
 #1

 hotblac/cve-2022-31692
CVE-2022-31692 Spring Security 認証バイパスを最小限の Java エクスプロイトで実証します。セキュリティ研究者が脆弱性をテストして理解できるようにします。
 missing0x00/cve-2020-26061
CVE-2020-26061 - ClickStudios Passwordstate パスワードリセットポータル
 karlemilnikka/cve-2024-8349-and-cve-2024-8350
Uncanny Groups for LearnDash を悪用した、認証済みユーザーによる管理者への権限昇格。
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - 認証済み(購読者以上)による任意のオプション更新を可能にする認可欠如
 sariamubeen/cve-2024-10924
Pythonエクスプロイト for CVE-2024-10924。Really Simple SSL WordPressプラグインの二要素認証をバイパスし、Cookieインジェクションを介して不正な管理者アクセスを可能にします。
 b1u3st0rm/cve-2024-44812-poc
CVE-2024-44812 の概念実証エクスプロイト - Online Complaint Site v1.0 における SQLインジェクション認証バイパスの脆弱性
 valgrace/middleware-auth-bypass
CVE-2025-29927 ~ next.js ミドルウェア認証バイパスのPoC
 heimd411/cve-2025-29927-poc
Next.jsミドルウェアバイパス脆弱性CVE-2025-29927の概念実証エクスプロイト。バージョンフィンガープリンティング、設定可能なヘッダー操作、認証バイパステストのための成功検出ヒューリスティックを含む。
 thetrueartist/abo.cms-exploit-unauthenticated-login-bypass-cve-2024-25227
ABO.CMS 5.8のSQLインジェクション脆弱性を利用し、tb_loginパラメータを介して認証をバイパスし、未認証で管理パネルにアクセスできるエクスプロイトです。PoCのHTTPリクエストとペイロードを含みます。
 geraldoalcantara/cve-2023-49547
カスタマーサポートシステム 1.0 - SQLインジェクションによるログインバイパス
 ally-petitt/cve-2023-43154-poc
Mac's CMSにおける型混乱の脆弱性のPoCで、認証バイパスと管理者アカウントの乗っ取りを引き起こします。
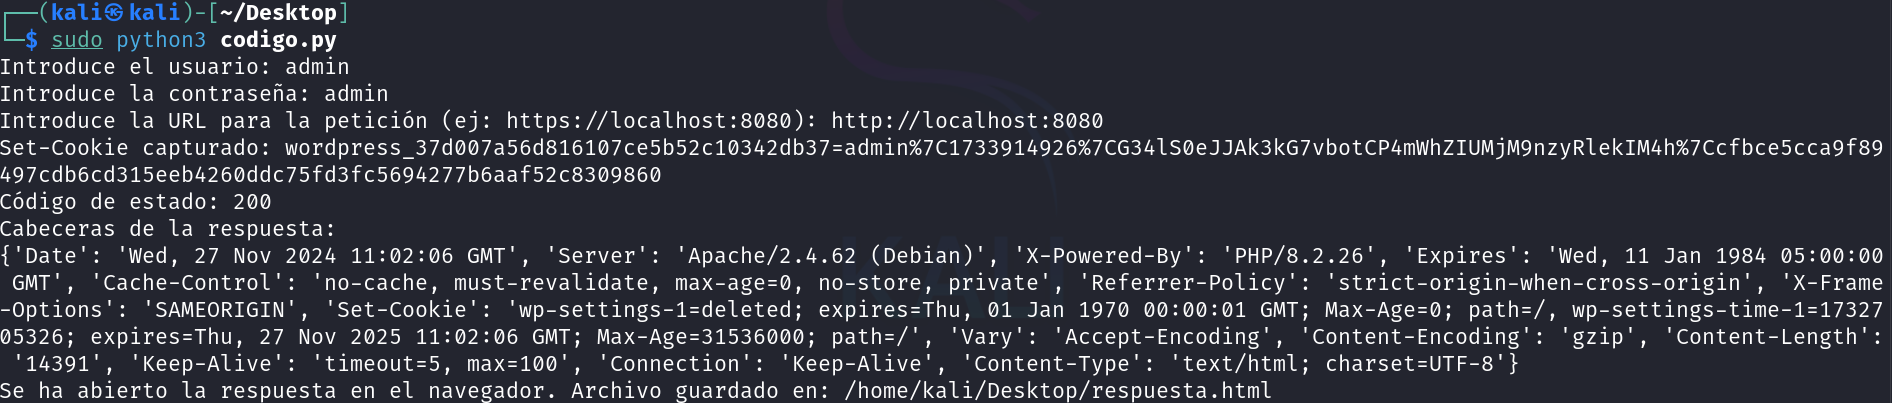 hunt3r850/cve-2024-10924-poc
Proof-of-concept exploit for CVE-2024-10924、Really Simple Security WordPressプラグインにおける認証バイパス脆弱性であり、細工されたリクエストによるMFAバイパスを可能にします。
 vulnz/cve-2021-40903
CVE-2021-40903
 underprotection/cve-2020-24030
CVE-2020-24030の概念実証: ForLogic Qualiex v1/v3における弱いトークン有効期限により、トークンの再利用を介してリモートからの未認証の権限昇格と機密データアクセスが可能になります。
 c411e/cve-2023-47564
CVE-2023-47564
 rampantspark/cve-2024-27198
Goで書かれたCVE-2024-27198用のPoC
 asg-castle/cve-2023-27350
PaperCut NGのCVE-2023-27350の概念実証エクスプロイト。SetupCompletedのアクセス制御欠陥を悪用して認証をバイパスし、SYSTEMとしてコードを実行します。









