#1
 cybersentinel321/cve-2023-22515-lab
CVE-2023-22515 — Atlassian Confluence の認証バイパスを、シミュレートされた脆弱な環境を用いて実演するハンズオンセキュリティラボ。
 aliyabuz25/cve-2025-49173
セキュリティ研究 — macOS Mavericks 10.9におけるローカルroot権限昇格のためのPoC
 kl4v3/axiom-protocol
Axiomの目標は、完全に匿名で、分散化された、検閲耐性のあるソーシャルメディアプラットフォームを提供することです。これを可能にするために、アーキテクチャはプロトコルとクライアントに厳密に分割されています。このリポジトリは、Ethereum Layer…
 metasploit403/cve-2025-29927-lab
意図的に脆弱性を持たせたNext.jsアプリケーションで、CVE-2025-29927(ミドルウェアベースの認証バイパス)を実証しています。学習やバグ報奨金プログラムの練習用です。
 xitexploiter96-dot/cve-2025-23419
PythonベースのTLSセッション再利用エクスプロイトテスターで、クライアント証明書認証を必要とする誤設定されたサーバーにおける認証バイパス脆弱性をチェックします。
 sudo-wp/sudowp-crowdsignal-forms
Crowdsignal Formsのセキュリティ強化フォーク。CVE-2025-69015(壊れたアクセス制御)を修正し、PHP 8.2+向けにモダナイズし、厳格な認可チェックを実施します。
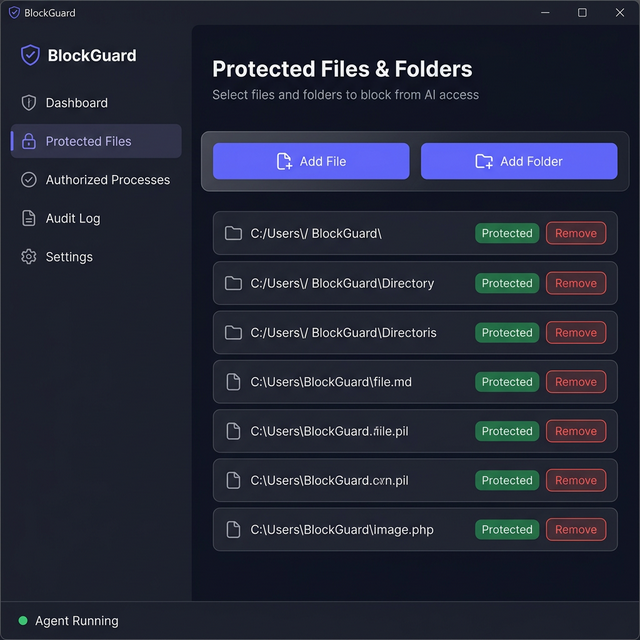 m2l33k/blockguard
BlockGuardは、プロセスレベルでファイルアクセスをインターセプトし制御するWindows Data Loss Prevention (DLP) エージェントです。実行可能ファイルのパス、暗号学的ハッシュ、Authenticode署名、整合性レベルによって識別される許可されたプロセスのみが保護…
 zf-tm/cve-2026-29000
CVE-2026-29000 の PoC
 eqstlab/cve-2025-26788
Strongkey FIDO Server 認証バイパス
 sdrtba/cve-2025-29927
Proof-of-concept and mass scanning toolkit for CVE-2025-29927, a Next.js middleware authorization bypass via forged x-middleware-subrequest header.…
 0xdtc/crushftp-auth-bypass-cve-2025-31161
CrushFTP CVE-2025-31161 認証バイパス用エクスプロイト:脆弱なターゲットを検出し、ユーザーを列挙し、Go と Bash で細工した HTTP リクエストを通じて不正な管理者アカウントを作成します。
 zs1n/cve-2025-29927
PoC | NextJS ミドルウェア 15.2.2 - 認証バイパス
 mickhacking/thank-u-next
CVE-2025-29927 PoC | 認証バイパスエクスプロイト | httpxを使用するPythonツール | ミドルウェア脆弱性 | 倫理的なハッキングツールキット
 tansique-17/cve-2025-26198
公開開示
 blueisbeautiful/cve-2025-54309
CrushFTP AS2 認証バイパス
 0xsu3ks/cve-2025-29556
CVE-2025-29556のPoCで、低権限のAPIセッションを介してExaGrid EX10バックアップアプライアンスにセキュリティオフィサーアカウントを作成し、権限昇格を可能にします。
 pandora-research/cve-2018-0114-exploit
CVE-2018-0114のエクスプロイト:JWSヘッダーに攻撃者制御の公開鍵を埋め込んでJWTトークンに再署名し、脆弱なCisco node-joseライブラリバージョンの認証をバイパスします。