#1
 qianlijaingshan/milvus-auth-audit
Milvus 認証セキュリティ検出スクリプト:CVE-2025-64513 (sourceidバックドア) / CVE-2026-26190 (/expr弱いトークン) / 内部ポート53100
 liam-worsley/cve-2025-32433-poc-analysis
これは CVE-2025-32433 (Erlang OTP SSH の脆弱性) の分析です。私はコードを一切書いておらず、コードの動作を説明するコメントと、自分でエクスプロイトを実行するためのサーバー設定手順を書いただけです。
 aj2108/cve-2026-8239
Concrete CMSのget_ratingエンドポイントにおける認可の欠如により、会話の評価が露出するIDOR(Insecure Direct Object Reference)のセキュリティ解説記事。根本原因、攻撃シナリオ、修正方法を解説。
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
セキュリティ勧告: 不十分なアクセス制御により、不正なルーム削除が可能 (Let's Chat)
 aj2108/cve-2026-8347
CVE-2026-8347 は、Concrete CMS バージョン 9.5.0 以前における、不適切な認可レベルと組み合わされた Insecure Direct Object Reference (IDOR) です。この脆弱性は Express アソシエーションの Reorder…
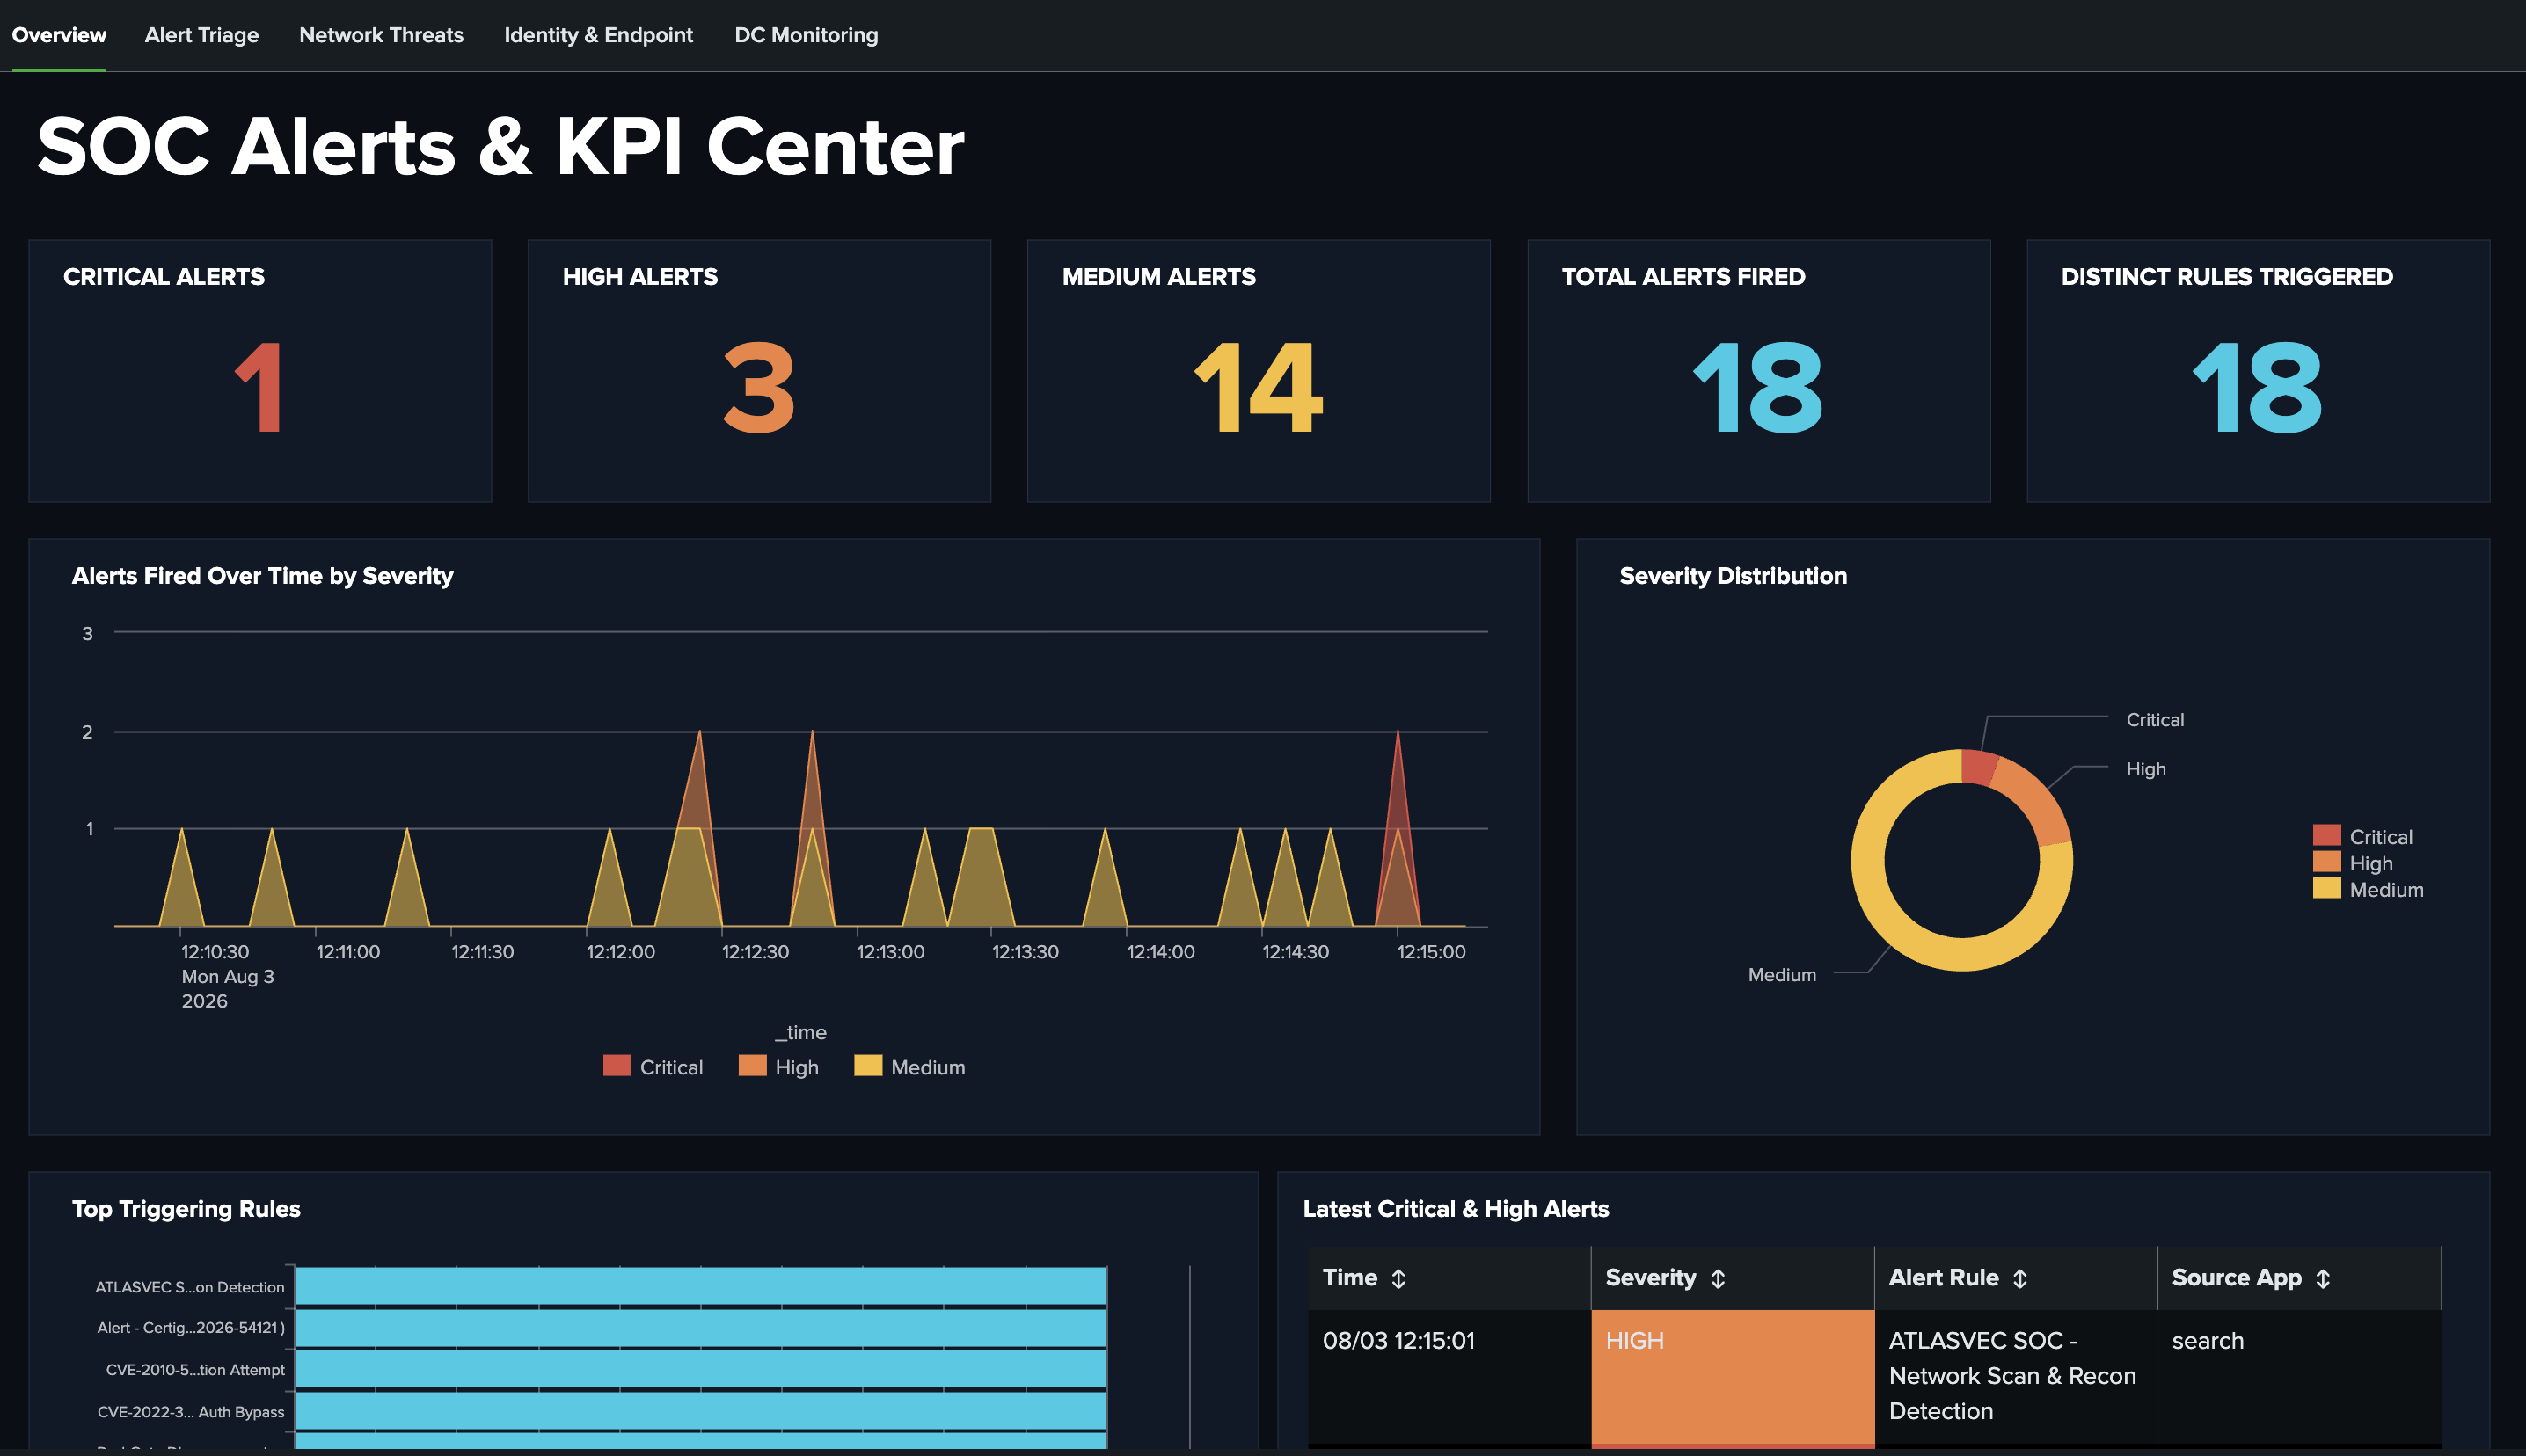 atlasvector/certighost-cve-2026-54121
Splunk検出のwriteup(CVE-2026-54121 / CertiGhost): AD CS証明書チェイス悪用による完全なドメイン侵害。ラボ検証済みの検出手法、トリアージ手順、および実稼働中のDCに対するインシデント調査。
 h8su/wordpress-cve-2024-10924-exploit
CVE-2024-10924のProof-of-Concept(PoC)エクスプロイト。これはReally Simple SSL WordPressプラグインの脆弱性で、二要素認証(2FA)をバイパスすることを可能にします。影響を受けるWordPressサイトを保護するための緩和策を含みます。
 vulnmachines/zabbix-cve-2022-23131
Zabbix-SAML-Bypass: CVE-2022-23131
 themehackers/cve-2025-29972
CVE-2025-29927 は、フルスタック Web アプリケーションを構築するための人気の React フレームワークである Next.js に影響を与える重大なセキュリティ脆弱性です。この欠陥により、攻撃者は Next.js…
 franklincg/secdim-assurance-drift-challenge
SecDim Challenge Builder repro inspired by CVE-2026-88861: 特権資格情報境界におけるAAL1 MFAバイパス
 1mxml/cve-2022-23131
Zabbix SAML SSO認証バイパス(CVE-2022-23131)を悪用し、脆弱なZabbixインスタンスを特定するためのFOFAクエリを含みます。
 focused.hunts/the.vault
プライバシー最優先のパスワードマネージャー。ローカルストレージと、Google Drive・Microsoft OneDrive・Dropbox に対応したクラウド持ち込み(BYOC)同期を備えています。 あなたの秘密。あなたのコントロール。
 alash3al/wp-allowed-hosts
CVE-2017-8295脆弱性からあなたのwpサイトを保護するプラグイン
 skelersecurity/wordpress-skelersecurity-core-security-cve-2026-63030
Core REST Batch API エンドポイントに認証を要求する一時的な WordPress プラグインで、wp2shell 脆弱性チェーン (CVE-2026-63030) を緩和します。オプションで監査ログと設定ページを含みます。
 fevar54/cve-2026-50751---check-point-ikev1-authentication-bypass-exploit
脆弱性: リモートアクセスおよびモバイルアクセスにおけるロジックフローの脆弱性
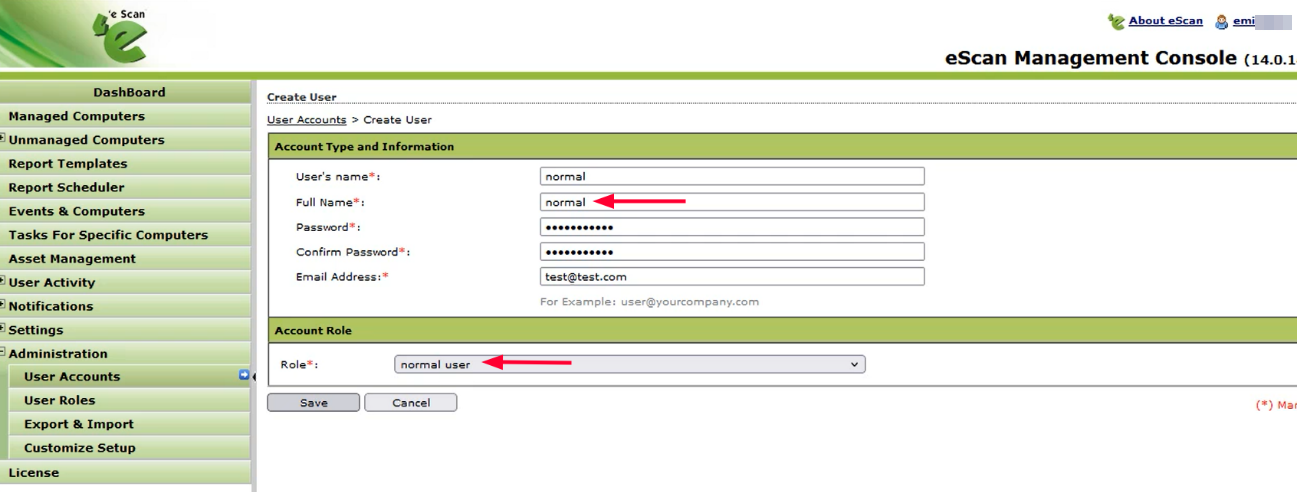 sahiloj/cve-2023-33730
eScan Management Console バージョン 14.0.1400.2281 には、`GetUserCurrentPwd` 関数を介した権限昇格が含まれており、攻撃者が任意のユーザーのパスワードを平文で取得できるようになります。
 adarsh14734/aegis-releases
サンドボックス兼MCPプロキシで、AIコーディングエージェントがSSHキー、AWS認証情報、.envファイルを読み取るのをブロックし、デフォルト拒否ポリシーと改ざん検知可能な監査ログを備えています。