
 #1
AndroidアプリとAndroid OSのペネトレーションテスト、リバースエンジニアリング、および保護に焦点を当てたツール。
Kitploit おすすめ
 nanopathi/system_bt_aosp10_r33_cve-2021-0476
CVE-2021-0476を含むAndroid Bluetoothスタック(AOSP 10 r33)。脆弱性分析、エクスプロイトテスト、セキュリティ研究用。
 nanopathi/system_bt_aosp10_r33_cve-2020-0463
CVE-2020-0463の修正を含むAndroid Bluetoothスタック(Fluoride)で、AOSP 10でのBluetooth脆弱性のセキュリティ分析と悪用テストを可能にします。
 satheesh575555/system_bt_aosp10_r33-cve-2020-0138
CVE-2020-0138の特定のパッチを備えたAndroid Bluetoothスタック(Fluoride)。Bluetoothコンポーネントの重大な脆弱性に対処します。
 trinadh465/frameworks_base_cve-2022-20493
Androidフレームワークのベースリポジトリで、Androidプラットフォームのセキュリティ脆弱性に対処するCVE-2022-20493向けのパッチまたは分析を含みます。
 shaikusaf/system_bt_aosp10_r33_cve-2022-20224
AOSP Bluetooth スタックリポジトリを CVE-2022-20224 に対応するよう修正し、Android 10 向けにパッチ適用済みの Fluoride Bluetooth スタックを提供します。
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
Android Fluoride Bluetoothスタックのソースコードで、CVE-2021-0474に焦点を当て、Bluetooth実装の脆弱性研究とセキュリティ分析の基盤を提供します。
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
AOSP Bluetooth スタックリポジトリをCVE-2021-0435用に改変したもので、Bluetoothの脆弱性の分析とテスト用にパッチ適用済みまたは脆弱なバージョンを提供します。
 shaikusaf/system_bt_aosp10_r33_cve-2020-0380
CVE-2020-0380のパッチが適用されたAOSP Bluetoothスタック(Fluoride)。Android 10のBluetooth脆弱性の分析とテストを可能にする。
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
Android Bluetooth スタック(Fluoride)にCVE-2021-0431向けの特定パッチを適用し、AOSP 10におけるBluetooth脆弱性の解析とテストを可能にします。
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
Android Bluetooth スタック (system/bt) のソースコード。CVE-2021-0522 権限昇格の脆弱性に対するパッチを含む。
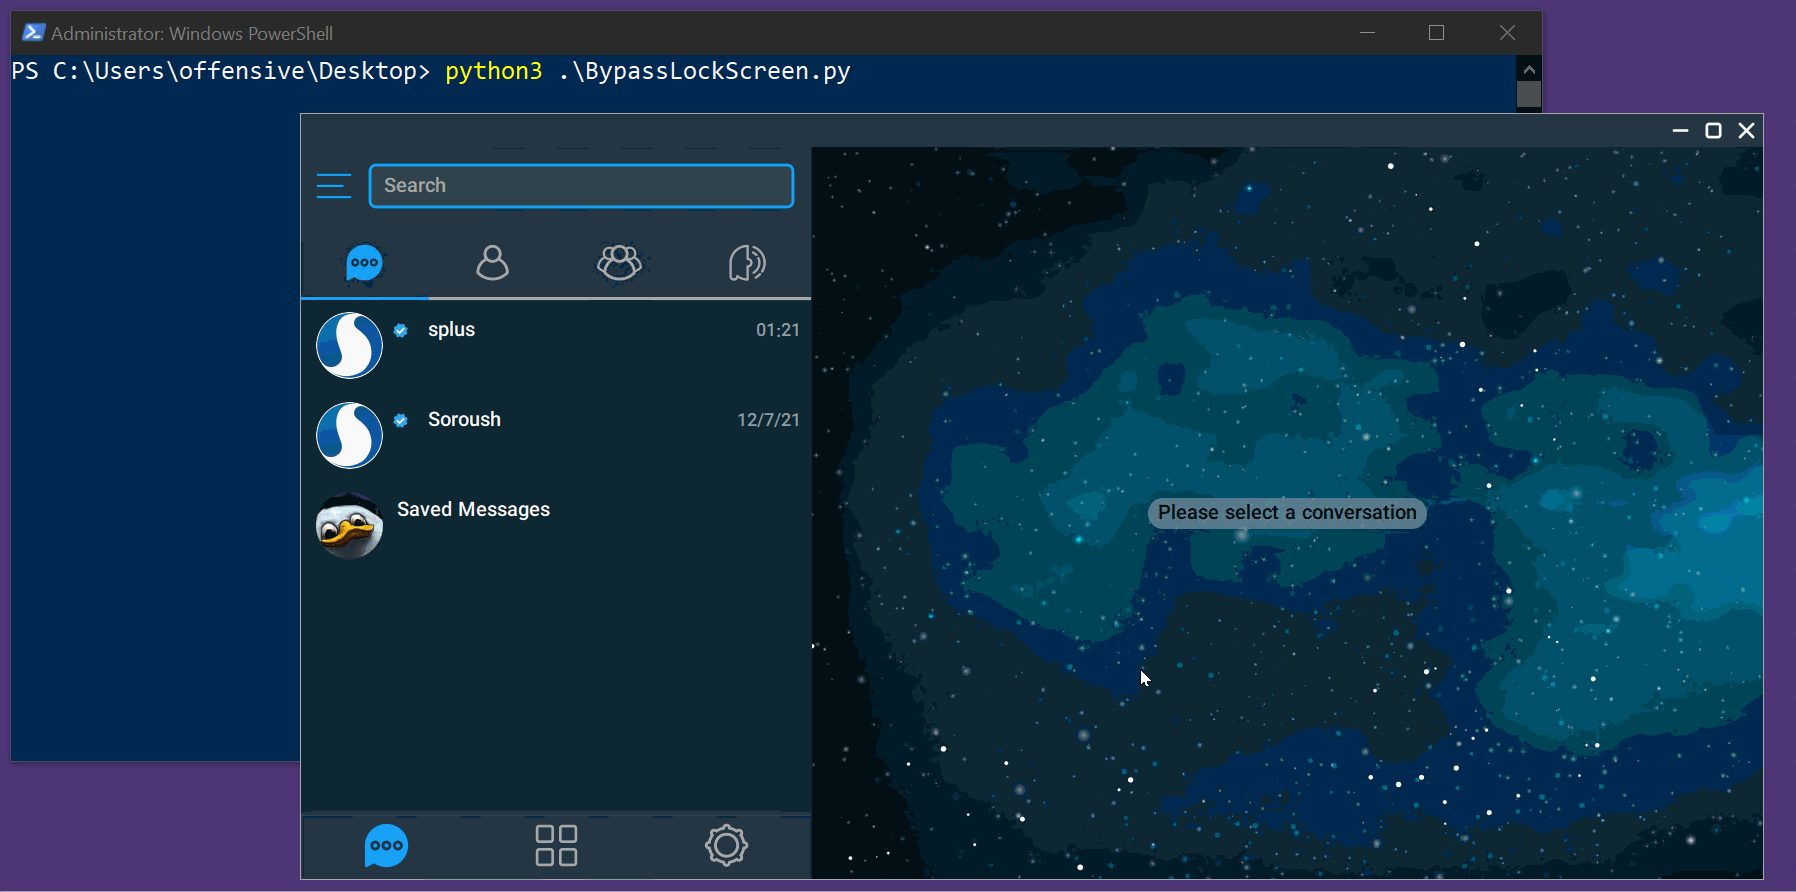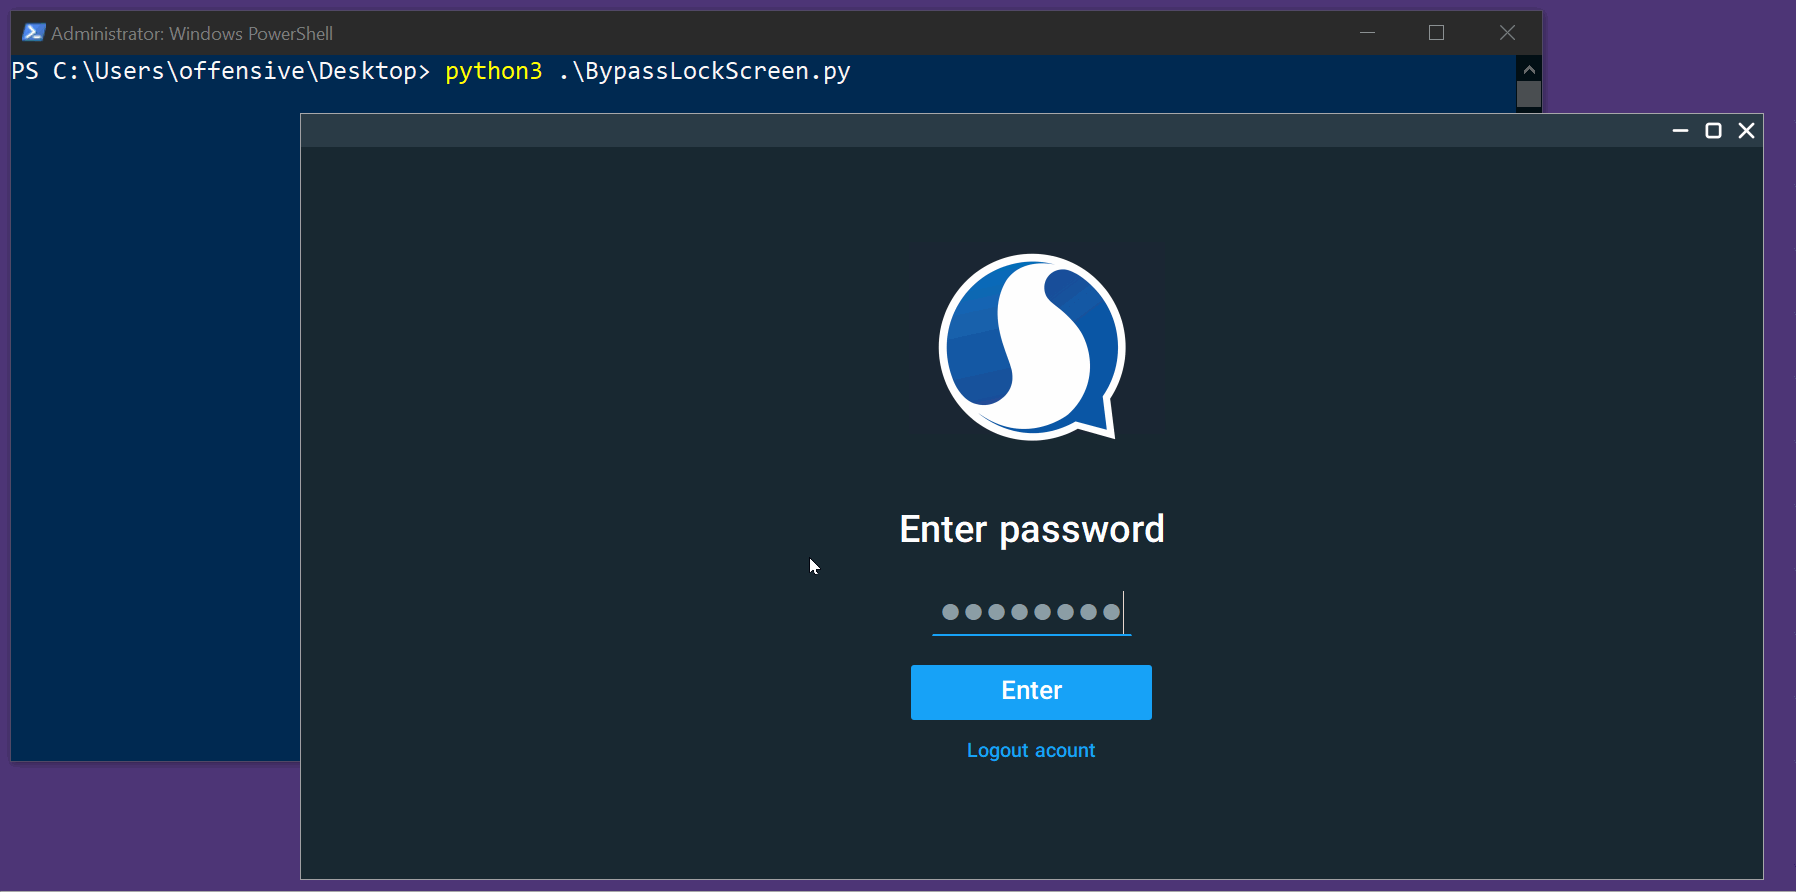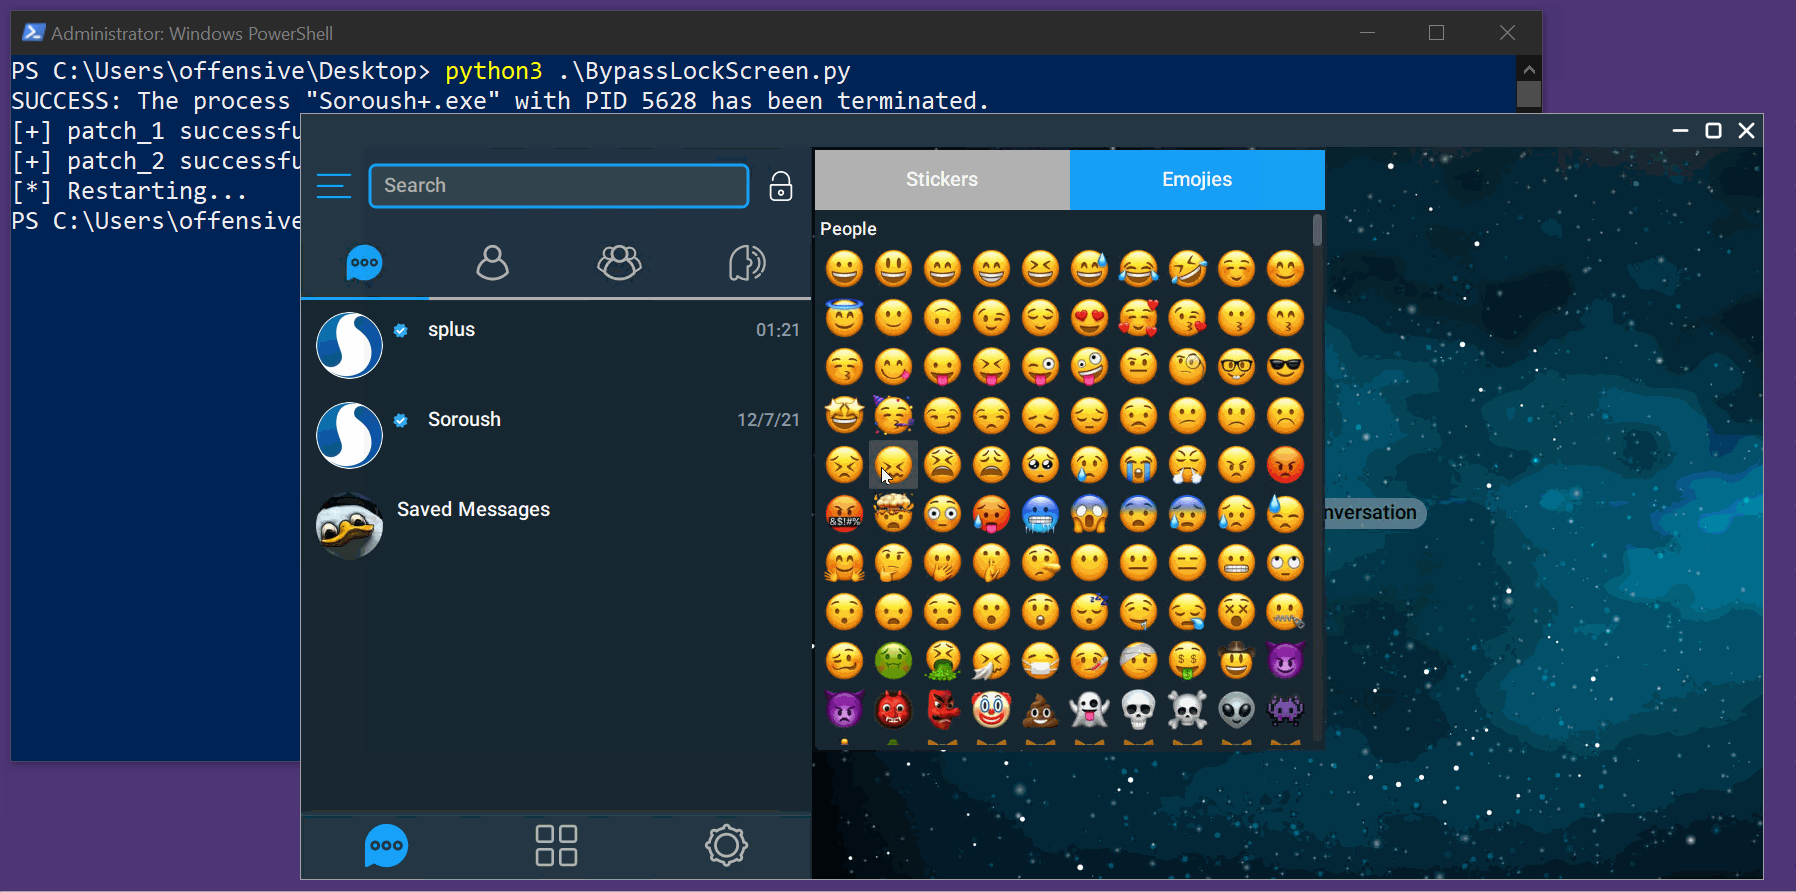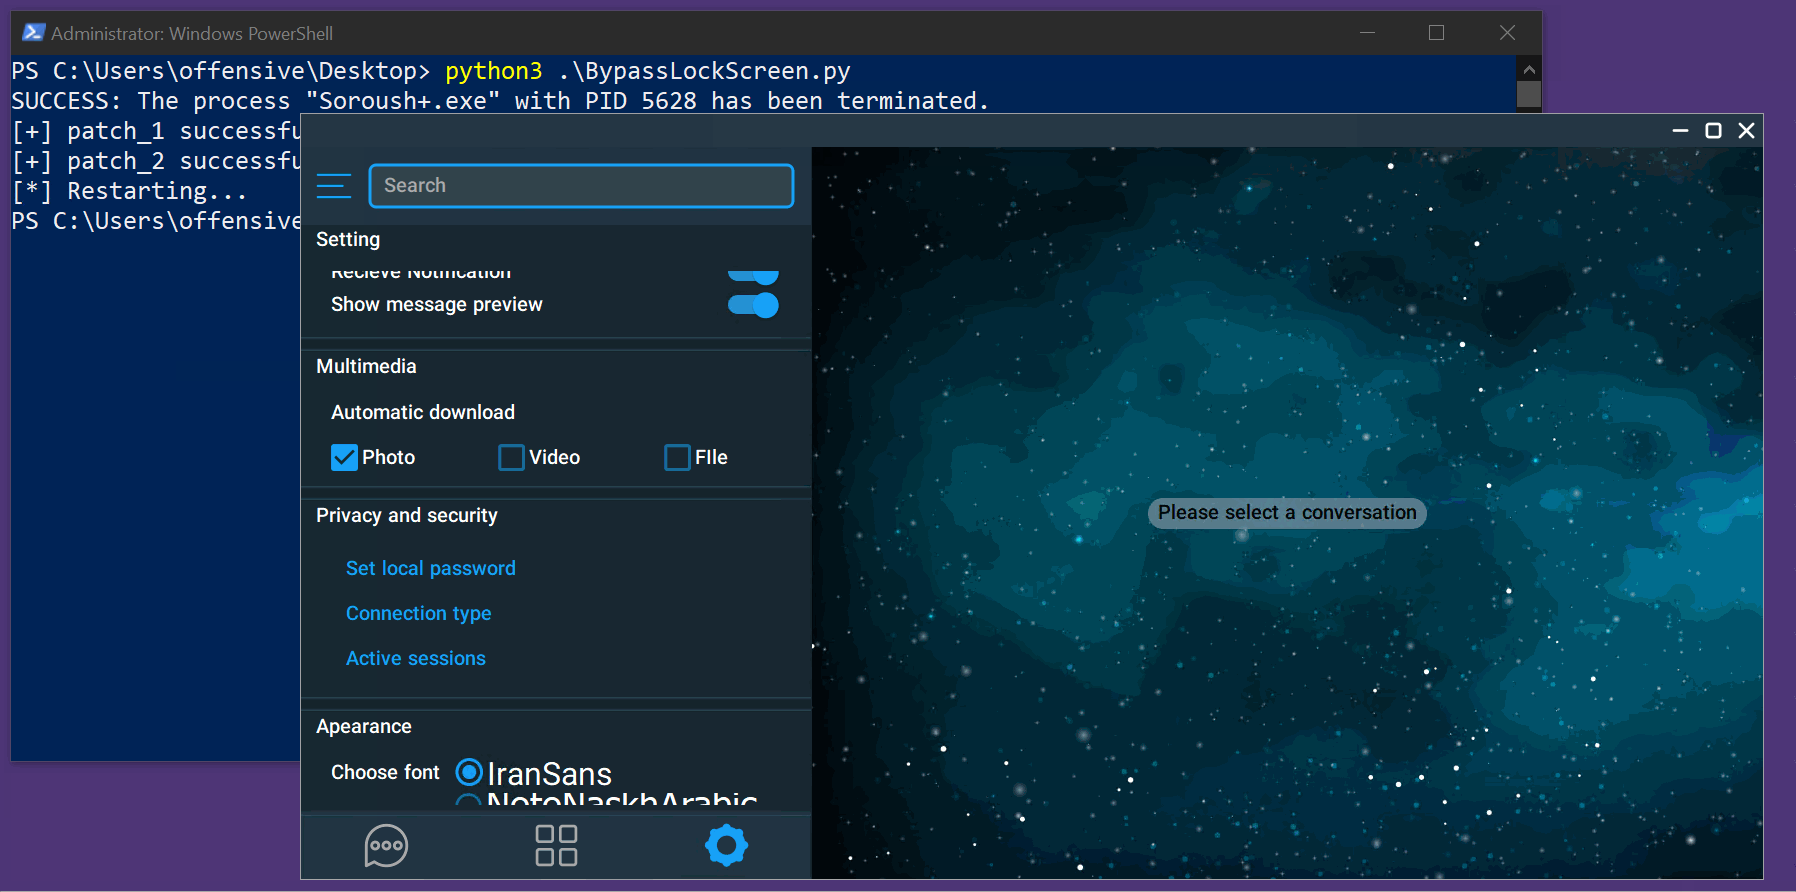 scopion/cve-2022-26629
# CVE-2022-26629 の PoC エクスプロイト:不適切なアクセス制御により SoroushPlus+ Messenger 1.0.30 のロック画面をバイパスします。Windows および Linux 向けの自動エクスプロイト Python スクリプトを含みます。
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
Android Bluetoothスタック(Fluoride)にCVE-2021-0474向けの特定パッチを適用し、AOSPおよびLinux上でBluetoothコンポーネントをビルド・テストするためのソースコードを提供します。
 mazx0p/cve-2014-8609-poc
pendingintent 脆弱性
 sumeetit/cve-2022-20607
Pixel セルラーファームウェアには、境界チェックの欠落により範囲外書き込みが発生する可能性があります。これは、LTE認証が必要なリモートコード実行につながる可能性があります。悪用にはユーザーの操作は必要ありません。製品: Androidバージョン: Android kernelAndroid…
 abrarkhan/g3_frameworks_av_cve-2024-0023
CVE-2024-0023(Androidのframeworks/av)向けの概念実証エクスプロイトで、C++で実装され、メディアフレームワークの脆弱性を実証します。
 shinycolumn/cve-2025-50944
EagleEyes Lite Androidアプリケーションにおける不適切な証明書チェーン検証
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0334
Androidフレームワークのベースリポジトリ(AOSP 10 R33)で、CVE-2021-0334に対応するよう修正されており、脆弱性の分析と悪用に焦点を当てています。
 actuator/com.simplemobiletools.dialer
CVE-2023-49003








