
 #1
AndroidアプリとAndroid OSのペネトレーションテスト、リバースエンジニアリング、および保護に焦点を当てたツール。
Kitploit おすすめ

 fkie-cad/sandroid_dexray-intercept
Androidマルウェア解析ツール。暗号化、ファイルシステム、データベース、ネットワーク通信、プロセス操作にわたるアプリケーションの動作にフックすることで、包括的なランタイムプロファイルを作成します。
 1-3-7/disrobe
Rust製CLIスイート。15以上のエコシステムにまたがるネイティブコード、バイトコード、スクリプト、ファームウェア、アプリパッケージを、単一の自動パイプラインで静的に逆コンパイル、難読化解除、アンパックします。
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 diyiqiuye/cve-2025-21479-fx5p
OPPO Find X5 Pro (PFEM00) 用の一時 root 取得(CVE-2025-21479 + KernelSU LKM レイトロード、クラウドビルド対応)
 owasp/android-security-masterclass
OWASPによる実践的なAndroidセキュリティトレーニングラボ。78のMASVS/MASTGモジュールで、脆弱なアプリ、安全なアプリ、攻撃者アプリをペアにしてモバイルの弱点とその修正方法を実演します。
 bishopfox/mauidll
MAUI Androidアセンブリストアからマネージド(.NET)アセンブリを抽出します。
 yutori-natsu/cve-2023-6931-pipa
Xiaomi Pad 6 (pipa) における CVE-2023-6931 のカーネル LPE エクスプロイト。perf の read_size オーバーフローを連鎖させて root を取得し、データオンリーの netlink_sock sk_destruct 破壊により SELinux…
 aayushbankar/cve-2026-28576
CVE-2026-28576のPoCおよびレッドチームアプリ。Android Contacts ProviderにおけるゼロパーミッションのSQLインジェクションで、連絡先データベース全体の窃取を可能にする。
 pushkarreddyy/radioguard
Android向けゼロトラスト携帯電話防御サブサービス(IMSIキャッチャー、2G SMSブラスター、4G aLTEr検出および安全なルーティング)
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
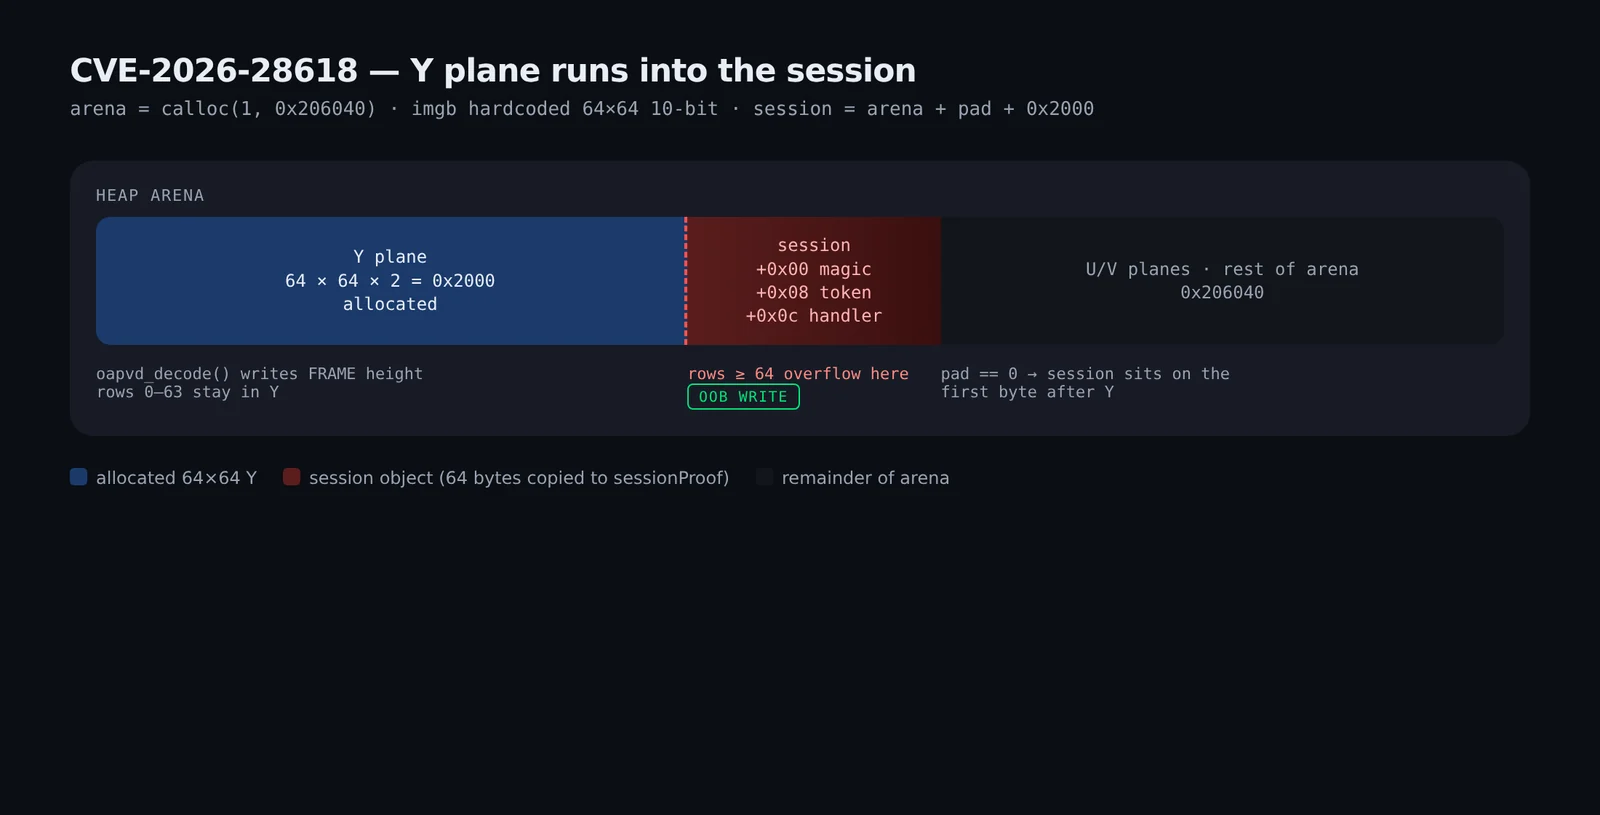 raafatabualazm/streambox-cve-2026-28618
CVE-2026-28618 / StreamBox APVラボに関する墨消し済みノート — FRAME高さの不一致を介したセッションオブジェクトへのヒープ書き込み
 gmh5225/frida-il2cpp-datacollector
Fridaベースのツールで、Cheat EngineのMonoDataCollectorをAndroidとiOSに移植し、モバイルアプリの実行時におけるMono/IL2CPPデータ収集とメモリ検査を可能にします。
 gmh5225/frida-vmprotect-bypass
Fridaスクリプト。モバイルプラットフォーム上のVMProtectランタイム保護をバイパスし、保護されたバイナリの動的インストルメンテーションと解析を可能にします。
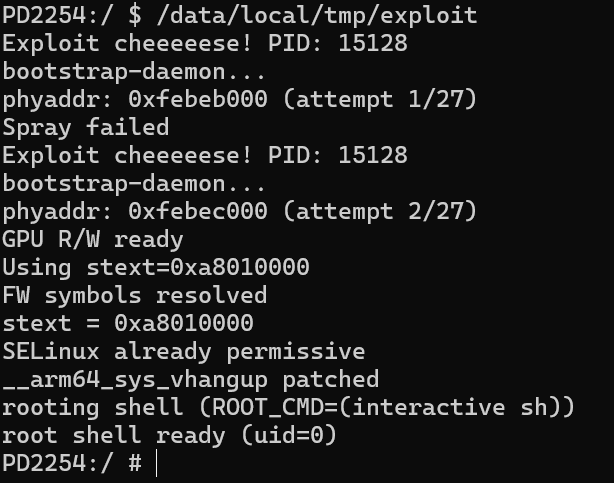 xianwan1314/cve-2025-21479-iqoo11pro
CVE-2025-21479(Qualcomm Adreno GPU)vivo iQOO 11 Pro(PD2254)向け再現ノート - 許可された研究
 imeiplus/ghostlock-pfem10
OPPO Find X5 Pro (PFEM10) 用 GhostLock (CVE-2026-43499) — OPlus watchdog & heap-spray detector reverse engineering
 pirosap/aquos-r7-ghostlock
Sharp AQUOS R7(CVE-2026-43499)向けのデバイス固有Linux 5.10カーネルrootエクスプロイト。SELinuxをpermissiveにし、suデーモンとともに一時的なUID 0を付与します。
 theandersmadsen/humane-aipin-ghostlock
CVE-2026-43499に対する、ガードされたソースのみのHumane AI Pin root PoC
 devrodt2/cve-2026-28609-matroska-pcm-oob
CVE-2026-28609の概念実証および計測可能な再現ハーネス。これはAndroidのMatroskaExtractorにおける境界外書き込みであり、ビッグエンディアンPCMオーディオトラックを含む細工されたWebMファイルを介して到達可能です。








