 #1
AI駆動の逆コンパイル、バイナリ解析、コード要約、マルウェア解析ツール。
Kitploit おすすめ
 ylca0/idalib-cli
IDA Pro IDALibをラップしたエージェントネイティブCLI。ステートレスなJSON出力のバイナリ解析(逆アセンブル、Hex-Rays逆コンパイル、CFG、xref、文字列)と、バッチまたは並列のIDB処理を提供します。
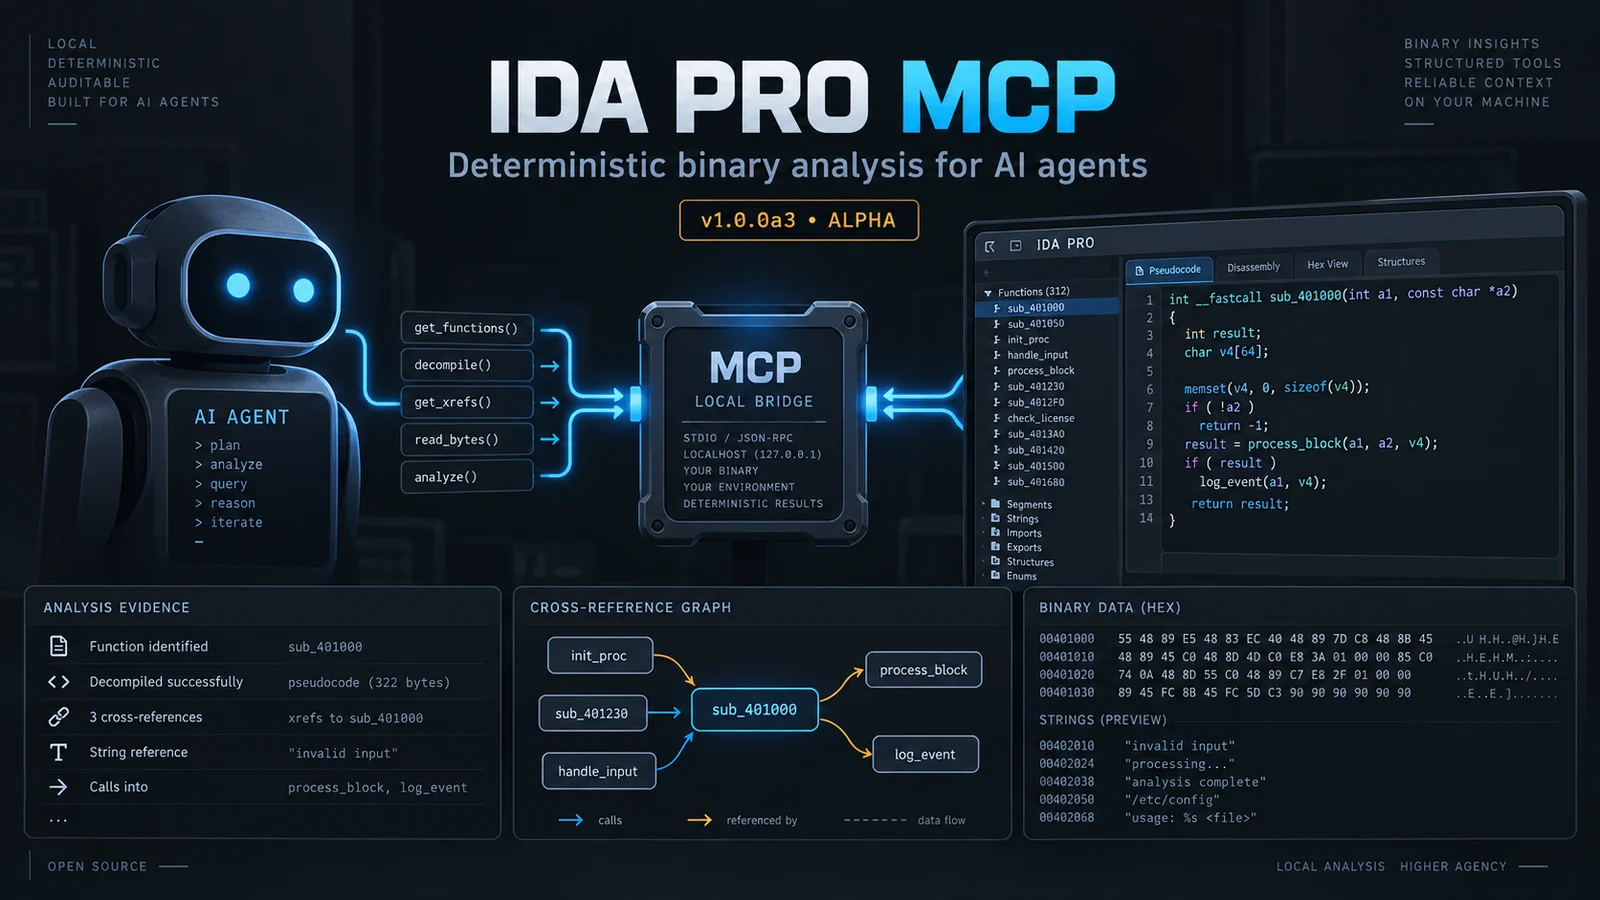 grecandrei/ida-pro-mcp
Local-first, deterministic MCP server for IDA Pro/Home: 109 strict-schema reverse-engineering operations, evidence-backed findings, and policy-gated…
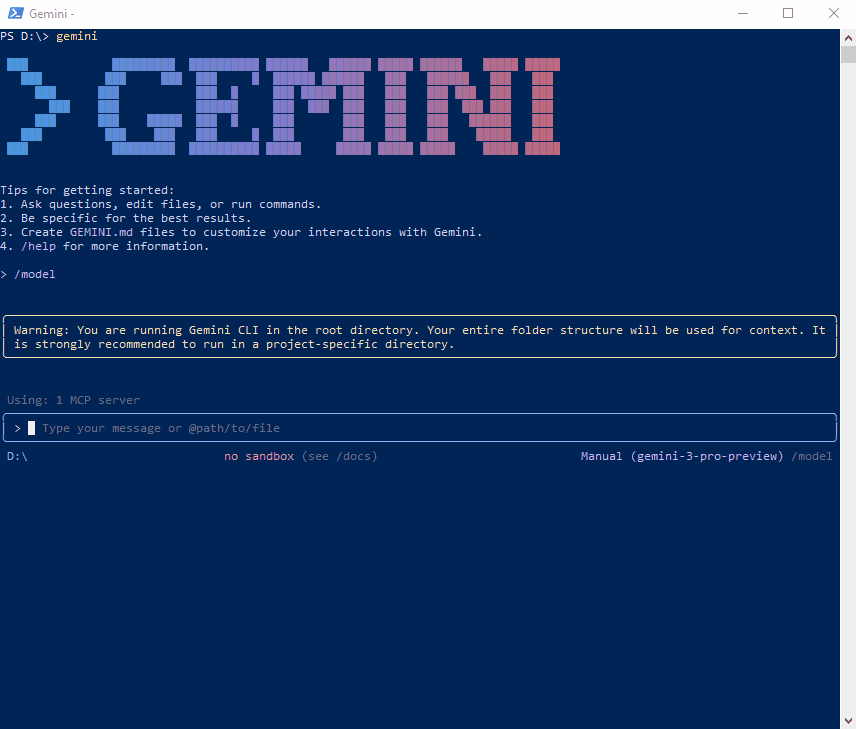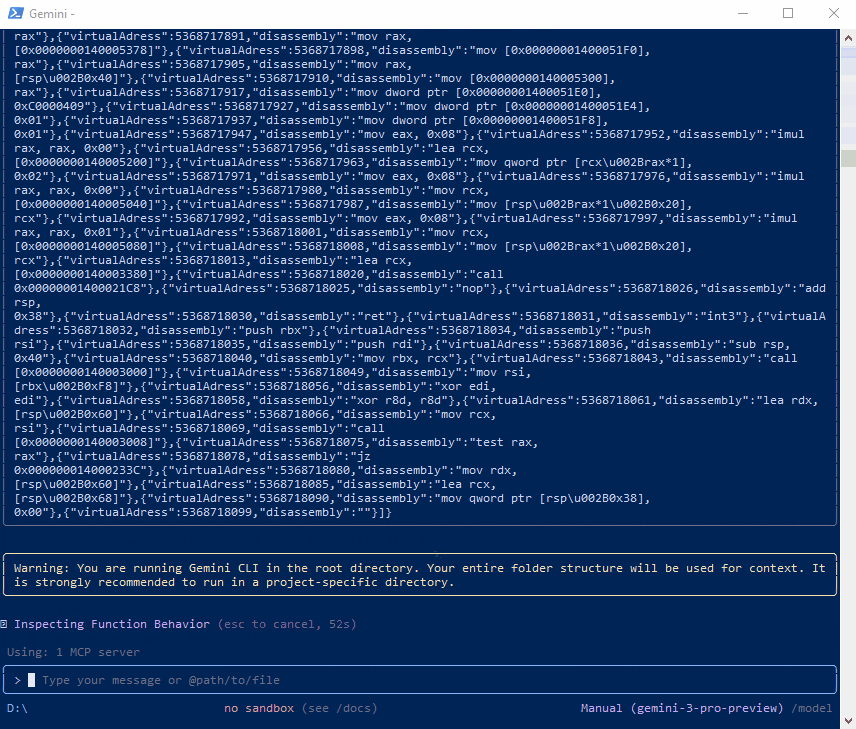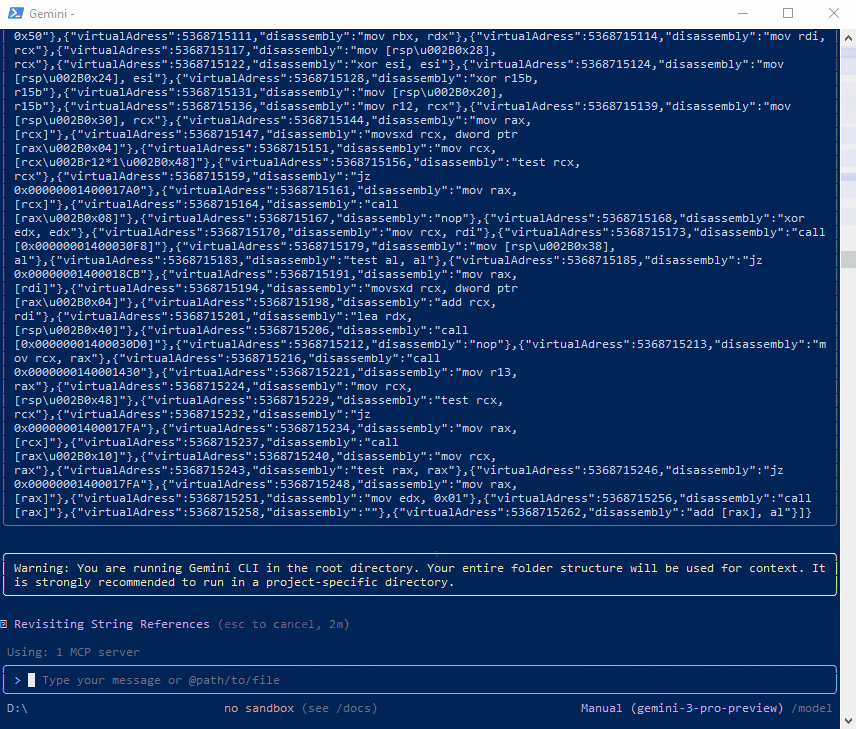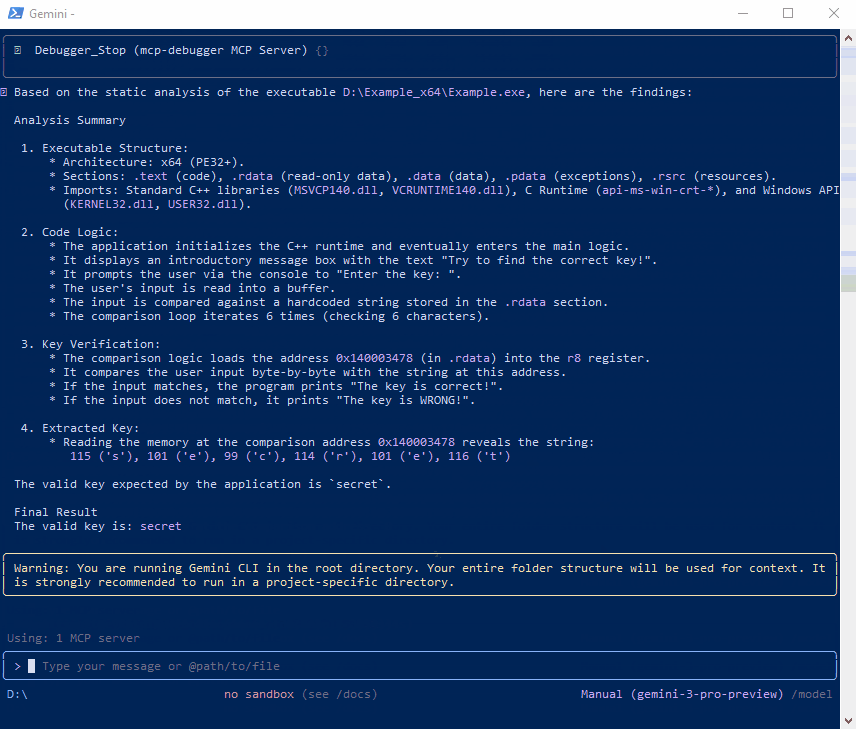 fatmike-gh/mcpdebugger
Windows実行ファイル(x86およびx64)向けのMCPデバッガーサーバー。デバッグ対象の静的/動的解析とメモリ検査のためのデバッガー機能を、クリーンなインターフェースを通じてMCP Toolsとして公開します。
 evm-sec/high-pcode
Ghidraで高レベルのPcode(PcodeAST)を出力する
 martyx00/vulnfanatic-ng
逆コンパイルされたバイナリの脆弱性を特定するためのBianryNinjaプラグインで、プログラムによるスキャンとLLMサポートの両方を備えています。
 binref/agent
Binary Refinery用の言語モデルエージェント命令
 gavmor/x86-cpp-reversing-skill
32ビットリトルエンディアンx86 C++バイナリ(vtable、RTTI、継承の復元)をリバースエンジニアリングするためのClaude Codeスキル
 akamai/cve-2025-60719-afd.sys
CVE-2025-60719の概念実証と根本原因分析。Windowsのafd.sysにおけるuse-after-free脆弱性で、ローカル権限昇格につながります。パッチ差分の洞察も含みます。
 lcfr-eth/cve-2024-14027_slop
CVE-2024-14027 のエクスプロイトで、AI/Claude を使用してテストとして作成されたもの。
 infobyte/isa_recovery
ISAリカバリ
 gmh5225/enigma-
Ghidraの解析コアをJVM依存なしでC++で再実装し、組み込み可能なバイナリ解析、Pcode/Sleighの基盤、リバースエンジニアリング向けのAI対応インターフェースを提供します。
 neuromancer/rats-re
GhidraデコンパイラのエクスポートとローカルLLMを組み合わせて、レガシーWindowsバイナリをCソースコードに再構築し、コンパイル検証済みの候補と類似性ベースのレポートを生成します。
 ablation-tool/ablation
逆アセンブリ、逆コンパイル、テイント解析、バージョン差分、セマンティック検索を備えたリバースエンジニアリングフレームワーク。さらにLLM駆動の自律的なバイナリおよびファームウェア解析も可能。
 mrphrazer/binary-cartography
リバースエンジニアリング、マルウェア解析、ソフトウェア保護に関する技術ウェビナー。
 ngwg/ceasta
リバースエンジニアリングツールで、MCPサーバーを内蔵:AIがバイナリを読むだけでなくデバッグできる — ブレークポイント、ステップ実行、メモリ、関数呼び出し。ディスアセンブラ + デコンパイラ + x64dbgスタイルのデバッガを1つに。Windows GUI、Linux CLI。
 tihanyin/rex-skill
REx@Skill - バイナリ脆弱性発見のためのエージェント型リバースエンジニアリング実行スキル
 gmh5225/gmh5225
LLVMベースのセキュリティリサーチツールチェーン:C23クロスコンパイラであるNeverCと、PE、ELF、Mach-O、EVM、SBFをLLVM IRにリフトするバイナリ解析・逆コンパイルエンジンであるNeverD。