
 #1
 inokinoki/attesor
AIを活用したRosetta (2 for Linux)のリバースエンジニアリング。免責事項: ユーザー契約により、コードには触れません。すべてAIが行うため、実装が乱雑になる可能性があります。
 fadi002/de4py
Pythonリバースエンジニアリングのための究極のAI搭載ツールキット
 neuromancer/rats-re
GhidraデコンパイラのエクスポートとローカルLLMを組み合わせて、レガシーWindowsバイナリをCソースコードに再構築し、コンパイル検証済みの候補と類似性ベースのレポートを生成します。
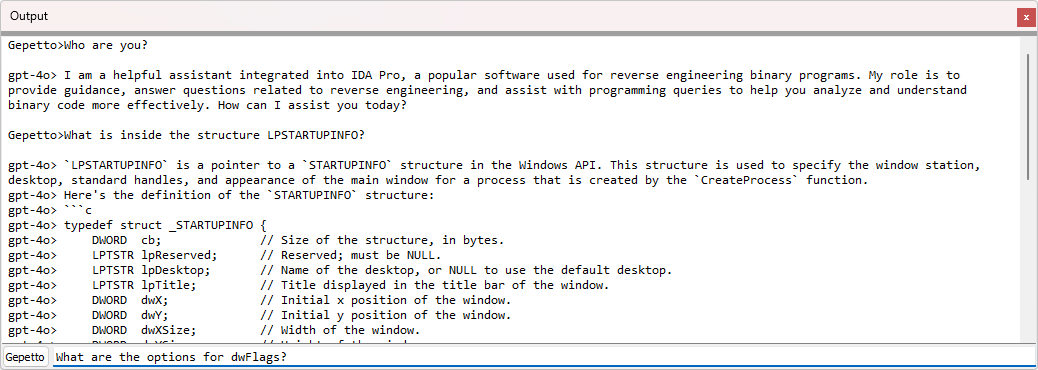 justicerage/gepetto
リバースエンジニアリングを高速化するために言語モデルを照会するIDAプラグイン
 miscusi-peek/cheatengine-mcp-bridge
お気に入りのAIエージェントをMCP経由でCheat Engineに直接接続。自然言語を使ってリバースエンジニアリング、ポインタスキャン、メモリ分析を自動化。
 euva-project/euva
軽量な16進エディタと逆コンパイラで、バイナリファイル解析の問題を解決します。
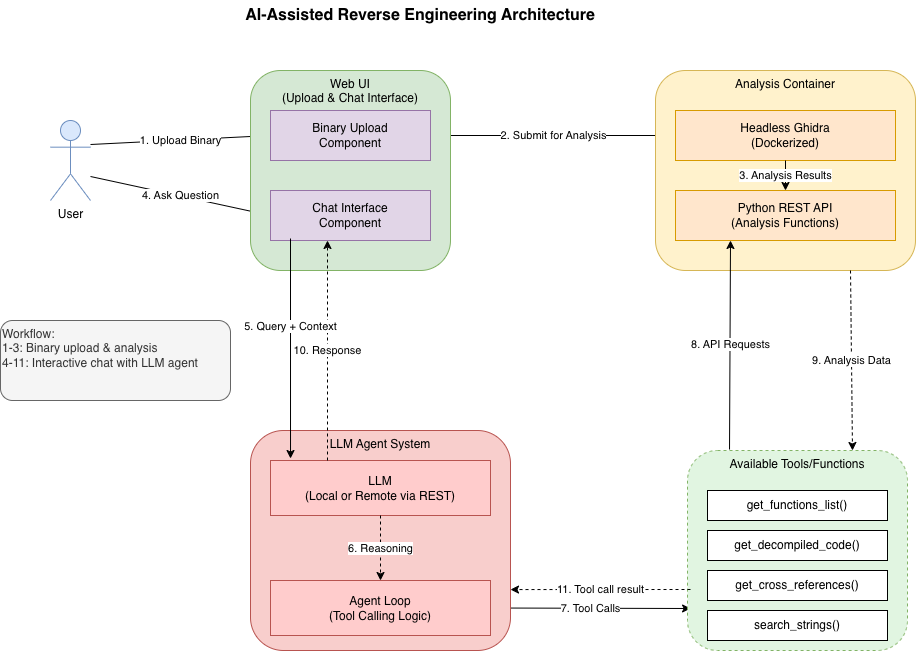 biniamf/ai-reverse-engineering
Ghidraを使用したAI支援リバースエンジニアリング
 allthingsida/allthingsida
AllThingsIDAビデオチャンネルのコードスニペット用リポジトリ
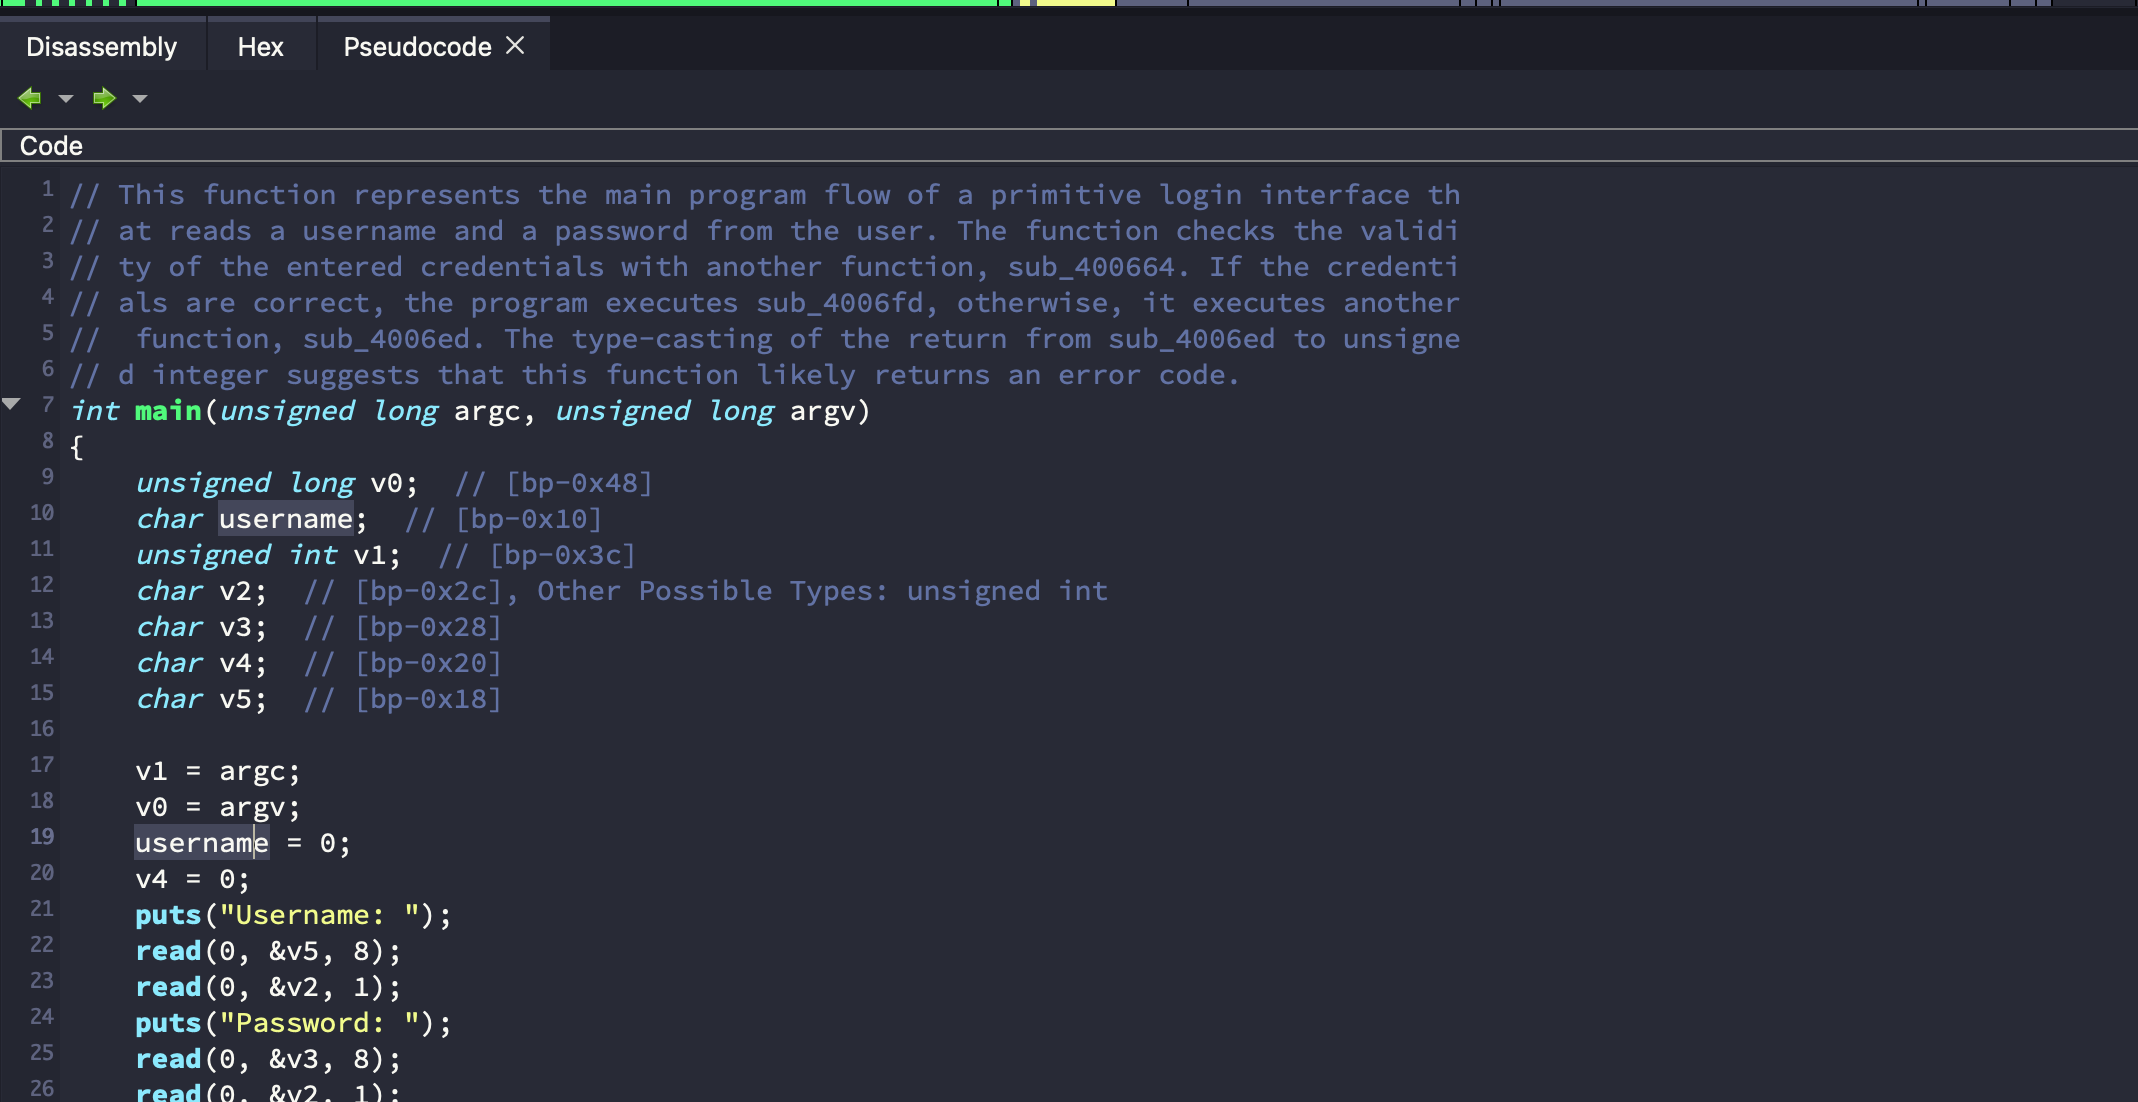 mahaloz/daila
デコンパイラに依存しない、デコンパイラ内でAIと対話するためのプラグイン。GPT、Claude、およびローカルモデルをサポート!
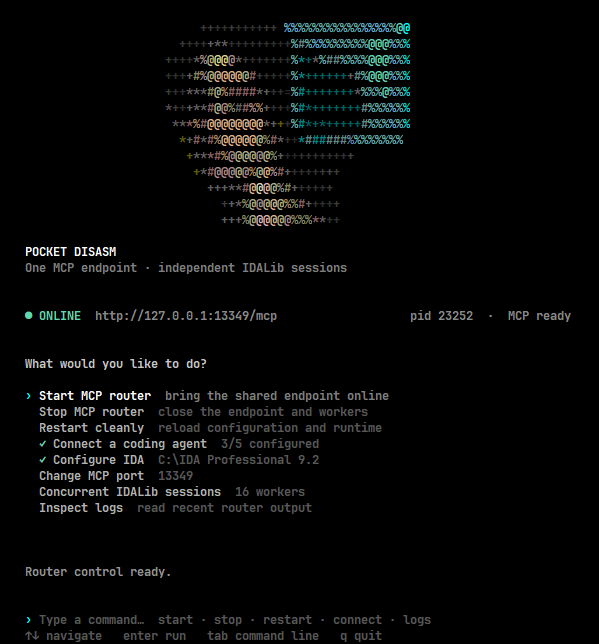 whoisqwerz/pocket_disasm
コードエージェント向けのマルチセッションIDALib MCPルーター。IDA互換のリバースエンジニアリングツールを使用して複数のバイナリを並行分析します。
 ggfuchsi-oss/spectrida-reverse_engineering_stack
並列IDA Proバイナリ解析、AI駆動の関数命名機能、Neo4j知識グラフ、およびphantomrtエミュレーション/フッキング/ファジングエンジンを統合し、PE、ELF、NSO形式のリバースエンジニアリングを自動化します。
 llvmparty/striga
リバースエンジニアリング、最適化、VMハンドラ解析のために機械語コードを解析可能なIRに変換する、Pythonによる実験的なx86-64からLLVM IRへのリフター。
 kernullist/windbg-decompile-ext
実行中の関数を逆アセンブルし、LLMを使用して検証済みの擬似コードを生成するWinDbg x64拡張機能。
 martyx00/vulnfanatic-ng
逆コンパイルされたバイナリの脆弱性を特定するためのBianryNinjaプラグインで、プログラムによるスキャンとLLMサポートの両方を備えています。
 gmh5225/enigma-
Ghidraの解析コアをJVM依存なしでC++で再実装し、組み込み可能なバイナリ解析、Pcode/Sleighの基盤、リバースエンジニアリング向けのAI対応インターフェースを提供します。
 akatorich/kernelflirt
Windowsカーネルレベルのデバッガ。OllyDbg/IDAスタイルのUI、ソフトウェアおよびハードウェアブレークポイント、PDBシンボル、デコンパイラ、およびVMでのリバースエンジニアリングとマルウェア解析用の17のプラグインを備える。
 infobyte/isa_recovery
ISAリカバリ









