
 #1

 dnspyex/dnspy
有名な .NET デバッガーおよびアセンブリエディター dnSpy の非公式復活版
 capstone-engine/capstone
20以上のハードウェアアーキテクチャに対応するマルチアーキテクチャ逆アセンブルフレームワークであり、バイナリ解析、リバースエンジニアリング、マルウェア研究向けの軽量でスレッドセーフなAPIを提供します。
 martyx00/vulnfanatic-ng
逆コンパイルされたバイナリの脆弱性を特定するためのBianryNinjaプラグインで、プログラムによるスキャンとLLMサポートの両方を備えています。
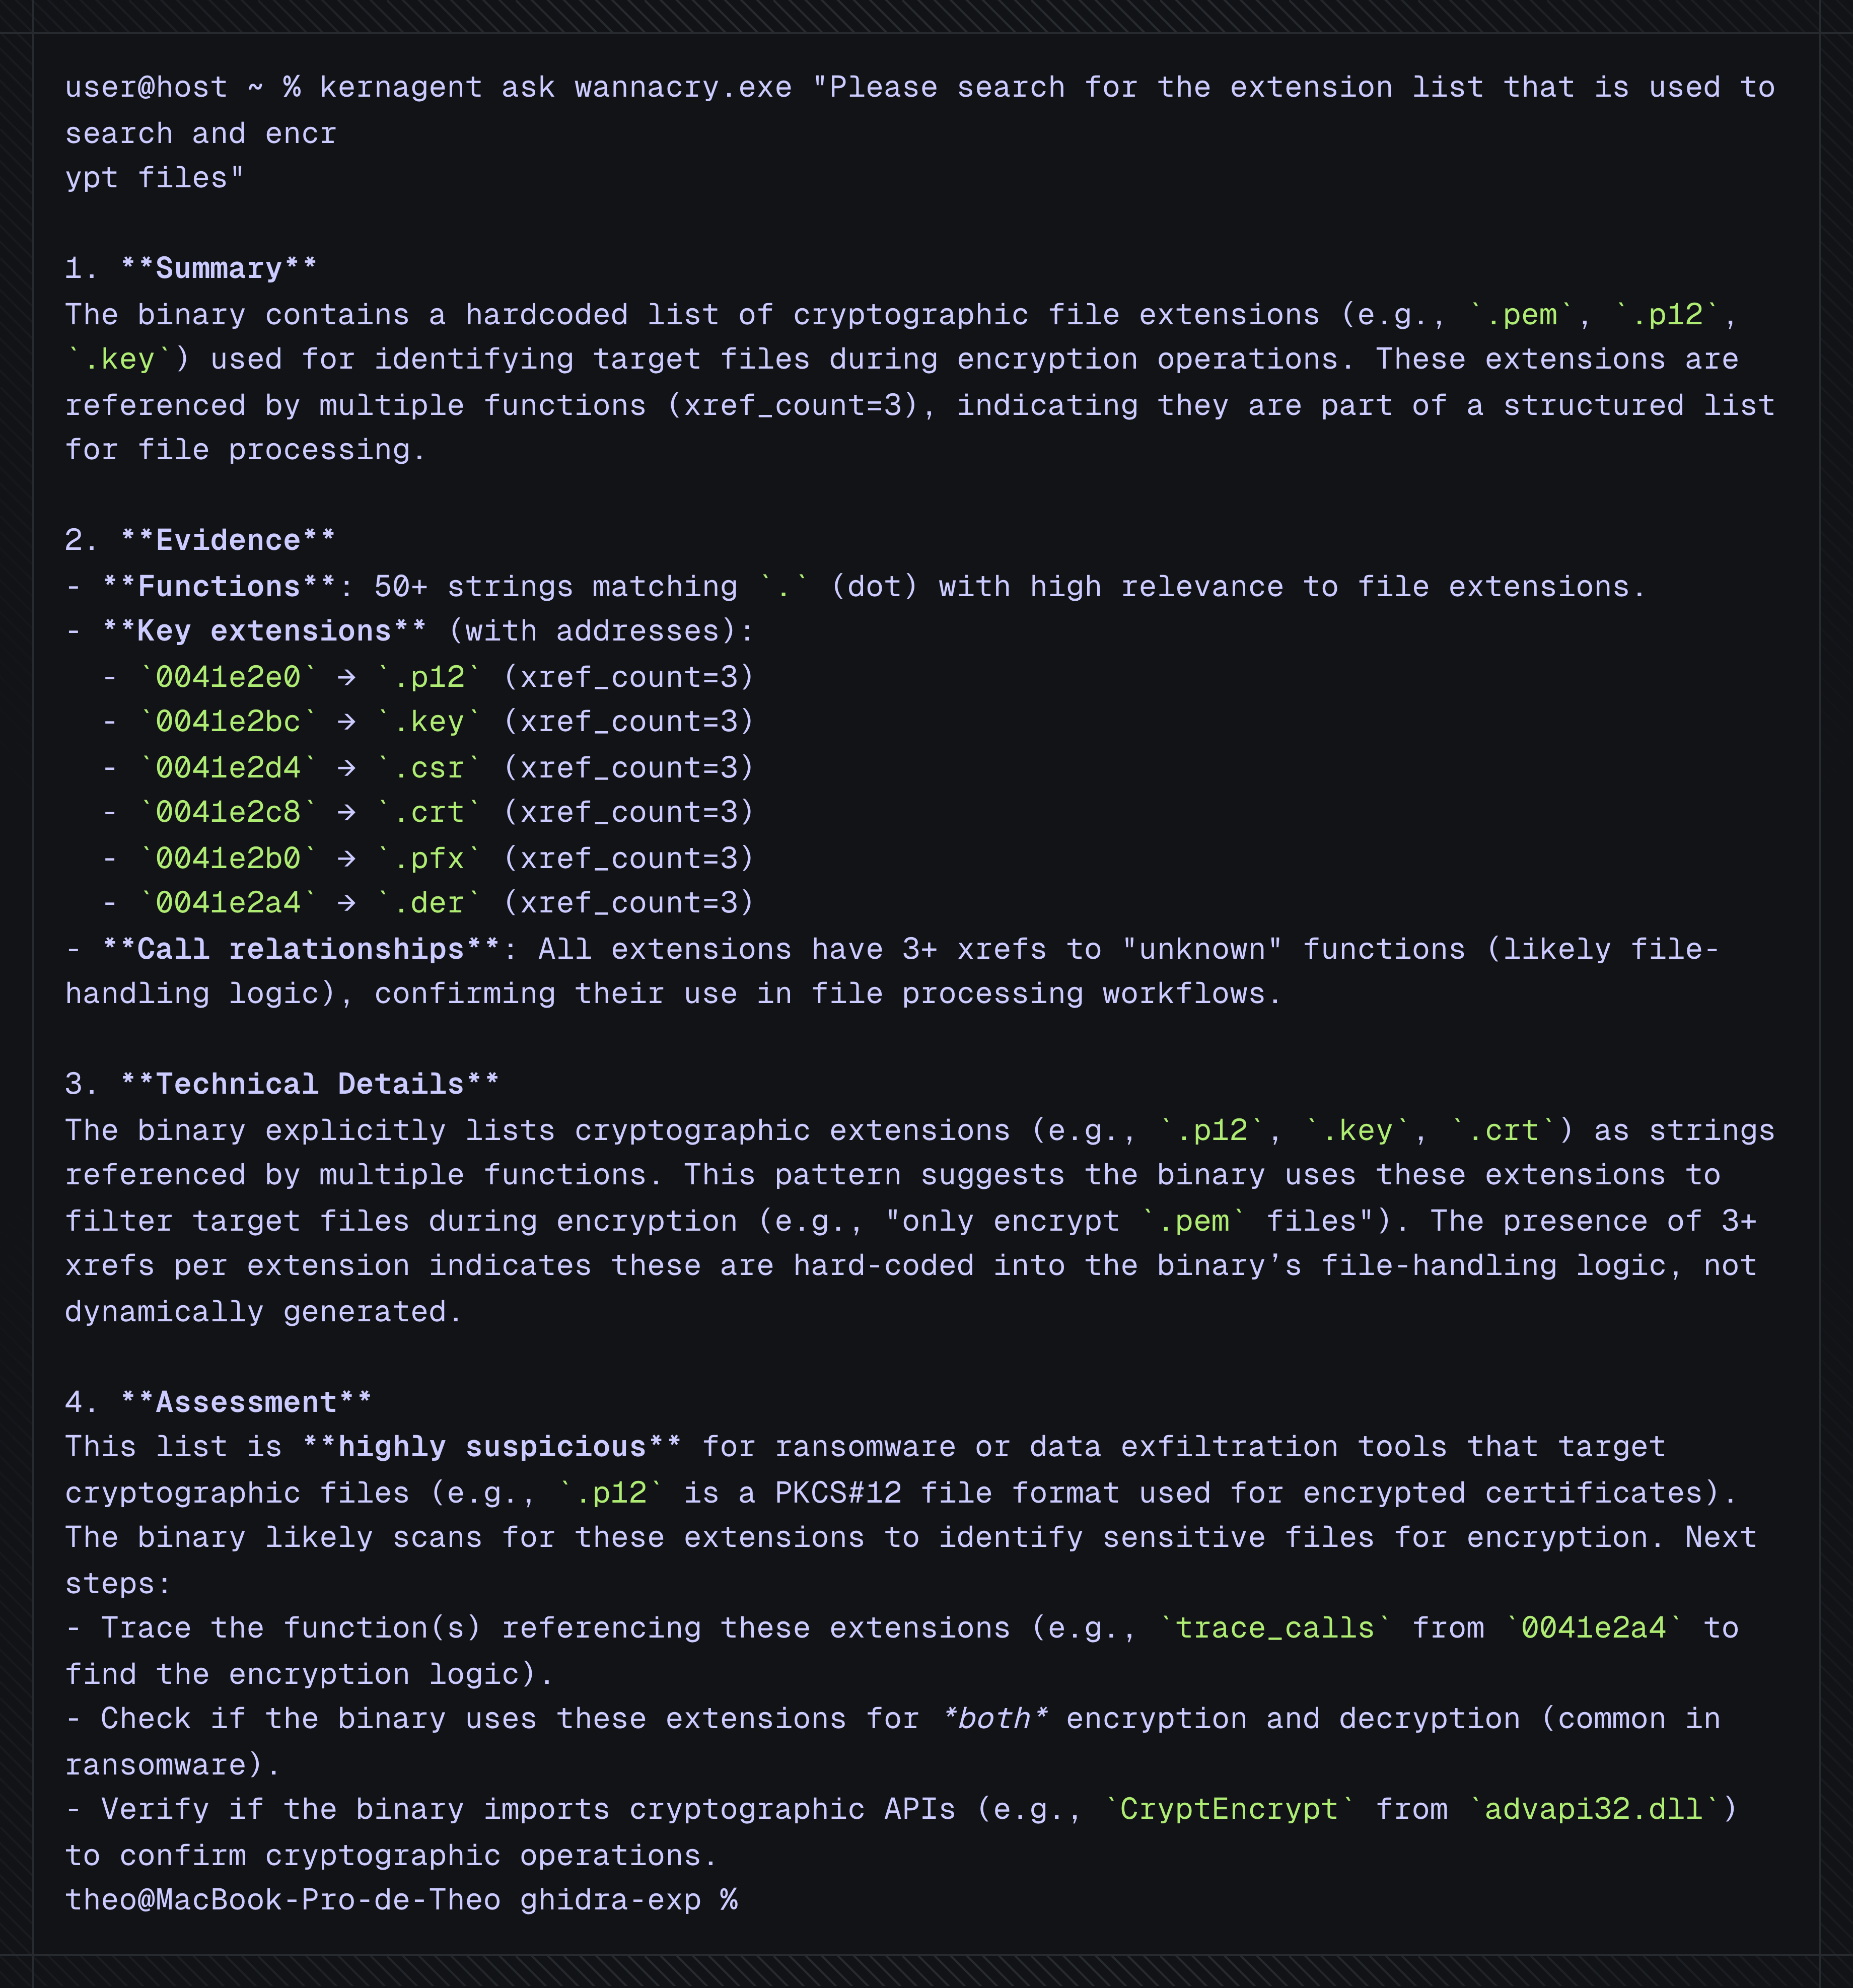 karib0u/kernagent
決定論的リバースエンジニアリングのためのヘッドレスAIエージェント。
 akamai/cve-2025-60719-afd.sys
CVE-2025-60719の概念実証と根本原因分析。Windowsのafd.sysにおけるuse-after-free脆弱性で、ローカル権限昇格につながります。パッチ差分の洞察も含みます。
 knifeyspoony/ghidra-copilot
Ghidra内でチャットベースのLLM支援リバースエンジニアリング体験を提供します。
 fatmike-gh/mcpdebugger
Windows実行ファイル(x86およびx64)向けのMCPデバッガーサーバー。デバッグ対象の静的/動的解析とメモリ検査のためのデバッガー機能を、クリーンなインターフェースを通じてMCP Toolsとして公開します。
 symgraph/ghidrassist
Ghidra 用 LLM 拡張機能。RE(リバースエンジニアリング)における AI 支援を可能にします。
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 llnl/oghidra
OGhidra は、Ollama を介して大規模言語モデル (LLMs) と Ghidra リバースエンジニアリングプラットフォームを橋渡しし、自然言語による AI 駆動のバイナリ解析を可能にします。会話形式のクエリで Ghidra…
 miscusi-peek/cheatengine-mcp-bridge
お気に入りのAIエージェントをMCP経由でCheat Engineに直接接続。自然言語を使ってリバースエンジニアリング、ポインタスキャン、メモリ分析を自動化。
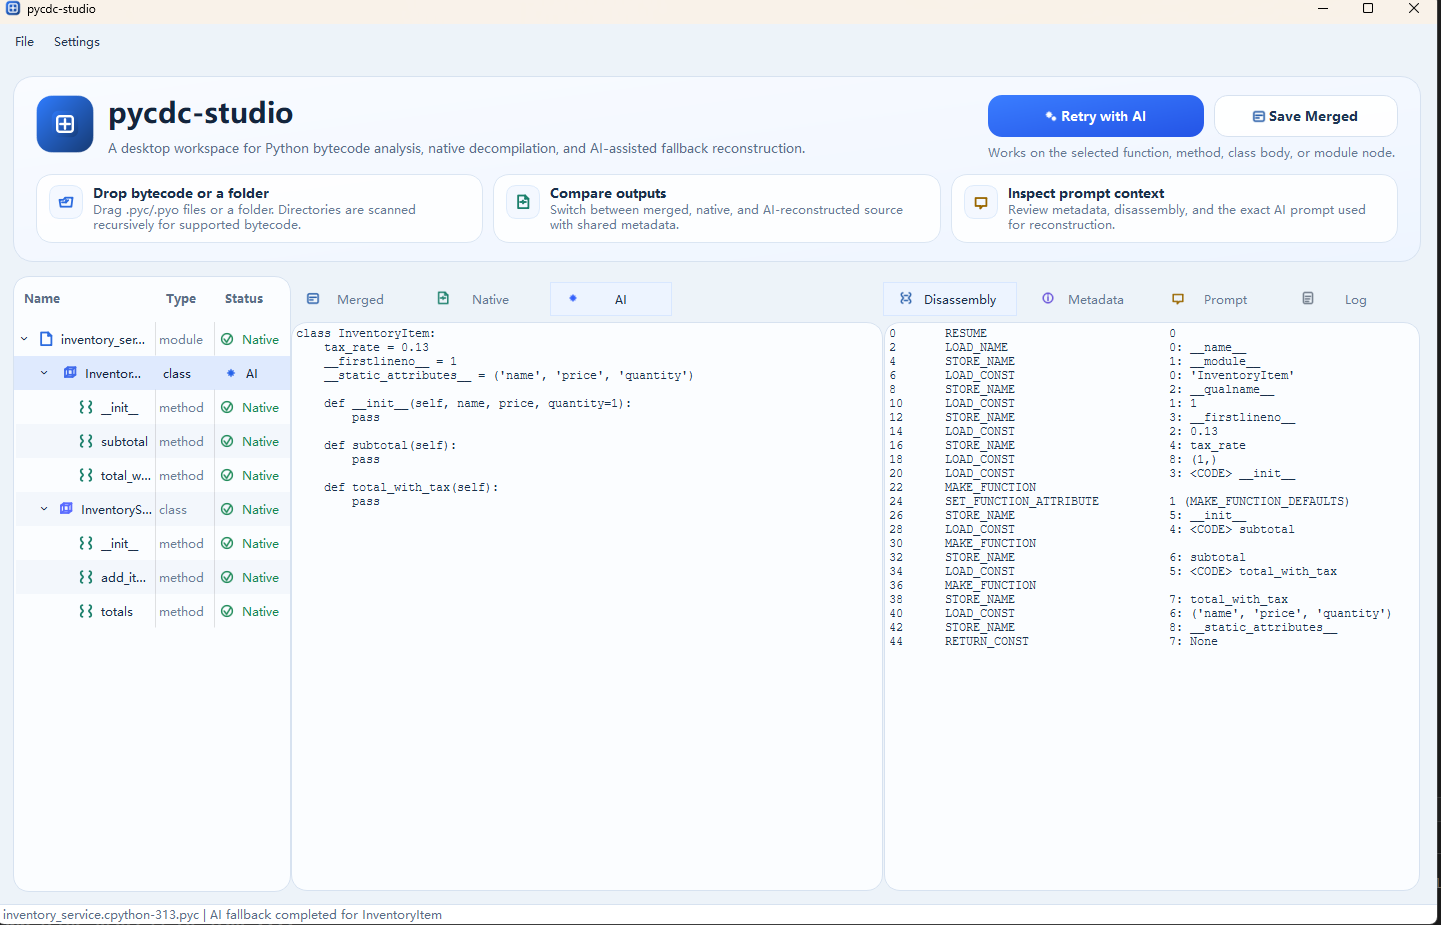 ddouworld/pycdc-studio
pycdc/pycdasを用いてPythonバイトコードを調査し、ネイティブデコンパイルを検査し、未対応のコードオブジェクトに対してAIフォールバックを利用するQt WidgetsデスクトップUI。
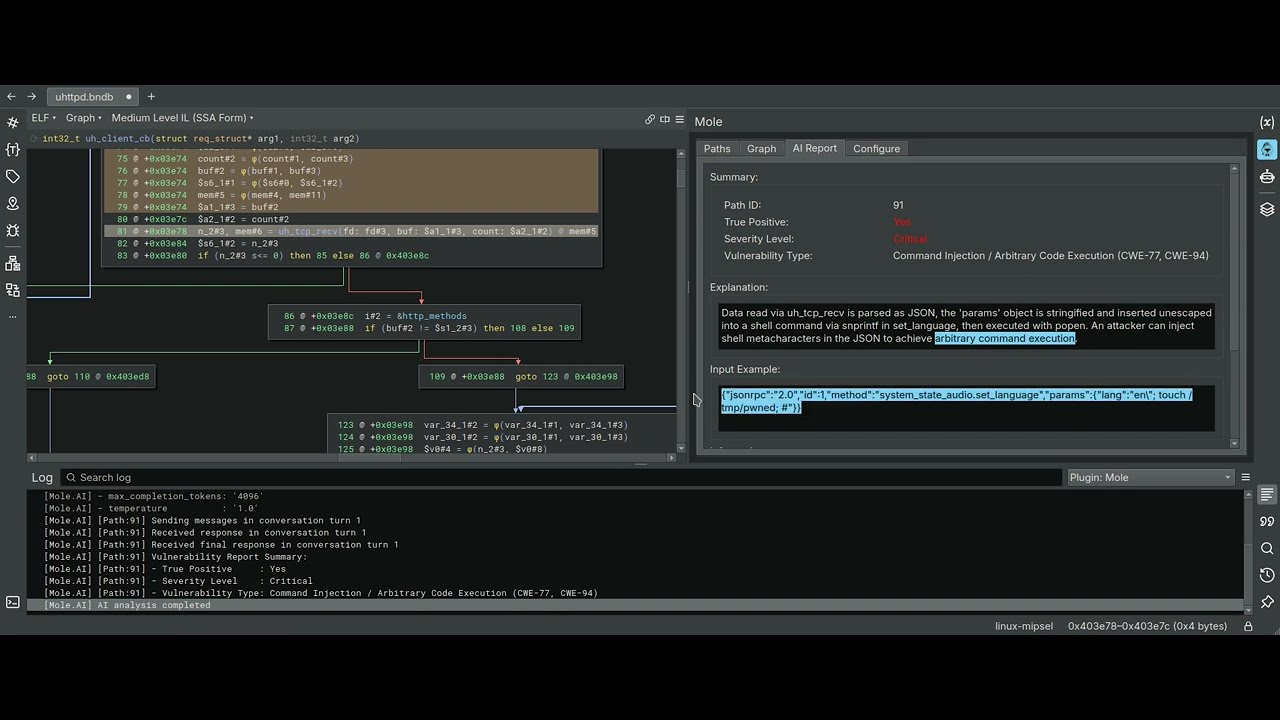 cyber-defence-campus/mole
変数のバックワードスライシングをドライバとして静的テイント分析を行うBinary Ninjaプラグイン
 mrphrazer/binary-ninja-headless-mcp
ヘッドレス Binary Ninja MCP サーバー — 180のツールを介してAIエージェントに深いリバースエンジニアリング機能を提供します。
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
 dryxio/auto-re-agent
コンパイル済みプログラムからC/C++コードをAIで再構築および検証します。
 trailofbits/skills
Trail of Bits Claude Code skills for security research, vulnerability detection, and audit workflows









