
ExploitsがKitploitに登場
CVEからPoC、ツール、コンテキストまで:Kitploitで脆弱性インテリジェンスを統合する
Kitploitでは、サイバーセキュリティツールを収集しており、その多くはエクスプロイトやPoCです。エコシステムにより大きな価値をもたらすため、これらのエクスプロイト、スキャナー、PoCを分類し、対応するCVEや関連する脆弱性データと結び付け、コンテキストを提供しています。これにより、脆弱性を調べ、関連資料を見つけ、より深く調査する価値があるかを判断する前にコンテキストを確認できる専用のスペースができました。
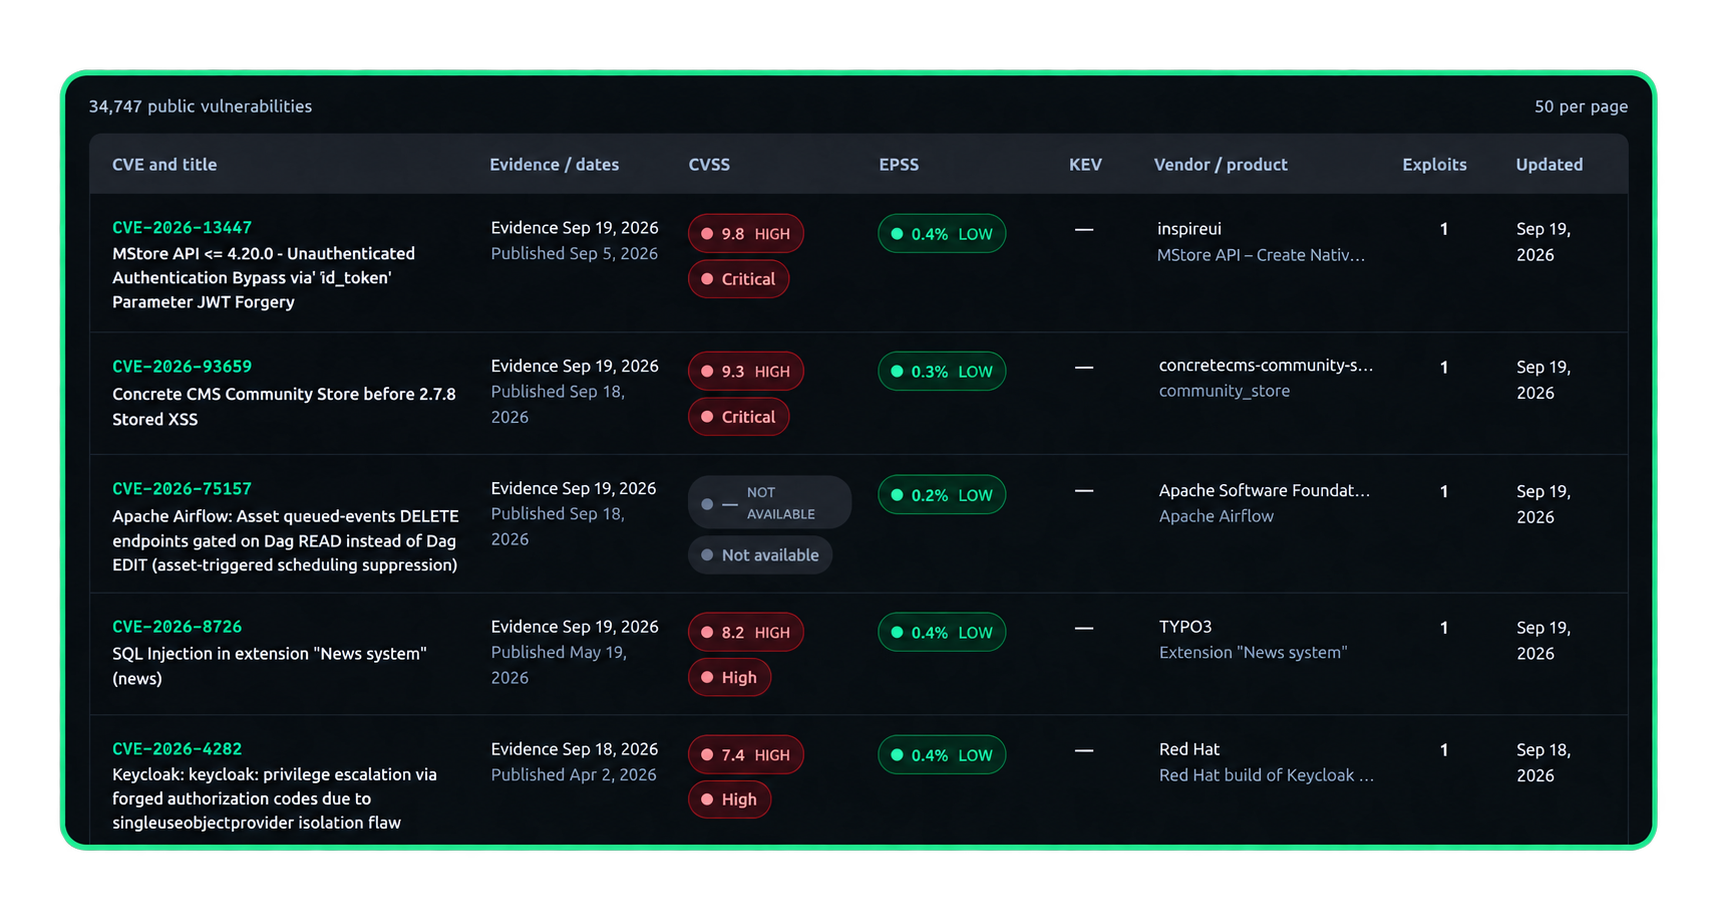
私たちのカタログと、それを充実させる情報源
出発点は、GitHub、GitLab、Bitbucket から収集したリポジトリです。その資料を関連するCVEに結び付け、エクスプロイト、PoC、スキャナー、検知、パッチ、情報提供コンテンツ、研究を区別します。
このカタログは、いくつかの情報源からの情報で充実させています。
| 情報源 | 提供する内容 |
|---|---|
| CVE List | 公式のCVEレコード、説明、参照、およびCVEの割り当てを担当する組織が公開する情報。 |
| NVD | NISTが管理するNational Vulnerability Databaseで、CVSSメトリクス、影響を受ける製品、参照などの技術的な補足情報を提供します。 |
| FIRST EPSS | 悪用の確率推定とその歴史的な推移。 |
| CISA KEV | 既知の悪用の証拠と、そのカタログによる推奨アクション。 |
| OSV | 影響を受けるパッケージとバージョン、脆弱なバージョン範囲、利用可能な場合は修正済みバージョンに関する情報。 |
| Exploit-DB | Kitploitがインデックスするリポジトリを補完する、追加のエクスプロイトおよびPoCの参照。 |
継続的な改善はKitploitの一部です。情報源を追加し、分類を洗練させ、各脆弱性をコミュニティの技術的取り組みに結び付ける情報を拡大し続けます。
CVSS、EPSS、KEV:3つの異なるシグナル
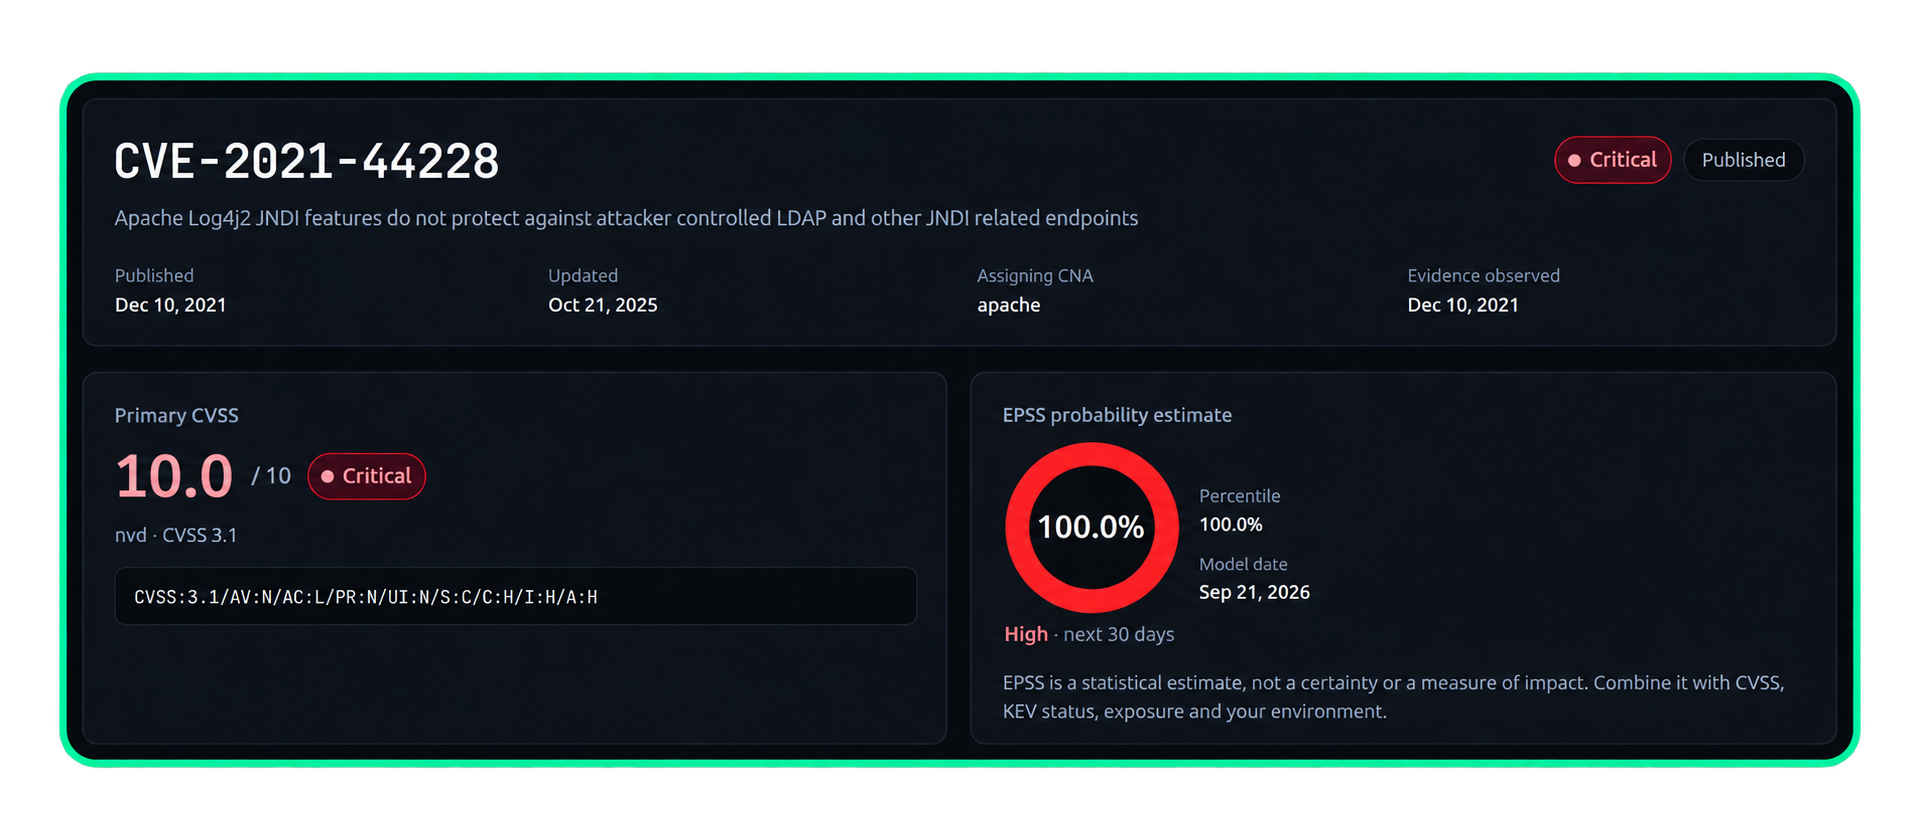
脆弱性ページでは、利用可能な場合にこれらのシグナルをまとめて提示します。
- CVSS は、脆弱性の技術的な深刻度を表します。高いスコアだけでは、それが悪用されていることを示すものではありません。
- EPSS は、その脆弱性の悪用が今後30日以内に観測される確率を推定します。これは、あなたの組織が攻撃される確率ではありません。
- CISA KEV は、実際の悪用の証拠がある脆弱性をリスト化しています。
これらは補完的な次元です。深刻度、確率、そして観測された悪用です。
まだ確認されていない参照の可視化
リポジトリが、まだ正規の公開レコードが存在しないCVE識別子に言及することがあります。Kitploitはそれを未検証のCVEとして提示し、警告とその参照を裏付けるリンクを表示します。これにより、公式の確認として提示したり、私たちが持っていないスコアやメタデータを追加したりすることなく、参照を保持します。
NVDに存在しないことは、それ自体ではCVEが未確認であることを意味しません。CVE Listはレコードの同一性に関する私たちの参照元であり、NVDは追加の補足情報を提供します。 NVDがまだその情報を取り込んでいなくても、CVEに公式レコードが存在することはあります。
すでに知っているCVEから始めましょう
以前に調査した脆弱性を調べ、Kitploitが今まとめて提示するリポジトリ、参照、コンテキストを確認してください。
ホームページのLatest Exploitsで最新の追加項目も見つけることができ、RSSフィードで新しいエントリをフォローできます。
Kitploitの新しいExploitsセクションを探索する
誤った関連付けや不足している情報源を見つけた場合は、お知らせください。皆様のフィードバックは、カタログの品質を改善し、次に何を追加するかを判断するのに役立ちます。