

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
शेलकोड — उपकरण — पृष्ठ 21 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
404 परिणाम
SLAE preview

SLAE

GitHubkkirsche/slae

SecurityTube Linux Assembly विशेषज्ञ x86 परीक्षा
payload-generationreverse-engineeringshellcode+5
18 साल पहले
metasploit-framework-nu11secur1ty preview

metasploit-framework-nu11secur1ty

GitHubnu11secur1ty/metasploit-framework-nu11secur1ty

metasploit-framework का विस्तार
penetration-testing-frameworksprivilege-escalationreconnaissance+9
11 साल पहले
watcher preview

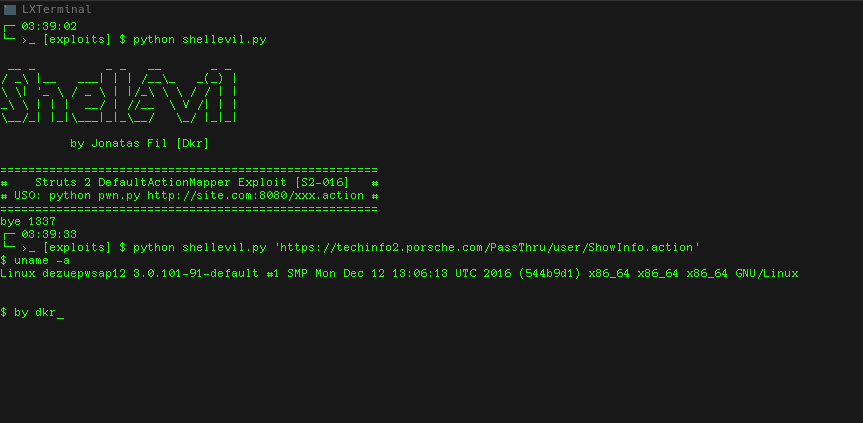
watcher

GitHubthemoonsir/watcher

रिवर्स शेल का पता लगाएं और शेल प्रयास करने से पहले इसे मार डालें।
defensive-toolsmemory-forensicsreverse-engineering+5
28 महीने पहले
ShellEvil preview

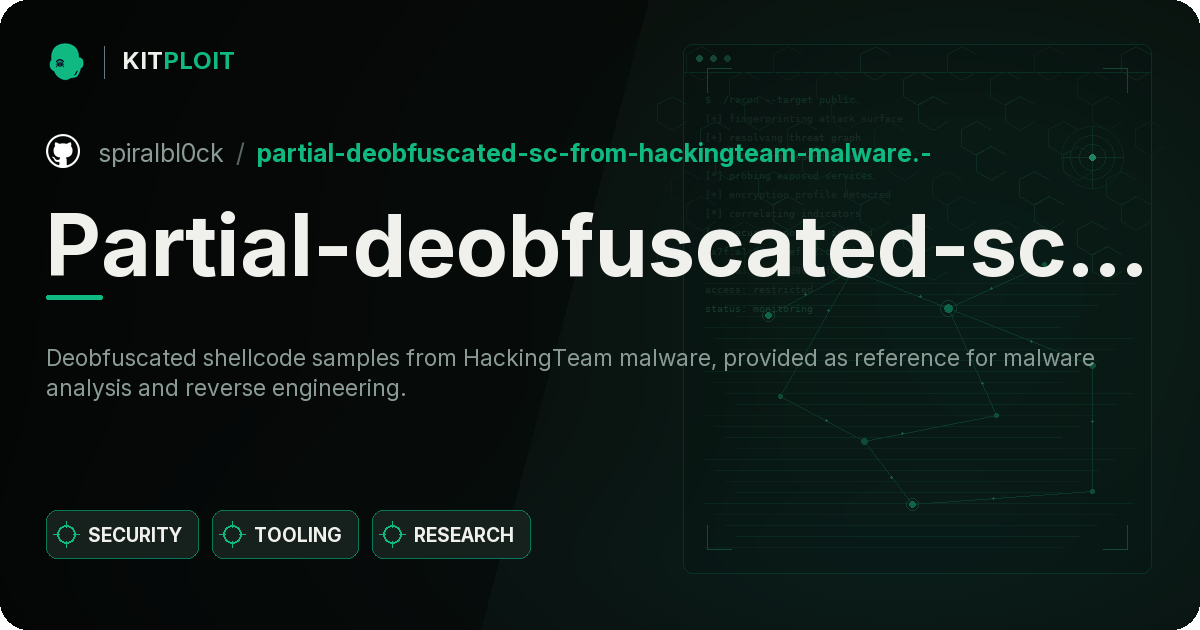
ShellEvil

GitHubpentestingxroot/shellevil

CVE-2013-225 [S2-016] के लिए Struts 2 DefaultActionMapper इंटरैक्टिव शेल एक्सप्लॉइट
payload-generationvulnerability-analysisexploitation+3
9 साल पहले
Partial-deobfuscated-sc-from-HackingTeam-Malware.- preview

Partial-deobfuscated-sc-from-HackingTeam-Malware.-

GitHubspiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-

यह रिपॉजिटरी विश्लेषण ब्लॉग के लिए आवश्यक फ़ाइलें संग्रहीत करता है, जो जल्द ही आएगा।
static-analysisreverse-engineeringshellcode+3
12 साल पहले
Conflicker_analysis_scripts preview

Conflicker_analysis_scripts

GitHubthunderstrike9090/conflicker_analysis_scripts

Conflicker वर्म का विश्लेषण करने के लिए स्क्रिप्ट्स जो प्रसिद्ध netapi कमजोरी (CVE-2008-4250) यानी MS08-067 का शोषण करता है।
vulnerability-analysisexploitationreverse-engineering+3
18 साल पहले
CVE-2025-5548 preview

CVE-2025-5548

GitHubanasrami12/cve-2025-5548

कमजोरी विश्लेषण और शोषण विकास के लिए पद्धति, जिसमें स्थैतिक/गतिशील विश्लेषण, फ़ज़िंग, पैच डिफिंग, और व्यावहारिक प्रयोगशालाओं के साथ 0-दिवसीय अनुसंधान…
vulnerability-analysisexploitationreverse-engineering+8
7 महीने पहले
Rainfall preview

Rainfall

GitLabqduarte-42/rainfall

ELF बाइनरीज़ के शोषण का परिचय।

exploitationreverse-engineeringshellcode+5
1 साल पहले
sh1mazu preview

sh1mazu

GitHubnu11secur1ty/sh1mazu

Meterpreter स्वचालित एक्सप्लॉइट प्रोग्राम
payload-generationexploitationshellcode+4
3 साल पहले
Linux_X86_Reverse_TCP_Alphanumeric_Staged_Shellcode_Execve-bin-bash preview

Linux_X86_Reverse_TCP_Alphanumeric_Staged_Shellcode_Execve-bin-bash

GitHubsnir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash

Linux x86 के लिए अल्फ़ान्यूमेरिक स्टेज्ड रिवर्स TCP शेलकोड जो एक listener के पास वापस socket कनेक्शन बनाता है और execve के माध्यम से /bin/bash…
payload-generationexploitationshellcode+1
9 साल पहले
CTFs preview

CTFs

GitLabwhatthefuzz-ctfs/ctfs

CTF चुनौतियाँ!

exploitationreverse-engineeringshellcode+6
3 साल पहले
exploit-starcraft-rop-virtualalloc-EUD preview

exploit-starcraft-rop-virtualalloc-EUD

GitHubspiralbl0ck/exploit-starcraft-rop-virtualalloc-eud

StarCraft के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो ROP चेन और VirtualAlloc का उपयोग करके EUD ट्रिगर्स के माध्यम से मनमाना कोड निष्पादन करता है।
exploitationreverse-engineeringshellcode+2
4 साल पहले
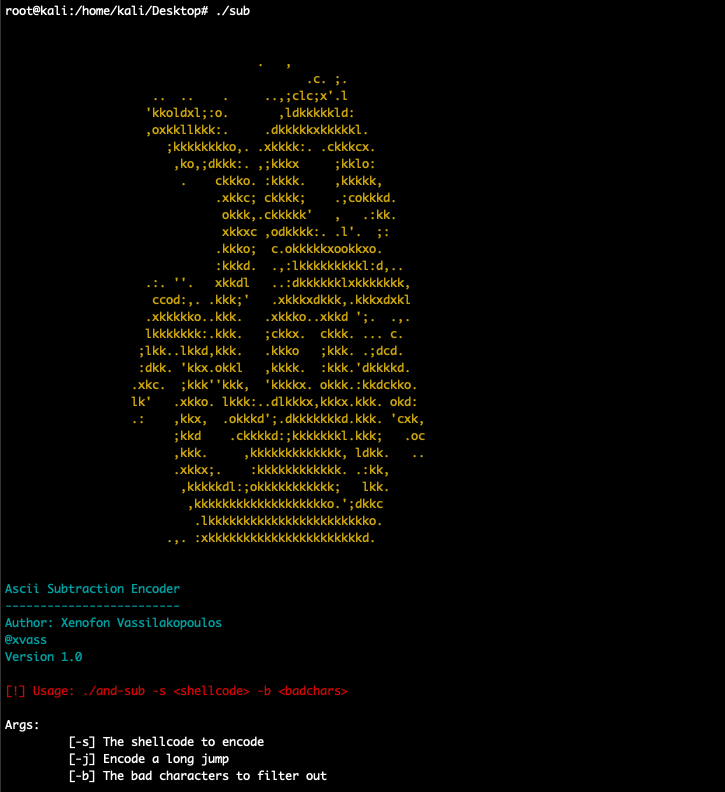
Ascii-And-Sub-Encoder preview

Ascii-And-Sub-Encoder

GitHubxen0vas/ascii-and-sub-encoder

यह एक कस्टम ASCII AND/SUB एन्कोडर है, जिसे मैंने पुराने OSCE/CTP पाठ्यक्रम की तैयारी के दौरान विकसित किया था।
exploitationshellcodeeducation+2
4 साल पहले
bash-4.3-fixed-CVE-2014-6271 preview

bash-4.3-fixed-CVE-2014-6271

GitHubu20024804/bash-4.3-fixed-cve-2014-6271

शेलशॉक (CVE-2014-6271) के लिए फिक्स के साथ पैच किया गया GNU Bash 4.3। कमांड-लाइन संपादन, जॉब नियंत्रण, और स्क्रिप्टिंग क्षमताओं के साथ एक सुरक्षित…
general-purpose-utilitiesvulnerability-analysisscripting-automation+1
12 साल पहले
bash-3.2-fixed-CVE-2014-6271 preview

bash-3.2-fixed-CVE-2014-6271

GitHubu20024804/bash-3.2-fixed-cve-2014-6271

CVE-2014-6271 (Shellshock) के लिए एक फिक्स के साथ पैच किया गया GNU Bash 3.2। यूनिक्स-जैसी प्रणालियों के लिए कमांड-लाइन संपादन, जॉब नियंत्रण और इतिहास…

general-purpose-utilitiesvulnerability-analysisexploitation+2
12 साल पहले
exoproc preview

exoproc

GitHubwoldann/exoproc

Windows x64 के लिए TypeScript में क्रॉस-प्रोसेस इंस्ट्रुमेंटेशन — फ़ंक्शन हुक करें, थ्रेड्स रीडायरेक्ट करें, और किसी अन्य प्रोसेस की मेमोरी…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+8
46 दिन पहले
NTDLL-reconstruction preview

NTDLL-reconstruction

GitHubsk4r4b/ntdll-reconstruction

एक तकनीक जो NTDLL unhooking और hellsgate gate वेरिएंट्स को मिलाती है
defensive-toolsids-ips-evasionreverse-engineering+6
139 दिन पहले
PowerSploit preview
Archived

PowerSploit

GitHubpowershellmafia/powersploit

PowerSploit - एक PowerShell पोस्ट-एक्सप्लॉयटेशन फ्रेमवर्क

privilege-escalationreconnaissancepayload-generation+5
13.1k6 साल पहले
पिछला1…20212223अगला