metasploit-framework

खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…

खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…

CTF फ्रेमवर्क और एक्सप्लॉइट डेवलपमेंट लाइब्रेरी

सुरक्षा अनुसंधान उपकरणों के लिए कुछ सेटअप स्क्रिप्ट्स।

प्रतिद्वंद्वी अनुकरण ढांचा

K8 उपकरण संग्रह (आंतरिक नेटवर्क पैठ/विशेषाधिकार वृद्धि उपकरण/दूरस्थ अतिप्रवाह/भेद्यता शोषण/स्कैनिंग उपकरण/पासवर्ड क्रैकिंग/एंटी-डिटेक्शन…

विंडोज़ मेमोरी हैकिंग लाइब्रेरी

Merlin गोलैंग में लिखा गया एक क्रॉस-प्लेटफ़ॉर्म पोस्ट-एक्सप्लॉइटेशन HTTP/2 कमांड एंड कंट्रोल सर्वर और एजेंट है।

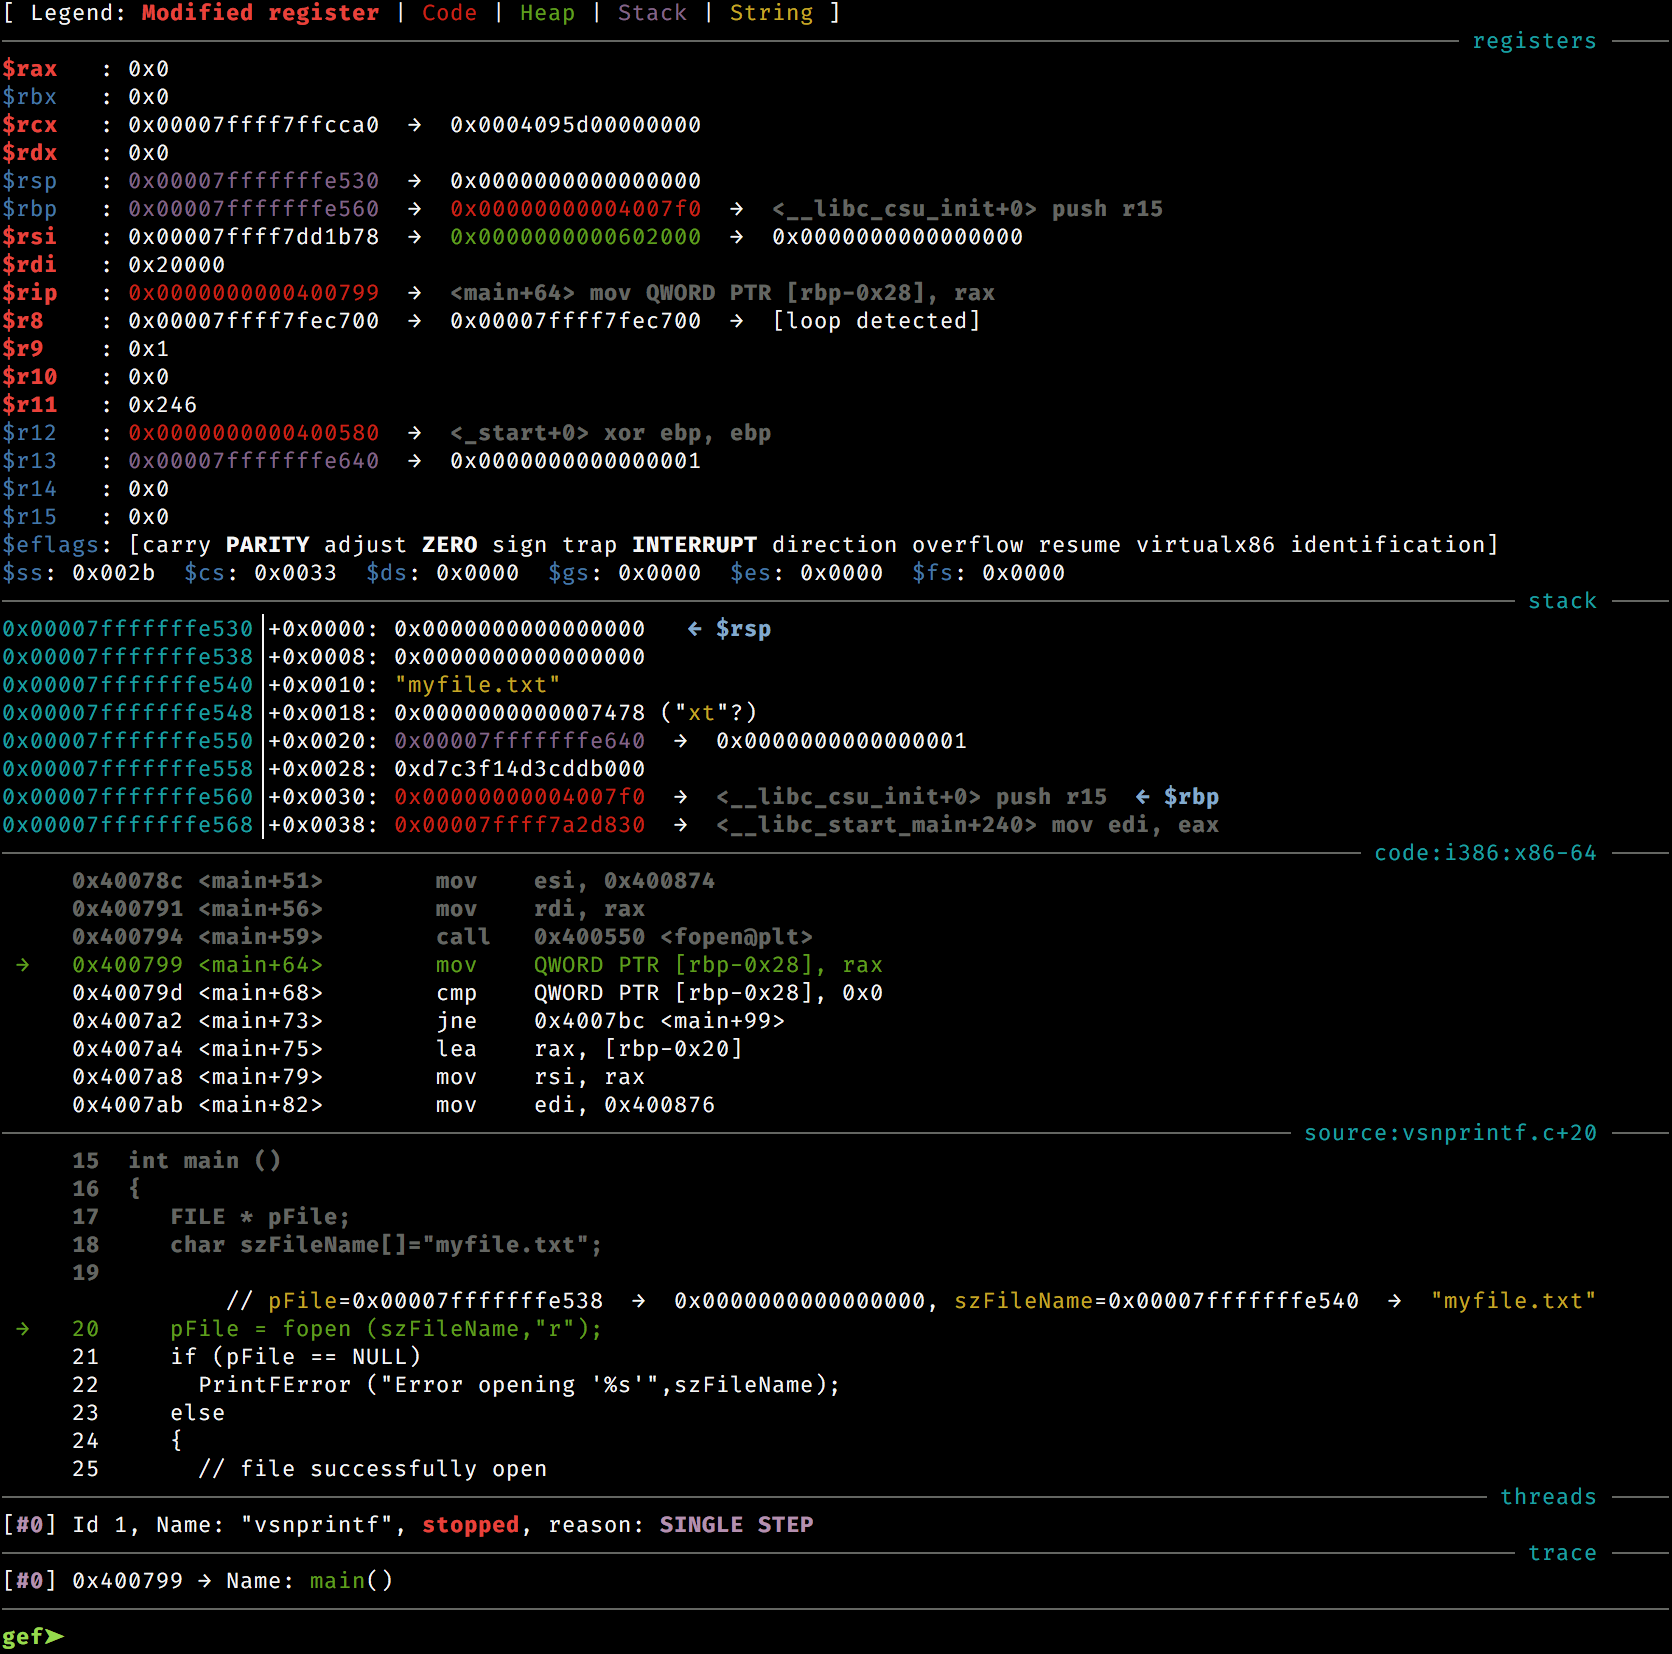
GEF (GDB Enhanced Features) - Linux पर एक्सप्लॉइट डेवलपर्स और रिवर्स इंजीनियर्स के लिए उन्नत डिबगिंग क्षमताओं वाला GDB का एक आधुनिक अनुभव

होस्टेड रिवर्स शेल जनरेटर जिसमें बहुत सारी कार्यक्षमताएं हैं। -- (CTFs के लिए बढ़िया)

Unicorn एक सरल उपकरण है जो PowerShell डाउनग्रेड हमले का उपयोग करके शेलकोड को सीधे मेमोरी में इंजेक्ट करने के लिए है। यह Matthew Graeber के PowerShell…

Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।

विभिन्न Metasploit Framework पेलोड्स के लिए एकीकृत रिपॉज़िटरी

PEDA - GDB के लिए Python एक्सप्लॉइट विकास सहायता

Windows kernel driver utility जो DSE को bypass करने, unsigned drivers को load करने, protected processes को hijack करने, और process memory को dump…

Nim (https://nim-lang.org/) को हथियार बनाने में मेरे प्रयोग

x86, x64, या AMD64+x86 पोजीशन-इंडिपेंडेंट शेलकोड उत्पन्न करता है जो .NET असेंब्लियों, PE फ़ाइलों, और अन्य Windows पेलोड्स को मेमोरी से लोड करता है और…

रिफ्लेक्टिव DLL इंजेक्शन का शेलकोड कार्यान्वयन। DLL को पोजीशन इंडिपेंडेंट शेलकोड में कन्वर्ट करें।