
mwemu
 mwemuorg/mwemu
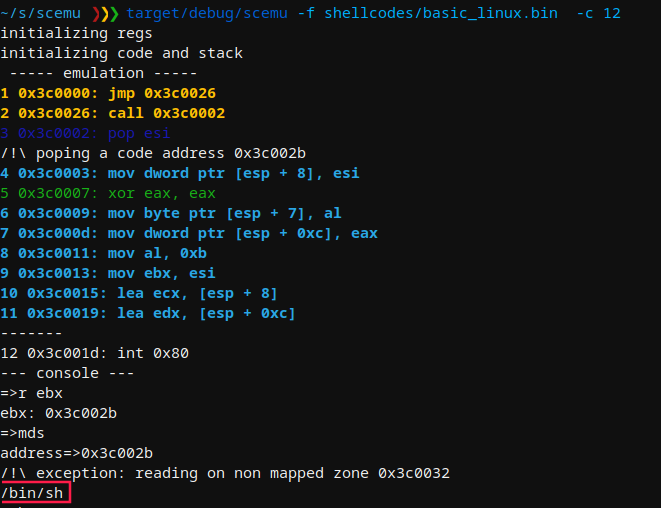
Pure Rust x86 हार्डवेयर एमुलेटर और Windows प्रक्रिया सिम्युलेटर जो मैलवेयर विश्लेषण, शेलकोड एमुलेशन और पेलोड अनपैकिंग के लिए है। यह 32/64-bit PE…
exploit-frameworksreverse-engineeringshellcode+2
313
mwemuorg/mwemuPure Rust x86 हार्डवेयर एमुलेटर और Windows प्रक्रिया सिम्युलेटर जो मैलवेयर विश्लेषण, शेलकोड एमुलेशन और पेलोड अनपैकिंग के लिए है। यह 32/64-bit PE…
 gallopsled/pwntools
CTF फ्रेमवर्क और एक्सप्लॉइट डेवलपमेंट लाइब्रेरी
 rapid7/metasploit-framework
खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…
 racoten/reflectivepluginloader
Windows x64 के लिए रिफ्लेक्टिव PE मैपर और एवेज़न-हार्डन्ड मॉड्यूल स्टॉम्पिंग इंजन
 aethervm/aethervm
LLVM-मूल बाइनरी विश्लेषण और एमुलेशन प्लेटफ़ॉर्म जो इंस्ट्रुमेंटेशन, डीऑबफस्केशन और रनटाइम रिकवरी के लिए AArch64 और x86_64 मशीन कोड को LLVM IR में…
 ne0nd0g/merlin
Merlin गोलैंग में लिखा गया एक क्रॉस-प्लेटफ़ॉर्म पोस्ट-एक्सप्लॉइटेशन HTTP/2 कमांड एंड कंट्रोल सर्वर और एजेंट है।
 bishopfox/sliver
प्रतिद्वंद्वी अनुकरण ढांचा
 nullsecuritynet/tools
पैठ परीक्षण और शैक्षणिक आक्रामक सुरक्षा अनुसंधान के लिए सुरक्षा उपकरणों, शोषणों, प्रूफ-ऑफ-कॉन्सेप्ट कोड, शैलकोड और स्क्रिप्ट्स का संकलित संग्रह।
 rapid7/metasploit-payloads
विभिन्न Metasploit Framework पेलोड्स के लिए एकीकृत रिपॉज़िटरी
 woldann/exoproc
Windows x64 के लिए TypeScript में क्रॉस-प्रोसेस इंस्ट्रुमेंटेशन — फ़ंक्शन हुक करें, थ्रेड्स रीडायरेक्ट करें, और किसी अन्य प्रोसेस की मेमोरी…
 sk4r4b/ntdll-reconstruction
एक तकनीक जो NTDLL unhooking और hellsgate gate वेरिएंट्स को मिलाती है
 mahmoudimus/static_asm
Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding
 codextf2/cobaltstrike_bofloader
Cobalt Strike BOF Loader का ओपन सोर्स पोर्ट/पुनः कार्यान्वयन जैसा है
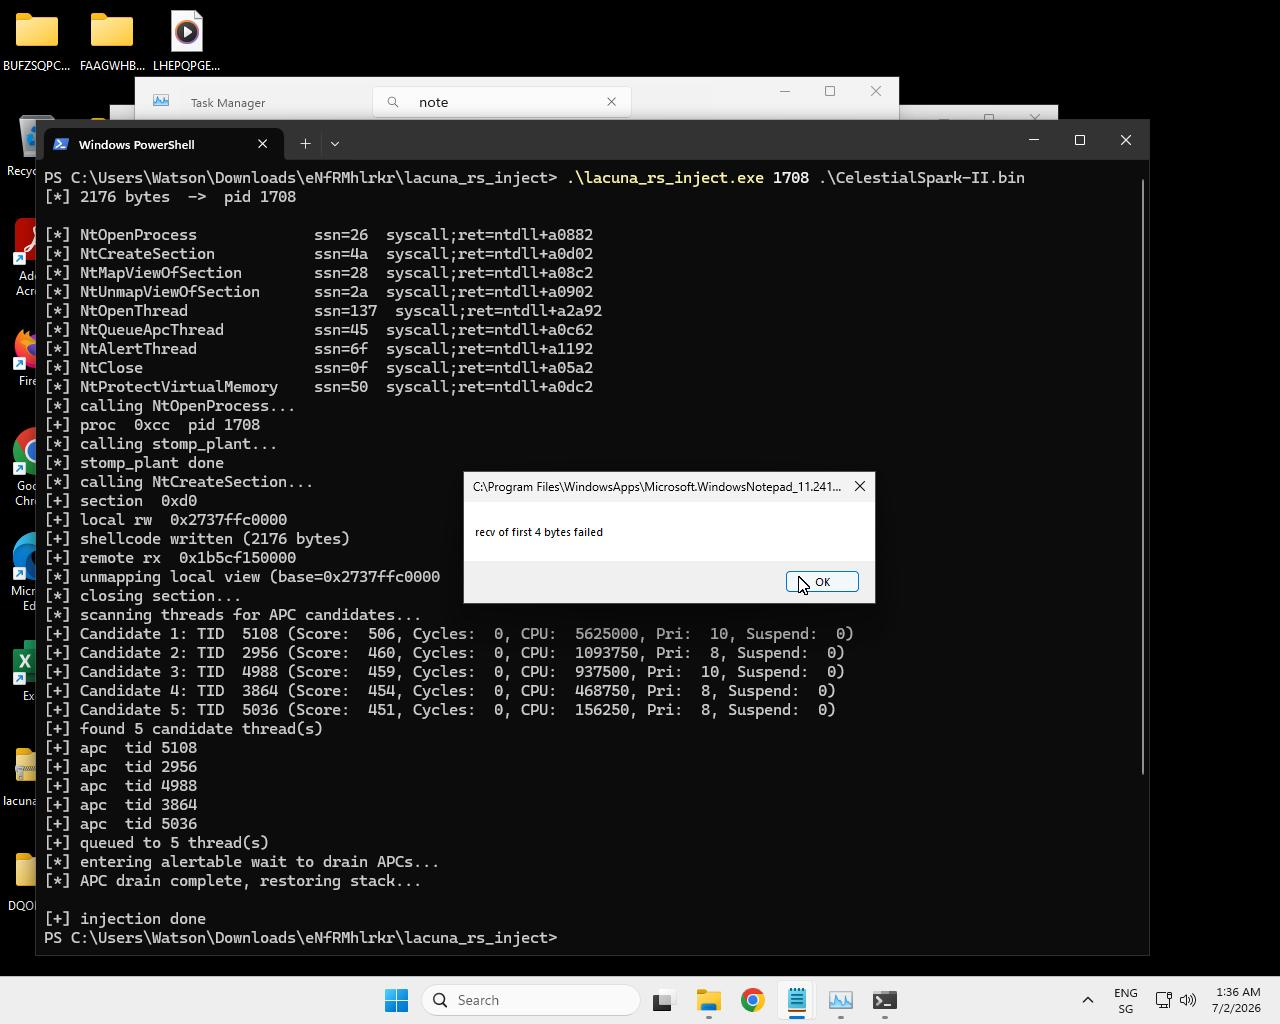 karkas66/lacuna-rs
Windows x64 पर ghost-frame call-stack spoofing, runtime indirect syscalls और APC injection के लिए Rust crate। यह EDR evasion के लिए SSN resolution,…
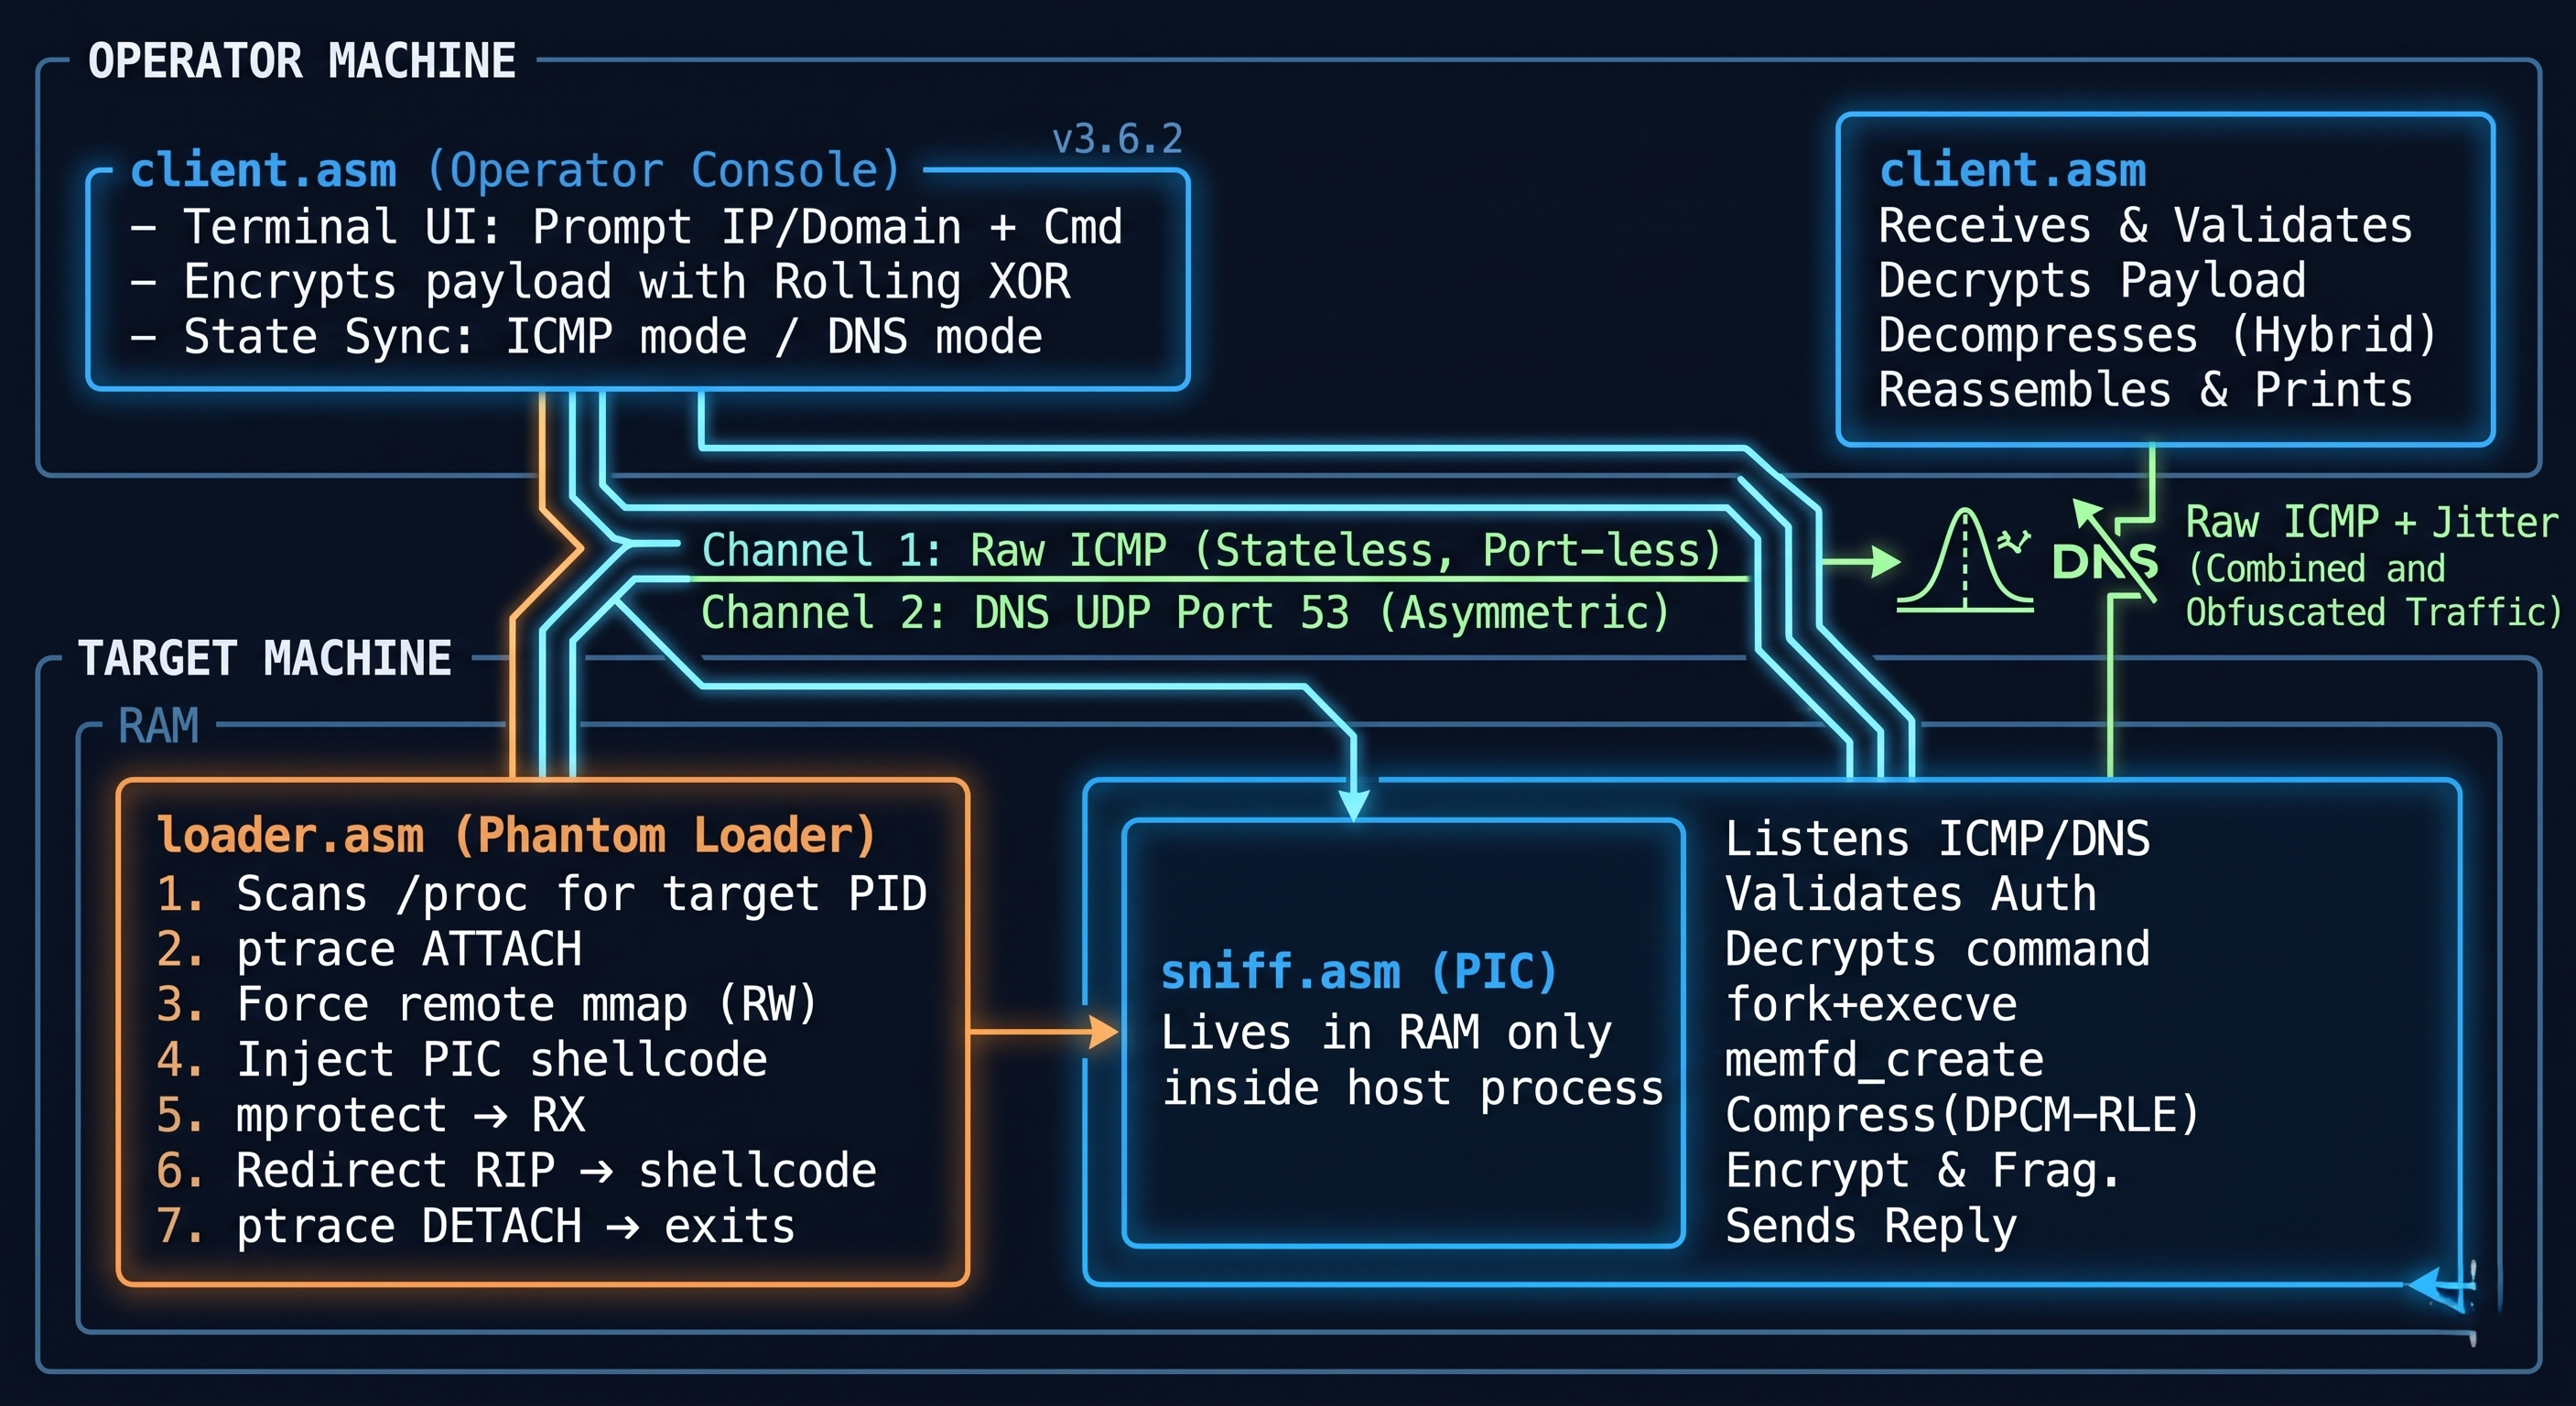 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
फाइललेस x64 असेंबली C2 फ्रेमवर्क जिसमें द्वि-चैनल ICMP/DNS प्रोटोकॉल पिवोटिंग, प्रत्यक्ष syscall निष्पादन, और ptrace-आधारित प्रोसेस इंजेक्शन शामिल…
 exploit-database/exploitdb
exploitdb // एक्सप्लॉइट-डेटाबेस की आधिकारिक रिपॉजिटरी
 sunblaze-ucb/exploitgym
ExploitGym एक बड़े पैमाने का, यथार्थवादी बेंचमार्क है जो वास्तविक दुनिया की सुरक्षा भेद्यताओं पर आधारित है, जिसे AI एजेंटों की एक्सप्लॉइट विकसित करने…
 hfiref0x/kdu
Windows kernel driver utility जो DSE को bypass करने, unsigned drivers को load करने, protected processes को hijack करने, और process memory को dump…