
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
शेलकोड — उपकरण — पृष्ठ 2 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
404 परिणाम
SysWhispers3 preview

SysWhispers3

GitHubklezvirus/syswhispers3

SysWhispers on Steroids - प्रत्यक्ष सिस्टम कॉल के माध्यम से AV/EDR चोरी।
defensive-toolspayload-generationexploitation+5
1.6k2 साल पहले
Hollow preview

Hollow

GitHubchaelsoo/hollow

एक शेलकोड लोडर जनरेटर जो कई इंजेक्शन तकनीकों का समर्थन करता है, रेड टीम अभियानों के लिए बनाया गया।
encryption-decryption-toolspayload-generationexploitation+7
993 महीने पहले
RawrXDA preview

RawrXDA

GitHubitsmehrawrxd/rawrxda

RawrXDA

exploit-frameworkscode-analysisreverse-engineering+7
62 महीने पहले
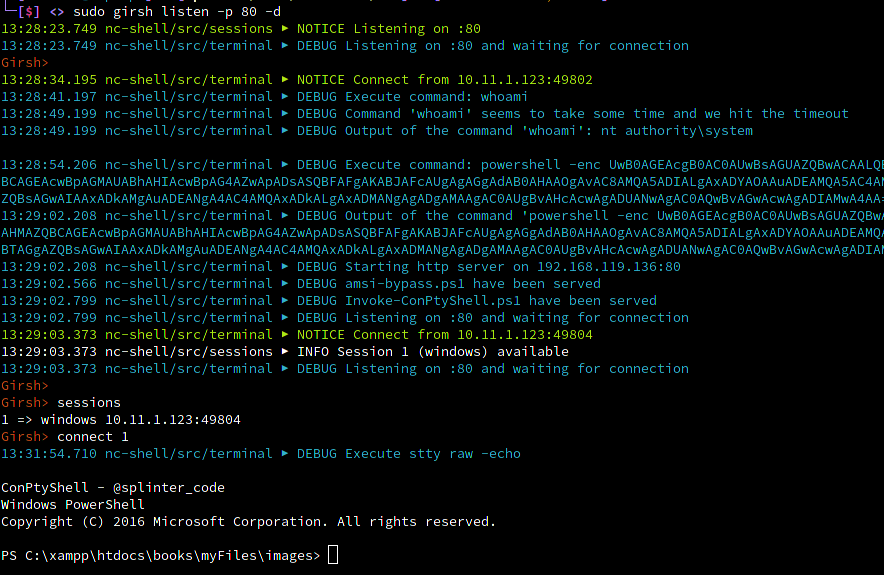
Girsh preview

Girsh

GitHubnodauf/girsh

स्वचालित रूप से Linux या Windows पीड़ित के लिए पूरी तरह से इंटरैक्टिव रिवर्स शेल उत्पन्न करें
payload-generationexploitationreverse-engineering+5
3603 साल पहले
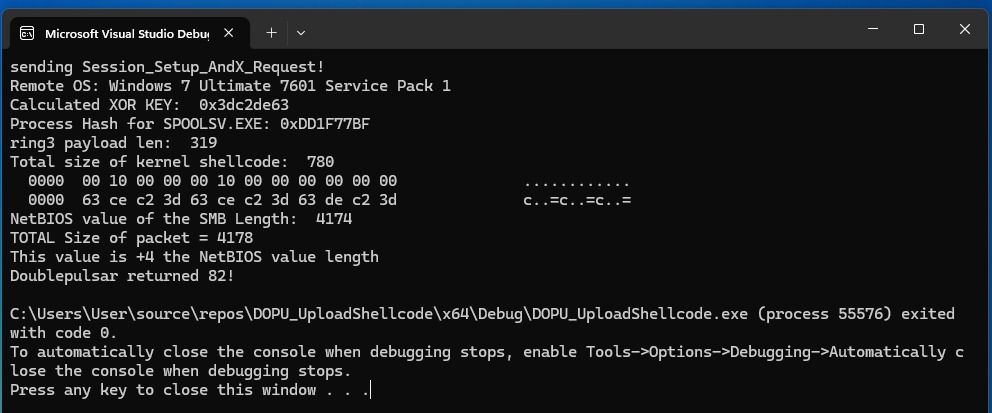
EternalBlueC preview

EternalBlueC

GitHubbhassani/eternalbluec

EternalBlue सूट को C/C++ में फिर से बनाया गया है जिसमें शामिल हैं: MS17-010 Exploit, EternalBlue भेद्यता डिटेक्टर, DoublePulsar डिटेक्टर और…
exploit-frameworksvulnerability-analysisexploitation+7
6131 महीना पहले
Graffiti preview

Graffiti

GitHubekultek/graffiti

एक उपकरण जो पेनिट्रेशन टेस्टिंग में सहायता के लिए अस्पष्टीकृत वन-लाइनर्स उत्पन्न करता है।

payload-generationshellcodepenetration-testing+1
1807 साल पहले
NTDLL-reconstruction preview

NTDLL-reconstruction

GitHubsk4r4b/ntdll-reconstruction

एक तकनीक जो NTDLL unhooking और hellsgate gate वेरिएंट्स को मिलाती है
defensive-toolsids-ips-evasionreverse-engineering+6
139 दिन पहले
MSRKit preview

MSRKit

GitHubrurixis/msrkit

एक ROP चेन को WRMSR प्रिमिटिव के साथ जोड़कर कर्नेल फ़ंक्शन्स को कॉल करने और BYOVD (AmdTools64.sys) के माध्यम से अहस्ताक्षरित ड्राइवर्स को मैप करने की…
privilege-escalationexploitationreverse-engineering+5
6627 दिन पहले
OffensiveRust preview

OffensiveRust

GitHubtrickster0/offensiverust

रेड टीम अभियानों के लिए Rust का हथियारीकरण
privilege-escalationexploitationids-ips-evasion+9
3.0k3 साल पहले
shellnoob preview

shellnoob

GitHubreyammer/shellnoob

एक shellcode लेखन टूलकिट
exploitationreverse-engineeringscripting-automation+6
6941 साल पहले
byvalver preview

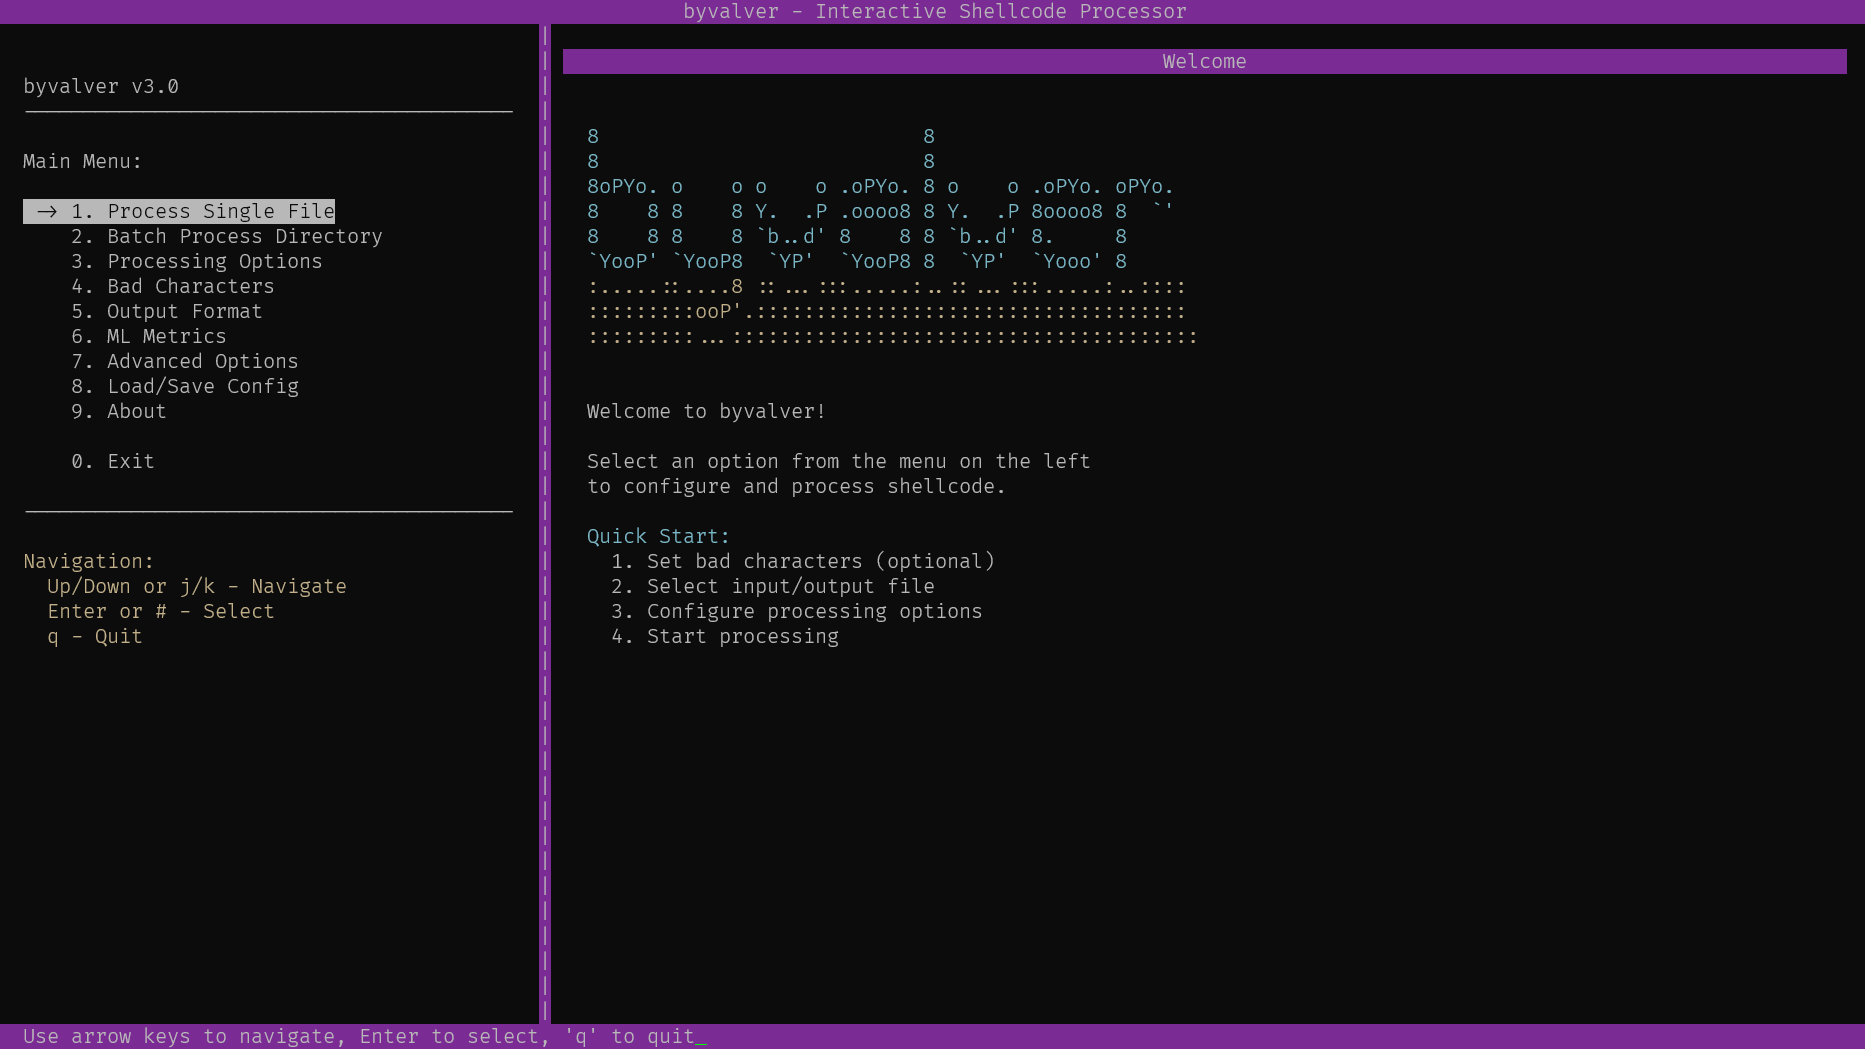
byvalver

GitHubumpolungfish/byvalver

शेलकोड के खराब बाइट्स लेता है और उन्हें हटा देता है, संरक्षित कार्यक्षमताओं के साथ साफ किया गया शेलकोड लौटाता है।
exploitationshellcodemalware-analysis+6
637 महीने पहले
dropengine preview

dropengine

GitHubs0lst1c3/dropengine

DropEngine एक लचीला फ्रेमवर्क प्रदान करता है जो शेलकोड रनर बनाने के लिए है, जिससे ऑपरेटर विभिन्न घटकों में से चुन सकते हैं और उन्हें मिलाकर सेकंडों…
defensive-toolspenetration-testing-frameworksexploit-frameworks+5
2125 साल पहले
Project-Onyx preview

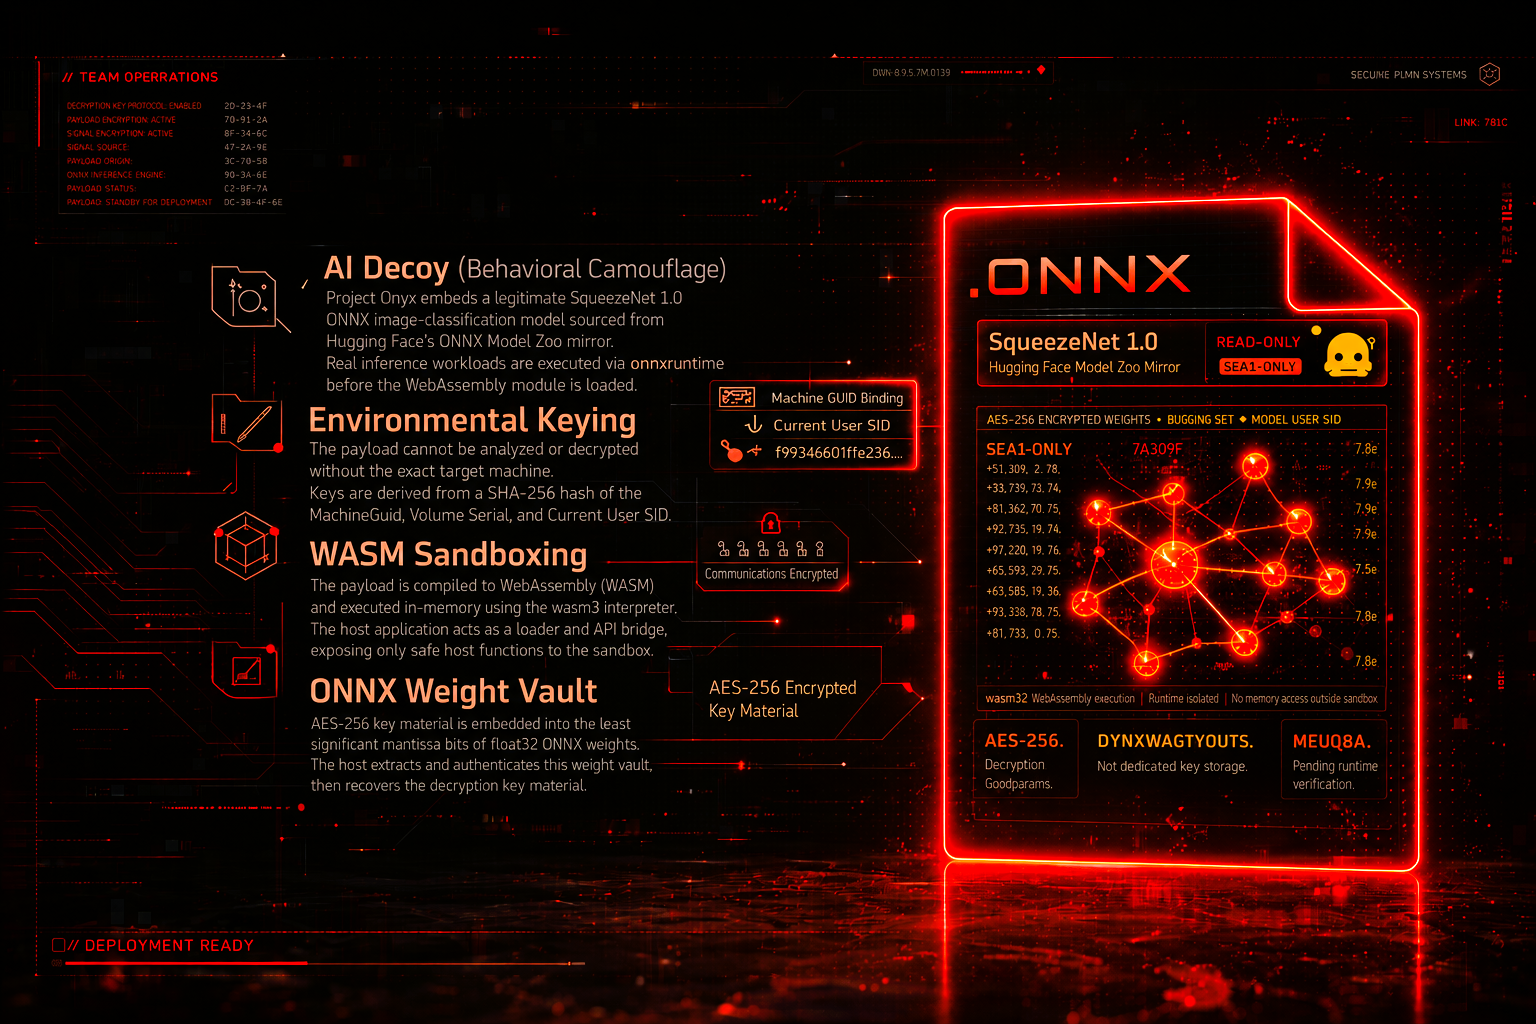
Project-Onyx

GitHubx-3306/project-onyx

AI टेलीमेट्री स्पूफिंग और WASM सैंडबॉक्सिंग के माध्यम से उन्नत EDR चोरी। प्रोजेक्ट Onyx एक PoC रेड टीम पाइपलाइन है जिसे आधुनिक EDR सिस्टम के खिलाफ…
reverse-engineeringshellcodesteganography+6
1151 महीना पहले
SysWhispers2 preview

SysWhispers2

GitHubjthuraisamy/syswhispers2

AV/EDR से बचाव प्रत्यक्ष सिस्टम कॉल के माध्यम से।
defensive-toolspayload-generationids-ips-evasion+5
1.8k4 साल पहले
Simple-Polymorphic-Engine-SPE32 preview

Simple-Polymorphic-Engine-SPE32

GitHubpelock/simple-polymorphic-engine-spe32

डेटा एन्क्रिप्ट करने के लिए अद्वितीय पॉलीमॉर्फिक डिक्रिप्शन कोड उत्पन्न करता है, जिसमें यादृच्छिक रूप से चयनित निर्देश और कुंजियाँ उपयोग होती हैं,…
encryption-decryption-toolsreverse-engineeringshellcode+1
1593 साल पहले
Sandman preview

Sandman

GitHubidov31/sandman

सख्त नेटवर्कों के लिए NTP-आधारित बैकडोर, जो नकली NTP ट्रैफिक के माध्यम से मनमाना shellcode वितरित और निष्पादित करता है, तथा Windows समय प्रदाता के…
payload-generationpersistence-mechanismsshellcode+2
8163 साल पहले
nasm_linux_x86_64_pure_sharedlib preview

nasm_linux_x86_64_pure_sharedlib

GitHubtherealdreg/nasm_linux_x86_64_pure_sharedlib

NASM Linux x86_64 शुद्ध (बिना निर्भरता के) shared library (.so), Reflective ELF SO इंजेक्शन के लिए POC

exploitationshellcodepost-exploitation+2
323 साल पहले
glimmer preview

glimmer

GitHublinnemanlabs/glimmer

विरोधी अनुकरण और सुरक्षा अनुसंधान के लिए C2 फ्रेमवर्क

penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+8
55 महीने पहले
पिछला123…23अगला