

sliver
 bishopfox/sliver
प्रतिद्वंद्वी अनुकरण ढांचा
penetration-testing-frameworksexploit-frameworkspayload-generation+16
bishopfox/sliverप्रतिद्वंद्वी अनुकरण ढांचा
 hfiref0x/kdu
Windows kernel driver utility जो DSE को bypass करने, unsigned drivers को load करने, protected processes को hijack करने, और process memory को dump…
 bc-security/empire
Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
 rapid7/metasploit-payloads
विभिन्न Metasploit Framework पेलोड्स के लिए एकीकृत रिपॉज़िटरी
 iamsopotatoe-coder/tinyload
ओपन सोर्स Windows x64 PE पैकर और क्रिप्टर। यह कस्टम वर्चुअल मशीन का उपयोग करके निष्पादन योग्य फ़ाइलों (executables) को संपीड़ित और एन्क्रिप्ट करता…
 theqmaks/phantom-frida
स्रोत से एंटी-डिटेक्शन Frida सर्वर बनाएं। 16 डिटेक्शन वेक्टर को कवर करने वाले ~90 पैच, यादृच्छिक नामों के साथ साप्ताहिक स्वचालित बिल्ड।
 rapid7/metasploit-framework
खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…
 m4n3dw0lf/pythem
पेंटेस्ट ढांचा
 exploit-database/exploitdb
exploitdb // एक्सप्लॉइट-डेटाबेस की आधिकारिक रिपॉजिटरी
 racoten/reflectivepluginloader
Windows x64 के लिए रिफ्लेक्टिव PE मैपर और एवेज़न-हार्डन्ड मॉड्यूल स्टॉम्पिंग इंजन
 x3r0day/fud-c2-framework
एक फाइललेस रिवर्स शेल और C2 फ्रेमवर्क जो AV बचाव के लिए डायरेक्ट सिसकॉल, प्रॉक्सी टनलिंग, और ChaCha20 एन्क्रिप्शन का उपयोग करता है।
 cyb3r-techie/pezor-docker
इस डॉकर इमेज की मदद से, आप अपने सिस्टम पर PEzor तक आसानी से पहुँच सकते हैं!
 monoxgas/srdi
रिफ्लेक्टिव DLL इंजेक्शन का शेलकोड कार्यान्वयन। DLL को पोजीशन इंडिपेंडेंट शेलकोड में कन्वर्ट करें।
 zznop/sploit
गो पैकेज जो बाइनरी विश्लेषण और शोषण में सहायता करता है।
 darthton/blackbone
विंडोज़ मेमोरी हैकिंग लाइब्रेरी
 0dayctf/reverse-shell-generator
होस्टेड रिवर्स शेल जनरेटर जिसमें बहुत सारी कार्यक्षमताएं हैं। -- (CTFs के लिए बढ़िया)
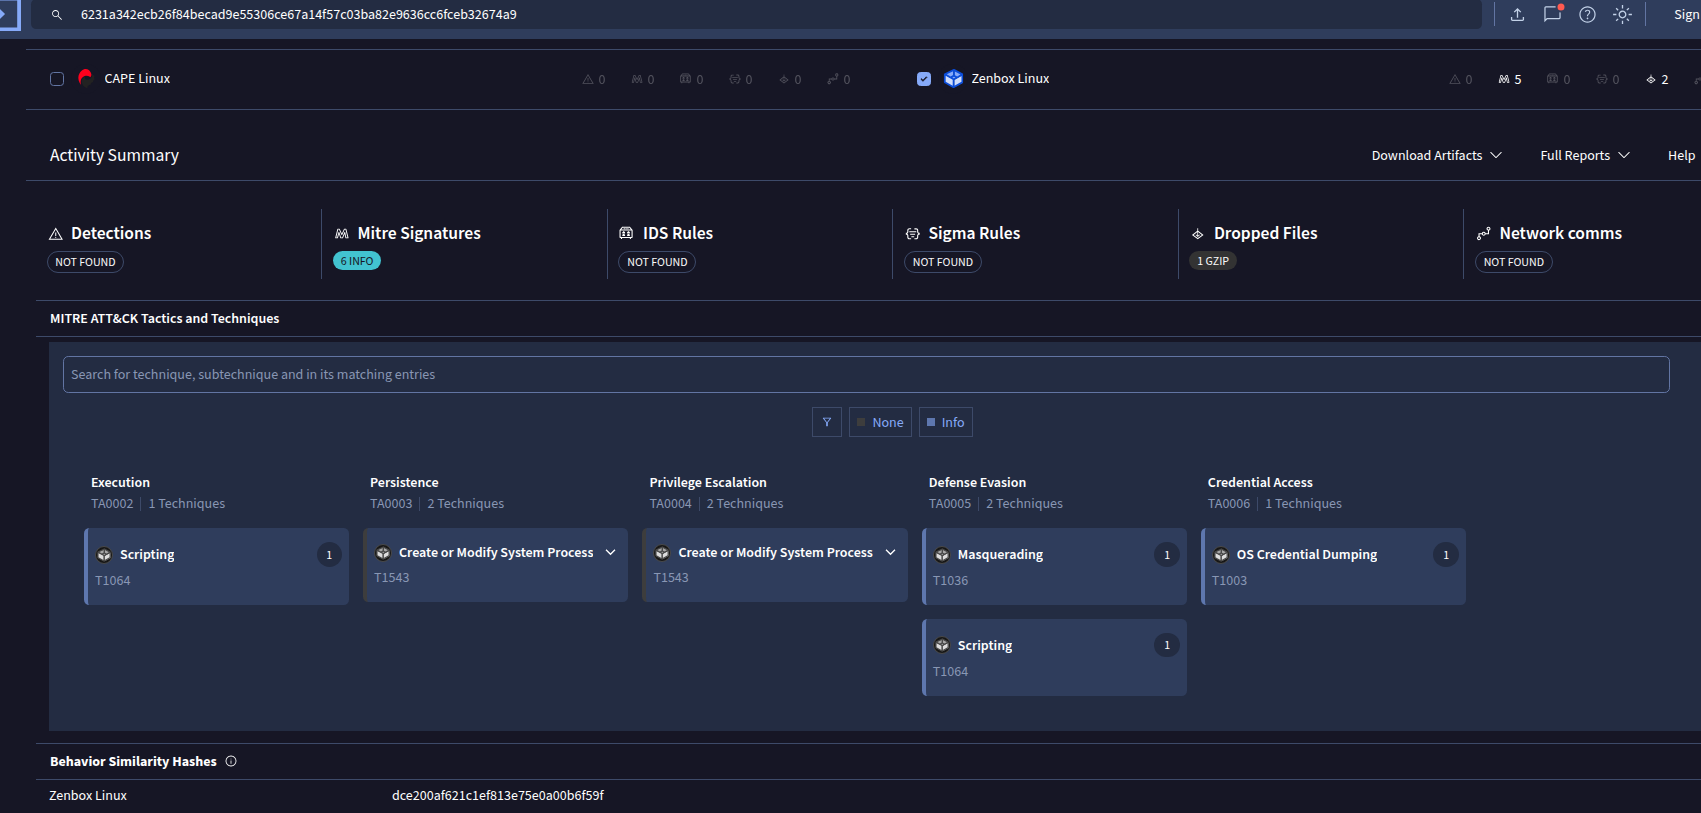 jm00nj/phantom-evasion-loader
x64 असेंबली इंजेक्शन इंजन जो EDR/XDR और कर्नेल मॉनिटर को बायपास करने के लिए SROP और जीरो-कॉपी इंजेक्शन का उपयोग करता है। न्यूनतम डिटेक्शन सतह के साथ…
 zardus/ctf-tools
सुरक्षा अनुसंधान उपकरणों के लिए कुछ सेटअप स्क्रिप्ट्स।