
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
सुरक्षा वर्चुअलाइजेशन — उपकरण — पृष्ठ 7 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
186 परिणाम
tandasat.github.io preview

tandasat.github.io

GitHubtandasat/tandasat.github.io

सुरक्षा शोधकर्ताओं के लिए रिमोट हाइपरवाइज़र डेवलपमेंट क्लास; इसमें वर्चुअलाइज़ेशन इंटरनल्स, हाइपरवाइज़र सुरक्षा, और विशेषाधिकार प्राप्त सिस्टम…

vulnerability-analysisreverse-engineeringsecurity-virtualization+2
19
5 महीने पहले
amla-sandbox preview

amla-sandbox

GitHubamlalabs/amla-sandbox

AI एजेंट कोड के लिए क्षमता प्रवर्तन के साथ WASM सैंडबॉक्स। एजेंट केवल परिभाषित बाधाओं के साथ स्पष्ट रूप से प्रदान किए गए टूल को कॉल कर सकते हैं।…

general-purpose-utilitiescontainer-securityscripting-automation+2
3435 महीने पहले
kali-docker preview

kali-docker

GitLabkalilinux/build-scripts/kali-docker

काली लिनक्स डॉकर

general-purpose-utilitiesscripting-automationsecurity-virtualization+2
1015 महीने पहले
illusion-rs preview
Archived

illusion-rs

GitHubmemn0ps/illusion-rs

Rusty Hypervisor - Rust में Windows UEFI Blue Pill Type-1 Hypervisor (कोडनेम: Illusion)

defensive-toolsmemory-forensicspersistence-mechanisms+7
4155 महीने पहले
matrix-rs preview
Archived

matrix-rs

GitHubmemn0ps/matrix-rs

Rusty Hypervisor - Windows Kernel Blue Pill टाइप-2 हाइपरवाइज़र, Rust में (कोडनेम: Matrix)

memory-forensicsdynamic-code-analysisids-ips-evasion+3
3565 महीने पहले
Hypervisor-From-Scratch preview

Hypervisor-From-Scratch

GitHubsinakarvandi/hypervisor-from-scratch

हाइपरवाइज़र पर कई श्रृंखलाओं के ट्यूटोरियल का स्रोत कोड। उपलब्ध: https://rayanfam.com/tutorials

dynamic-analysis-sandboxingreverse-engineeringsecurity-virtualization+2
2.6k5 महीने पहले
agentbox preview

agentbox

GitHubsiyad01/agentbox

ओपन-सोर्स सैंडबॉक्स्ड रनटाइम AI एजेंटों के लिए — gVisor/Docker आइसोलेशन, क्रेडेंशियल वॉल्ट, अपरिवर्तनीय ऑडिट लॉग। CVE-2026-25253 के बाद निर्मित।

cloud-infrastructure-securitycontainer-securityencryption-decryption-tools+3
15 महीने पहले
deny-af-alg-bpf preview

deny-af-alg-bpf

GitHubvatson112/deny-af-alg-bpf

eBPF LSM प्रोग्राम जो CVE-2026-31431 को कम करने के लिए AF_ALG सॉकेट निर्माण को ब्लॉक करता है, जिसमें यूज़रस्पेस डेमॉन रिंग बफर के माध्यम से अस्वीकृत…

defensive-toolsvulnerability-analysissecurity-virtualization
15 महीने पहले
StepJack preview

StepJack

GitHubborealisai/stepjack

कंप्यूटर-उपयोग AI एजेंटों का बहु-चरणीय अप्रत्यक्ष प्रॉम्प्ट इंजेक्शन के विरुद्ध मूल्यांकन करने के लिए बेंचमार्किंग फ्रेमवर्क, जिसमें स्वचालित…

dynamic-analysis-sandboxingsecurity-virtualizationred-teaming+2
55 महीने पहले
block-copyfail preview

block-copyfail

GitHubmrunalp/block-copyfail

BPF LSM ब्लॉकर CVE-2026-31431 (Copy Fail) के लिए - OpenShift 4 के लिए शून्य-रीबूट उपचार

defensive-toolscontainer-securityvulnerability-analysis+2
15 महीने पहले
Copy-Fail preview

Copy-Fail

GitHubphalanx-ccs/copy-fail

निष्क्रिय निदान उपकरण जो AF_ALG सॉकेट पहुंच का परीक्षण करके जांचता है कि कोई Linux सिस्टम CVE-2026-31431 के प्रति संवेदनशील है या नहीं, शमन…

vulnerability-scannersvulnerability-analysisexploitation+2
15 महीने पहले
Cordon preview
Archived

Cordon

GitHubvishnunandan555/cordon

लिनक्स पर एक प्रतिबंधित फाइलसिस्टम दृश्य के अंदर कोई भी कमांड चलाएँ

general-purpose-utilitiescontainer-securitydynamic-analysis-sandboxing+6
25 महीने पहले
wg.copyfail.patch preview

wg.copyfail.patch

GitHubwgnet/wg.copyfail.patch

eBPF-आधारित CVE-2026-31431 (Copy.Fail) के लिए वर्कअराउंड जो स्थानीय विशेषाधिकार वृद्धि और कंटेनर एस्केप को रोकने के लिए AF_ALG सॉकेट निर्माण को…

defensive-toolsvulnerability-analysisexploitation+1
245 महीने पहले
cve-2026-31431-mitigation preview

cve-2026-31431-mitigation

GitHublinux-zs/cve-2026-31431-mitigation

# CVE-2026-31431 के लिए Seccomp-आधारित शमन, एक Linux कर्नेल LPE। PAM मॉड्यूल और स्टैंडअलोन रैपर के माध्यम से AF_ALG सॉकेट को ब्लॉक करता है, पैच किए…

defensive-toolsvulnerability-analysisconfiguration-auditing+1
5 महीने पहले
terminal-bench-2 preview

terminal-bench-2

GitHubharbor-framework/terminal-bench-2

AI एजेंटों का मूल्यांकन करने के लिए बेंचमार्क जिसमें वास्तविक दुनिया के कार्य शामिल हैं: कंटेनरीकृत वातावरण में भेद्यता समाधान, कोड डिबगिंग और…

vulnerability-analysisscripting-automationsecurity-virtualization+5
3715 महीने पहले
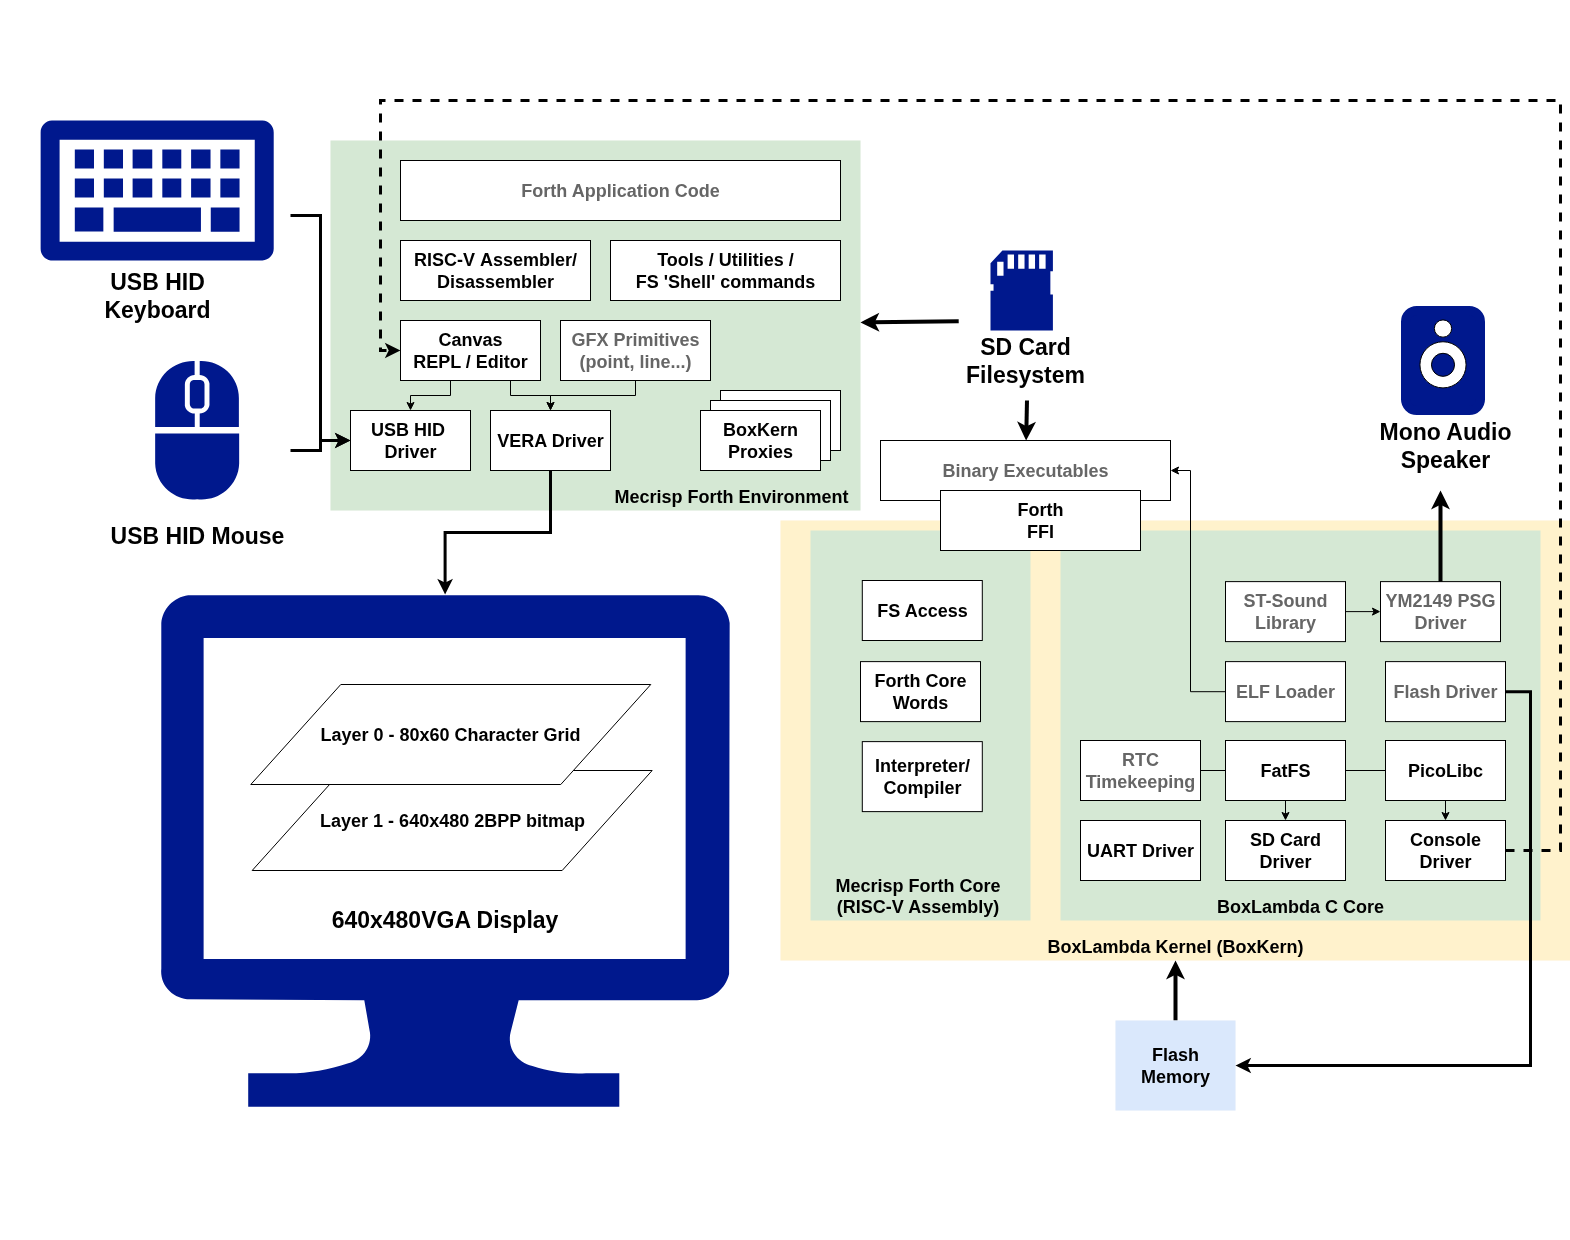
boxlambda preview

boxlambda

GitHubepsilon537/boxlambda

सॉफ्टवेयर और RTL प्रयोग के लिए FPGA आधारित माइक्रोकंप्यूटर सैंडबॉक्स

embedded-systems-securityreverse-engineeringdebuggers+5
825 महीने पहले
kernel-research preview

kernel-research

GitHubgoogle/kernel-research

Linux kernel exploitation toolkit जो exploit-building library, ROP chain और stack pivot generators, kernel image runners, और kernel exploits विकसित…

exploit-frameworksvulnerability-analysisreverse-engineering+6
966 महीने पहले
emuko preview

emuko

GitHubwkoszek/emuko

Rust में लिखा RISC-V एमुलेटर जो ARM64/x86_64 और Sv39 वर्चुअल मेमोरी पर JIT के साथ Linux बूट करता है

embedded-systems-securitygeneral-purpose-utilitiesreverse-engineering+5
1016 महीने पहले
पिछला1…678…11अगला