metasploit-framework

खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…

खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…

उच्च-प्रदर्शन नेटवर्क खोज और सुरक्षा ऑडिटिंग उपकरण, जिसमें उन्नत पोर्ट स्कैनिंग, OS पहचान, सेवा संस्करण पहचान, और स्वचालित टोही तथा भेद्यता मूल्यांकन…

ऑल-इन-वन IoT प्लेटफ़ॉर्म - डिवाइस प्रबंधन, डेटा संग्रह, प्रसंस्करण और विज़ुअलाइज़ेशन।

प्रोटोकॉल की व्यापक श्रेणी में नेटवर्क पैकेटों को फोर्ज करने, डिकोड करने, भेजने, कैप्चर करने और विश्लेषण करने के लिए एक पायथन-आधारित इंटरैक्टिव पैकेट…

Zeek एक शक्तिशाली नेटवर्क विश्लेषण ढांचा है जो आपके परिचित सामान्य IDS से काफी अलग है।

डीप पैकेट निरीक्षण, सैकड़ों प्रोटोकॉल में प्रोटोकॉल डिकोडिंग, तथा समस्या निवारण, फोरेंसिक और सुरक्षा जांच के लिए कैप्चर-फ़ाइल समर्थन के साथ नेटवर्क…

रीयल-टाइम ट्रैफ़िक निरीक्षण, घुसपैठ का पता लगाने और रोकथाम, प्रोटोकॉल विश्लेषण, और नियम-आधारित खतरे की खोज के लिए ओपन-सोर्स नेटवर्क IDS/IPS/NSM इंजन।

सभी कनेक्टेड चीज़ों के लिए सुरक्षा संसाधनों की एक चुनिंदा सूची

कंटेनरीकृत नेटवर्क ट्रैफिक विश्लेषण सूट जो PCAP, Zeek लॉग्स, और Suricata अलर्ट्स को स्वचालित सामान्यीकरण, समृद्धि, और सहसंबंध के लिए OpenSearch…

रणनीतियों, तकनीकों और युद्ध खतरों का पता लगाएं

साइबर सुरक्षा मूल्यांकन उपकरण


औद्योगिक नियंत्रण प्रणाली (ICS) सुरक्षा से संबंधित संसाधनों की एक क्यूरेटेड सूची।

Sulley Fuzzing Framework का एक फोर्क और उत्तराधिकारी

ICS सुरक्षा की खोज के लिए उपकरण, टिप्स, ट्रिक्स, और बहुत कुछ।

फ़ील्ड-सत्यापित आक्रामक सुरक्षा कौशल-पैक जिसमें टोह लेने और पैठ परीक्षण के लिए 169 तकनीकें शामिल हैं। यह CORS, SSRF, सबडोमेन टेकओवर, क्लाउड IAM…

MITRE ATT&CK ज्ञानकोश का STIX 2.1 संग्रह, जो enterprise, mobile और ICS खतरे की खुफिया जानकारी के लिए प्रतिद्वंद्वी रणनीति और तकनीकें प्रदान करता है।

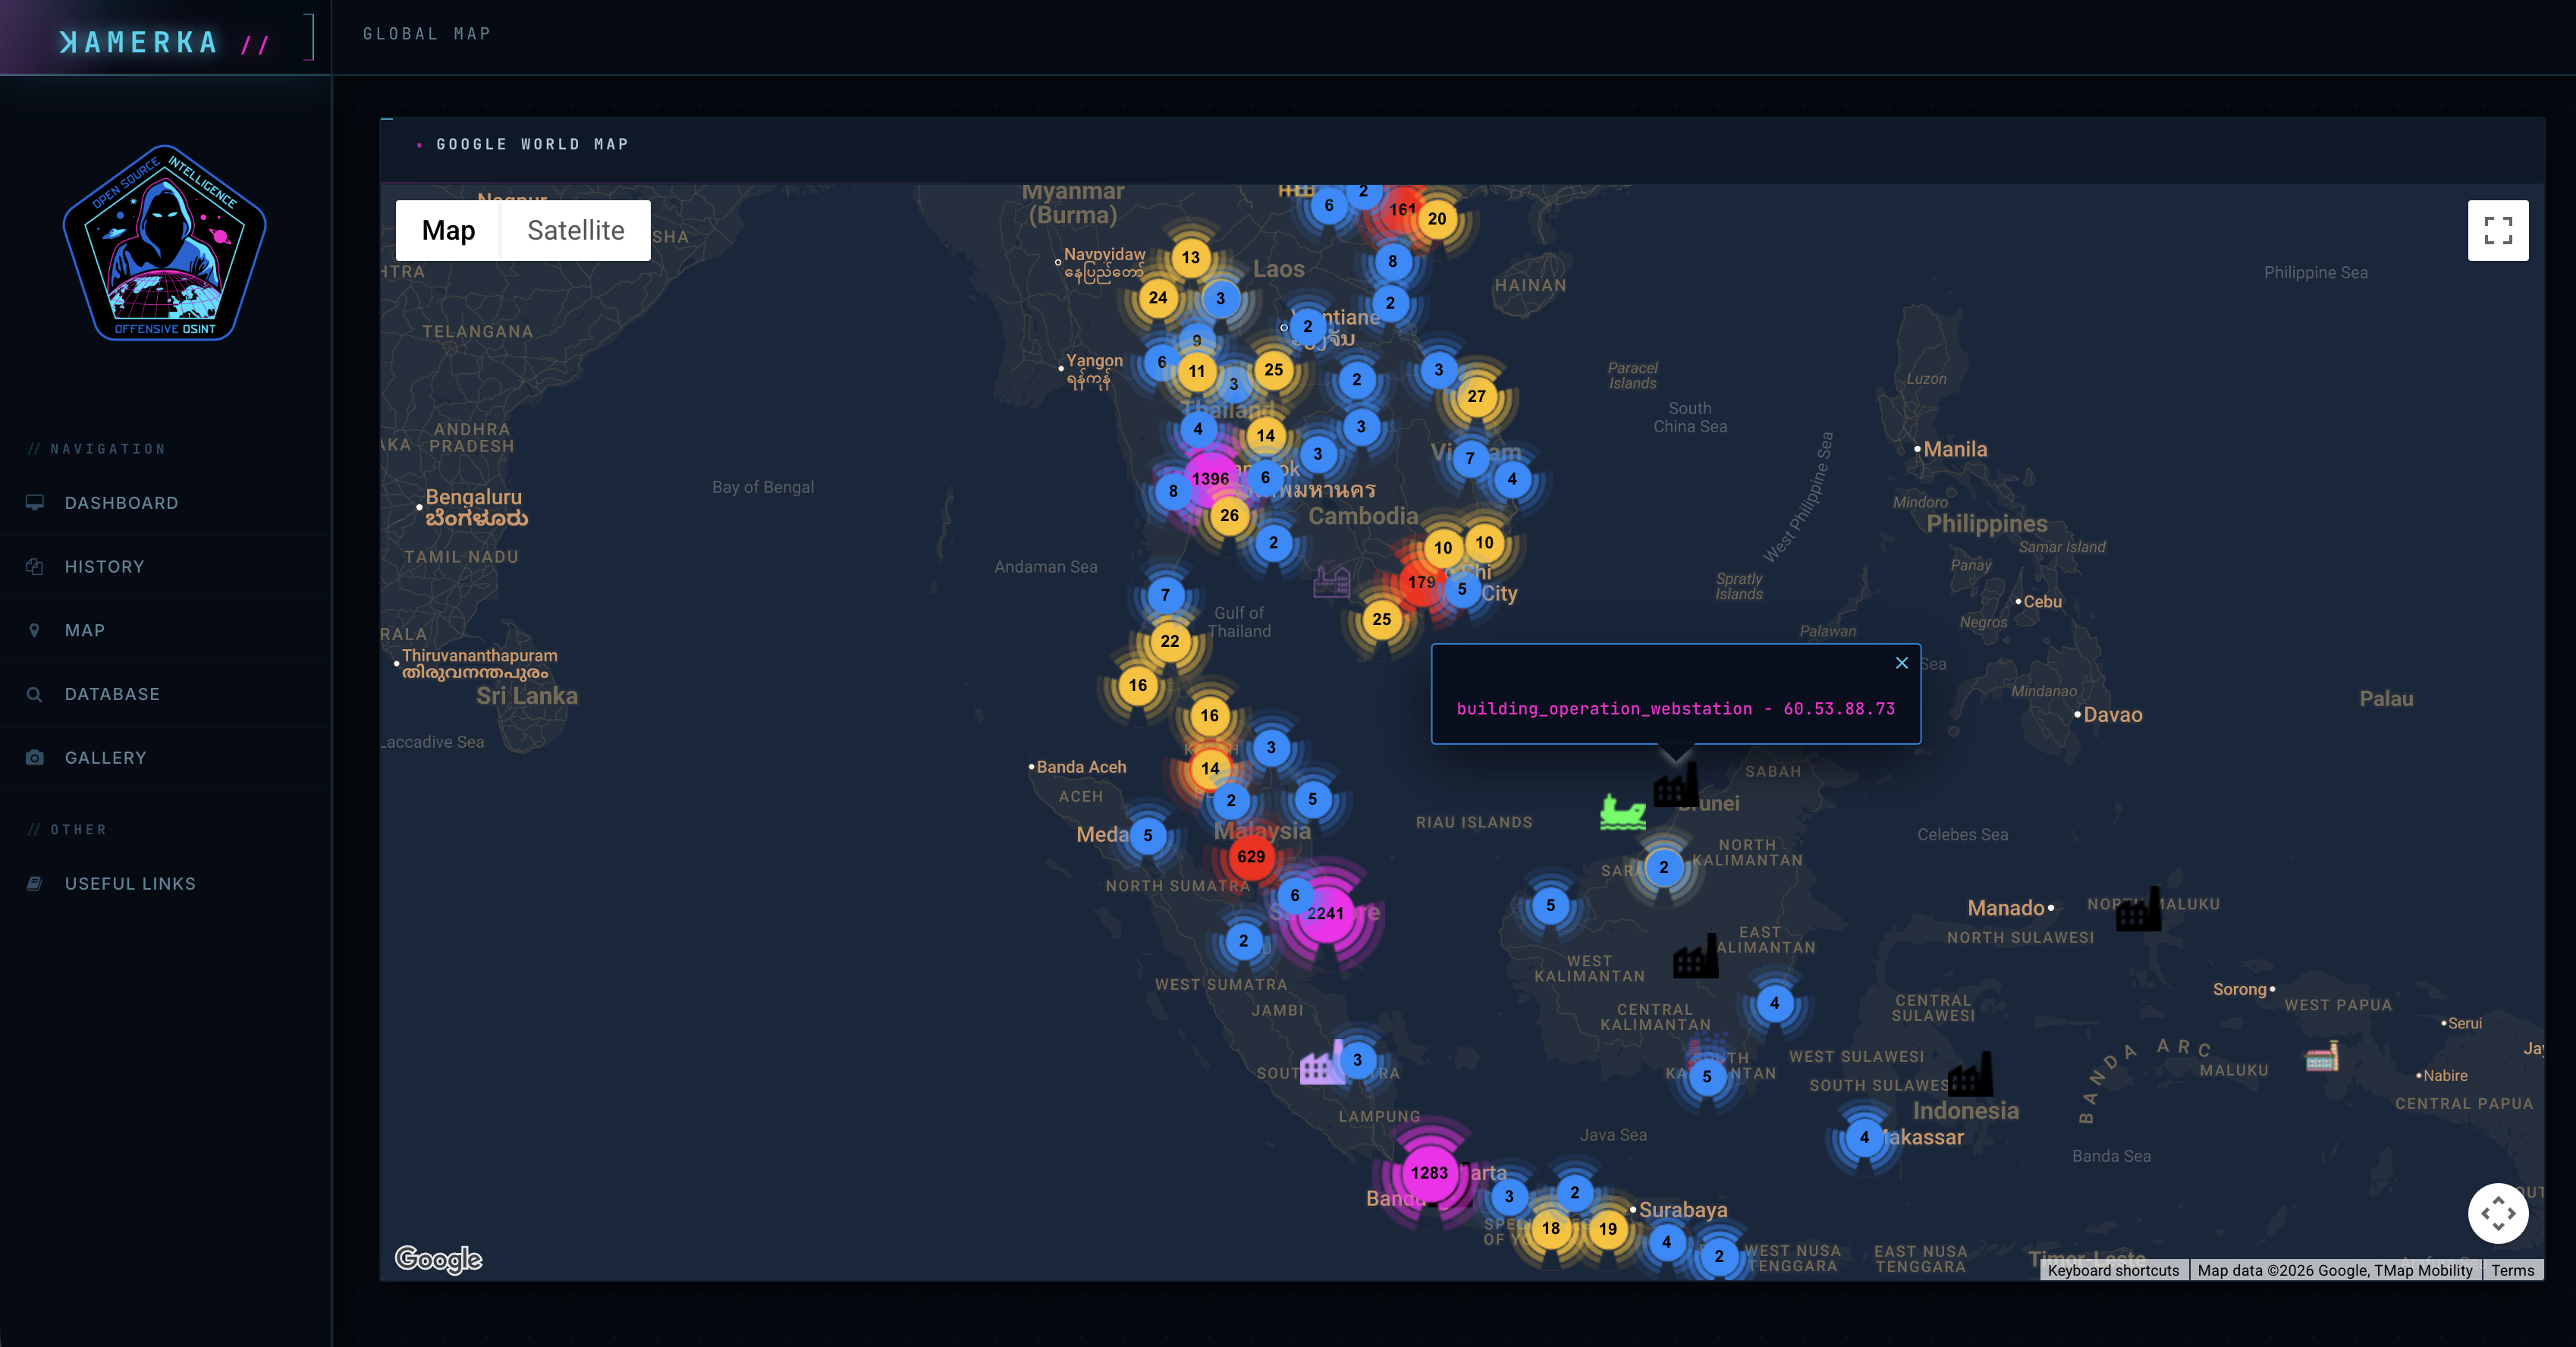
इंटरनेट ऑफ थिंग्स/औद्योगिक नियंत्रण प्रणालियों के लिए परम टोही उपकरण।