

BLT
 owasp/blt
OWASP Bug Logging Tool परियोजनाओं का मोनोरेपो: क्राउड-सोर्स्ड भेद्यता रिपोर्टिंग, बग बाउंटी वर्कफ़्लो, CVE नेमस्पेस, ऑटोपैचिंग, और सुरक्षा शिक्षा।
vulnerability-analysisweb-securitypenetration-testing+7
owasp/bltOWASP Bug Logging Tool परियोजनाओं का मोनोरेपो: क्राउड-सोर्स्ड भेद्यता रिपोर्टिंग, बग बाउंटी वर्कफ़्लो, CVE नेमस्पेस, ऑटोपैचिंग, और सुरक्षा शिक्षा।
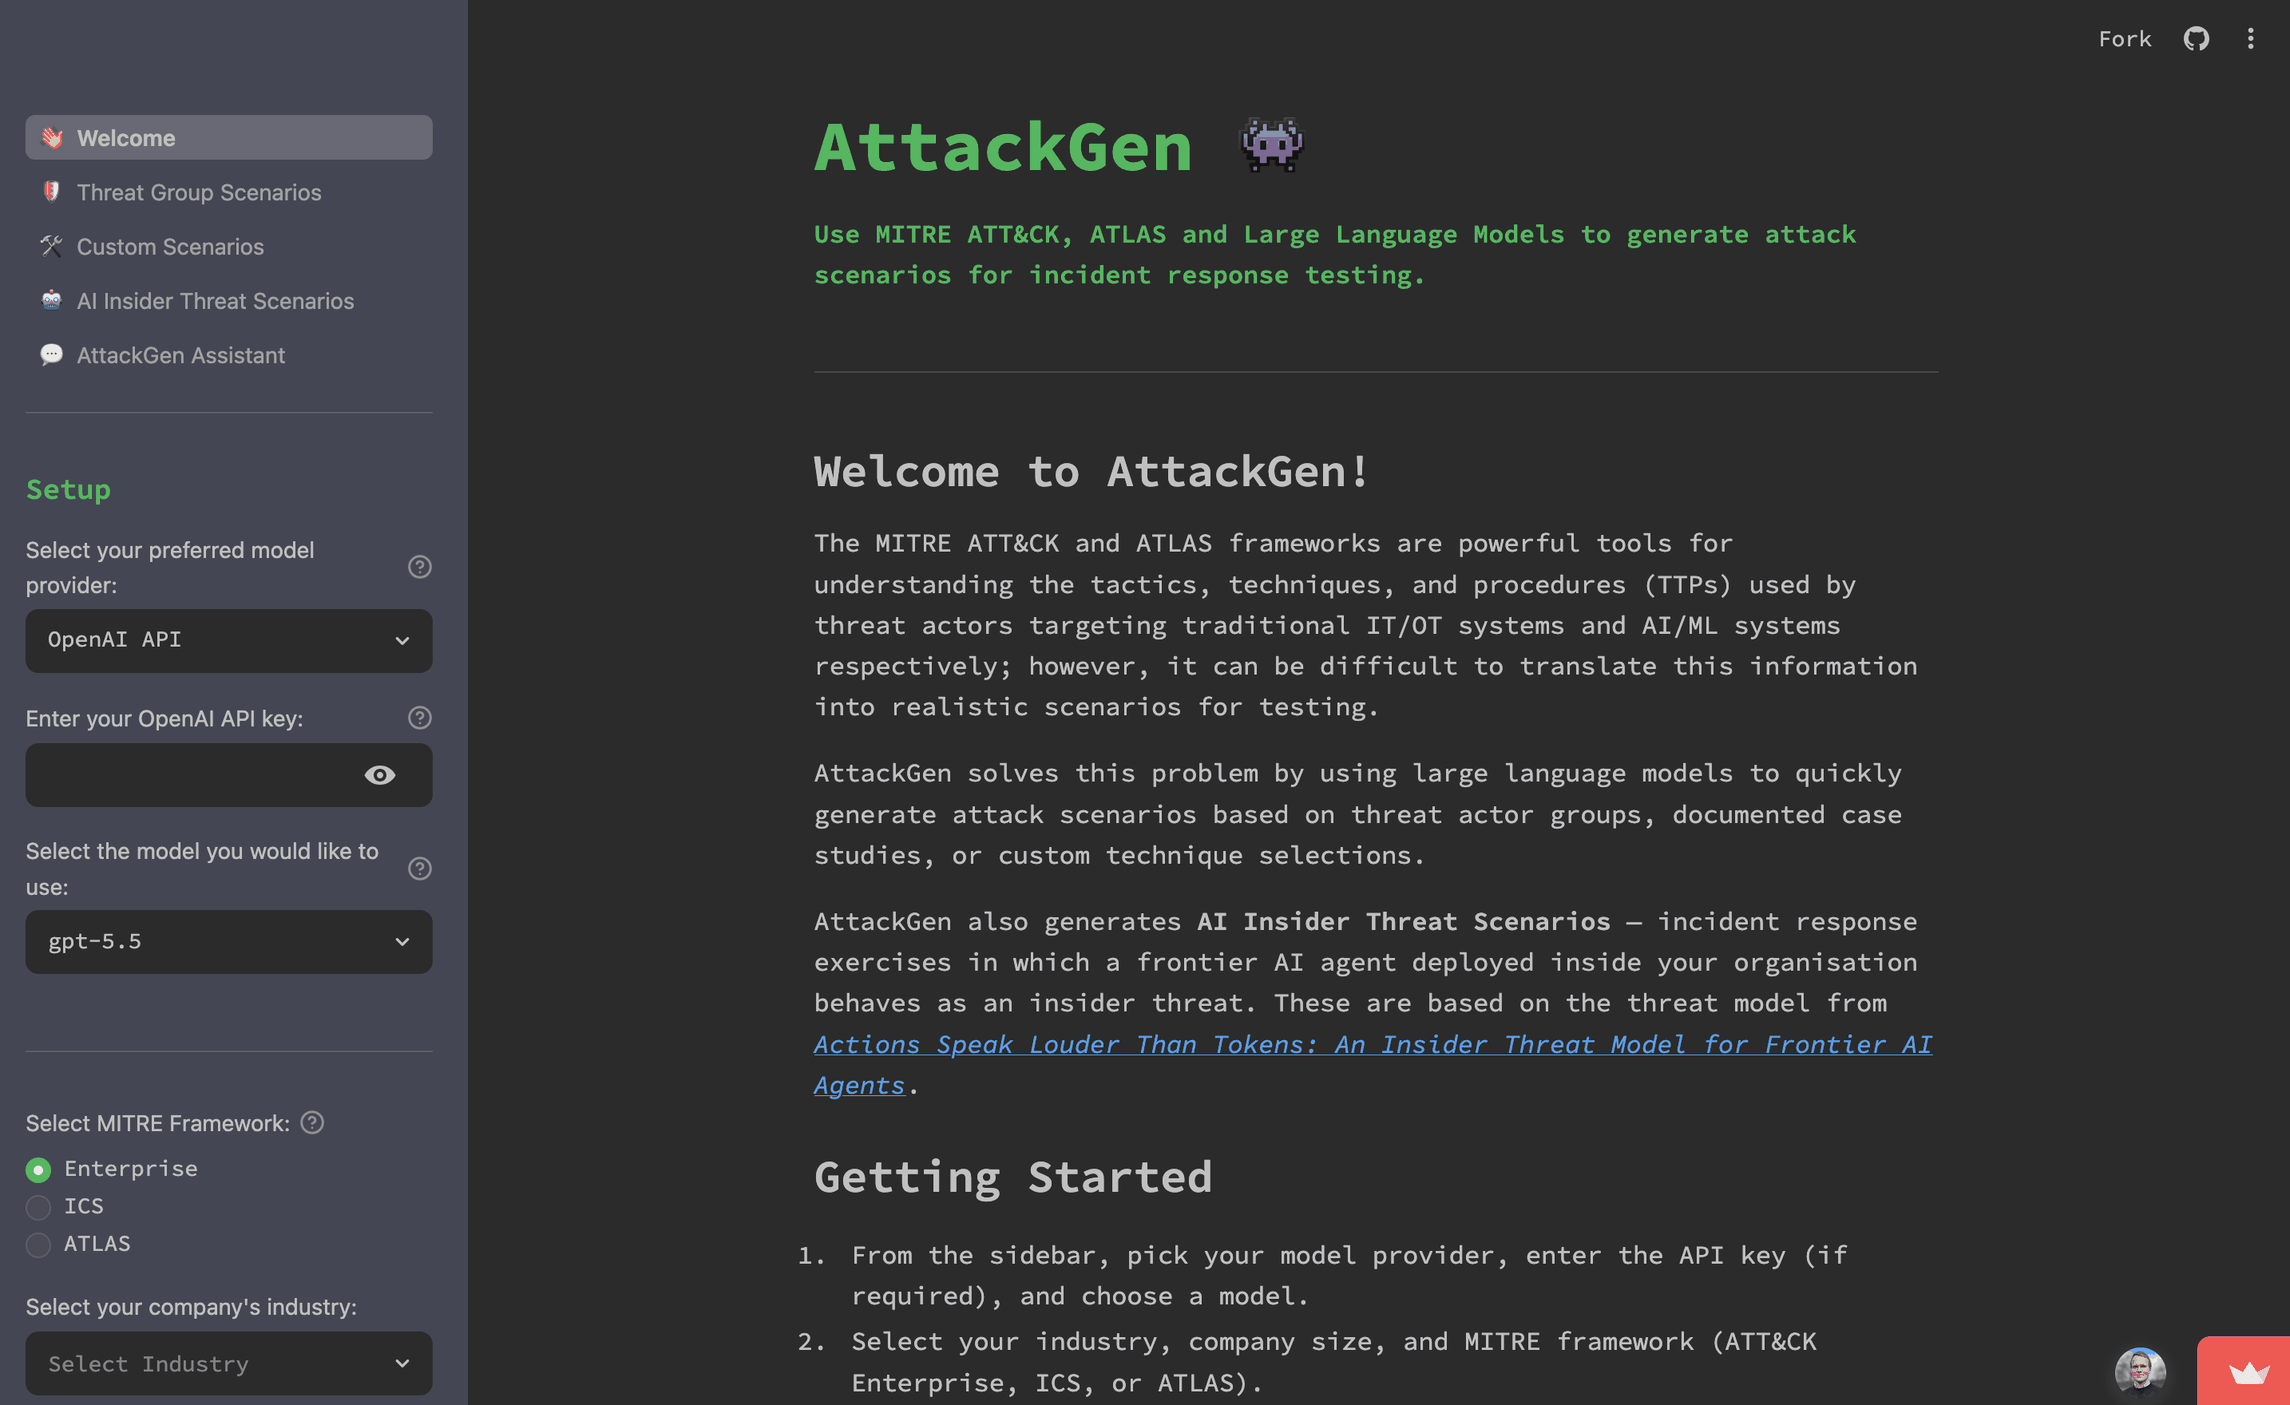 mrwadams/attackgen
AttackGen एक साइबर सुरक्षा घटना प्रतिक्रिया परीक्षण उपकरण है जो बड़े भाषा मॉडल और व्यापक MITRE ATT&CK फ्रेमवर्क की शक्ति का उपयोग करता है। यह उपकरण…
 yv1ing/secbox
पूर्व-निर्मित सैंडबॉक्स वातावरण में pi एजेंट का उपयोग करके साइबर सुरक्षा परीक्षण आयोजित करना।
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 zhengxr930/apex_official
Defender framework for LLM agent security that compiles task contracts, validates capability manifests, and checks effects via PLANT/WRAP proof…
 digininja/dvwa
जानबूझकर कमजोर PHP/MariaDB वेब एप्लिकेशन जो कानूनी और नियंत्रित वातावरण में विभिन्न कठिनाई स्तरों पर सामान्य वेब सुरक्षा कमजोरियों का अभ्यास करने के…
 blackhillsinfosec/freelabfriday_labs
यह रिपॉजिटरी निम्नलिखित सामग्री के लिए सभी प्रयोगशाला निर्देश शामिल करती है: Info Sec Core Skills, SOC Core Skills, ADCD Labs, SOC Analyst Labs, और…
 owasp/wrongsecrets-binaries
OWASP WrongSecrets के बाइनरी के लिए स्रोत कोड
 owasp/owasp-ctf-in-a-box
सेल्फ-होस्टेड OWASP CTF किट: एक बॉक्स, एक मुफ़्त GitHub org, कोई क्लाउड निर्भरता नहीं
 vulhub/vulhub
Docker-Compose पर आधारित पूर्व-निर्मित कमजोर वातावरण
 j3ssie/dynast-bench
जानबूझकर कमजोरियों वाले ऐप्स का एक DAST बेंचमार्क, जिसमें स्कैनर्स को स्कोर करने के लिए ग्राउंड-ट्रुथ उत्तर कुंजियाँ शामिल हैं।
 theporgs/exegol
पूर्ण सुविधाओं वाला और समुदाय-संचालित हैकिंग वातावरण
 cyb3rmik3/kql-threat-hunting-queries
Microsoft Sentinel और Microsoft XDR (पूर्व में Microsoft 365 Defender) के लिए थ्रेट हंटिंग और थ्रेट डिटेक्शन पर केंद्रित KQL क्वेरीज़ का एक रिपॉजिटरी।
 jgalego/hiddensteps
HiddenSteps — एक स्थानीय-प्रथम व्यक्तिगत कार्यप्रवाह खुफिया प्लेटफ़ॉर्म
 v33ru/awesome-connected-things-sec
सभी कनेक्टेड चीज़ों के लिए सुरक्षा संसाधनों की एक चुनिंदा सूची
 doretox/atomicvulns
Atomic वेब भेद्यता लैब्स। प्रति ऐप एक OWASP दोष — न्यूनतम Flask + Docker, Burp Suite के साथ व्यावहारिक अध्ययन के लिए जानबूझकर तोड़ा गया।
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…