

ceasta
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
static-analysisdynamic-analysis-sandboxingreverse-engineering+6
169
ngwg/ceastadisassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 gaasedelen/lighthouse
रिवर्स इंजीनियरों के लिए एक कवरेज एक्सप्लोरर
 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
 akatorich/kernelflirt
Windows kernel-level डीबगर OllyDbg/IDA-शैली UI, सॉफ़्टवेयर और हार्डवेयर ब्रेकपॉइंट, PDB प्रतीक, डीकंपाइलर, और VMs में रिवर्स इंजीनियरिंग और मैलवेयर…
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 blacktop/ipsw
iOS/macOS अनुसंधान स्विस आर्मी नाइफ़
 mitmproxy/mitmproxy
पेनिट्रेशन परीक्षकों और सॉफ्टवेयर डेवलपर्स के लिए एक इंटरैक्टिव TLS-सक्षम इंटरसेप्टिंग HTTP प्रॉक्सी।
 icsharpcode/ilspy
.NET Decompiler PDB generation, ReadyToRun, Metadata (&more) के लिए समर्थन के साथ - क्रॉस-प्लेटफ़ॉर्म!
 konloch/bytecode-viewer
जावा 8+ जार और एंड्रॉइड एपीके रिवर्स इंजीनियरिंग सूट (डीकंपाइलर, संपादक, डीबगर और अधिक)
 skylot/jadx
Android Dex और APK फ़ाइलों को पढ़ने योग्य Java स्रोत कोड में डिकम्पाइल करने, संसाधन डिकोडिंग, डीऑबफस्केशन और Smali डिबगिंग क्षमताओं के साथ कमांड-लाइन…
 frida/frida
मुख्य रिपॉजिटरी रिलीज़ बाइनरीज़ होस्ट करने के लिए
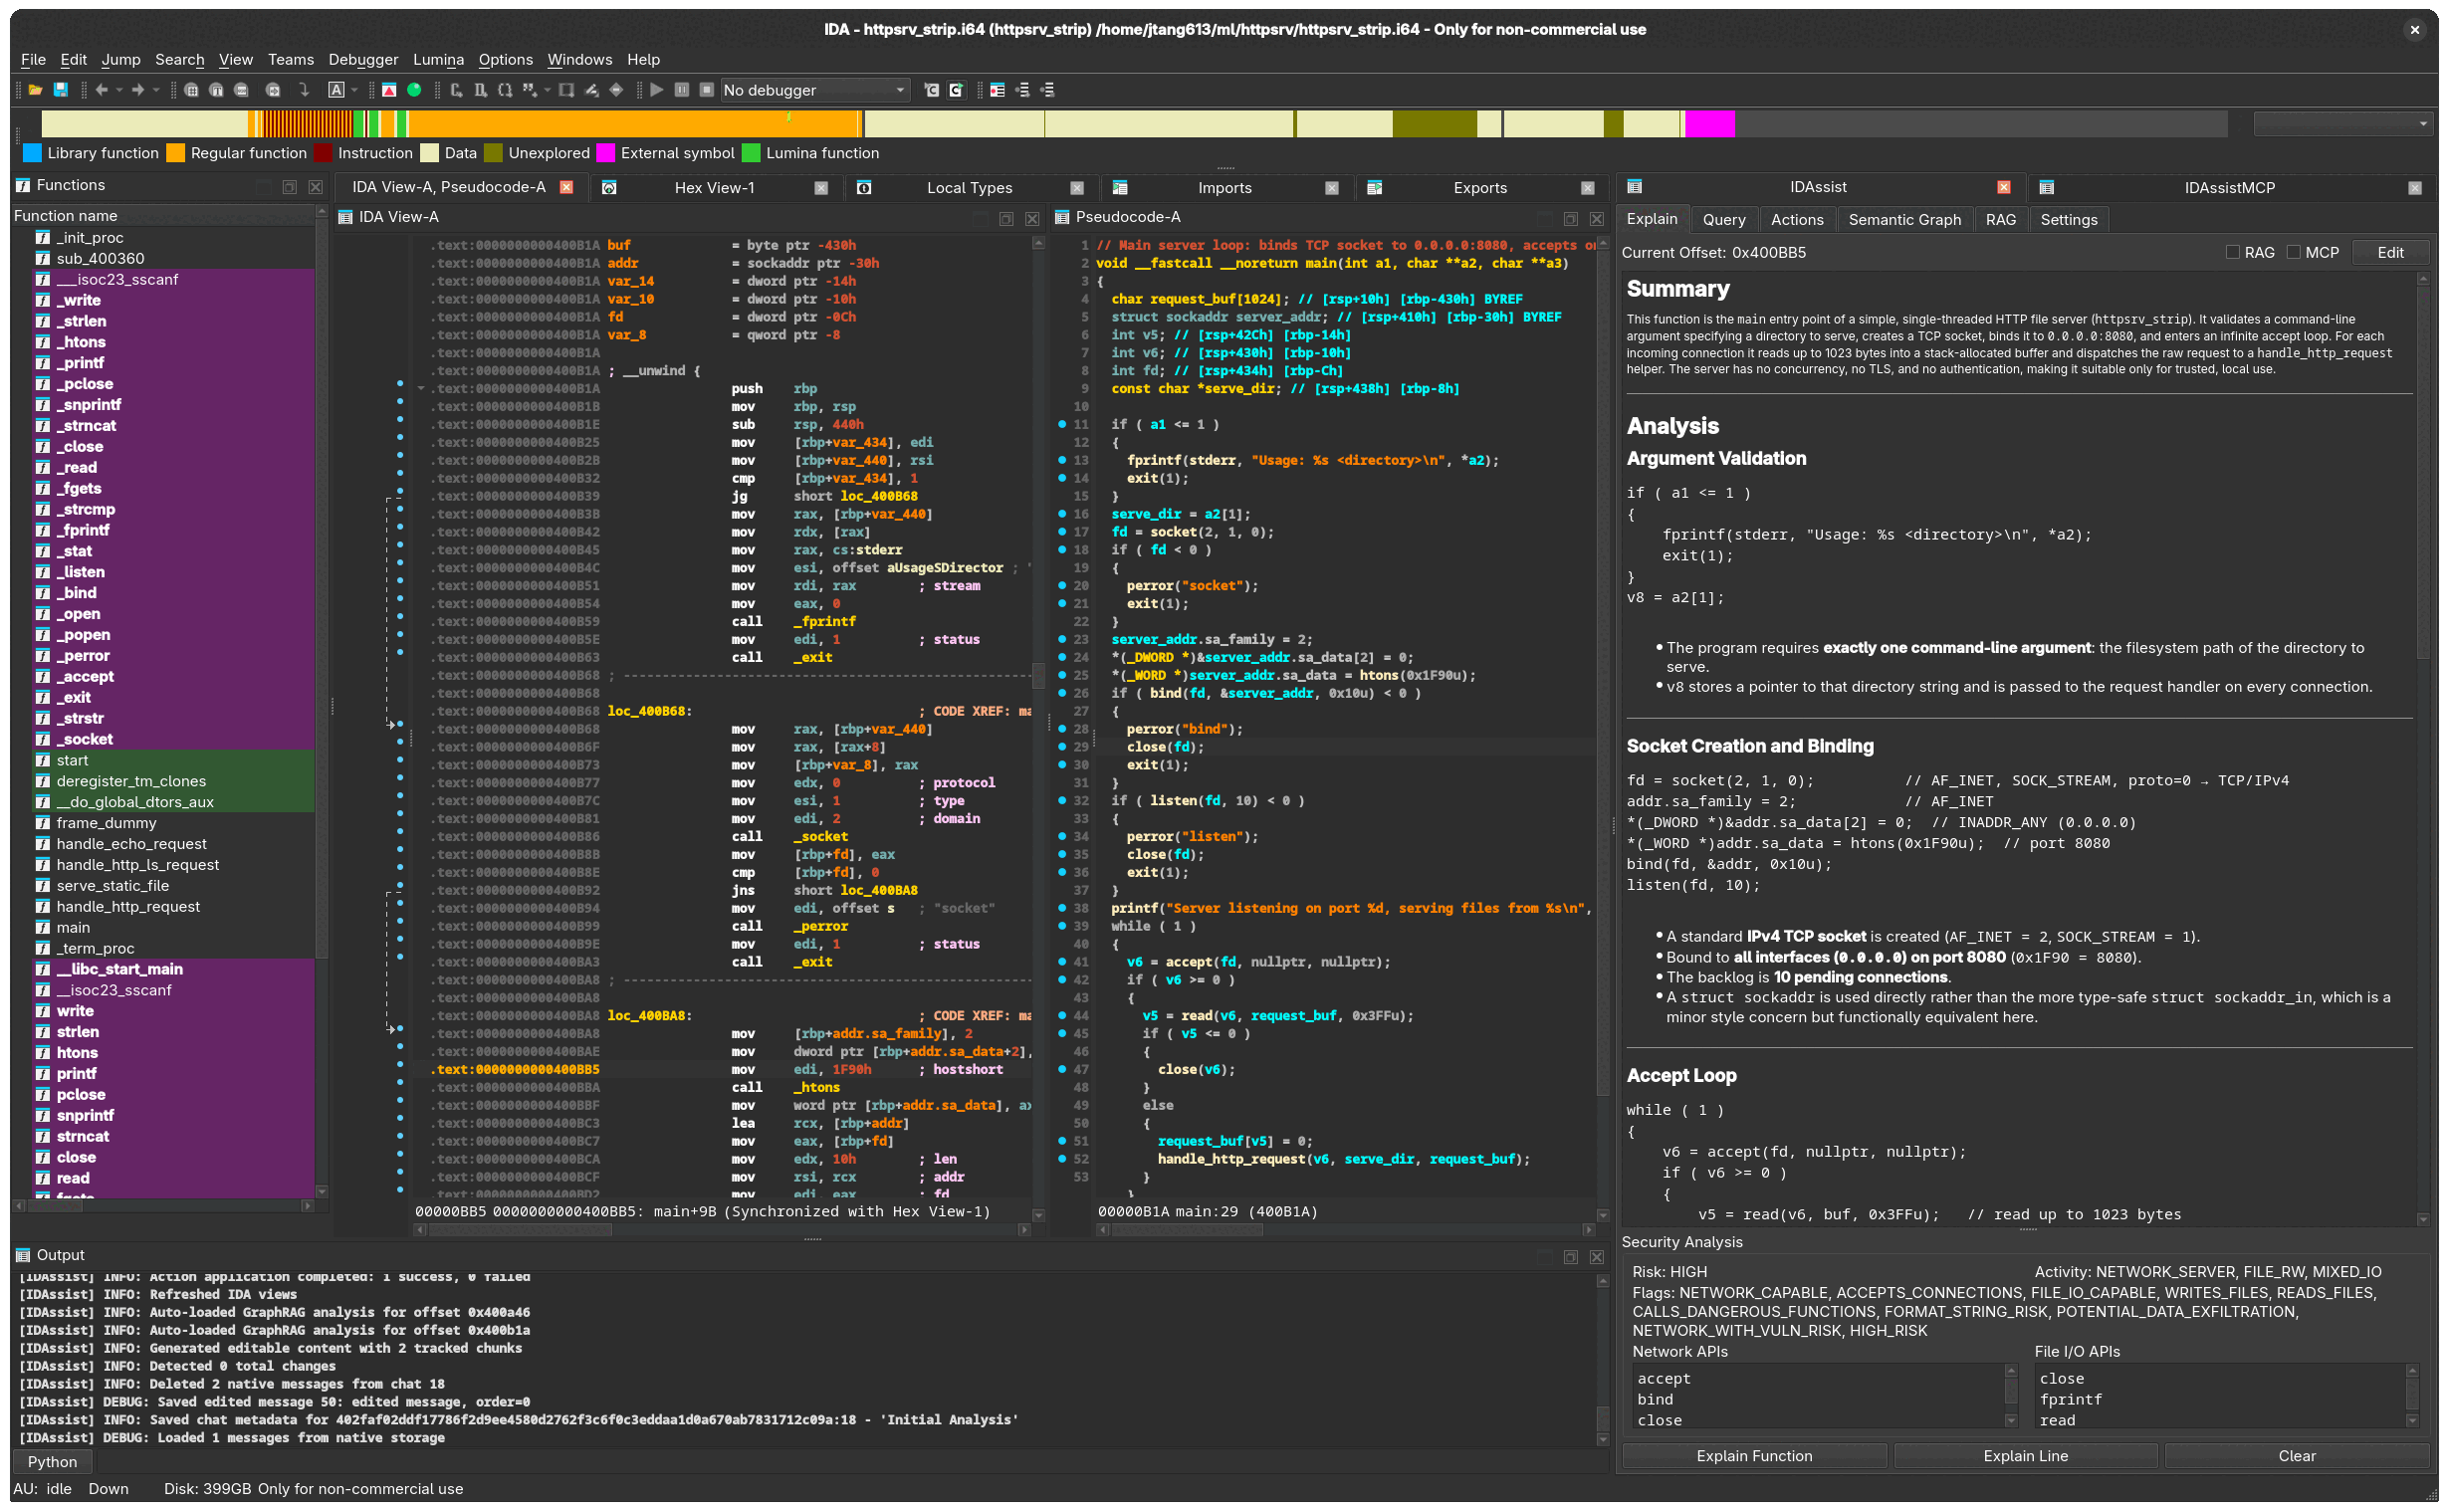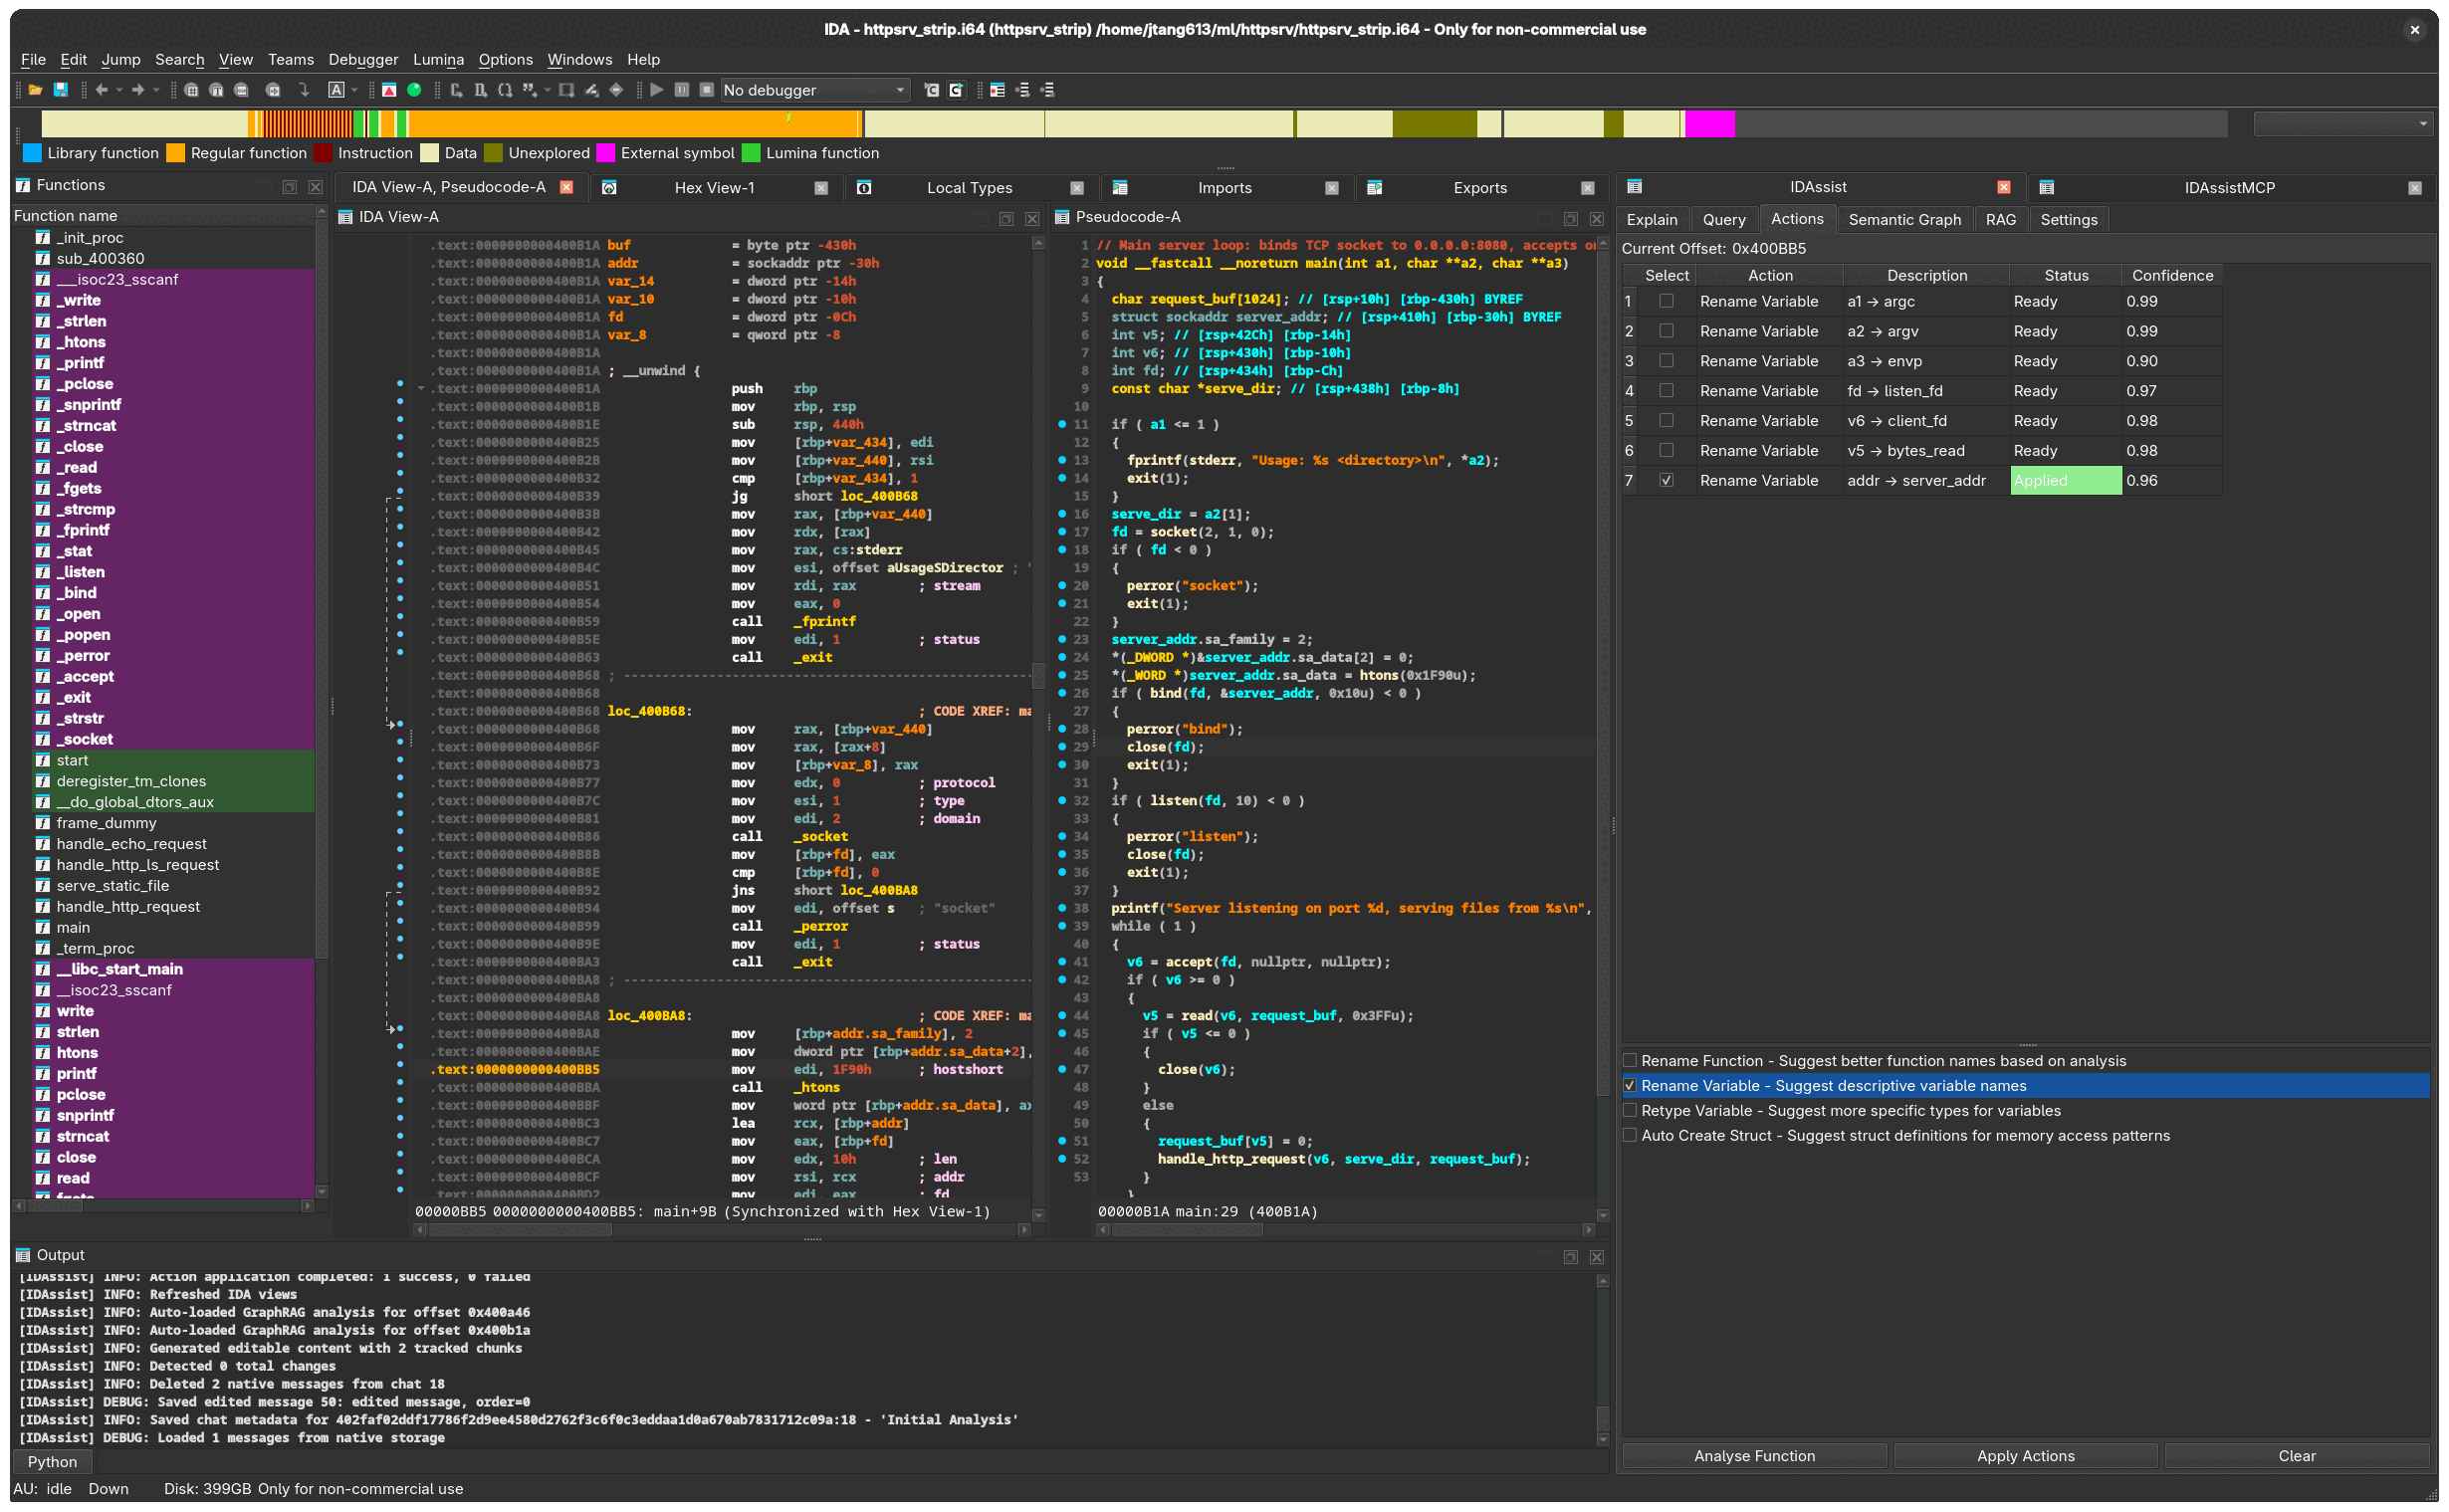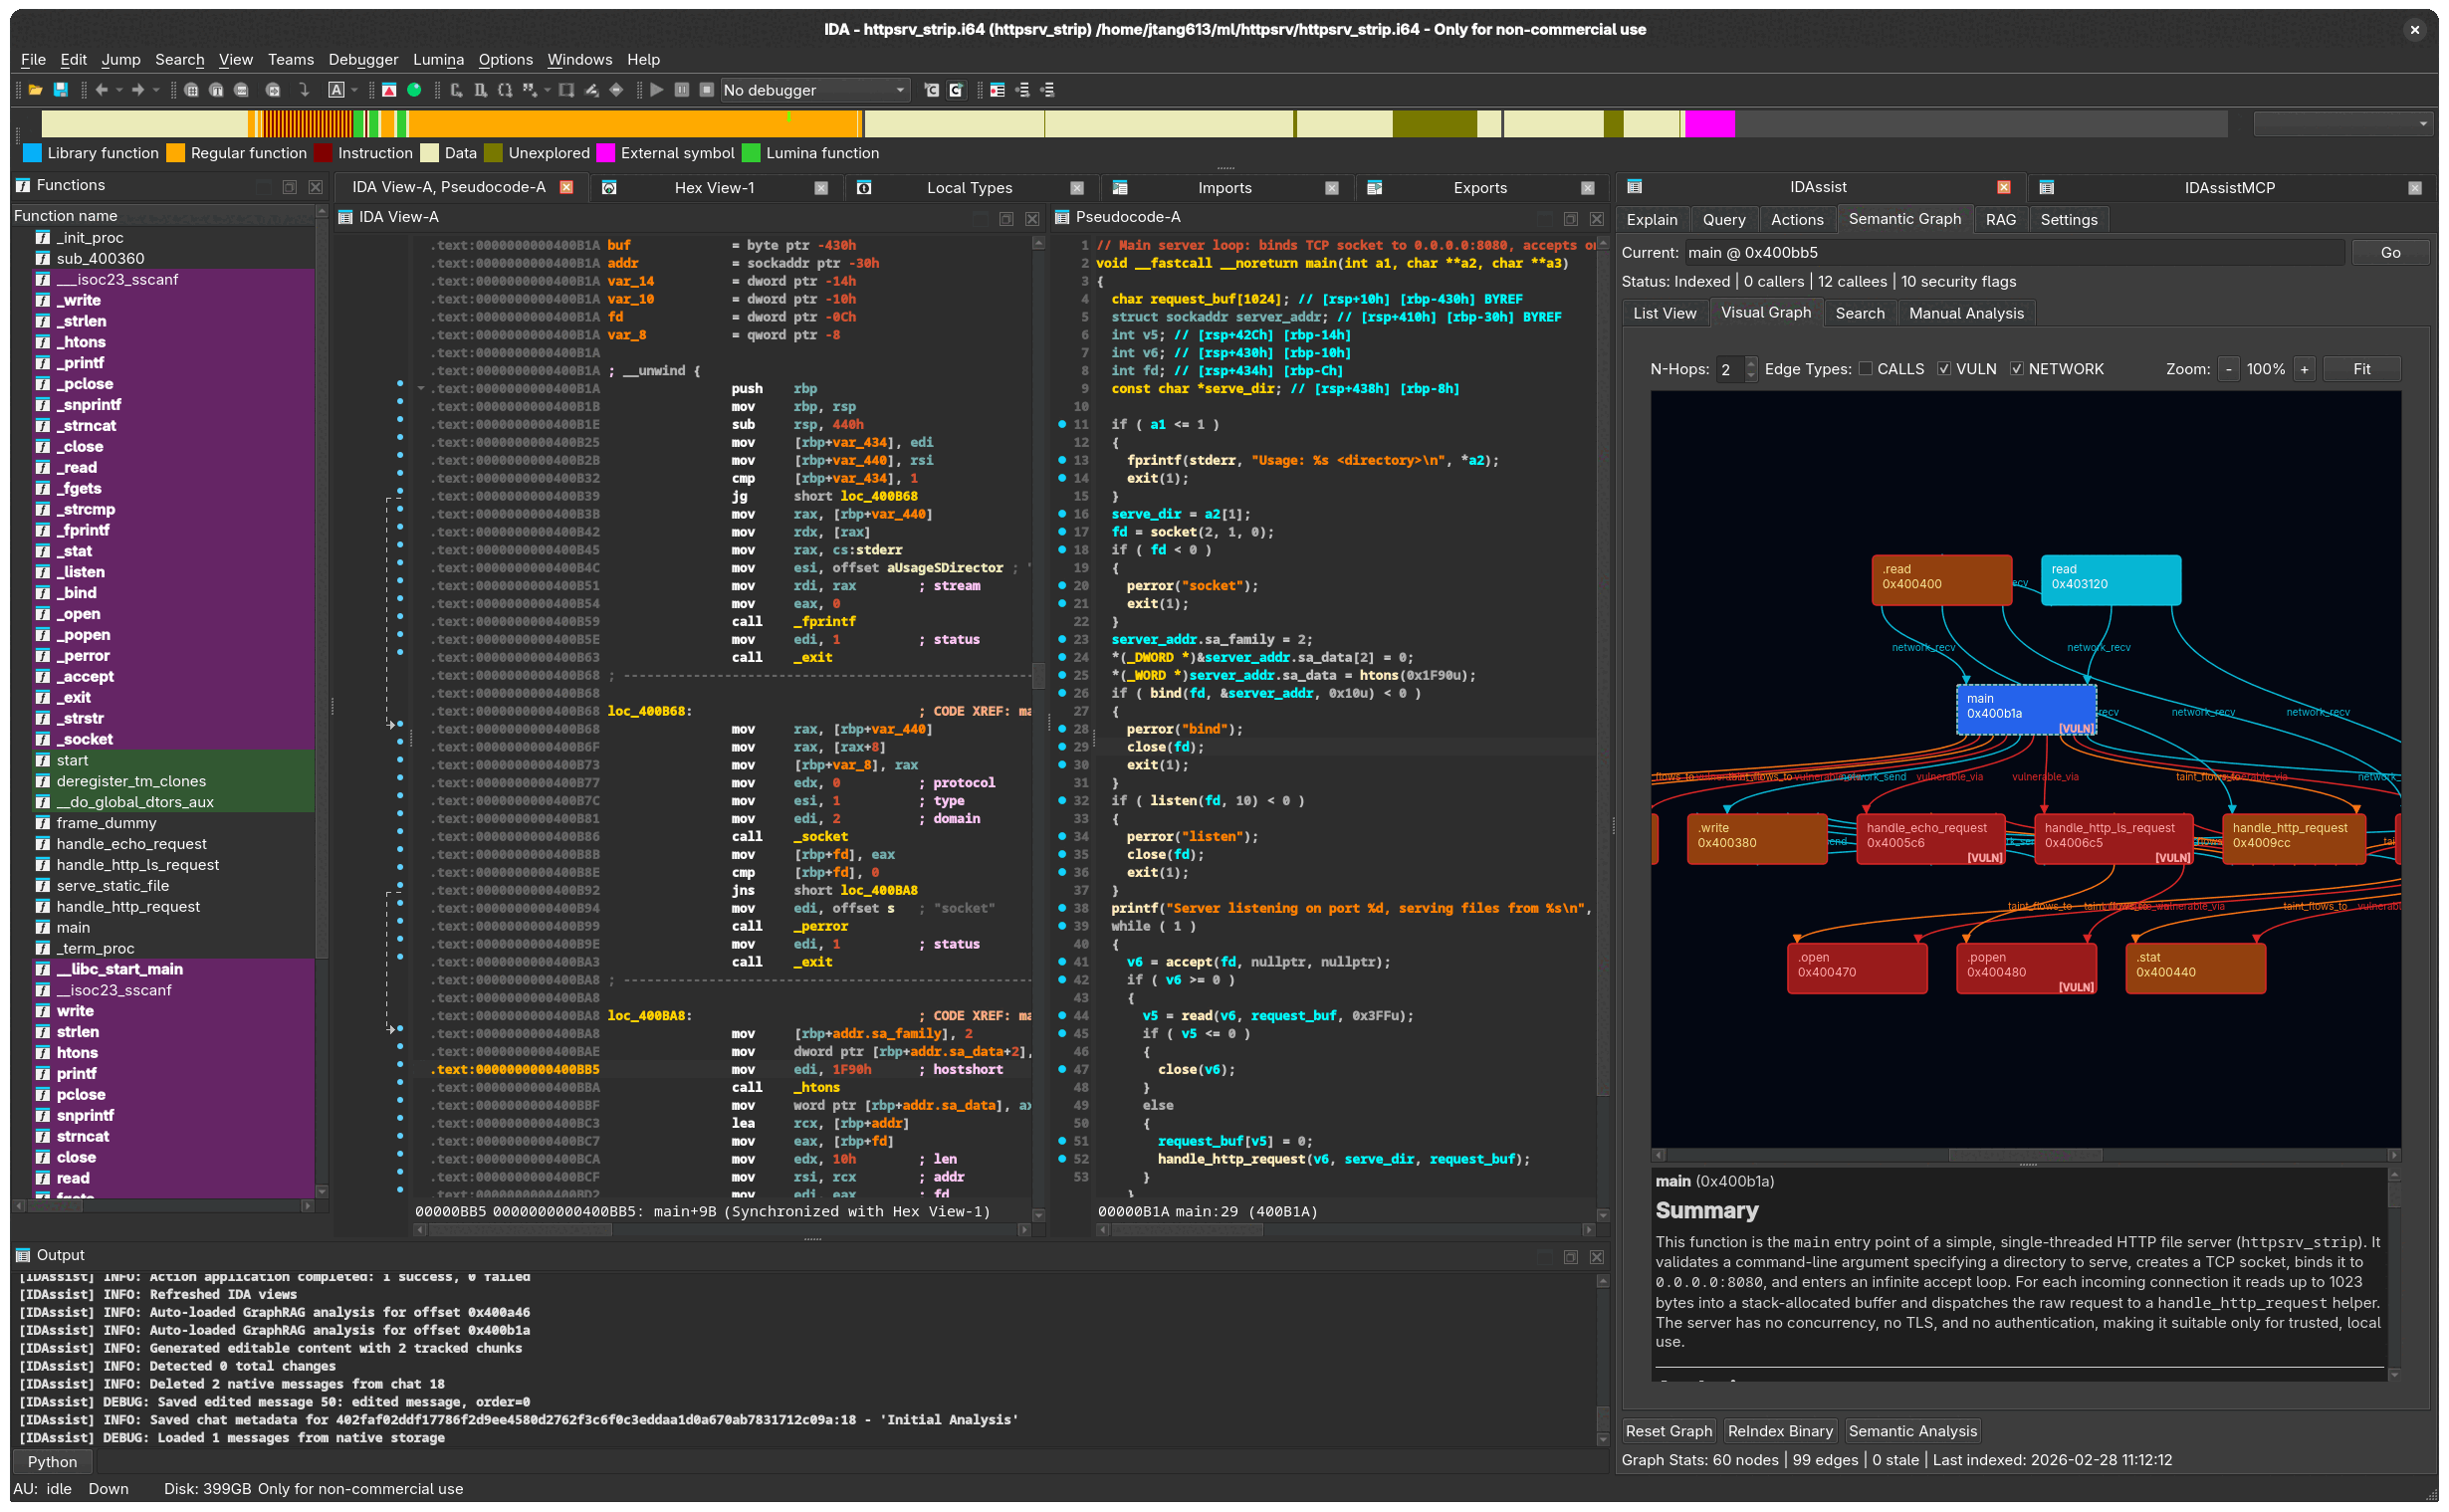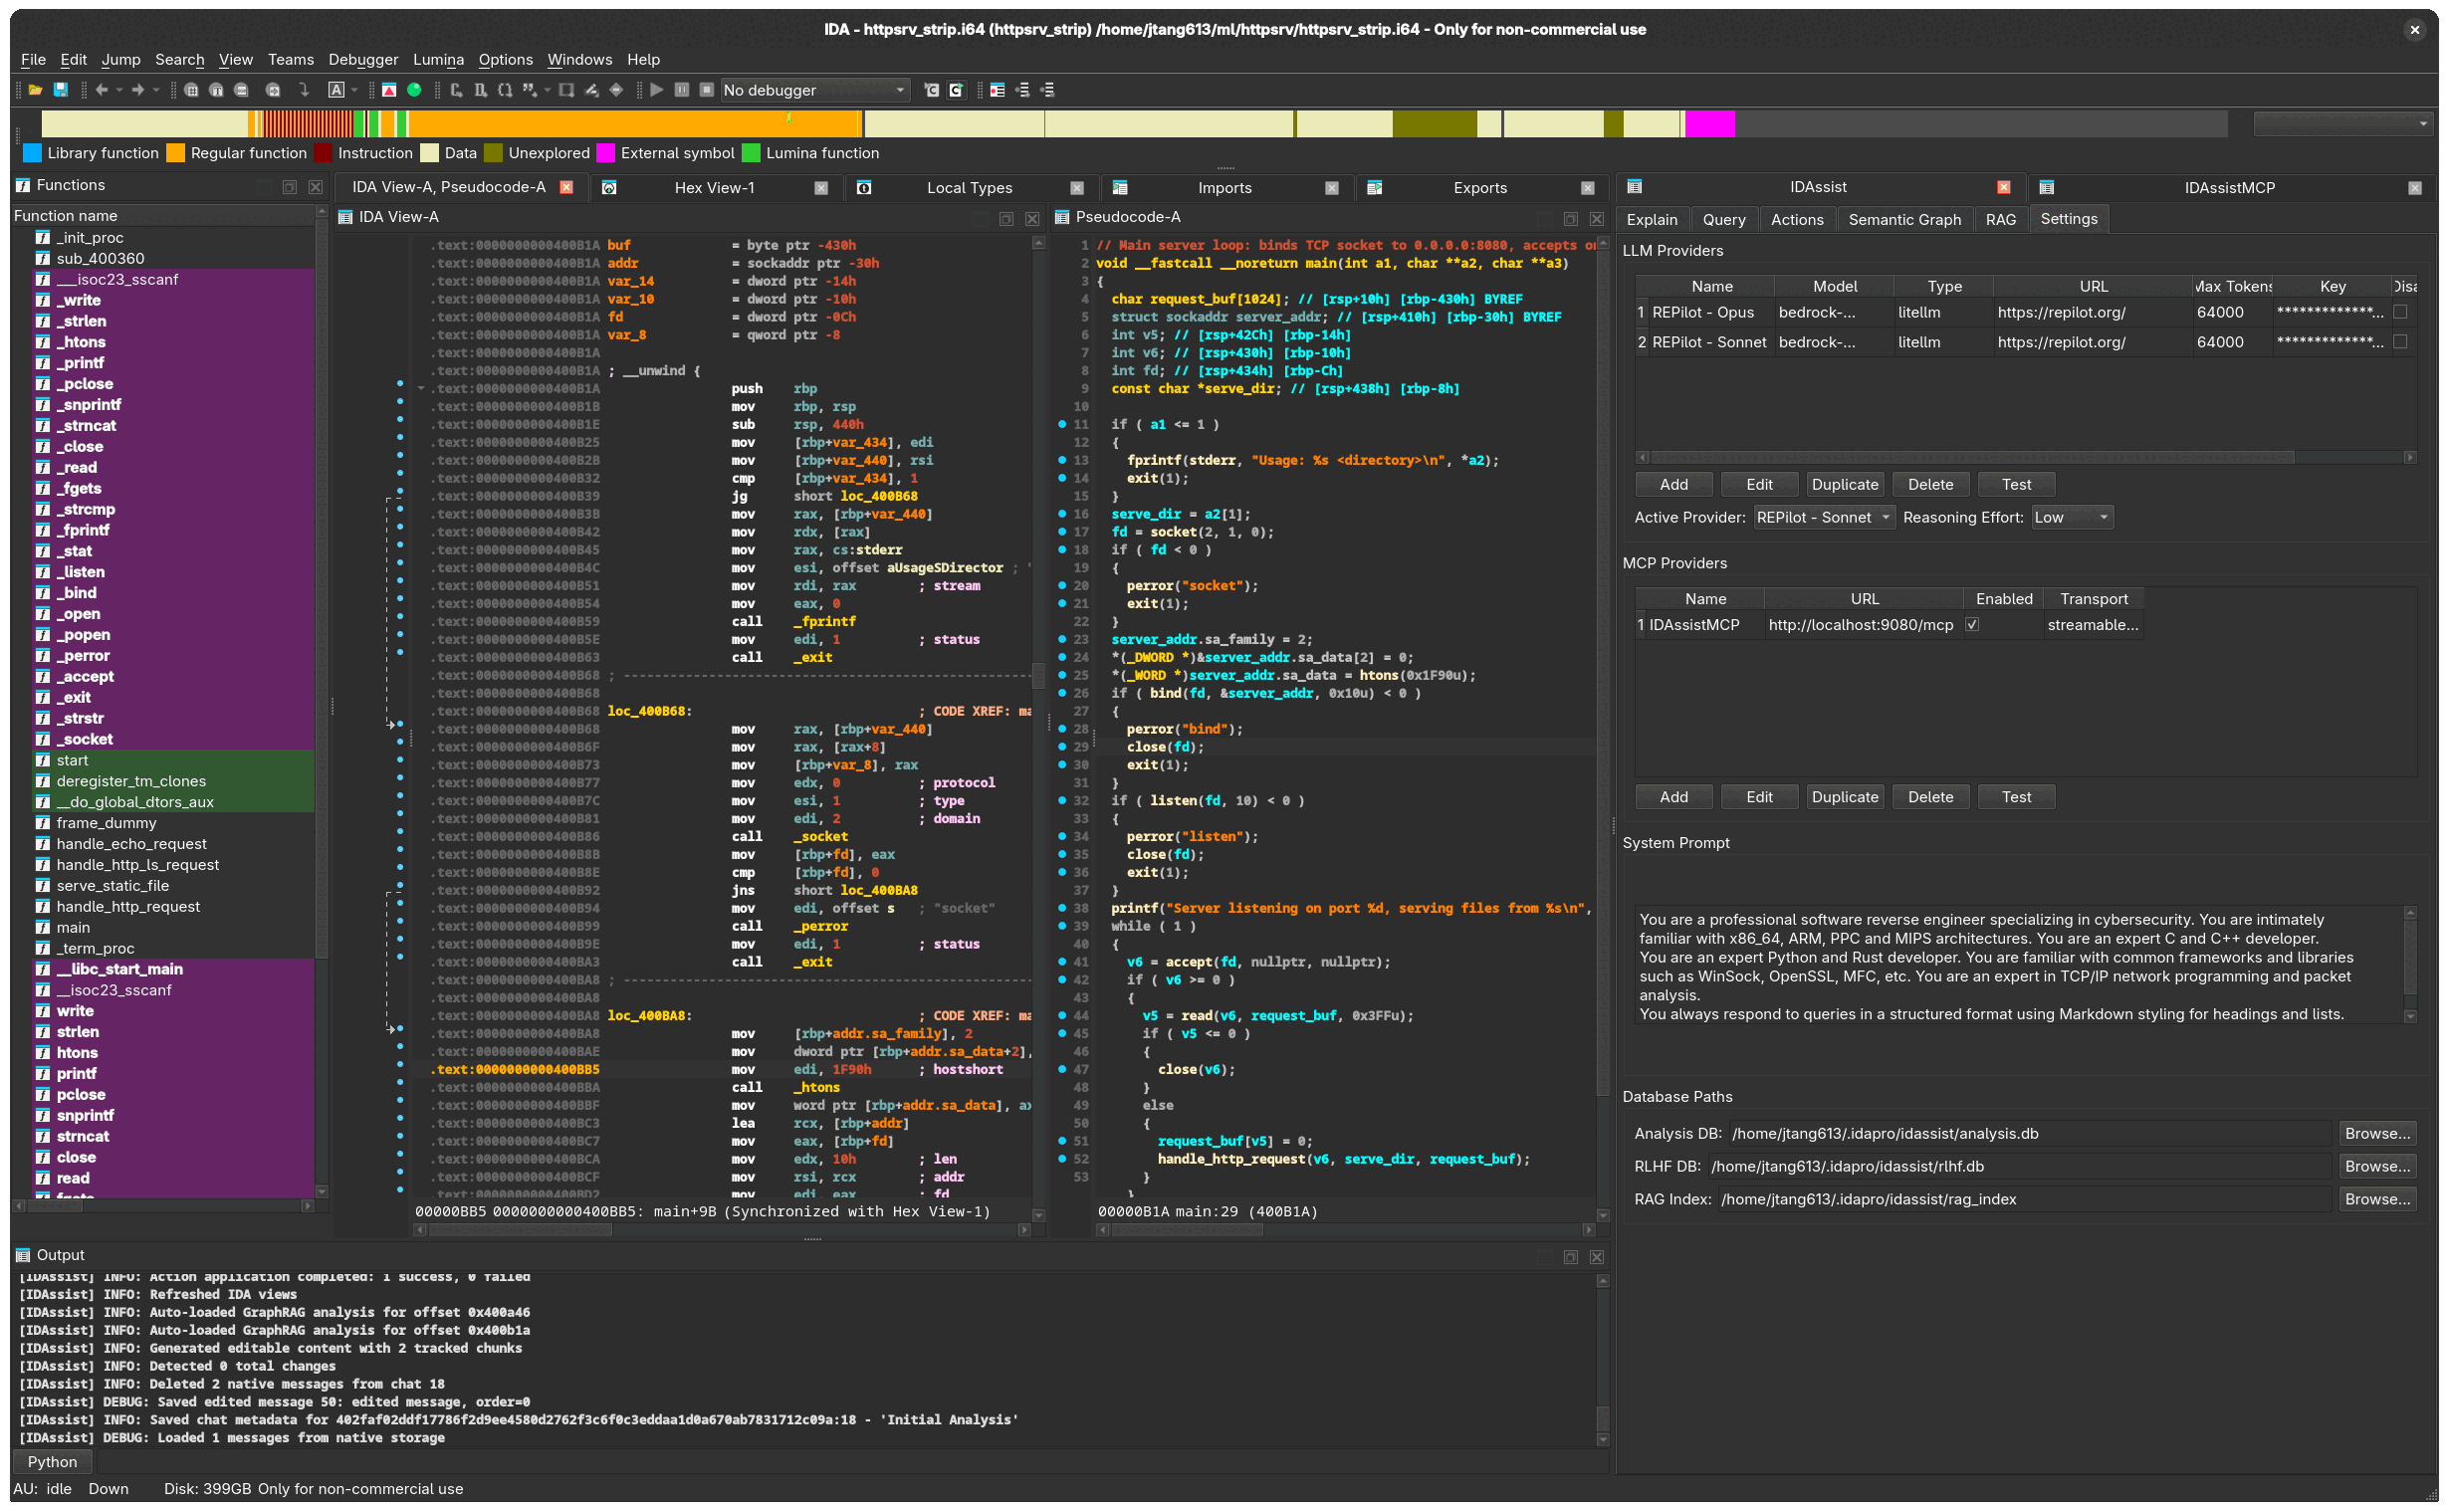 symgraph/idassist
IDA Pro के लिए AI-संचालित रिवर्स इंजीनियरिंग प्लगइन
 winsiderss/systeminformer
उन्नत प्रक्रिया, नेटवर्क और डिस्क विश्लेषण, स्टैक ट्रेस डिबगिंग, मैलवेयर पहचान और सेवा प्रबंधन के साथ रीयल-टाइम विंडोज सिस्टम मॉनिटर। पोर्टेबल और…
 x64dbg/x64dbg
विंडोज़ के लिए एक ओपन-सोर्स यूज़र मोड डीबगर। रिवर्स इंजीनियरिंग और मालवेयर विश्लेषण के लिए अनुकूलित।
 google/kernel-research
Linux kernel exploitation toolkit जो exploit-building library, ROP chain और stack pivot generators, kernel image runners, और kernel exploits विकसित…
 whatswrongandwhy/ptrace
Linux ptrace-आधारित प्रक्रिया ट्रेसिंग और डिबगिंग उपयोगिता जो सिस्टम कॉल, मेमोरी और प्रोग्राम निष्पादन प्रवाह का निरीक्षण करती है।
 pdb333/cortex
विंडोज़ रनटाइम विश्लेषण टूलकिट जो मेमोरी स्कैनिंग, डीबगिंग, ऑटोमेशन और AI-अनुकूल API को जोड़ती है।
 hydrabus/hydrafw
ओपन-सोर्स फर्मवेयर HydraBus के लिए, जो एम्बेडेड हार्डवेयर डिबगिंग, हैकिंग और पेनेट्रेशन टेस्टिंग के लिए एक मल्टी-टूल है, जो SPI, I2C, CAN और अधिक…