
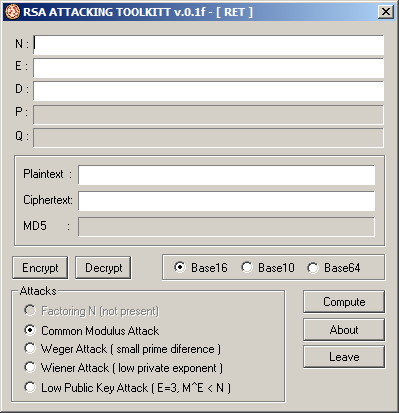
 xyl2k/black-eye-rsa-attacking-toolkit-v0.1f-compiled
Windows के लिए संकलित महान RSA अटैकिंग टूलकिट
 xoreaxeaxeax/repsych
रिवर्स इंजीनियरिंग में मनोवैज्ञानिक युद्ध
 v-p-b/pecloakcapstone
प्लेटफ़ॉर्म-स्वतंत्र peCloak फ़ोर्क Capstone पर आधारित
 nccgroup/libtalloc
libtalloc एक python स्क्रिप्ट है जो GDB के साथ उपयोग के लिए है, जिसका उपयोग "trivial allocator" (talloc) का विश्लेषण करने के लिए किया जा सकता है।
 malwaretech/fsthook
KiFastSystemCall को हुक करके नेटिव फ़ंक्शंस को इंटरसेप्ट करने के लिए एक लाइब्रेरी
 malwaretech/fakembr
मास्टर बूट रिकॉर्ड पर रीड/राइट अनुरोधों को स्पूफ करने के लिए TDL4-शैली रूटकिट
 bmaia/binwally
फ़ज़ी हैशिंग का उपयोग करने वाला बाइनरी और डायरेक्टरी ट्री तुलना टूल
 nccgroup/windowspatchdetector
प्रयोगात्मक विंडोज़ .text सेक्शन पैच डिटेक्टर
 malwaretech/basichook
x86 इनलाइन हुकिंग इंजन (ट्रैम्पोलिन्स का उपयोग करते हुए)
 malwaretech/phasedump
W32/Phase मॉड्यूल को डिक्रिप्ट करने के लिए पायथन टूल
 nccgroup/memaddressanalysis
मेमोरी एड्रेस विश्लेषण से संबंधित शोध परियोजना
 snare/ida-efiutils
कुछ IDA Pro स्क्रिप्ट्स जो EFI बाइनरीज़ के रिवर्स इंजीनियरिंग में सहायता करती हैं
 nccgroup/edidfuzzer
EDID (एन्हांस्ड डिस्प्ले आइडेंटिफिकेशन डेटा) फ़ज़र
 secretsquirrel/recomposer
यादृच्छिक रूप से Win32/64 PE फ़ाइलों को मैलवेयर और सैंडबॉक्स साइटों पर 'सुरक्षित' अपलोडिंग के लिए बदलता है
 nccgroup/firstexecution
प्रत्याशित प्रवेश बिंदुओं के बाहर कोड निष्पादित करने के विभिन्न तरीकों का संग्रह
 honeynet/apkinspector
APKinspector विश्लेषकों के लिए एंड्रॉइड अनुप्रयोगों का विश्लेषण करने हेतु एक शक्तिशाली GUI उपकरण है।