
r0ak
 own2pwn/r0ak
r0ak ("roak") रिंग 0 आर्मी नाइफ है -- विंडोज़ 10 सिस्टम्स पर रिंग 0 को पढ़ने/लिखने/निष्पादित करने के लिए एक कमांड लाइन उपयोगिता
privilege-escalationexploitationpost-exploitation+3
278 साल पहले
own2pwn/r0akr0ak ("roak") रिंग 0 आर्मी नाइफ है -- विंडोज़ 10 सिस्टम्स पर रिंग 0 को पढ़ने/लिखने/निष्पादित करने के लिए एक कमांड लाइन उपयोगिता
 dzmitry-savitski/android-pentest-tool
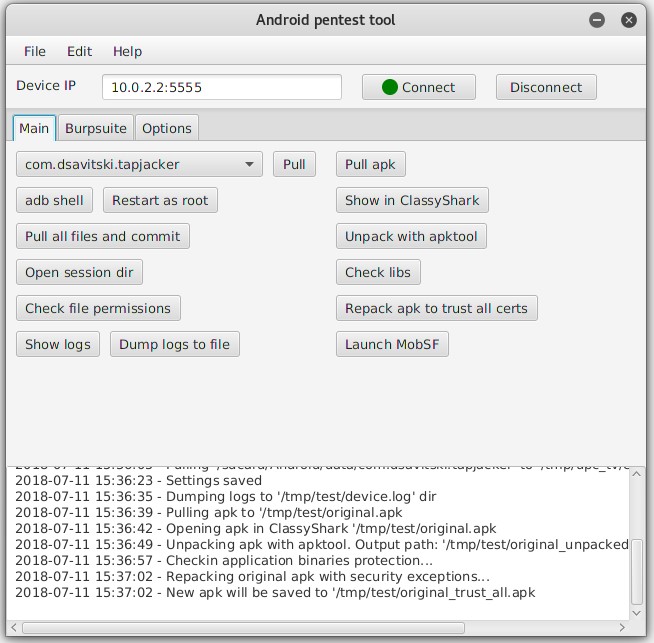
एंड्रॉयड पेनेट्रेशन टेस्टिंग टूल काली लिनक्स के लिए
 nccgroup/iodide
सिस्को IOS डिबगर और एकीकृत डिसअसेंबलर वातावरण
 hiddenillusion/nomorexor
किसी फ़ाइल की 256 बाइट XOR कुंजी का अनुमान लगाने में मदद करने वाला उपकरण, आवृत्ति विश्लेषण का उपयोग करके।
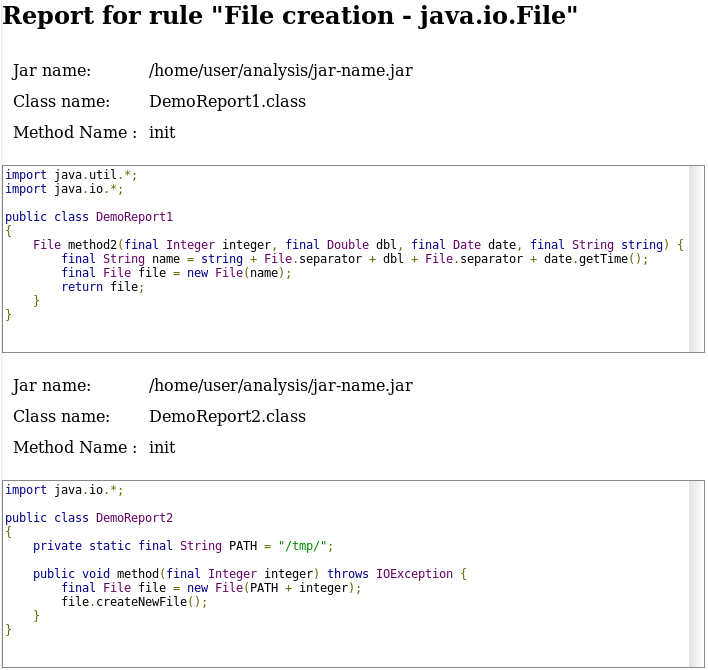 fergarrui/custom-bytecode-analyzer
JSON नियमों के माध्यम से अनुकूलन योग्य Java बाइटकोड विश्लेषक
 jas502n/0day-security-software-vulnerability-analysis-technology
0day安全_软件漏洞分析技术
 blacknbunny/shellcode2assembly
💻 आर्किटेक्चर : ARM, ARM64, MIPS, PPC, X86
 bishopfox/bfinject
iOS 11.0 - 11.1.2 के लिए LiberiOS और Electra जेलब्रेक के साथ Dylib इंजेक्शन
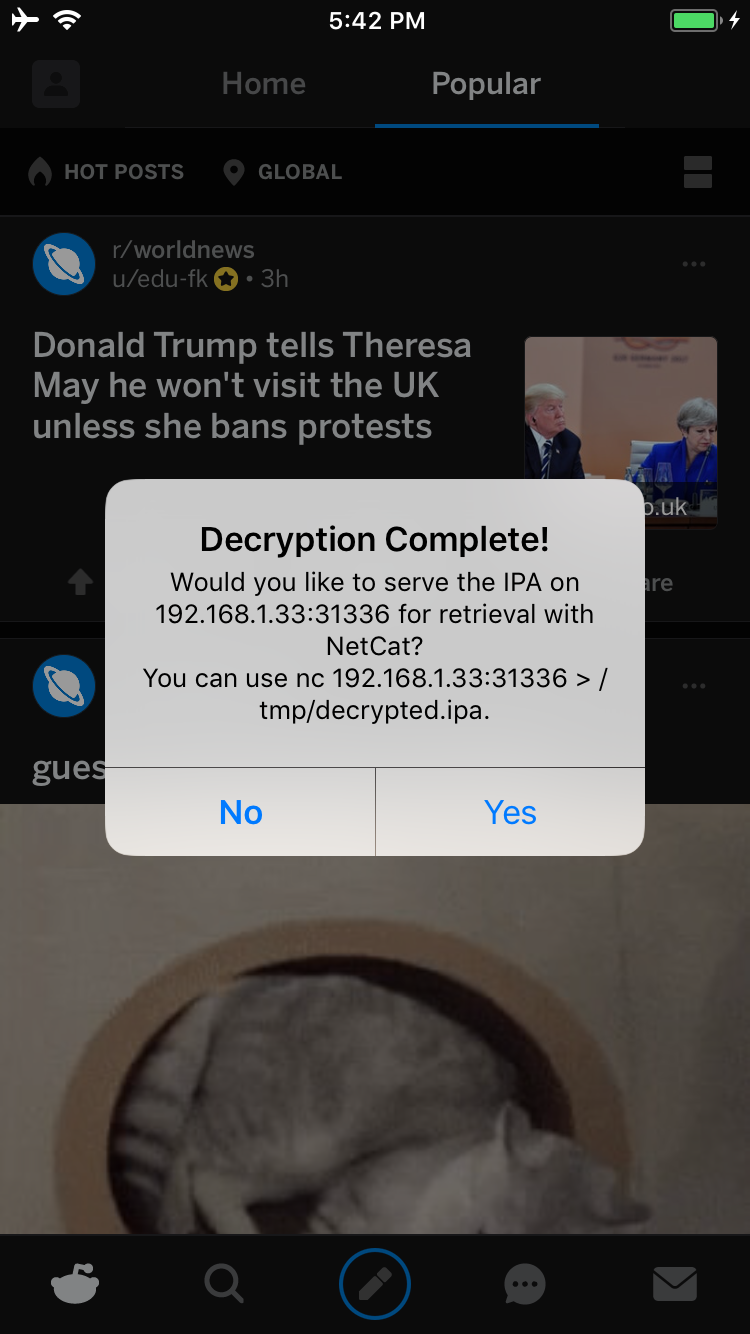 bishopfox/bfdecrypt
जेलब्रोकन iOS 11.x पर App Store ऐप्स को डिक्रिप्ट करने की उपयोगिता
 withsecurelabs/radare2-scripts
रैडारे2 स्क्रिप्ट्स का संग्रह मैलवेयर विश्लेषण के लिए: मेमोरी डंप से बाइनरी निकालें, PE हेडर पैच करें, और शेलकोड में हैश किए गए फ़ंक्शन इम्पोर्ट्स को…
 nccgroup/psr
Pointer Sequence Reverser - आपको यह देखने में सक्षम बनाता है कि Windows C++ एप्लिकेशन किसी विशेष डेटा सदस्य या ऑब्जेक्ट तक कैसे पहुँच रहा है।
 withsecurelabs/python-exe-unpacker
EXE फ़ाइलों को अनपैक और डीकंपाइल करने के लिए एक सहायक स्क्रिप्ट, जो python कोड से संकलित की गई हैं।
 gpoulios/ropinjector
ROP-एन्कोडेड शेलकोड्स को PEs में पैच करना
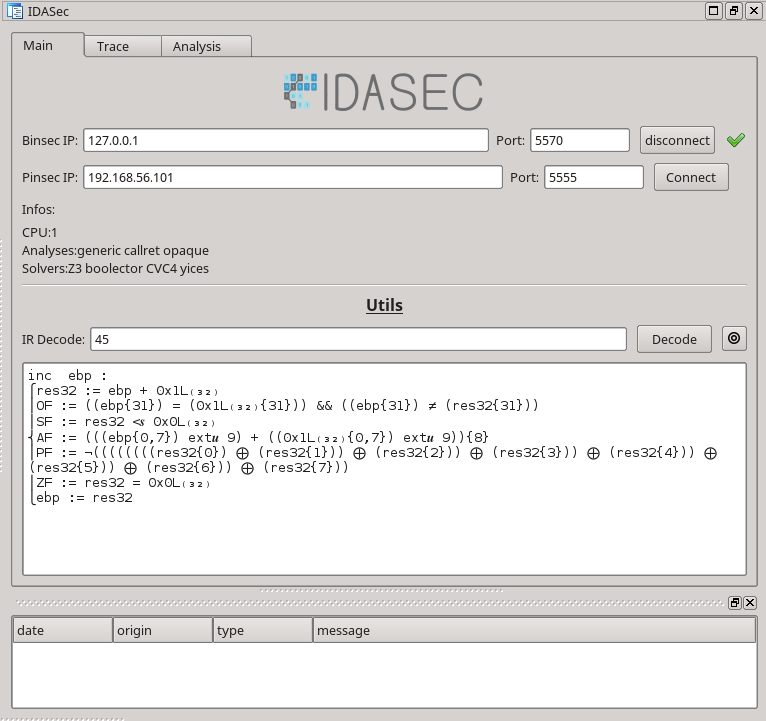 robindavid/idasec
Binsec प्लेटफ़ॉर्म के साथ रिवर्स-इंजीनियरिंग और डायनामिक इंटरेक्शन के लिए IDA प्लगइन
 cybereason/siofra
विंडोज पीई लोडर का अनुकरण करके DLL हाईजैकिंग कमजोरियों की पहचान करता है, शेलकोड पेलोड के साथ हथियारबंद DLL उत्पन्न करता है, और UAC ऑटो-एलिवेशन बाईपास…
 armadito/armadito-av
आर्माडिटो एंटीवायरस मुख्य रिपॉजिटरी
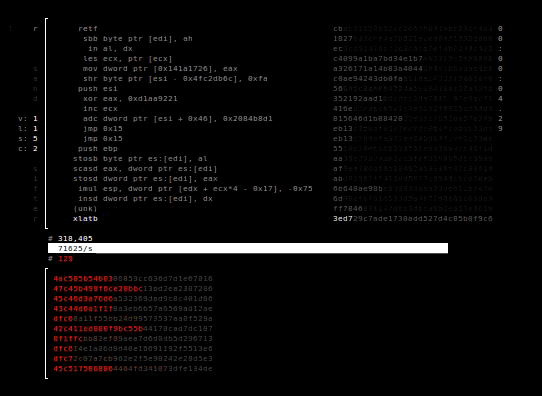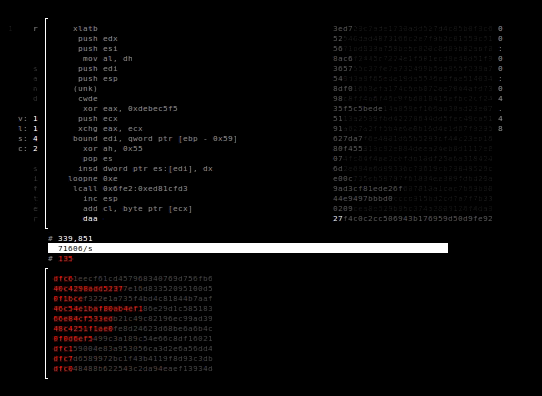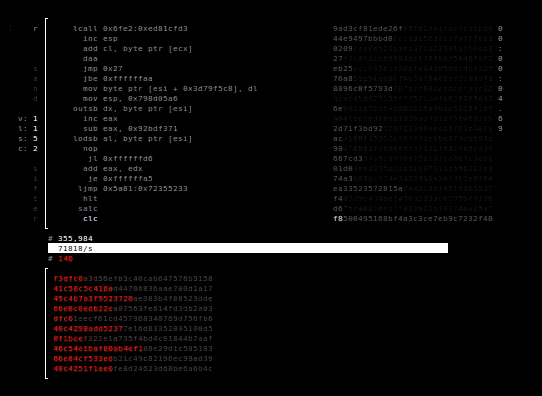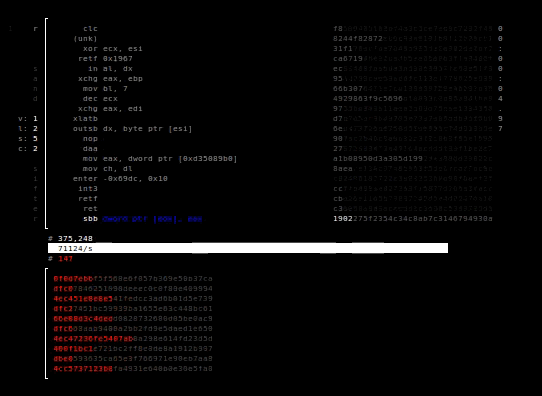
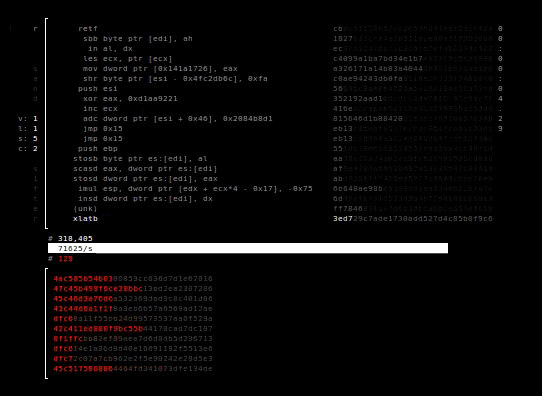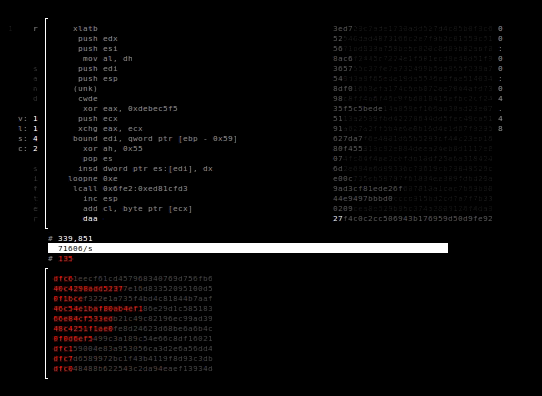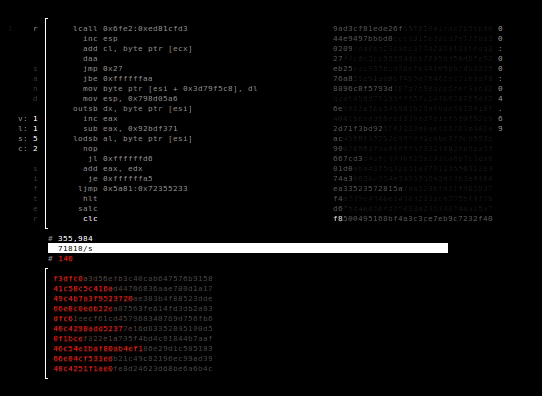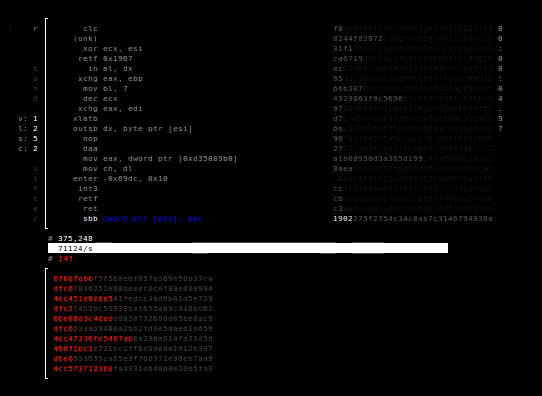 xoreaxeaxeax/sandsifter
x86 प्रोसेसर फ़ज़र