 titancsa/registryguard
Windows kernel रजिस्ट्री फ़िल्टर SDK और स्कोप्ड एप्लिकेशन-की राइट ऑडिट/नियंत्रण के लिए नेटिव C++ UI। Altitude/signing लंबित; OEM एकीकरण: Discord titancsa।

एप्लिकेशन-स्वामित्व वाली HKLM\SOFTWARE शाखाओं के अंतर्गत चयनित रजिस्ट्री लेखों को देखने और अस्वीकार करने के लिए मूल C++ नियम। एक छोटा डेस्कटॉप इंटरफ़ेस मिलान किए गए नियम और कॉल करने वाली प्रक्रिया को समझाता है।
[!IMPORTANT] पूर्ण संस्करण और वाणिज्यिक लाइसेंसिंग
Discord उपयोगकर्ता नाम:
titancsaDiscord खोलें, Friends > Add Friend चुनें,
titancsaदर्ज करें, फिर सीधा संदेश भेजें। RegistryGuard का उल्लेख करें और पूर्ण / उत्पादन संस्करण, वाणिज्यिक उपयोग या OEM पुनर्वितरण के बारे में पूछें।मूल्य निर्धारण, उपलब्धता और उपयुक्त लाइसेंसिंग / पहुँच निर्देशों पर चर्चा करने के लिए अपना इच्छित उपयोग और परिनियोजन आकार शामिल करें।
इंजीनियरिंग पूर्वावलोकन: एप्लिकेशन/SDK उपलब्ध है; वास्तविक Microsoft altitude आवंटन, हस्ताक्षर और लाइव कर्नेल योग्यता लंबित है। अभी तक कोई इंस्टॉल करने योग्य ड्राइवर प्रकाशित नहीं हुआ है।
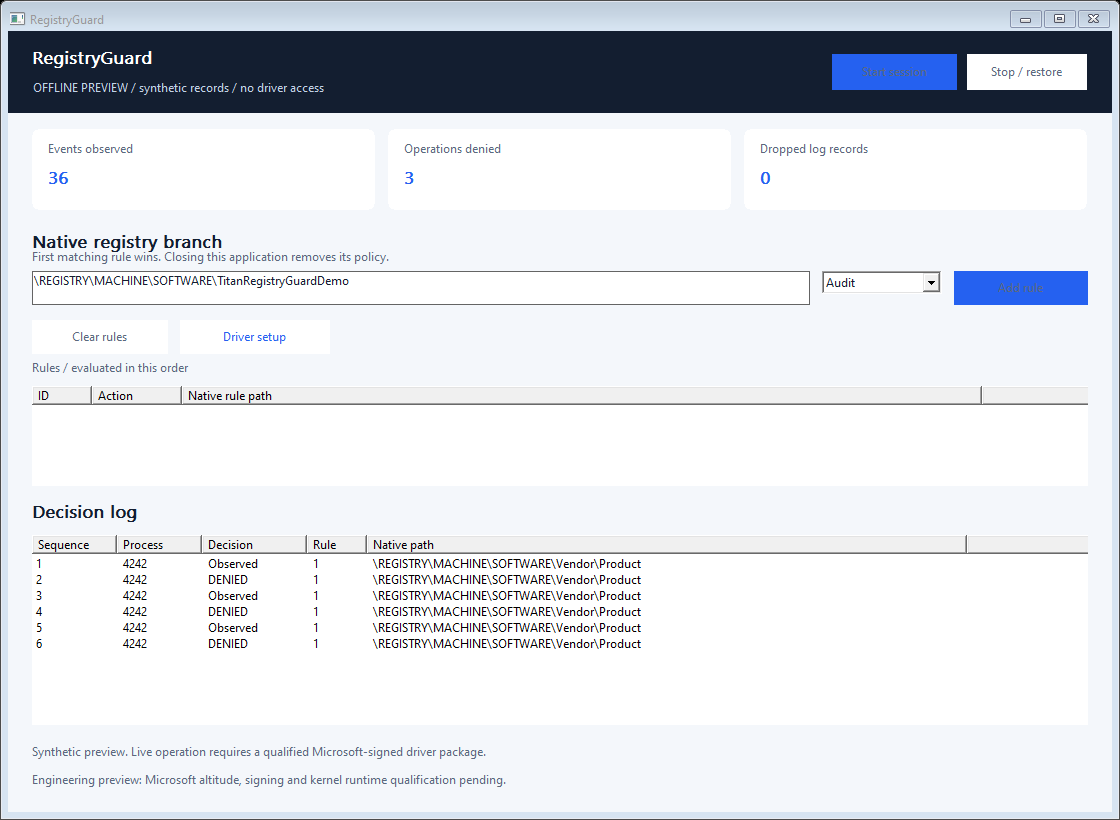
Vendor\Product Vendor\ProductOther को भी नहीं चुनता।उपयोग के मामलों में एप्लिकेशन सेटिंग्स की अखंडता परीक्षण, इंस्टॉलर प्रतिगमन परीक्षण और एक OEM नीति घटक शामिल हैं। प्रारंभिक स्वीकृत दायरा \REGISTRY\MACHINE\SOFTWARE\ के अंतर्गत एक मूल शाखा है; सिस्टम-व्यापी रजिस्ट्री रूट, SAM, SECURITY और SYSTEM अस्वीकार किए जाते हैं। 32-बिट एप्लिकेशन परिदृश्यों में, वास्तविक मूल कुंजी को स्पष्ट रूप से चुनें, जहाँ लागू हो वहाँ WOW6432Node सहित।
यह संस्करण कुंजी निर्माण, hive लोडिंग/पुनर्स्थापन/प्रतिस्थापन, सुरक्षा विवरणक परिवर्तन, लेन-देन, कर्नेल-उत्पन्न परिवर्तन या प्रत्येक रजिस्ट्री उपनाम को कवर नहीं करता है। अज्ञात/अनसुलझे या कटे हुए नाम जारी रहते हैं और गिने जाते हैं; छेड़छाड़-रहित रजिस्ट्री पृथक्करण का कोई दावा नहीं है। कोई अन्य विश्वसनीय फ़िल्टर अंतिम परिणाम को प्रभावित कर सकता है। Windows ACL और बैकअप यथावत रखें।
Releases से पूर्ण Windows x64 ZIP डाउनलोड करें। एप्लिकेशन शुरू करने से पहले संग्रह को निकालें।
Windows 10 संस्करण 2004+ / Windows 11 x64 बिल्ड लक्ष्य हैं। वास्तव में परीक्षण किए गए प्लेटफ़ॉर्म के लिए validation and deployment देखें। अकेले Microsoft हस्ताक्षर सत्यता, अनुकूलता या Microsoft समर्थन का प्रमाण नहीं है।
SDK/RegistryGuard.cpp को अपने प्रोग्राम के साथ संकलित करें और SDK/RegistryGuard.h शामिल करें। C++17 का उपयोग करें और setupapi.lib लिंक करें। नीति निर्णयों के लिए किसी रनटाइम सेवा, क्लाउड खाते या निष्पादन योग्य स्क्रिप्टिंग इंजन की आवश्यकता नहीं है।
#include "RegistryGuard.h"

int main() {
    RegistryGuard::Session policy;
    policy.Start({RegistryGuard::Rule(1,
        L"\\REGISTRY\\MACHINE\\SOFTWARE\\Vendor\\Product",
        RegistryGuard::Action::Deny)});
    // Keep policy alive while your authorized application runs.
    // Call policy.Read() to inspect attributed decisions.
}
क्षेत्र को लक्ष्य मशीन पर इच्छित रूप में मौजूद होना चाहिए। पढ़ने की सुविधा उपलब्ध रहती है। छोटा उदाहरण तुरंत लौटता है और इसलिए अपनी नीति हटा देता है; Examples/policy.cpp सत्र को तब तक खुला रखता है जब तक Enter दबाया न जाए। SDK स्वयं कोई रजिस्ट्री मान नहीं बनाता या फिर से नहीं लिखता।
| फ़ंक्शन | उद्देश्य |
|---|---|
Session::Start(rules) | केवल-व्यवस्थापक विशेष इंटरफ़ेस खोलें और परमाणु रूप से 16 नियमों तक स्थापित करें। |
Session::SetRules(rules) | पूर्ण सक्रिय नियम सेट बदलें; पहला मेल खाने वाला नियम जीतता है। |
Session::Read() | तुरंत अधिकतम 16 मेटाडेटा रिकॉर्ड निकालें। खाली बैच का अर्थ है कोई कतारबद्ध रिकॉर्ड नहीं। |
Session::Status() | नीति पीढ़ी, काउंटर, रिंग अधिभोग और QPC आवृत्ति पढ़ें। |
Session::Stop() / डिस्ट्रक्टर | स्वामी हैंडल बंद करें और इसकी नीति हटाएँ। |
Rule(id, path, action) | एक सीमित ऑडिट/अस्वीकृति नियम बनाएँ। id अद्वितीय और गैर-शून्य होना चाहिए। |
इवेंट में अनुक्रम, QPC समय, प्रक्रिया ID/प्रारंभ कुंजी, नीति पीढ़ी, ऑपरेशन, मेल खाने वाला नियम, निर्णय और एक सीमित नेटिव पथ शामिल हैं। 256-रिकॉर्ड रिंग सीमा के बिना आवंटन करने के बजाय ओवरफ़्लो की रिपोर्ट करता है। UI अधिकतम 400 रिकॉर्ड प्रदर्शित करता है और हर 200 ms में रीफ़्रेश होता है; यह प्रदर्शन कैडेंस कर्नेल निर्णयों को विलंबित नहीं करता। यह पूर्व-संचालन नीति एट्रिब्यूशन है, अंतिम परिणामों का पूर्ण ऑडिट या हार्डवेयर विलंबता माप नहीं। एक Session पर कॉल क्रमबद्ध होते हैं; इसे नष्ट करने से पहले सभी कॉलर रोक दें।
Visual Studio 2022 C++ टूल्स, CMake और एक Windows SDK इंस्टॉल करें। PowerShell में ./Build.ps1 चलाएँ। यह स्थिर C++ रनटाइम के साथ नेटिव ऐप, कंसोल, उदाहरण, इंस्टॉलर स्रोत और ऑफ़लाइन परीक्षण बनाता है। ./Build.ps1 -Asan उपयोगकर्ता-मोड AddressSanitizer जाँच जोड़ता है। ऑफ़लाइन जाँच ड्राइवर लोड नहीं करतीं। इंस्टॉलर स्रोत -DriverPackageDirectory का उपयोग करके एक अपारदर्शी हस्ताक्षरित पैकेज स्वीकार करता है; अहस्ताक्षरित या असंबंधित एम्बेडेड पैकेज रनटाइम पर अस्वीकार कर दिए जाते हैं।
App/        Native Windows UI and console
SDK/        RegistryGuard.h + RegistryGuard.cpp
Examples/   Small integration example
Installer/  UI/console setup source; kernel implementation excluded
Tests/      Offline protocol validation
docs/       Usage boundaries, validation and commercial integration
सार्वजनिक एप्लिकेशन, SDK और इंस्टॉलर स्रोत MIT-लाइसेंस प्राप्त हैं। अलग से वितरित कर्नेल कार्यान्वयन निजी है और उस स्रोत लाइसेंस के अंतर्गत नहीं आता। यह इंजीनियरिंग पूर्वावलोकन कोई परीक्षण टाइमर, रिमोट सक्रियण या प्रवर्तनीय लाइसेंसिंग कोटा लागू नहीं करता।
सीमित दायरे के एकीकरण पायलट, OEM पुनर्वितरण अधिकार, परिनियोजन योग्यता या रखरखाव के लिए, Discord पर titancsa से संपर्क करें। वाणिज्यिक विकल्प देखें। पूर्वावलोकन को अपने एकमात्र सुरक्षा नियंत्रण के रूप में परिनियोजित न करें।
