
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
weakpass — ब्राउज़र-आधारित पासवर्ड क्रैकिंग टूलकिट जिसमें हैश लुकअप, वर्डलिस्ट जनरेशन, नियम-आधारित हमला सिमुलेशन, और पेनिट्रेशन टेस्टिंग के लिए क्लाइंट-साइड हैश क्रैकिंग शामिल है। | Kitploit
उपकरण/GitHubGitHub/zzzteph/weakpass
पासवर्ड क्रैकिंगपासवर्ड हमलेहैश विश्लेषणपेनिट्रेशन टेस्टिंग
GitHubzzzteph/weakpass

weakpass

ब्राउज़र-आधारित पासवर्ड क्रैकिंग टूलकिट जिसमें हैश लुकअप, वर्डलिस्ट जनरेशन, नियम-आधारित हमला सिमुलेशन, और पेनिट्रेशन टेस्टिंग के लिए क्लाइंट-साइड हैश क्रैकिंग शामिल है।

रिपॉजिटरी देखें
72769453 महीने पहलेKitploit द्वारा समीक्षित
साझा करें
वेबसाइट

Weakpass

यहाँ, आप एक ही स्थान पर पासवर्ड और हैश क्रैकिंग के लिए weakpass.com से टूल्स और API सर्वर का उदाहरण पा सकते हैं।

📂 फ़ोल्डर संरचना

  • टूल्स

    • पासवर्ड और हैश क्रैकिंग टूल्स का एक संग्रह। इन्हें देखें:
      • Kraker-js
      • Lookup
      • Passcheck
      • Passgen
  • लाइब्रेरीज़

    • इस प्रोजेक्ट में उपयोग की गई लाइब्रेरीज़ के लिंक।
  • नियम

    • उन्नत हमलों के लिए क्रैकिंग नियमों का संग्रह।

सभी टूल्स और लाइब्रेरीज़ आप अलग-अलग फ़ोल्डरों में पा सकते हैं, यदि आप उन्हें अभी आज़माना चाहते हैं तो टूल्स का एक त्वरित अवलोकन।

🚀 टूल्स अवलोकन

Passgen - पासवर्ड जनरेटर

लक्षित पासवर्ड परीक्षण के लिए उपयोगकर्ता द्वारा प्रदान किए गए कीवर्ड के आधार पर एक वर्डलिस्ट उत्पन्न करें।

इसे ऑनलाइन आज़माएं: Passgen

उदाहरण के लिए, पेनिट्रेशन टेस्टिंग के दौरान, आपको किसी सेवा, डिवाइस, खाते या वाई-फाई नेटवर्क तक पहुँच प्राप्त करने की आवश्यकता होती है जो पासवर्ड से सुरक्षित है। उदाहरण के लिए, इसे EvilCorp का Wi-Fi नेटवर्क मान लें। कभी-कभी, पासवर्ड डिवाइस/नेटवर्क/संगठन के नाम का किसी तारीख, विशेष वर्ण, आदि के साथ संयोजन होता है। इसलिए, अधिक जटिल और समय लेने वाली जाँचें शुरू करने से पहले कुछ संयोजनों का परीक्षण करना सरल और आसान होता है। उदाहरण के लिए, वर्डलिस्ट के साथ वाई-फाई पासवर्ड क्रैक करने में कई घंटे लग सकते हैं और यह विफल हो सकता है, भले ही आप एक बेहतरीन वर्डलिस्ट चुनें क्योंकि इसमें Evilcorp2019 जैसा कोई पासवर्ड नहीं था।


Lookup - रेंज हैश लुकअप टूल

रेंज API का उपयोग करके सर्वर को संवेदनशील डेटा सबमिट किए बिना सुरक्षित हैश लुकअप करें।

इसे ऑनलाइन आज़माएं: Lookup

पूर्व-गणना की गई वर्डलिस्ट का उपयोग करके MD5, NTLM, SHA1, या SHA256 हैश के लिए पासवर्ड प्रकट करें, बिना अपने हैश को बैकएंड पर भेजे। मुख्य लाभ यह है कि सभी हैश जाँचें क्लाइंट-साइड पर की जाती हैं, जिससे यह सुनिश्चित होता है कि आपका डेटा सुरक्षित और निजी रहे।

इसके अतिरिक्त, आप इस टूल के लिए डेटाबेस को स्थानीय रूप से और इन-हाउस होस्ट और बना सकते हैं। ऐसा करने के लिए, यहाँ उपलब्ध पूर्व-गणना की गई तालिकाओं में से एक का उपयोग करें और मान द्वारा हैश रेंज प्रदान करने के लिए एक API सेट अप करें।

एक सर्वर उदाहरण जो इस डेटाबेस संरचना के साथ "काम करता है" रिपॉजिटरी में पाया जा सकता है।


Passcheck - क्या आपका पासवर्ड समझौता हो गया है?

निर्धारित करें कि क्या आपका पासवर्ड समझौता हो गया है या नियम-आधारित हमलों के लिए कमजोर है।

ऑनलाइन: Passcheck

यह टूल रेंज लुकअप API का उपयोग करके जाँचता है कि क्या आपका पासवर्ड पूर्व-गणना की गई वर्डलिस्ट में मौजूद है।

लेकिन क्या होगा अगर किसी ने नियम-आधारित हमले का उपयोग करने का निर्णय लिया? क्या आपका पासवर्ड नियम-आधारित हमलों के लिए सुरक्षित है? इसके अलावा, यह "रिवर्स" हैशकैट नियमों को लागू करके नियम-आधारित हमलों का अनुकरण करता है ताकि संभावित उम्मीदवारों की पहचान की जा सके जिनका उपयोग आपके पासवर्ड को क्रैक करने के लिए नियमों के साथ किया जा सकता है।

मुख्य विशेषताएं

  • वर्डलिस्ट जांच - सत्यापित करता है कि क्या आपका पासवर्ड weakpass_4.merged वर्डलिस्ट में पाया गया है।
  • नियम-आधारित हमला अनुकरण - उम्मीदवार उत्पन्न करता है और परीक्षण करता है कि क्या आपका पासवर्ड नियम-आधारित क्रैकिंग तकनीकों के प्रति कमजोर है।

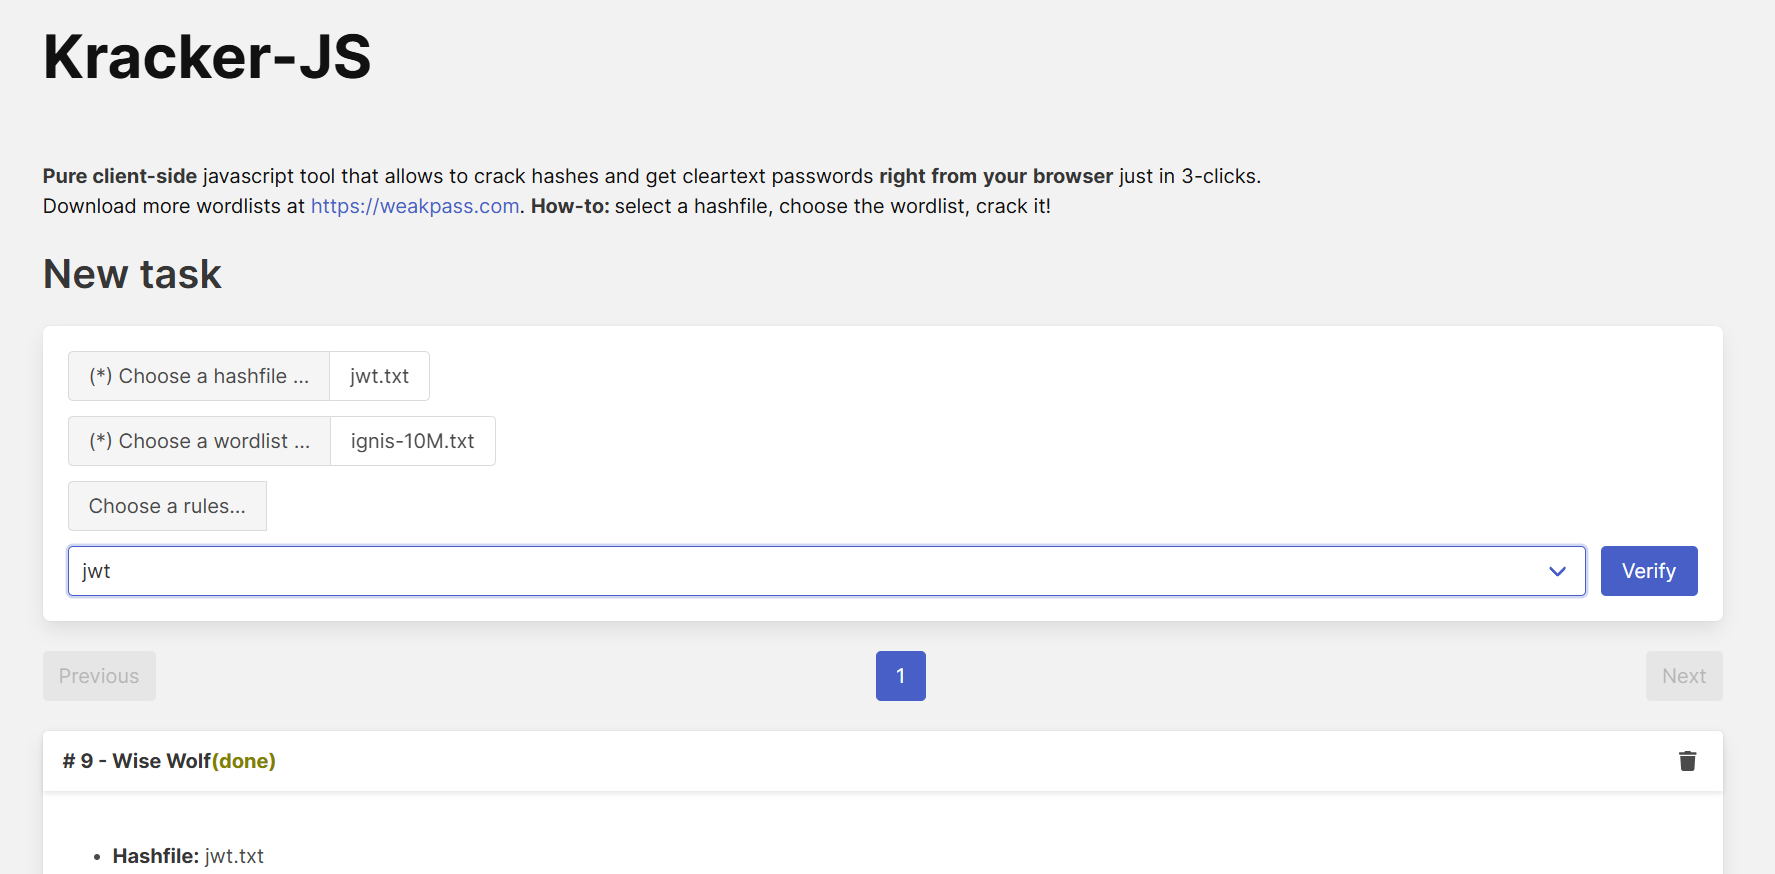
Kraker-JS

इस जावास्क्रिप्ट-आधारित टूल के साथ सीधे अपने ब्राउज़र में हैश क्रैक करें।

इसे ऑनलाइन आज़माएं: Kraker-js

विशेषताएं

  • समर्थित हैश प्रकार: MD5, SHA1, क्रिप्ट फंक्शन, JWT, Net-NTLMv2, और अधिक।
  • समानांतर क्रैकिंग: कुशल प्रसंस्करण के लिए एक साथ कई कार्य चलाएं।
  • शुद्ध JS और क्लाइंट-साइड
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






