Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
drow — पोस्ट-बिल्ड में ELF एक्जीक्यूटेबल्स में कोड इंजेक्ट करता है। | Kitploit
उपकरण/GitHubGitHub/zznop/drow
शोषणरिवर्स इंजीनियरिंगबाइनरी विश्लेषणबाइनरी शोषण
GitHubzznop/drow

drow

पोस्ट-बिल्ड में ELF एक्जीक्यूटेबल्स में कोड इंजेक्ट करता है।

रिपॉजिटरी देखें
23634132 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

drow Build Status

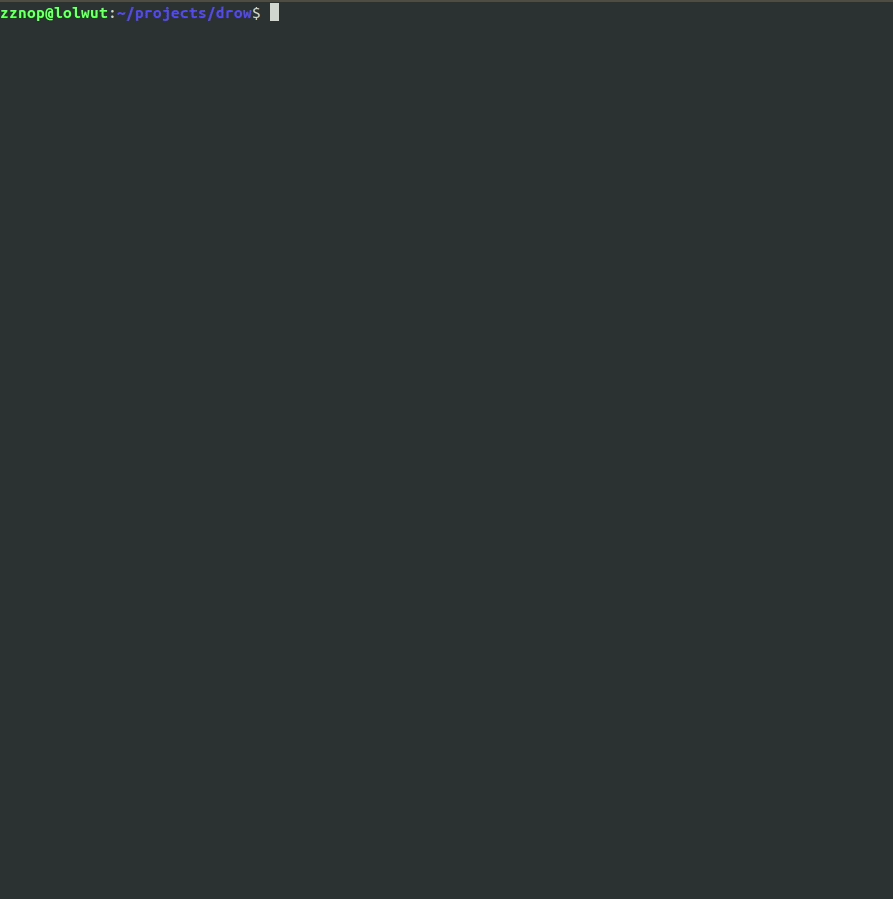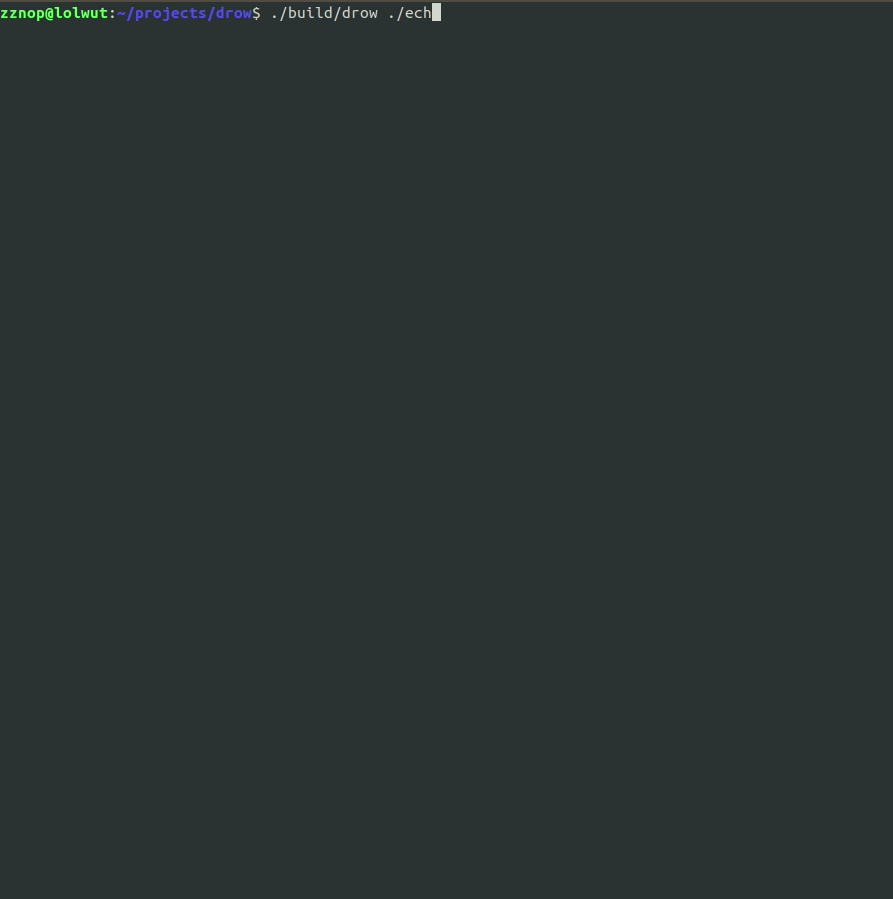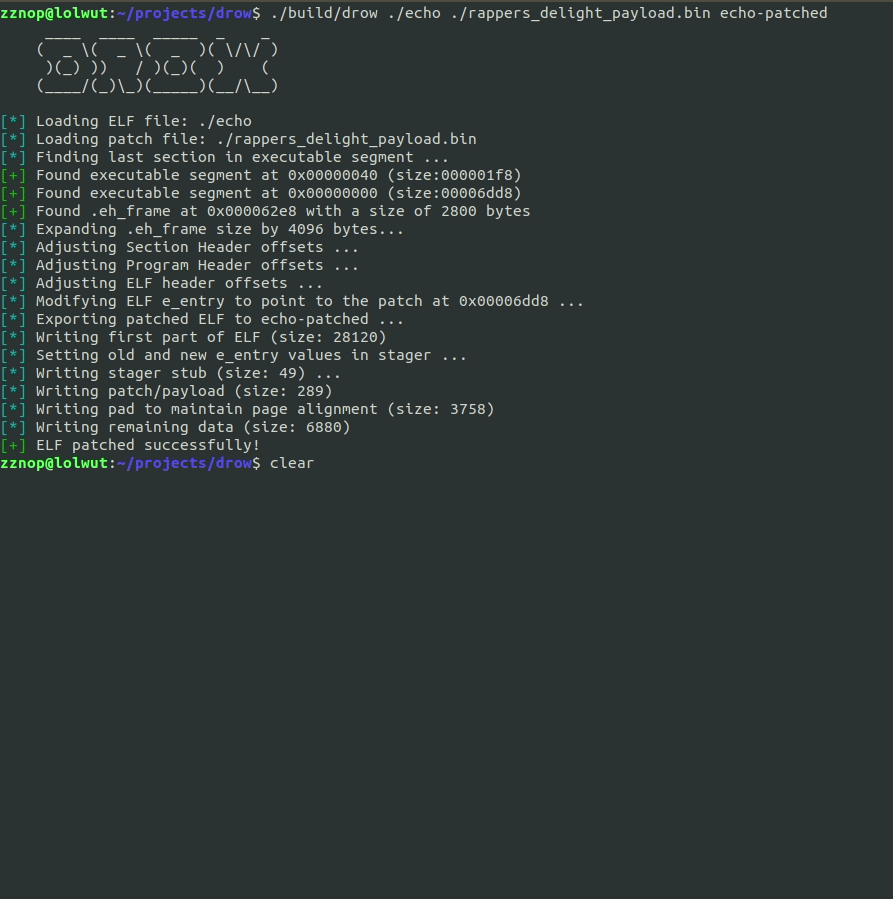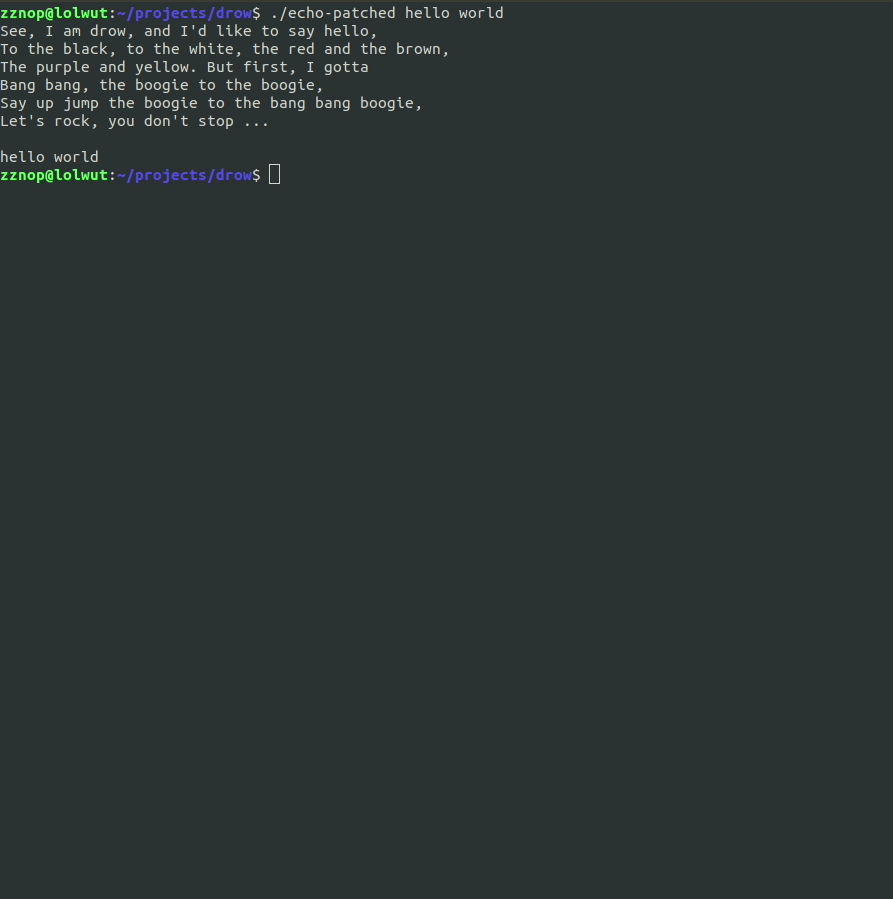
डेमो ich

विवरण

TL;DR

drow एक कमांड-लाइन उपयोगिता है जिसका उपयोग कोड इंजेक्ट करने और ELF निष्पादनयोग्य फ़ाइलों के एंट्रीपॉइंट को हुक करने के लिए किया जाता है (पोस्ट-बिल्ड)। यह असंशोधित ELF निष्पादनयोग्य फ़ाइलों को इनपुट के रूप में लेता है और एक संशोधित ELF निर्यात करता है जिसमें एक उपयोगकर्ता-प्रदत्त पेलोड एम्बेडेड होता है जो रनटाइम पर निष्पादित होता है।

थोड़ा और विस्तार ...

drow नया पैच किया गया ELF बनाने के लिए निम्नलिखित कदम उठाता है:

  1. असंशोधित लक्ष्य ELF निष्पादनयोग्य और उपयोगकर्ता-प्रदत्त पेलोड (एक स्थिति-स्वतंत्र ब्लॉब) को मैप करें
  2. प्रोग्राम हेडर पार्स करके पहले निष्पादन योग्य सेगमेंट का पता लगाएं
  3. सेक्शन हेडर पार्स करके निष्पादन योग्य सेगमेंट में अंतिम सेक्शन का पता लगाएं
  4. अंतिम सेक्शन (सेगमेंट में) के सेक्शन हेडर sh_size और प्रोग्राम हेडर p_memsz/p_filesz को उपयोगकर्ता-प्रदत्त पेलोड के आकार से बढ़ाएं
  5. सेक्शन हेडर के sh_offset और प्रोग्राम हेडर के p_offset को ठीक करें (पेलोड और एक छोटे "स्टेजर स्टब" के लिए जगह बनाने के लिए सेक्शन और सेगमेंट को नीचे ले जाएं)
  6. ELF हेडर में ऑफसेट को ठीक करें (e_shoff, e_phoff, आदि)
  7. ELF हेडर e_entry (ELF एंट्रीपॉइंट ऑफसेट) को संशोधित करके इंजेक्ट किए गए कोड को इंगित करें
  8. इंजेक्ट किए गए कोड और संशोधित ELF हेडर वाला एक नया ELF बनाएं

उपयोगकर्ता-प्रदत्त पेलोड को इंजेक्ट करने के अलावा, drow एक छोटा कोड स्टब इंजेक्ट करता है जो पेलोड की शुरुआत में जोड़ा जाता है। यह स्टब पेलोड में कॉल करने के लिए डिज़ाइन किया गया है। यदि पेलोड कॉलर पर लौटने के लिए लिखा गया है, तो पेलोड लौटने के बाद स्टेजर _start में टेलकॉल करता है, निष्पादन को पुनर्स्थापित करता है ताकि प्रोग्राम इच्छित रूप से चल सके।

निर्माण

gcc और scons स्थापित करें। फिर निर्देशिका के रूट से scons चलाएं।

अन्य जानकारी

drow बनाने के अलावा, यह प्रोजेक्ट rappers_delight.bin नामक एक Linux x86-64 पेलोड भी बनाता है जो केवल stdout पर प्रिंट करता है। इसका उपयोग परीक्षण के लिए किया जा सकता है। वर्तमान में, drow केवल x86-64 को लक्षित करने वाली ELF64 फ़ाइलों के साथ काम करता है।

अन्य कार्य

इस डोमेन में बहुत सारा ओपन सोर्स कार्य किया गया है। मैं आपको निम्नलिखित प्रोजेक्ट्स और संबंधित प्रकाशनों को भी देखने के लिए प्रोत्साहित करता हूं:

  • द Cerberus ELF इंटरफ़ेस: http://phrack.org/issues/61/8.html
  • द बैकडोर फैक्ट्री: https://github.com/secretsquirrel/the-backdoor-factory
  • ELFSH: http://www.eresi-project.org/
टूल डाउनलोड करें