cobaltstrike 4.5 संस्करण क्रैक/हैक, checksum8 विशेषता हटाना, BeaconEye को बायपास करना, गलत पथ लीक stage को ठीक करना, TOTP द्वि-कारक प्रमाणीकरण जोड़ना, CVE-2022-39197 आदि को ठीक करना
cobaltstrike4.5 संस्करण क्रैक, checksum8 सुविधा हटाना, BeaconEye को बायपास करना, गलत पथ से stage लीक को ठीक करना, TOTP दो-कारक प्रमाणीकरण जोड़ना, उपयोगकर्ता नाम एन्क्रिप्शन प्रदर्शन जोड़ना, 4.5 संस्करण में foreign डेरिवेशन बग को ठीक करना, क्लाइंट कॉन्फ़िगरेशन फ़ाइल नाम बदलना आदि
cobalt strike4.5 क्रैक
cobaltstrike4.5 क्रैक
[TOC]
यह उपकरण और लेख सामग्री केवल सुरक्षा अनुसंधान के लिए है, उपयोगकर्ता इस उपकरण और लेख सामग्री के उपयोग से उत्पन्न सभी कानूनी और संबंधित जिम्मेदारियों को वहन करेगा! लेखक कोई कानूनी जिम्मेदारी नहीं लेता है! यदि आप इस उपकरण और लेख सामग्री का उपयोग करते समय कोई अवैध कार्य करते हैं, तो आपको स्वयं परिणाम भुगतने होंगे, हम कोई कानूनी या संयुक्त जिम्मेदारी नहीं लेंगे, अन्यथा कृपया इस उपकरण को स्थापित या उपयोग न करें। आपका उपयोग व्यवहार या इस समझौते को स्वीकार करने का कोई अन्य स्पष्ट या निहित तरीका यह माना जाएगा कि आपने इस समझौते को पढ़ लिया है और इसके बाध्यकारी से सहमत हैं। सुरक्षा अनुसंधान के लिए इस उपकरण का उपयोग करते समय, आपको यह सुनिश्चित करना चाहिए कि यह व्यवहार कानूनों और विनियमों का अनुपालन करता है, और आपने पर्याप्त प्राधिकरण प्राप्त कर लिया है। कृपया अनधिकृत लक्ष्यों पर उपयोग न करें।
हाँ, मैं वापस आ गया हूँ, मूल cobaltstrike4.4_cdf जारी रखते हुए: https://github.com/lovechoudoufu/about_cobaltstrike4.4_cdf इस बार 4.5 संस्करण। पिछला 4.4 github से हटा दिया गया था, संभवतः यह प्रोजेक्ट भी जल्द ही हटा दिया जाएगा।
सुझाव: टेलीग्राम समूह में शामिल हों, बाद के अपडेट और प्रोजेक्ट हटाए जाने के बाद समूह से डाउनलोड किया जा सकता है:
कृपया उपयोग से पहले संबंधित संस्करण के jar पैकेज के हैश की गंभीरता से जांच करें।
प्रमाणपत्र प्रमाणीकरण प्रक्रिया (4.3 उदाहरण) : 4.5 संस्करण में अंत में थोड़ा बदलाव हुआ है।
विभिन्न संस्करणों की आधिकारिक डिक्रिप्शन कुंजी:
4.0 1be5be52c6255c33558e8a1cb667cb06
4.1 80e32a742060b884419ba0c171c9aa76
4.2 b20d487addd4713418f2d5a3ae02a7a0
4.3 3a4425490f389aeec312bdd758ad2b99
4.4 5e98194a01c6b48fa582a6a9fcbb92d6
cobaltstrike.auth प्रमाणीकरण कुंजी फ़ाइल, rsa एन्क्रिप्टेड, डिक्रिप्टेड सामग्री:
4.3
-54, -2, -64, -45,	// फ़ाइल हेडर
0, 77,	// बाद की लंबाई
1, -55, -61, 127, 	// प्रमाणपत्र समय सीमा 29999999 (स्थायी)
0, 0, 0, 1, 	// waterमार्क (वॉटरमार्क)
43, 	// संस्करण
16, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20,
16, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20,
16, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20,
16, 58, 68, 37, 73, 15, 56, -102, -18, -61, 18, -67, -41, 88, -83, 43, -103
प्रत्येक अपडेट के साथ, संबंधित लंबाई +17, कुंजी में 17 बिट्स जुड़ते हैं।
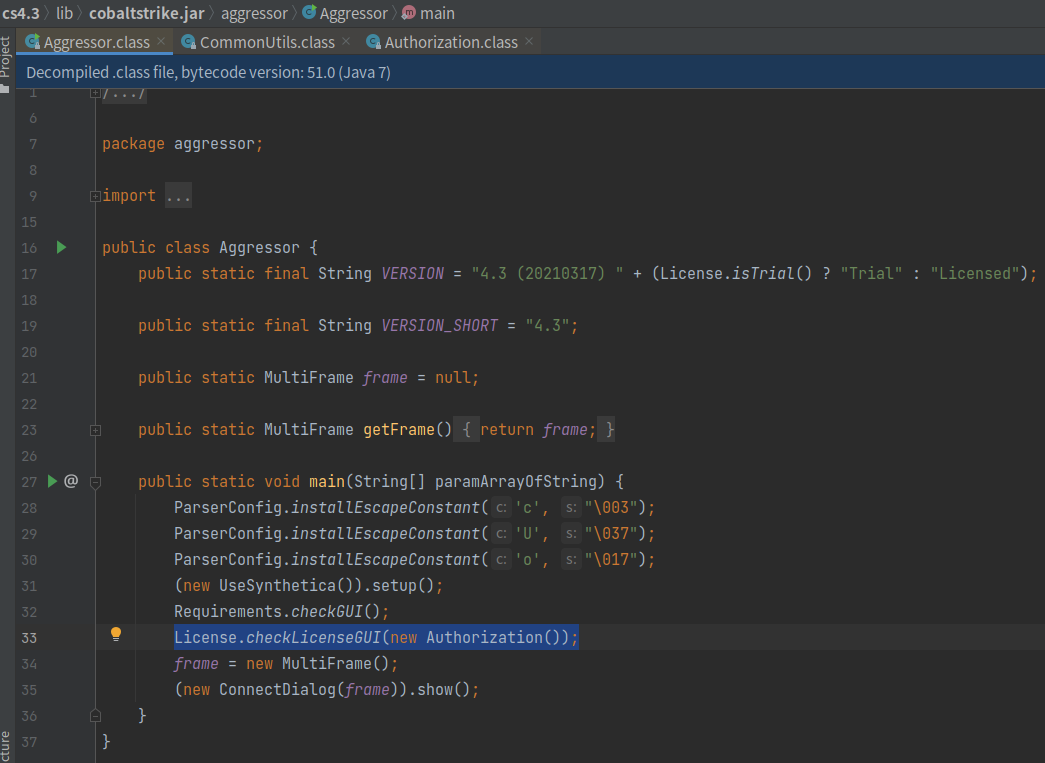
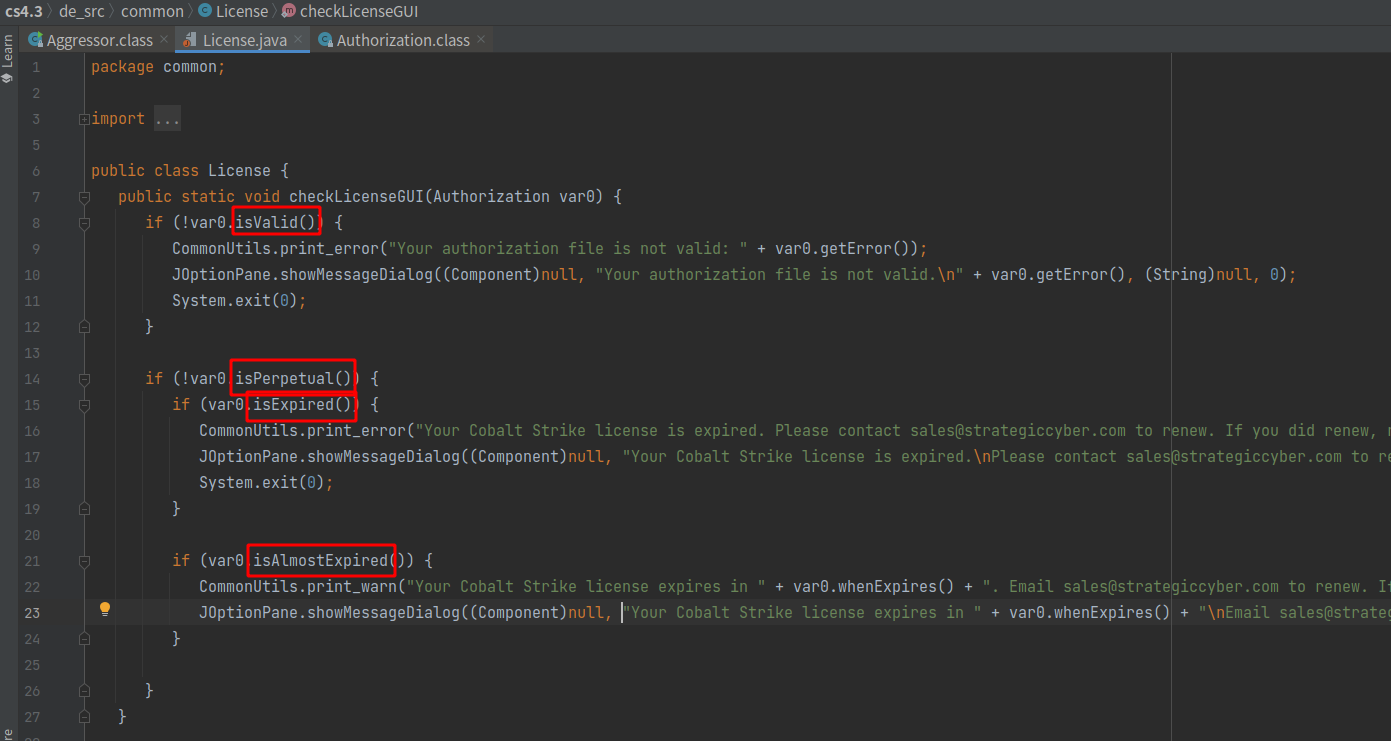
aggressor/Aggressor.class में License.checkLicenseGUI(new Authorization()); से लाइसेंस प्रमाणीकरण शुरू होता है:
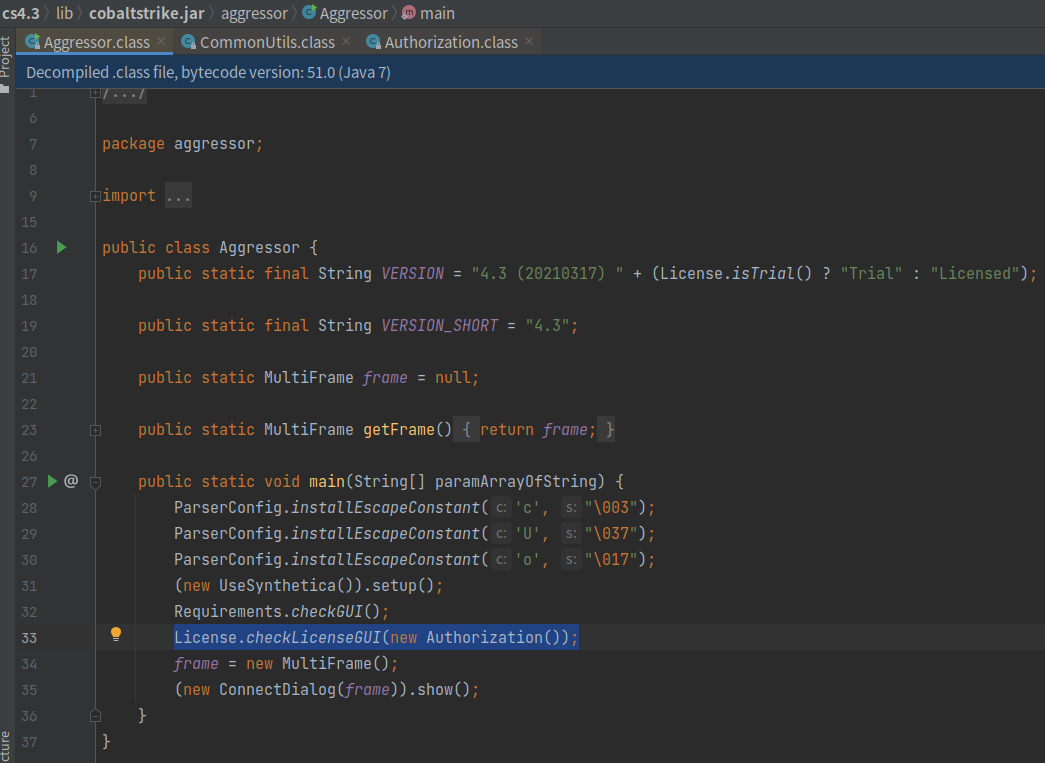
License.checkLicenseGUI में isValid, isPerpetual, isExpired, isAlmostExpired यह जाँचते हैं कि प्राधिकरण मान्य है या समाप्त हो गया है:
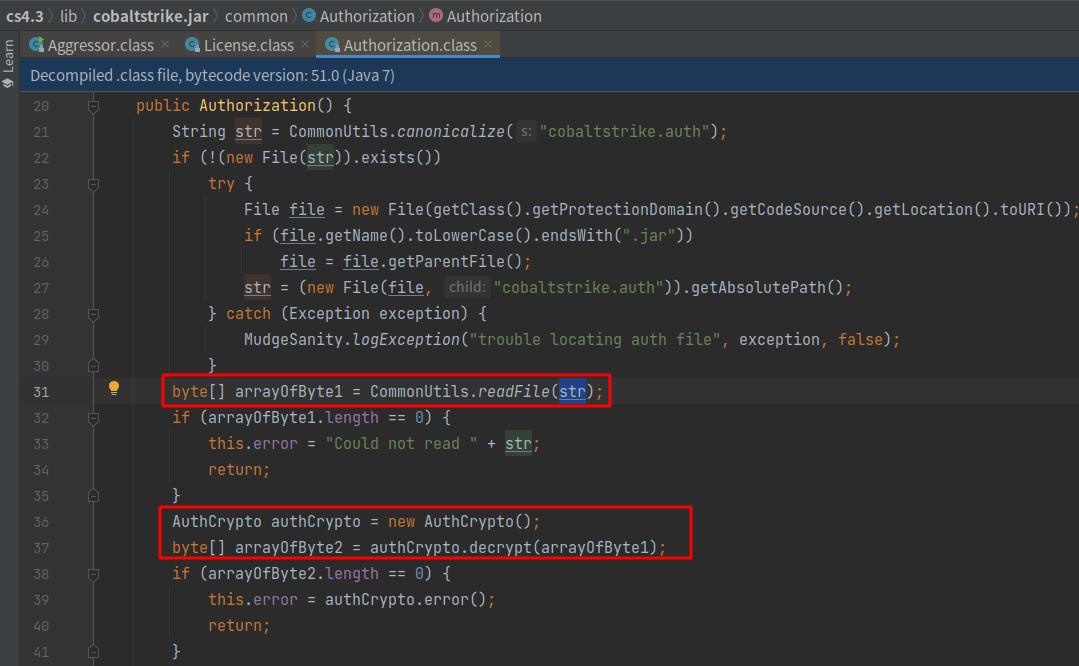
Authorization वर्ग में cobaltstrike.auth फ़ाइल का प्रसंस्करण होता है, फ़ाइल सामग्री पढ़ता है और AuthCrypto().decrypt को कॉल करता है:
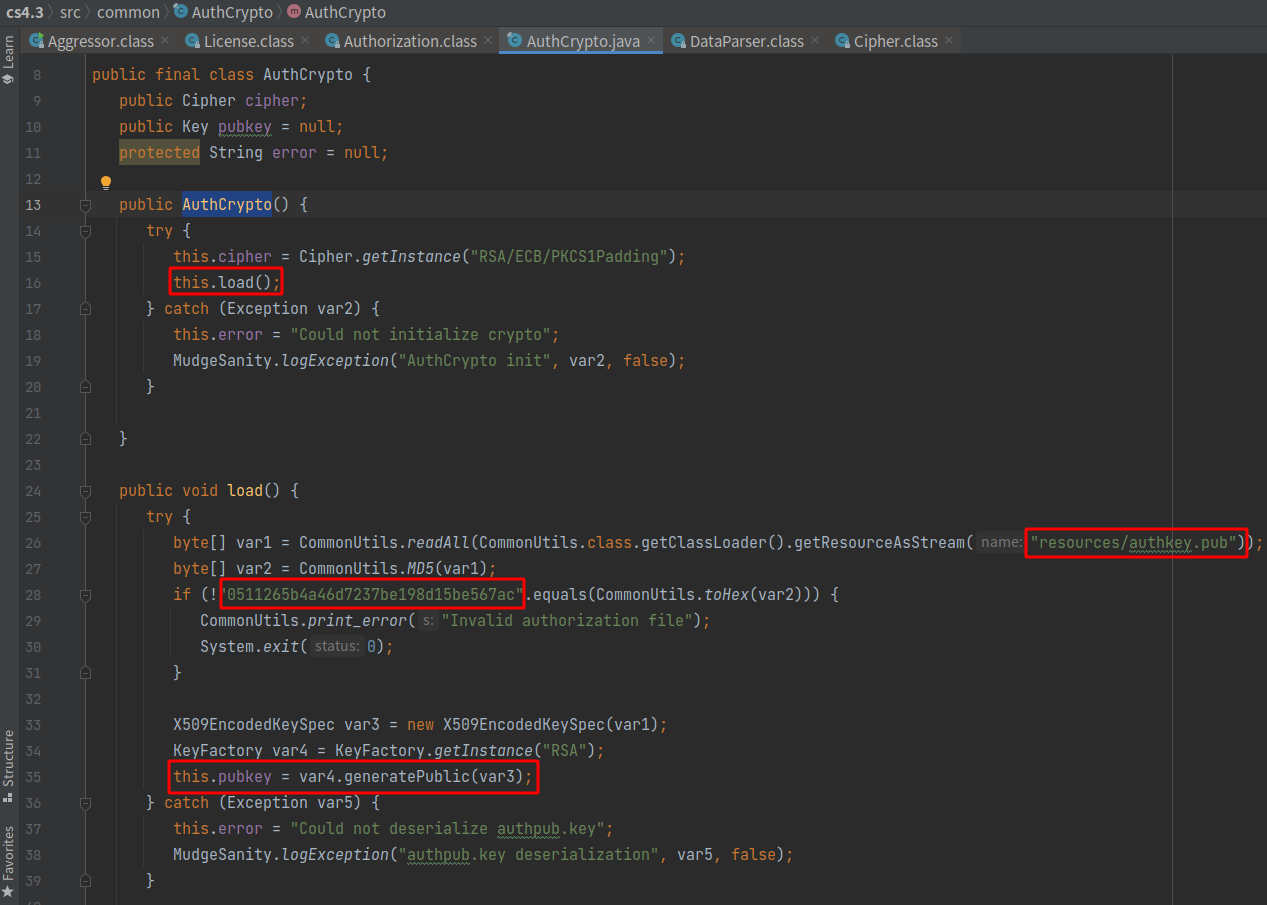
AuthCrypto() कंस्ट्रक्टर में load() कॉल होता है, load() फ़ंक्शन में resources/authkey.pub की md5 जाँच होती है, फिर RSA की सार्वजनिक कुंजी प्राप्त होती है:
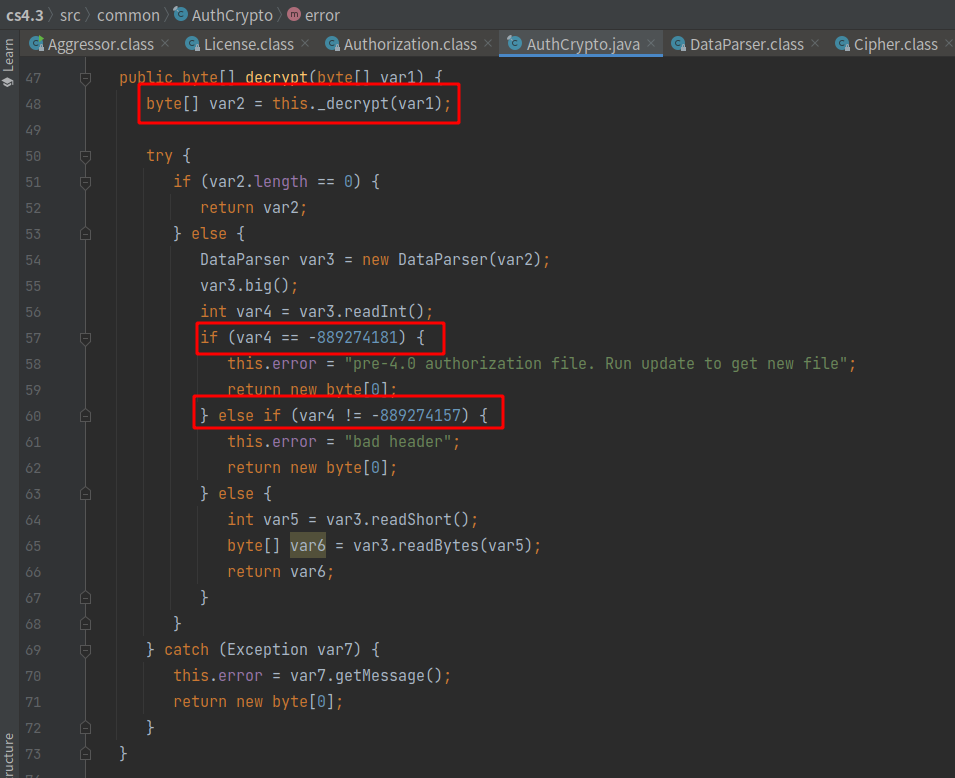
decrypt() में _decrypt को कॉल करके cobaltstrike.auth फ़ाइल सामग्री को सार्वजनिक कुंजी से RSA डिक्रिप्ट करके वेरिएबल var2 को सौंपा जाता है, फिर DataParser से रूपांतरण करके var3 को सौंपा जाता है। readInt() विधि var3 के पहले चार बिट्स प्राप्त करती है और फ़ाइल हेडर की जाँच करती है (-889274181 3.x संस्करण के लिए; -889274157 4.x संस्करण के लिए)। फिर var3 से readShort() करके दो बिट्स लंबाई के रूप में var5 को दिए जाते हैं, फिर var6 = var3.readBytes(var5) से उस लंबाई की सामग्री प्राप्त करके var6 को लौटाया जाता है:
Authorization वर्ग में प्राप्त arrayOfByte2 ऐरे पहले छह बिट्स को हटाने के बाद की सामग्री है। arrayOfByte2 ऐरे पर आगे की प्रक्रिया: पहले चार नंबर लेकर i को सौंपें, फिर 4 नंबर लेकर waterमार्क को सौंपें, फिर एक नंबर लेकर b1 को सौंपें। जाँचें: b1 < 43, i == 29999999। common/ListenerConfig में waterमार्क 0 होने पर एंटीवायरस डिटेक्शन वॉटरमार्क जोड़ा जाता है:
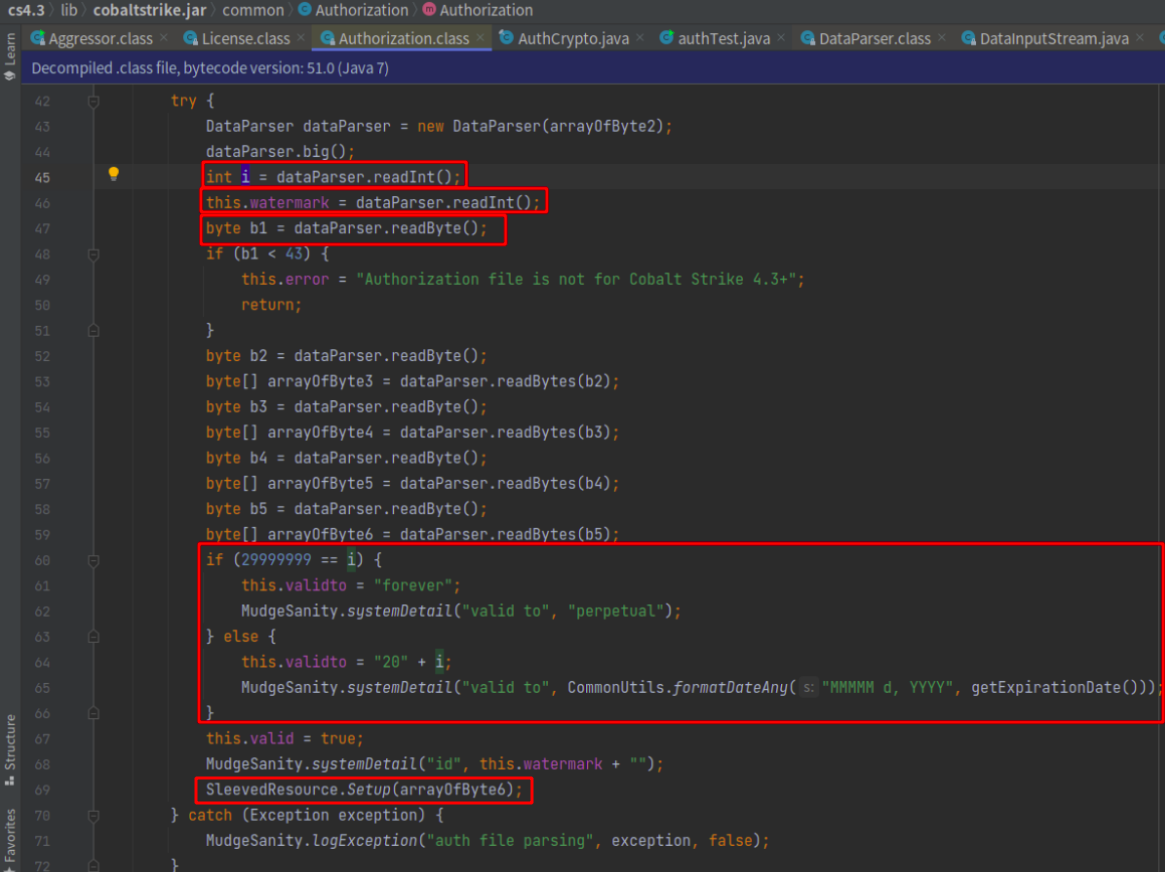
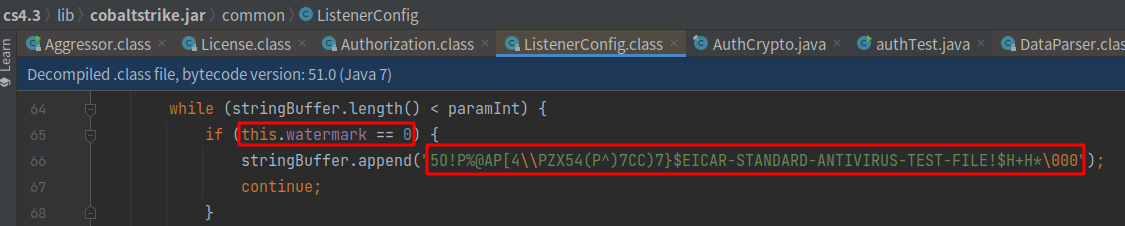
पहले 6 बिट्स हटाने के बाद, फिर i, waterमार्क, b1 (कुल 9 बिट्स) हटाने पर, बचा हुआ भाग 4.0 से 4.3 तक की कुंजी है: संरचना: 16, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20
            byte b2 = dataParser.readByte();	// 1 बिट प्राप्त करें, यानी 16
            byte[] arrayOfByte3 = dataParser.readBytes(b2);		// 16 बिट प्राप्त करें, 4.0 की कुंजी है
            byte b3 = dataParser.readByte();	// 1 बिट प्राप्त करें, यानी 16
            byte[] arrayOfByte4 = dataParser.readBytes(b3);		// 16 बिट प्राप्त करें, 4.1 की कुंजी है
            byte b4 = dataParser.readByte();	// 1 बिट प्राप्त करें, यानी 16
            byte[] arrayOfByte5 = dataParser.readBytes(b4);		// 16 बिट प्राप्त करें, 4.2 की कुंजी है
            byte b5 = dataParser.readByte();	// 1 बिट प्राप्त करें, यानी 16
            byte[] arrayOfByte6 = dataParser.readBytes(b5);		// 16 बिट प्राप्त करें, 4.3 की कुंजी को arrayOfByte6 में सौंपें
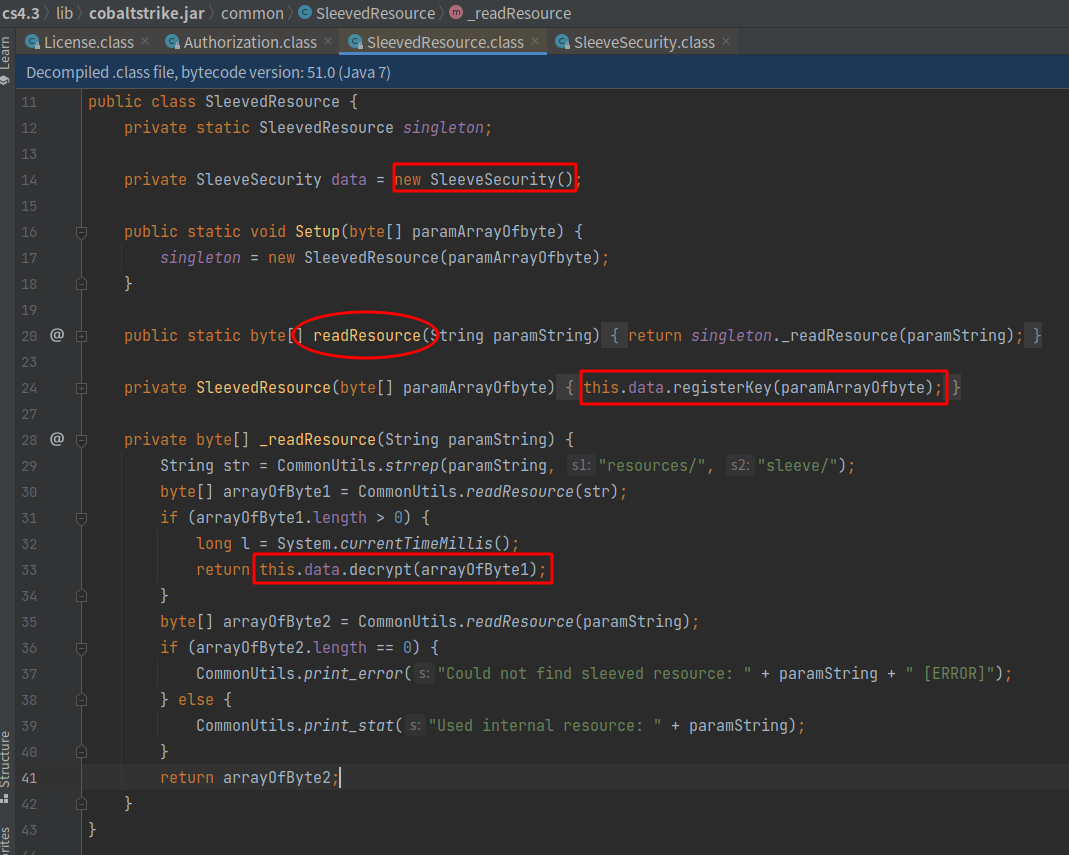
Authorization वर्ग में, arrayOfByte6 पर SleevedResource.Setup विधि कॉल की जाती है। SleevedResource में, कुंजी को AES, HmacSHA256 डिक्रिप्शन की गुप्त कुंजी के रूप में सेट किया जाता है, _readResource में this.data.decrypt(arrayOfByte1); के माध्यम से डिक्रिप्शन कॉल किया जाता है, डिक्रिप्ट की गई सामग्री /sleeve/ में dll फ़ाइलें हैं:
SleeveSecurity में AES, HmacSHA256 डिक्रिप्शन की गुप्त कुंजी सेट की जाती है। पास किए गए मान का उपयोग करके 256 बिट्स का एक डाइजेस्ट गणना किया जाता है, फिर 0-16 को AES की कुंजी के रूप में और 16-32 को HmacSHA256 की कुंजी के रूप में लिया जाता है:
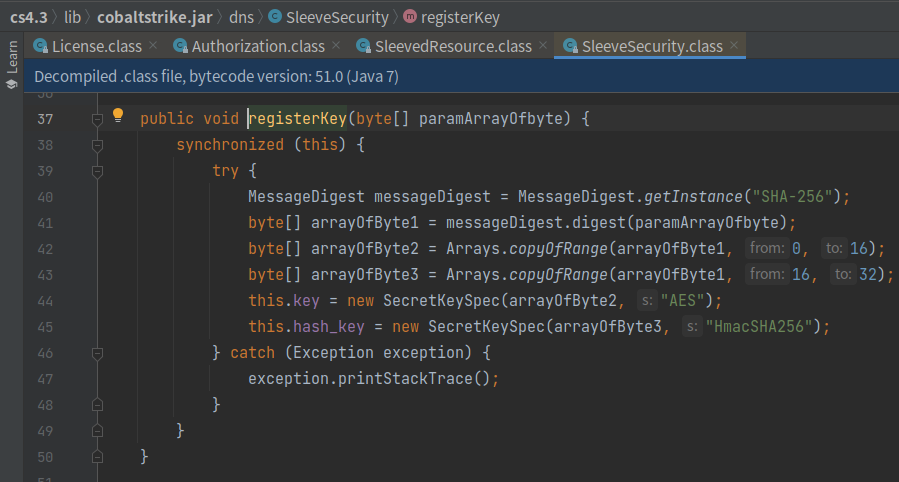
यदि संबंधित कुंजी प्राप्त नहीं होती है, तो sleeve फ़ोल्डर में dll को डिक्रिप्ट नहीं किया जा सकता है, और सर्वर से कनेक्ट करते समय [Sleeve] Bad HMAC त्रुटि संदेश दिखाई देता है:
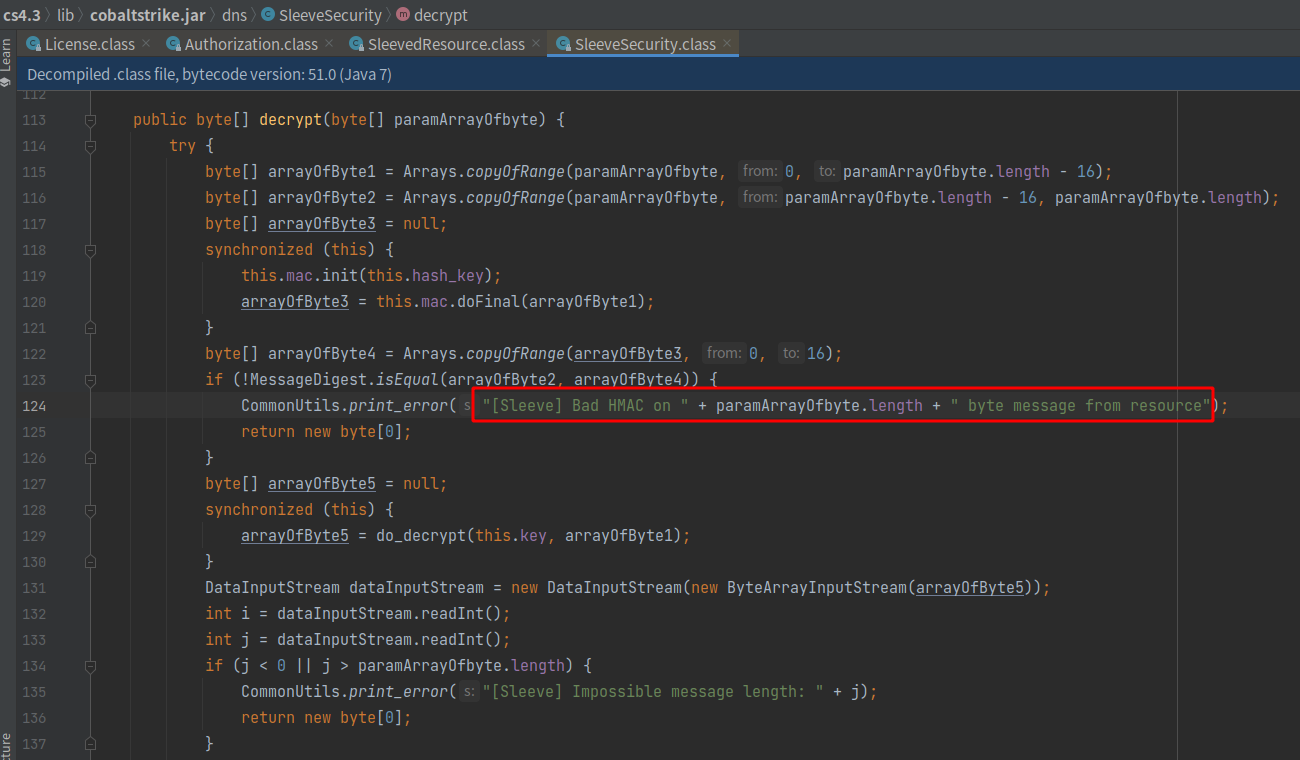
hmac डिक्रिप्शन भाग के लिए संदर्भ: Cobaltstrike 4 क्रैक: मैं स्वयं को लाइसेंस जारी करता हूँ
इसलिए क्रैक को पूरा करने की कुंजी संबंधित cs संस्करण की कुंजी है।
आधिकारिक विवरण के अनुसार, 4.5 संस्करण लाइसेंस की सुरक्षा बढ़ाता है, यह सच है,