 xsanflip/poc-cpanel-cve-2026-41940
मल्टी-थ्रेडेड सुरक्षा ऑडिटिंग टूल जो CVE-2026-41940 का पता लगाता है, जो cPanel/WHM में एक प्रमाणीकरण बायपास है, जो अधिकृत पेनेट्रेशन टेस्टिंग के लिए CRLF इंजेक्शन और डायनेमिक पोर्ट डिस्कवरी का उपयोग करता है।

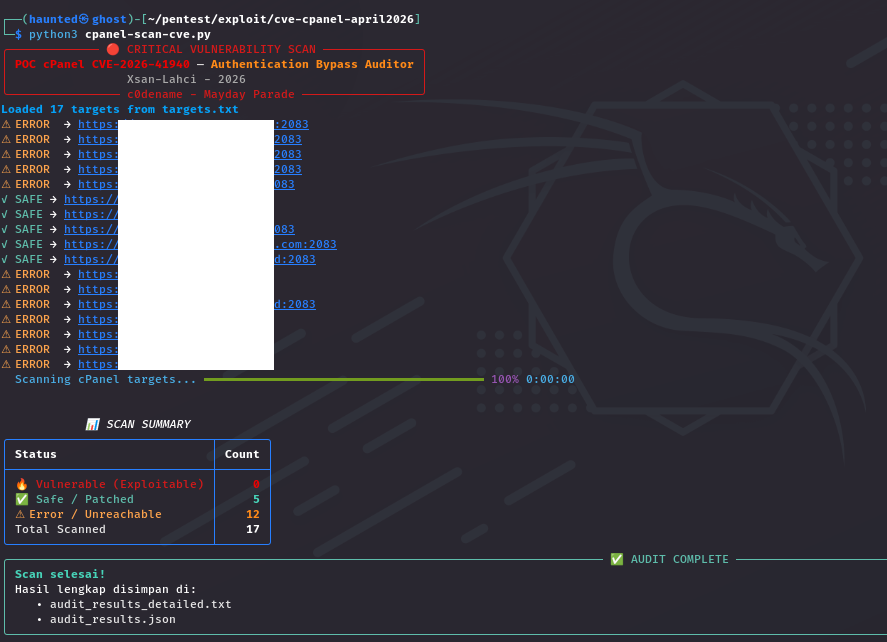
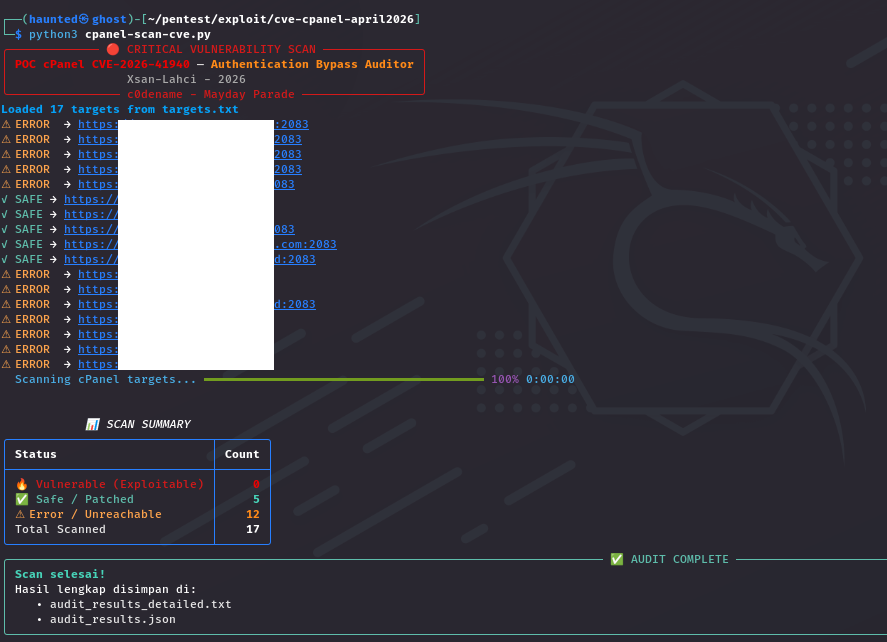
एक उच्च-प्रदर्शन, मल्टी-थ्रेडेड सुरक्षा ऑडिटिंग टूल जो CVE-2026-41940 का पता लगाने के लिए डिज़ाइन किया गया है, जो cPanel & WHM में एक गंभीर Authentication Bypass भेद्यता है (अप्रैल 2026 में खोजी गई)।
यह टूल HTTP हेडर में CRLF Injection तकनीक का उपयोग करके यह पहचानता है कि cPanel सेवा डेमॉन (cpsrvd) अनधिकृत रूट एक्सेस के लिए संवेदनशील है या नहीं।
डायनामिक पोर्ट डिस्कवरी: यदि कोई पोर्ट निर्दिष्ट नहीं है, तो स्वचालित रूप से मानक cPanel/WHM पोर्ट (2082, 2083, 2086, 2087) की जांच करता है।
स्मार्ट डिटेक्शन: उपयोगकर्ता-परिभाषित पोर्ट (जैसे, 1.2.3.4:2083) को प्राथमिकता देता है, लेकिन बेयर IP/डोमेन के लिए मल्टी-पोर्ट स्कैनिंग पर वापस आ जाता है।
उच्च समवर्तीता: बड़ी IP सूचियों के तेज़ स्कैनिंग के लिए ThreadPoolExecutor के साथ निर्मित।
सुंदर टर्मिनल UI: प्रगति बार, स्थिति पैनल और एक व्यापक स्कैन सारांश डैशबोर्ड के लिए Rich लाइब्रेरी का उपयोग करता है।
दोहरा आउटपुट: आगे के विश्लेषण के लिए एक विस्तृत टेक्स्ट रिपोर्ट (.txt) और एक संरचित डेटा फ़ाइल (.json) दोनों उत्पन्न करता है।
रिपॉजिटरी क्लोन करें:
git clone https://github.com/xsanflip/poc-cpanel-cve-2026-41940.git
cd cpanel-cve-2026-41940-auditor
निर्भरताएं स्थापित करें:
pip install requests rich
एक targets.txt फ़ाइल तैयार करें जिसमें उन IP पतों या डोमेन की सूची हो जिन्हें आप ऑडिट करना चाहते हैं (प्रति पंक्ति एक)।
सरल स्कैन:
python cpanel-scan-cve.py
टर्मिनल: अंतिम सारांश तालिका के साथ वास्तविक समय में स्थिति अपडेट।
audit_results_detailed.txt: एक मानव-पठनीय रिपोर्ट जिसमें सर्वर हेडर और पहचाने गए संस्करण शामिल हैं।
audit_results.json: अन्य सुरक्षा टूल्स के साथ एकीकरण के लिए मशीन-पठनीय डेटा।
यह टूल केवल शैक्षिक उद्देश्यों और अधिकृत सुरक्षा ऑडिटिंग के लिए प्रदान किया गया है। स्पष्ट अनुमति के बिना लक्ष्यों के विरुद्ध इस टूल को चलाना अवैध और अनैतिक है। डेवलपर (xsanflip) इस प्रोग्राम के किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं है।
लेखक: xsanlahci
शोध संदर्भ: watchTowr Labs (अप्रैल 2026) द्वारा प्रकाशित निष्कर्षों पर आधारित।
