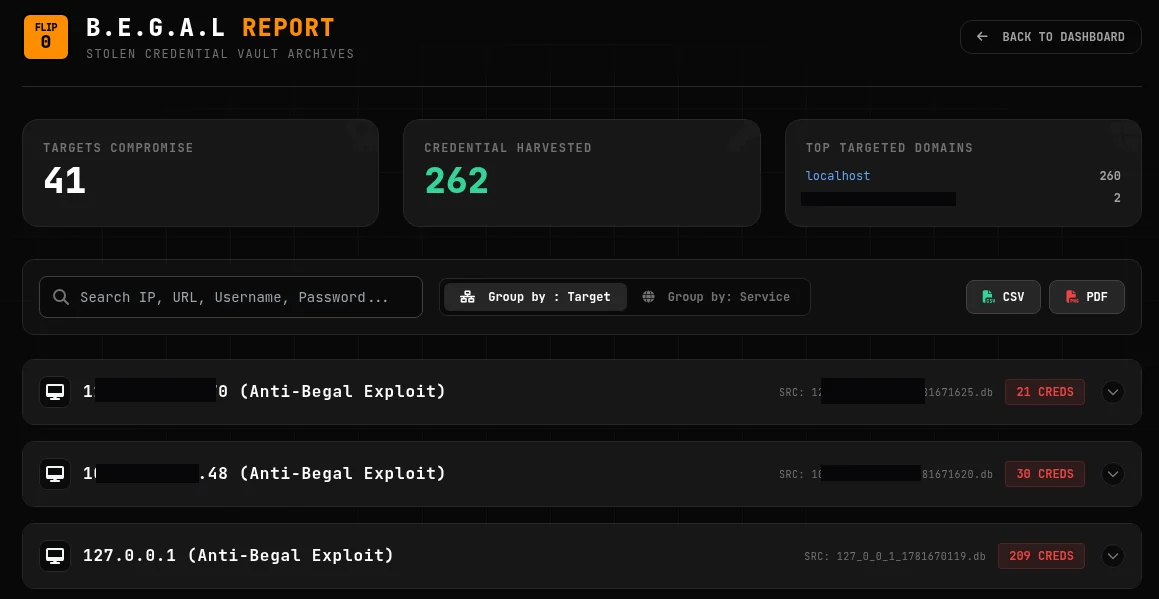
 xsanflip/anti-begal.py
Python स्क्रिप्ट जो B.E.G.A.L C2 कलेक्टर एंडपॉइंट में संसाधन-समाप्ति (resource-exhaustion) दोष का शोषण करती है, और नकली XOR/Base64 पेलोड से उसे प्लावित करके दुष्ट कमांड-एंड-कंट्रोल सर्वर को बाधित करती है।

Anti-Begal (anti-begal.py) एक Active Defense और सामरिक विघटन स्क्रिप्ट है, जिसे विशेष रूप से B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting) Command and Control (C2) फ्रेमवर्क के अनधिकृत इंस्टेंस को लक्षित करने और निष्क्रिय करने के लिए डिज़ाइन किया गया है।
यह स्क्रिप्ट B.E.G.A.L फ्रेमवर्क के लिए "वैक्सीन" के रूप में कार्य करती है। यह मूल B.E.G.A.L सोर्स कोड में छोड़ी गई एक जानबूझकर बनाई गई आर्किटेक्चरल कमज़ोरी (एक अनऑथेंटिकेटेड एंडपॉइंट के माध्यम से Resource Exhaustion) का फायदा उठाती है, ताकि Blue Teams और Security Researchers दुर्भावनापूर्ण अभिनेताओं द्वारा तैनात किए गए रोगी C2 सर्वरों को ध्वस्त कर सकें।
यह टूल पूर्णतः शैक्षिक उद्देश्यों, Active Defense अनुसंधान और अधिकृत टेकडाउन ऑपरेशंस के लिए जारी किया गया है।
प्राधिकरण अनिवार्य है: जिस इंफ्रास्ट्रक्चर को आप इस स्क्रिप्ट से लक्षित कर रहे हैं, उसके लिए आपके पास स्पष्ट, कानूनी प्राधिकरण होना चाहिए (उदाहरण के लिए, आप अपने नेटवर्क की रक्षा करने वाले सिस्टम एडमिनिस्ट्रेटर हैं, या किसी स्वीकृत कानून प्रवर्तन टेकडाउन में भाग ले रहे हैं)।
कोई दुर्भावनापूर्ण उपयोग नहीं: सहमति के बिना सार्वजनिक नेटवर्क इंफ्रास्ट्रक्चर या तृतीय-पक्ष सर्वरों के विरुद्ध Denial of Service (DoS) हमले करने के लिए इस टूल का उपयोग करना अवैध है और सख्ती से प्रतिबंधित है।
कोई देयता नहीं: डेवलपर (xsanlahci) किसी भी प्रकार की देयता नहीं लेता है और इस प्रोग्राम के उपयोग से होने वाले किसी भी दुरुपयोग, क्षति या कानूनी परिणामों के लिए ज़िम्मेदार नहीं है।
इस सॉफ़्टवेयर का उपयोग करके, आप इन शर्तों से सहमत होते हैं।
B.E.G.A.L C2 फ्रेमवर्क अपने बॉट एजेंट्स से अस्पष्ट (XOR + Base64) पेलोड डेटा प्राप्त करने के लिए एक अनऑथेंटिकेटेड डेटा संग्रह एंडपॉइंट (/api/v1/collector) पर निर्भर करता है।
चूँकि C2 सर्वर गतिशील रूप से मेमोरी आवंटित करता है (ACTIVE_SESSIONS और CREDENTIAL_VAULT) और प्रत्येक अद्वितीय बॉट UUID के लिए एक नई SQLite डेटाबेस फ़ाइल बनाता है, यह Resource Exhaustion के प्रति अत्यधिक संवेदनशील है।
anti-begal.py इस डिज़ाइन दोष के शोषण को स्वचालित करता है:
पेलोड जनरेशन: यह B.E.G.A.L के XOR सिफर और Base64 एन्कोडिंग की नकल करता है।
UUID स्पूफिंग: यह हज़ारों नकली बॉट UUID उत्पन्न करता है।
जंक डेटा इंजेक्शन: स्टोरेज प्रभाव को बढ़ाने के लिए यह पेलोड में भारी मात्रा में जंक डेटा इंजेक्ट करता है।
मल्टी-थ्रेडिंग: यह समवर्ती थ्रेड्स का उपयोग करके लक्षित /api/v1/collector एंडपॉइंट को इन स्पूफ़्ड, एन्क्रिप्टेड अनुरोधों से प्लावित करता है।
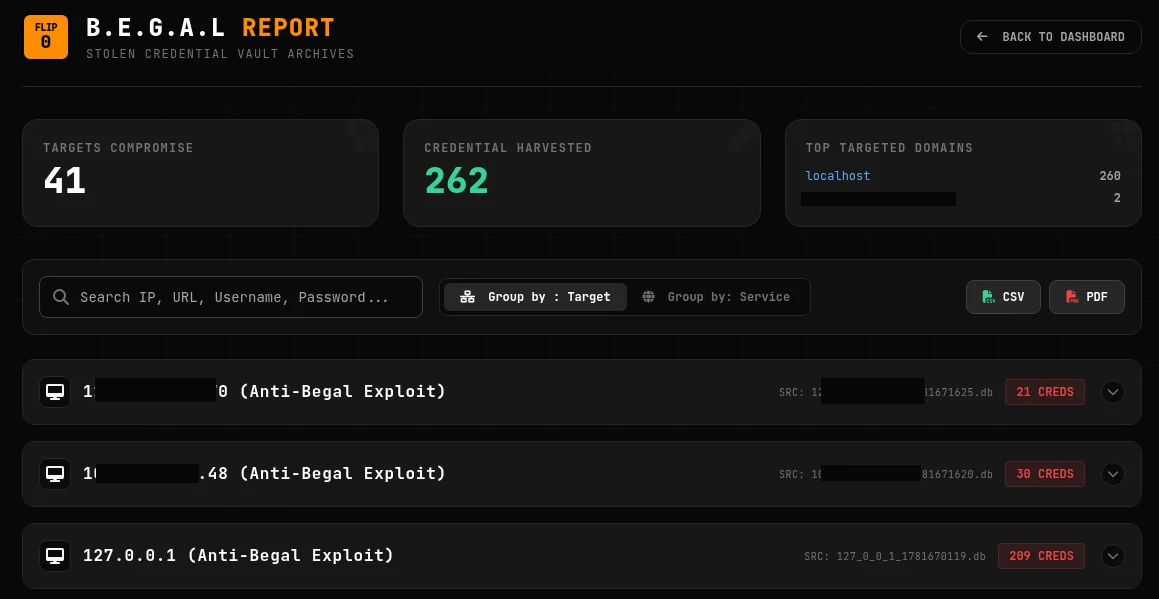
मेमोरी एक्सहॉशन (OOM): Python Flask सर्वर का मेमोरी आवंटन आसमान छूने लगेगा, जिससे C2 इंटरफ़ेस गंभीर रूप से धीमा हो जाएगा या पूरी तरह क्रैश हो जाएगा।
स्टोरेज/इनोड भुखमरी: लक्षित सर्वर की हार्ड ड्राइव हज़ारों नकली SQLite .db फ़ाइलों से भर जाएगी, जिससे खतरा अभिनेता वास्तविक चोरी किए गए क्रेडेंशियल्स को सहेज नहीं पाएगा।
डेटा पॉइज़निंग: खतरा अभिनेता का क्रेडेंशियल वॉल्ट बेकार हो जाएगा, जो हज़ारों नकली बॉट प्रविष्टियों के नीचे दब जाएगा।
Python 3.x
requests लाइब्रेरी (pip install requests)
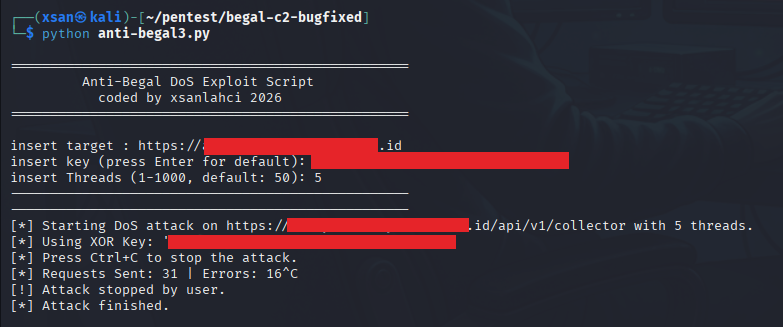
आप स्क्रिप्ट को इंटरैक्टिव रूप से चला सकते हैं। यह आपसे आवश्यक पैरामीटर मांगेगी।
python3 anti-begal.py
insert target : रोग B.E.G.A.L C2 सर्वर का बेस URL (जैसे, http://192.168.1.100:31337 या https://rogue-c2.example.com)। स्क्रिप्ट स्वचालित रूप से /api/v1/collector पथ जोड़ देगी।
insert key (press Enter for default): लक्ष्य C2 द्वारा उपयोग की जाने वाली XOR कुंजी। यदि आप इसे नहीं जानते हैं, तो Enter दबाने पर डिफ़ॉल्ट B.E.G.A.L कुंजी का उपयोग होगा। (नोट: गलत कुंजी के साथ भी, हमला खराब पेलोड को प्रोसेस करते हुए सर्वर संसाधनों का उपभोग कर सकता है)।
insert Threads (1-1000, default: 50): समवर्ती हमला थ्रेड्स की संख्या। अधिक संख्या फ्लड दर को बढ़ाती है लेकिन आपकी हमला करने वाली मशीन पर अधिक CPU/RAM की खपत करती है। एक मानक Flask डिप्लॉयमेंट को बाधित करने के लिए 50 से 200 आमतौर पर पर्याप्त है।
==================================================
         Anti-Begal DoS Exploit Script
           coded by xsanlahci 2026
==================================================

insert target : http://10.10.10.50:31337
insert key (press Enter for default):
[*] Using default key: FLIPPER_SECURE_XOR_KEY_1337
insert Threads (1-1000, default: 50): 100
--------------------------------------------------
--------------------------------------------------
[*] Starting DoS attack on http://10.10.10.50:31337/api/v1/collector with 100 threads.
[*] Using XOR Key: 'FLIPPER_SECURE_XOR_KEY_1337'
[*] Press Ctrl+C to stop the attack.
[*] Requests Sent: 4520 | Errors: 12
यदि आप किसी लैब में शैक्षिक उद्देश्यों के लिए B.E.G.A.L चला रहे हैं और इस "Kill-Switch" को पैच करना चाहते हैं:
रेट लिमिटिंग लागू करें: /api/v1/collector एंडपॉइंट पर प्रति IP अनुरोधों की संख्या सीमित करने के लिए Flask-Limiter जोड़ें।
प्रमाणीकरण/प्री-शेयर्ड की: पेलोड को प्रोसेस करने या मेमोरी आवंटित करने से पहले अनुरोध हेडर में एक प्री-शेयर्ड क्रिप्टोग्राफ़िक टोकन आवश्यक करें।
पेलोड आकार सीमाएँ: आने वाले अनुरोधों के लिए अधिकतम content-length को सख्ती से लागू करें।
xsanlahci द्वारा निर्मित - 2026
