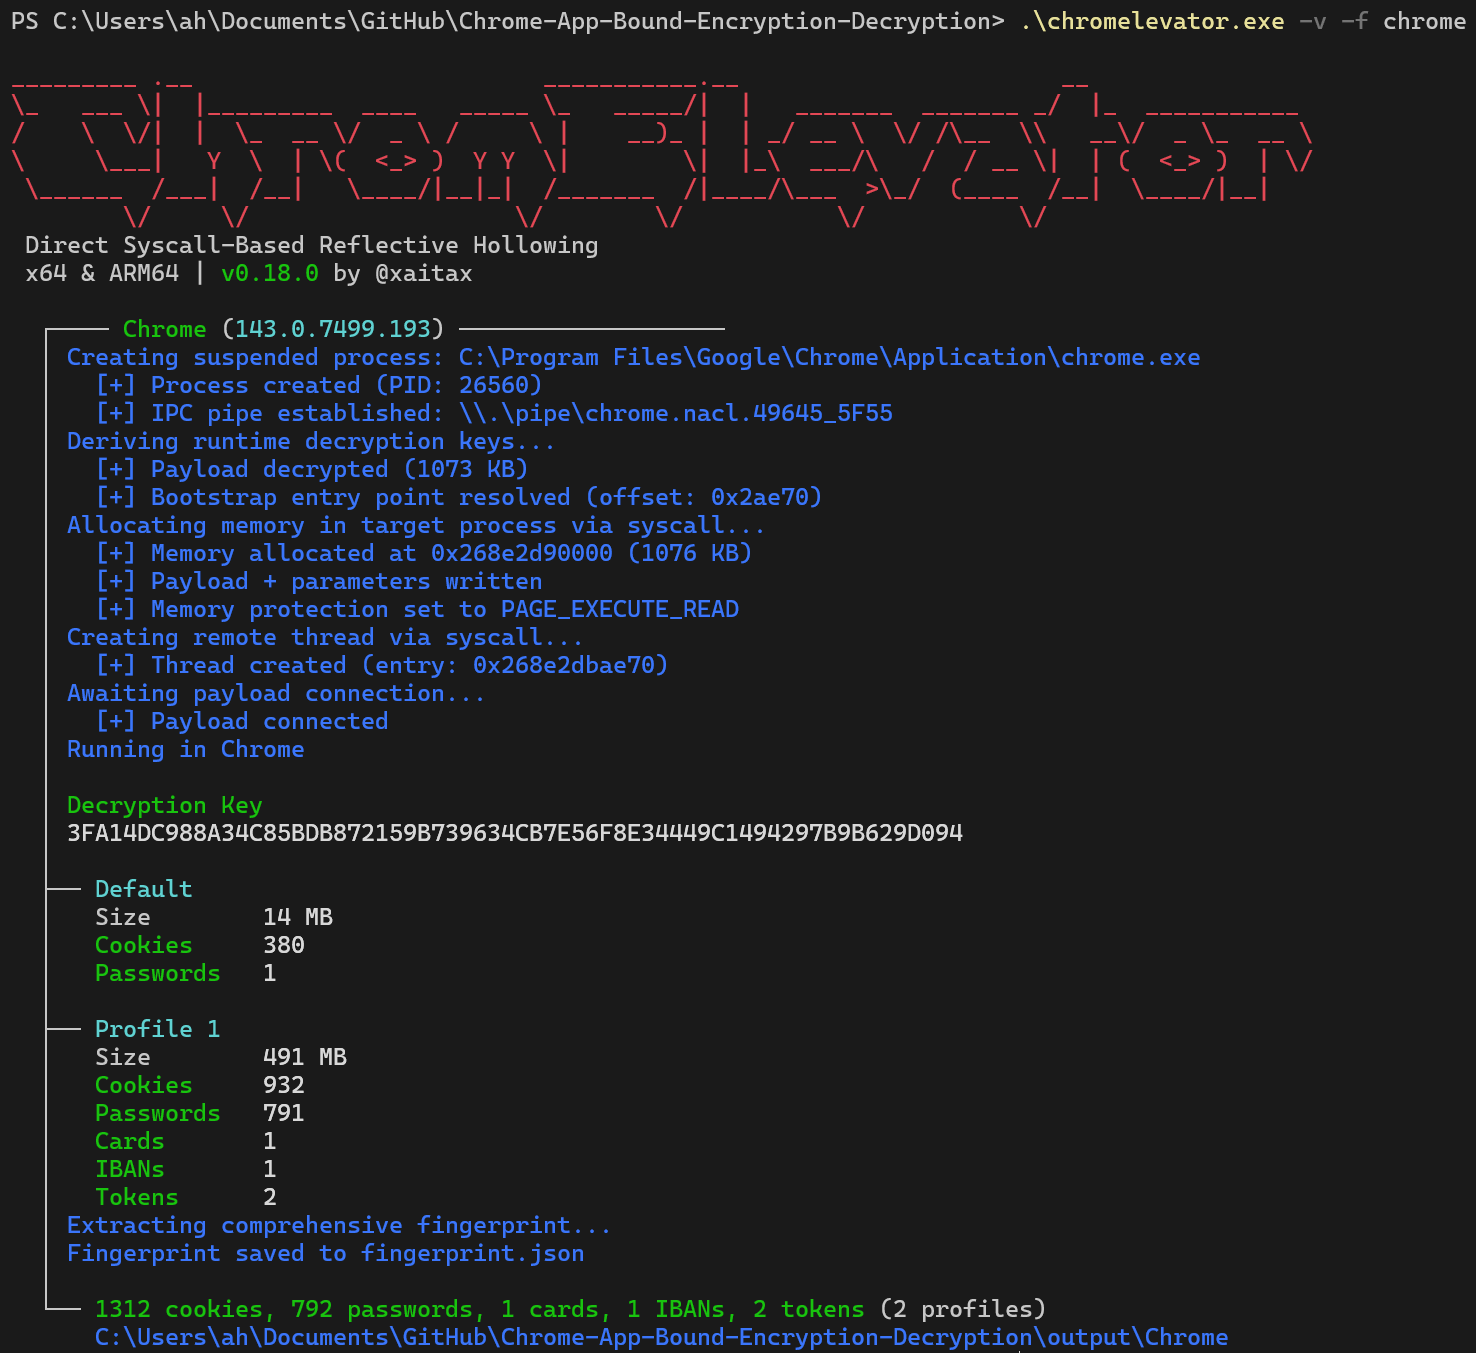

डायरेक्ट Syscall-आधारित रिफ्लेक्टिव प्रोसेस हॉलोइंग के ज़रिए Chromium की App-Bound एन्क्रिप्शन को बायपास करें। Chrome, Edge, Brave और Avast से कुकीज़, पासवर्ड, भुगतान विधियाँ और टोकन निकालें - फाइललेस, यूज़र-मोड, एडमिन की कोई आवश्यकता नहीं।

Chrome App-Bound Encryption Decryption)



एक पोस्ट-एक्सप्लॉयटेशन टूल जो Chromium के App-Bound Encryption (ABE) के पूर्ण, इन-मेमोरी बायपास को प्रदर्शित करता है। यह प्रोजेक्ट एक वैध ब्राउज़र प्रोसेस को सस्पेंडेड अवस्था में लॉन्च करने के लिए Direct Syscall-based Reflective Process Hollowing का उपयोग करता है, तथा इसकी पहचान और सुरक्षा संदर्भ को हाईजैक करने के लिए चुपके से एक पेलोड इंजेक्ट करता है। यह Living-off-the-Land (LOTL) तकनीक ब्राउज़र के स्वयं के सुरक्षा मॉडल को कमजोर करती है। फाइललेस दृष्टिकोण उपकरण को पूरी तरह से मेमोरी से संचालित करने की अनुमति देता है, आधुनिक Chromium ब्राउज़रों से संवेदनशील उपयोगकर्ता डेटा (कुकीज़, पासवर्ड, भुगतान) को डिक्रिप्ट और एक्सफिल्ट्रेट करने के लिए यूज़र-लैंड API हुक्स को बायपास करता है।
यदि आपको यह शोध मूल्यवान लगे, तो मैं एक कॉफी की सराहना करूंगा:

इस उपकरण की प्रभावशीलता आधुनिक, एवेज़न-केंद्रित तकनीकों के संयोजन पर आधारित है:
Direct Syscalls for Evasion: मानक WinAPI फ़ंक्शनों पर EDR/AV यूज़र-लैंड हुक्स को सीधे कर्नल फ़ंक्शनों को आमंत्रित करके बायपास करता है। इंजन रनटाइम पर Hell's Gate तकनीक और hash-based function matching के साथ syscall नंबरों को डायनामिक रूप से हल करता है (बाइनरी में कोई प्लेनटेक्स्ट syscall नाम नहीं)।
Direct Syscall-Based Process Hollowing: एक गुप्त प्रोसेस निर्माण और इंजेक्शन तकनीक। उच्च-ट्रैफिक, संभावित रूप से निगरानी वाले प्रोसेस में इंजेक्ट करने के बजाय, यह एक नया, सस्पेंडेड होस्ट प्रोसेस बनाता है। यह पहचान की संभावनाओं को काफी कम कर देता है, क्योंकि सभी मेमोरी परिवर्तन प्रोसेस के सामान्य निष्पादन शुरू करने से पहले होते हैं।
Fileless In-Memory Payload: पेलोड DLL लक्ष्य मशीन पर डिस्क को कभी स्पर्श नहीं करता। इसे ChaCha20-encrypted कंपाइल-टाइम बाइट ऐरे के रूप में compile-time derived keys के साथ एम्बेड किया जाता है, इन-मेमोरी डिक्रिप्ट किया जाता है, और रिफ्लेक्टिव रूप से लोड किया जाता है, जिससे इसका फोरेंसिक पदचिह्न न्यूनतम होता है और स्थिर फ़ाइल-आधारित स्कैनर बायपास होते हैं।
Reflective DLL Injection (RDI): एक गुप्त प्रोसेस इंजेक्शन विधि जो मुख्य पेलोड के लिए LoadLibrary को दरकिनार करती है, जिससे मॉड्यूल लोड की निगरानी करने वाले पहचान तंत्र से बचा जा सकता है। आत्म-निहित बूटस्ट्रैप लोडर PE अनुभागों को मैप करता है, रिलोकेशन करता है, और मेमोरी से इम्पोर्ट हल करता है।
Target-Context COM Invocation: App-Bound Encryption को पराजित करने के लिए मुख्य आधार। विश्वसनीय ब्राउज़र प्रोसेस के भीतर कोड निष्पादित करके, हम इसकी पहचान और सुरक्षा संदर्भ प्राप्त करते हैं, जिससे हम ABE COM सर्वर के लिए वैध-प्रतीत होने वाले कॉल कर सकते हैं और इसकी पाथ-वैलिडेशन सुरक्षा जाँचों को संतुष्ट कर सकते हैं।
Nt*/Zw* फ़ंक्शन नाम नहीं—कंपाइल-टाइम DJB2 हैश का उपयोग करता है।LoadLibrary कॉल के बिना पेलोड को चुपके से लोड करता है।--kill फ़्लैग उपलब्ध है।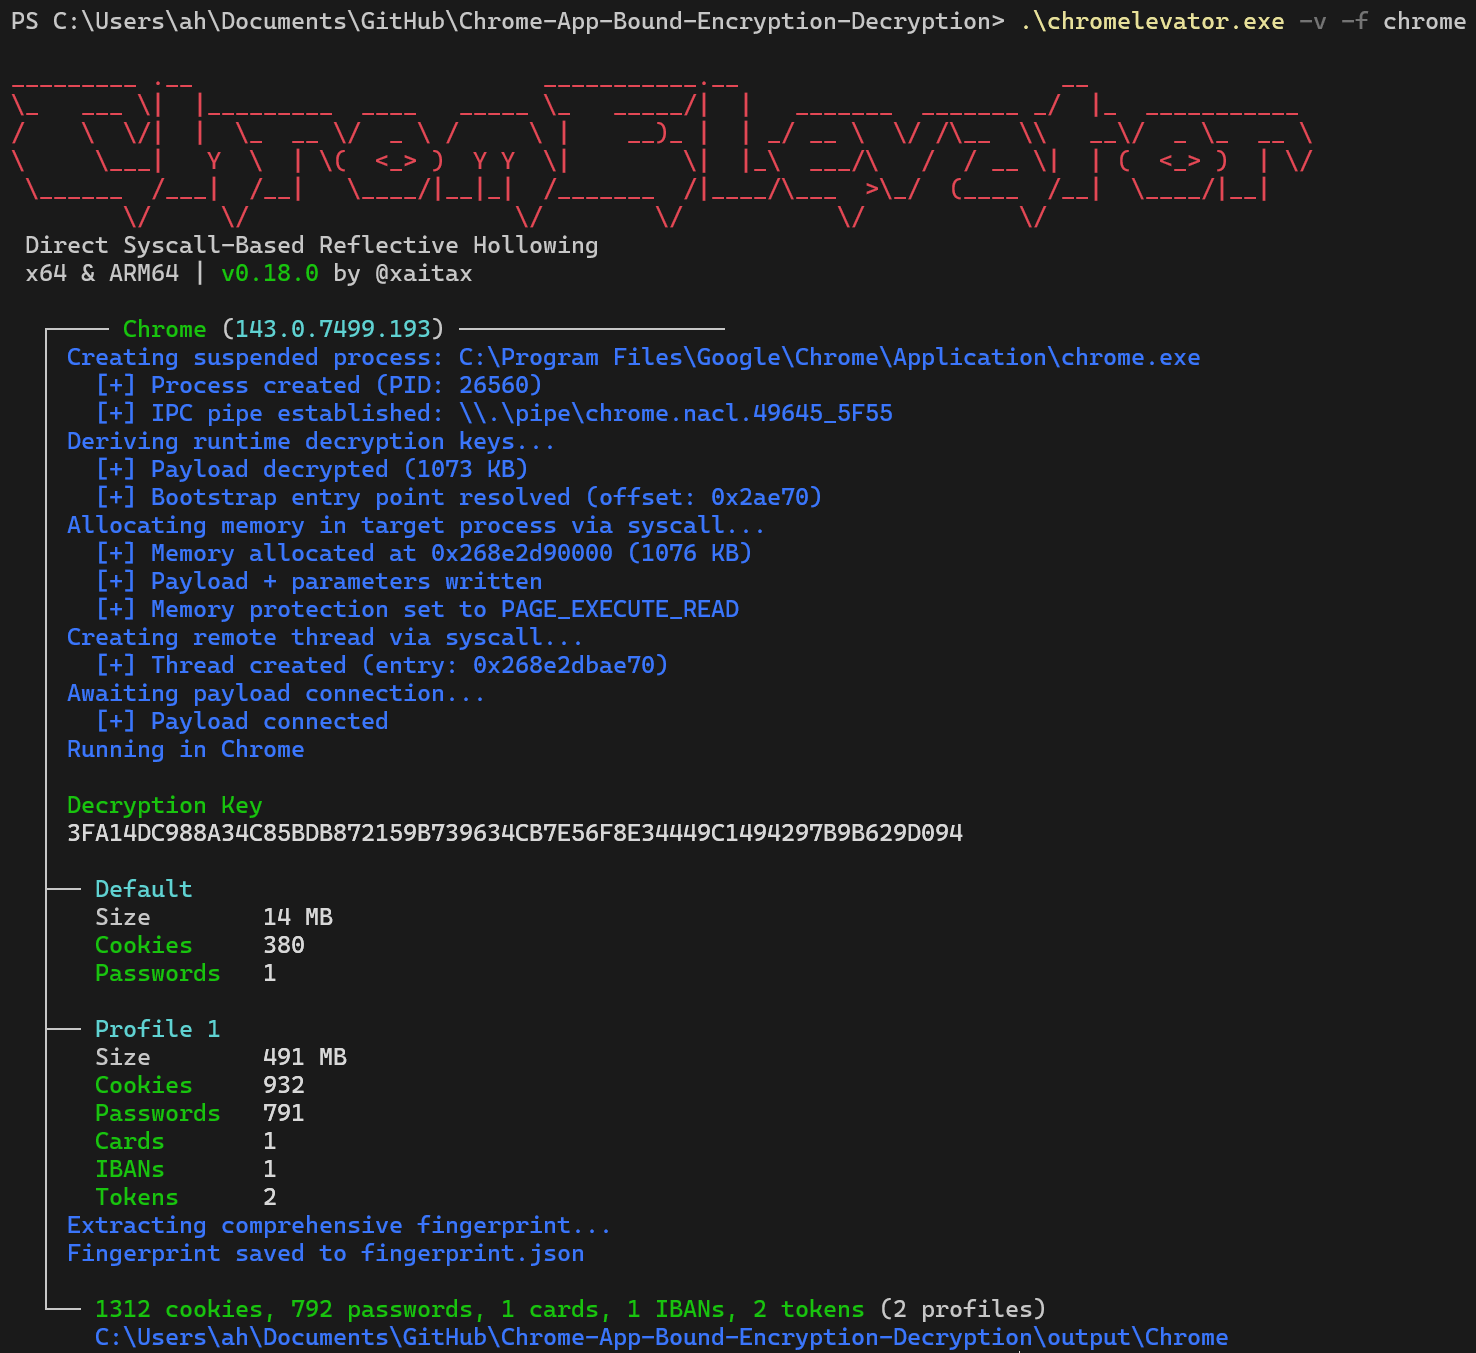
| ब्राउज़र | परीक्षित संस्करण (x64 और ARM64) |
|---|---|
| Google Chrome | 144.0.7559.133 |
| Google Chrome Beta | 145.0.7632.18 |
| Brave | 1.86.148 (144.1.86.148) |
| Microsoft Edge | 145.0.3800.36 |
| Avast Secure Browser | 143.0.33371.147 |
नोट: Chrome/Brave/Edge 144+ नए
IElevator2COM इंटरफ़ेस का उपयोग करते हैं। यह उपकरण स्वचालित रूप सेIElevator2का उपयोग करता है जब उपलब्ध हो और पुराने संस्करणों के लिएIElevatorपर वापस आ जाता है। Avast Secure Browser एक कस्टमIElevatorChromeइंटरफ़ेस का उपयोग करता है जिसमें एक विस्तारित vtable (12 विधियाँ, DecryptData ऑफसेट 104 पर) है।
यह मैट्रिक्स प्रत्येक समर्थित ब्राउज़र के लिए निष्कर्षण क्षमताओं को रेखांकित करता है।
| फीचर | Google Chrome | Microsoft Edge | Brave | Avast Secure Browser |
|---|---|---|---|---|
| कुकीज़ | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| पासवर्ड | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| भुगतान विधियाँ | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| IBANs | ✅ ABE | ❌ N/A | ✅ ABE | ✅ ABE |
| प्रमाणीकरण टोकन | ❌ N/A | ❌ N/A | ❌ N/A |
उपकरण का निष्पादन चुपके और दक्षता पर केंद्रित है, जो Direct Syscall-based Reflective Hollowing प्रक्रिया के चारों ओर बनाया गया है। यह दृष्टिकोण सुनिश्चित करता है कि कुछ ही उच्च-स्तरीय API कॉल किए जाएँ और पेलोड एक वैध, नव निर्मित ब्राउज़र प्रोसेस के भीतर से संचालित हो।
chromelevator.exe)