 weedhashpeddler/rc4decryption
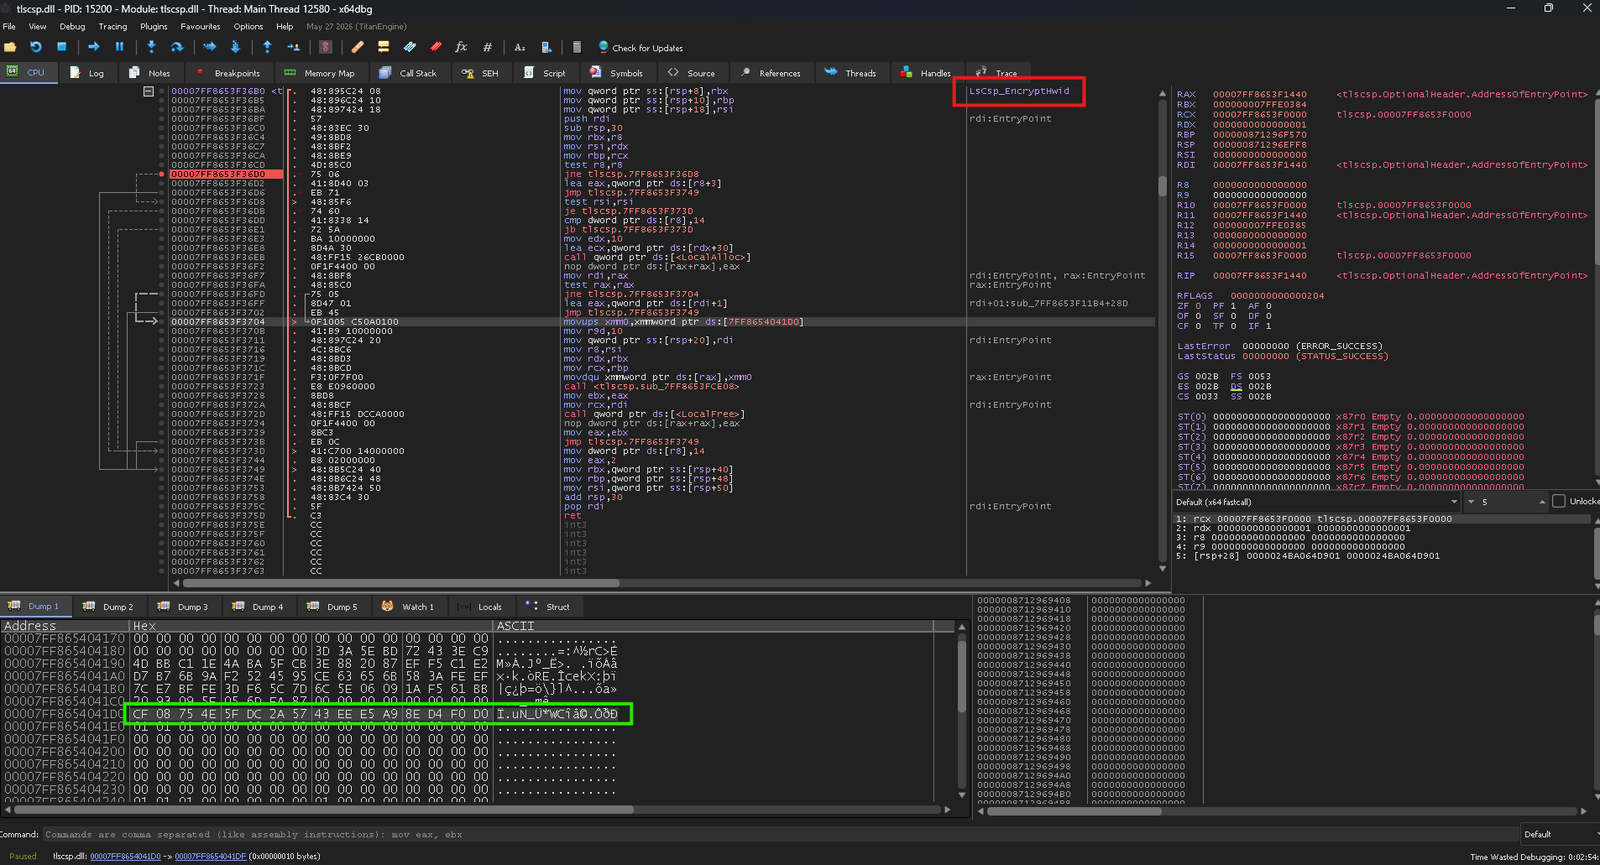
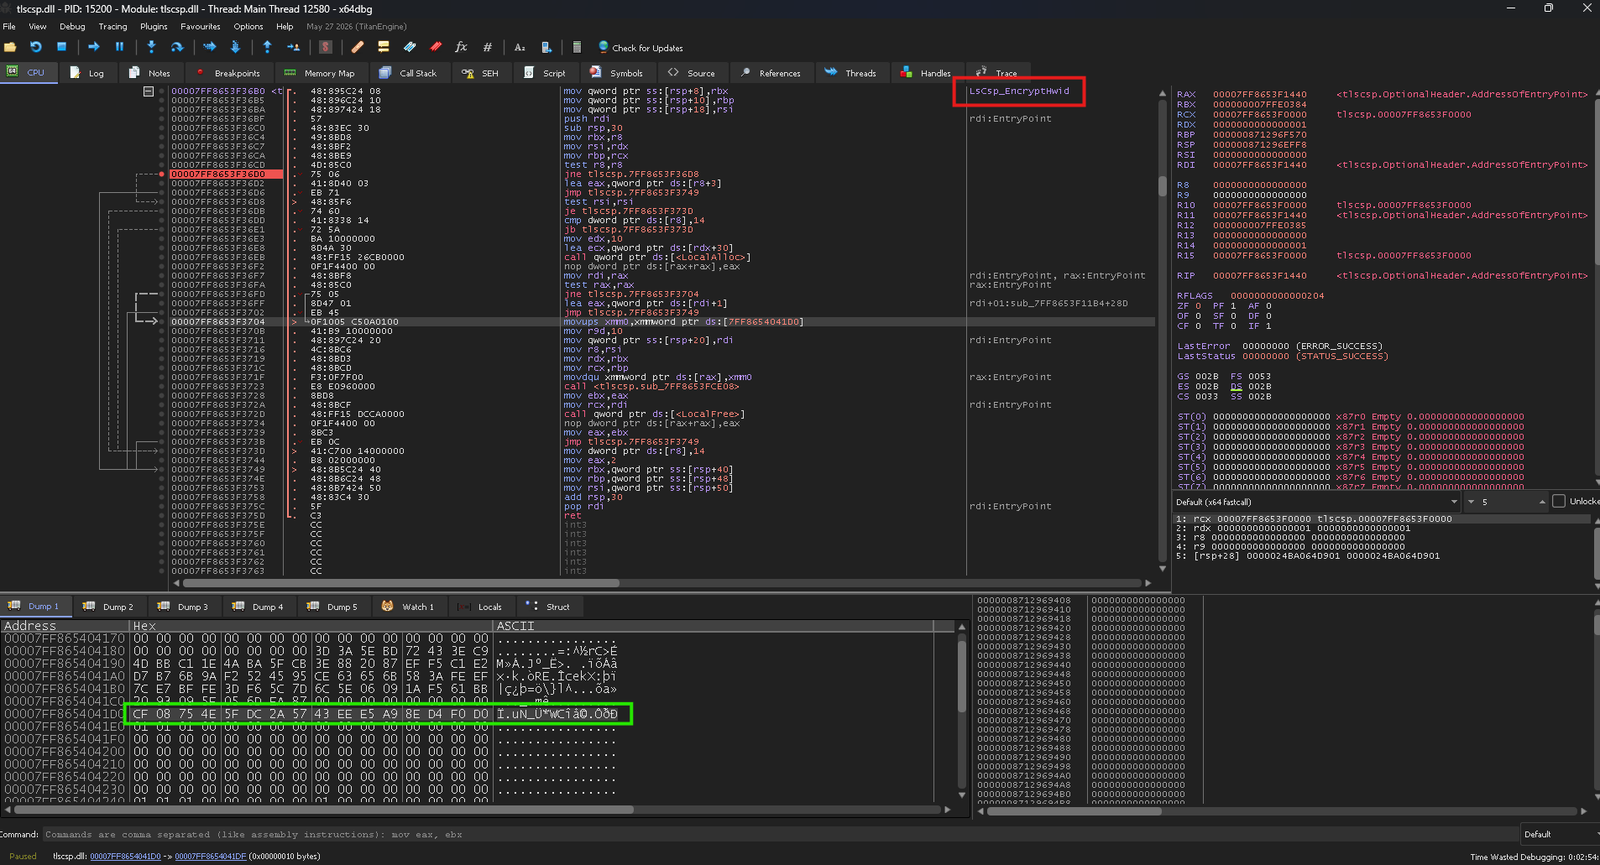
Microsoft-हस्ताक्षरित tlscsp.dll LOLBin का दुरुपयोग करके LsCsp_EncryptHwid के माध्यम से RC4 encrypt/decrypt चलाता है, BYOK tradecraft के लिए मेमोरी में hardcoded key को patch करता है।

tlscsp.dll — Ghosted Microsoft RC4 LOLBin (BYOK encrypt/decrypt primitive)
एक Microsoft-हस्ताक्षरित, कभी लोड न की गई DLL जो एक हार्डकोडेड RC4 कुंजी के साथ आती है। LsCsp_EncryptHwid को कॉल करें -> विश्वसनीय Windows कोड के अंदर RC4 encrypt/decrypt चलाएं, आपके अपने बाइनरी में शून्य क्रिप्टो के साथ।
tlscsp.dll ("Microsoft Remote Desktop Services Cryptographic Utility") System32 में एक
Microsoft-हस्ताक्षरित DLL है जो डिफ़ॉल्ट रूप से अनलोड रहती है। इसका एक्सपोर्ट
LsCsp_EncryptHwid .rdata में हार्डकोडेड 16-बाइट कुंजी के साथ RC4 करता है।
Windows 11 नवीनतम बिल्ड (25H2) पर। पुराने Windows बिल्ड थोड़ी अलग
tlscsp.dll भेजते हैं, इसलिए कुंजी ऑफ़सेट में छोटा सा बदलाव आवश्यक हो सकता है — यहाँ शामिल नहीं है।
नोट- एम्बेडेड कुंजी सार्वजनिक है, इसलिए कोई भी डिक्रिप्ट कर सकता है। BYOK (Bring Your Own Key) का उपयोग करें — एक्सपोर्ट को कॉल करने से पहले मेमोरी में base + 0x141D0 पर 16 बाइट्स को अपनी कुंजी से पैच करें। अब DLL आपकी गुप्त कुंजी के साथ encrypt/decrypt करती है, और आपके लोडर में अभी भी कोई कुंजी और कोई क्रिप्टो नहीं है।