 wangyu-/udp2raw
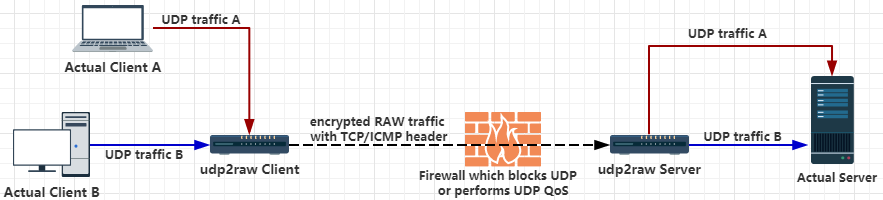
एक टनल जो UDP ट्रैफिक को एन्क्रिप्टेड UDP/FakeTCP/ICMP ट्रैफिक में बदलता है, रॉ सॉकेट का उपयोग करके, जो आपको UDP फायरवॉल (या अस्थिर UDP वातावरण) को बायपास करने में मदद करता है।

एक टनल जो रॉ सॉकेट का उपयोग करके UDP ट्रैफिक को एन्क्रिप्टेड FakeTCP/UDP/ICMP ट्रैफिक में बदलता है, जो आपको UDP फायरवॉल (या अस्थिर UDP वातावरण) को बायपास करने में मदद करता है।
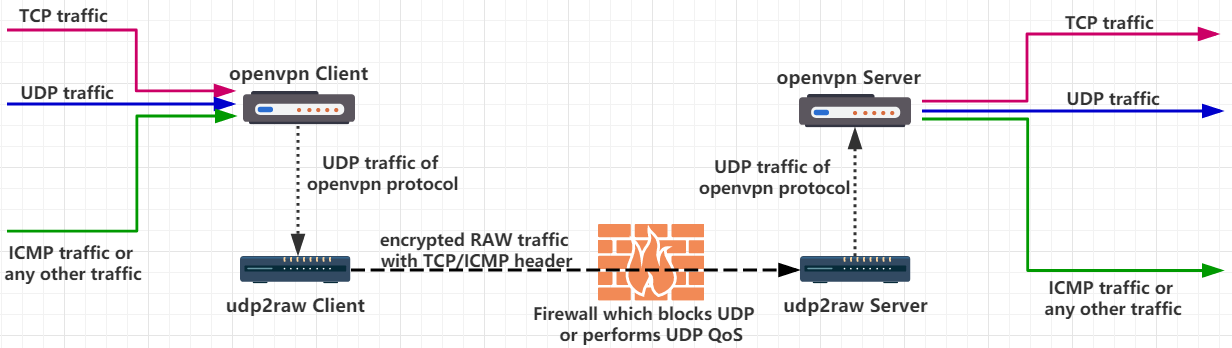
जब अकेले उपयोग किया जाता है, udp2raw केवल UDP ट्रैफिक को टनल करता है। फिर भी, यदि आप udp2raw + किसी भी UDP-आधारित VPN का एक साथ उपयोग करते हैं, तो आप किसी भी ट्रैफिक (TCP/UDP/ICMP सहित) को टनल कर सकते हैं। वर्तमान में OpenVPN/L2TP/ShadowVPN और tinyfecVPN समर्थित होने की पुष्टि की गई है।
या
Linux होस्ट (डेस्कटॉप Linux, Android फोन/टैबलेट, OpenWRT राउटर, या Raspberry PI सहित) रूट अकाउंट या cap_net_raw क्षमता के साथ।
Windows और MacOS उपयोगकर्ताओं के लिए, इस रिपॉजिटरी में udp2raw का उपयोग करें।
ICMP/FakeTCP हेडर आपको कुछ ISPs पर UDP ब्लॉकिंग, UDP QOS या अनुचित UDP NAT व्यवहार को बायपास करने में मदद करते हैं। ICMP हेडर मोड में, udp2raw एक ICMP टनल की तरह काम करता है।
UDP हेडर भी समर्थित हैं। UDP हेडर मोड में, यह एक सामान्य UDP टनल की तरह व्यवहार करता है, और आप बस अन्य सुविधाओं (जैसे एन्क्रिप्शन, एंटी-रिप्ले, या कनेक्शन स्थिरीकरण) का लाभ उठा सकते हैं।
FakeTCP हेडर मोड में, udp2raw कनेक्शन स्थापित करते समय 3-वे हैंडशेक का अनुकरण करता है, डेटा ट्रांसफर करते समय seq और ack_seq का अनुकरण करता है। यह कुछ TCP विकल्पों का भी अनुकरण करता है जैसे: MSS, sackOk, TS, TS_ack, wscale। फायरवॉल FakeTCP को एक TCP कनेक्शन मानेंगे, लेकिन यह मूलतः UDP है: यह रीयल-टाइम/आउट-ऑफ-ऑर्डर डिलीवरी का समर्थन करता है (जैसा कि सामान्य UDP करता है), कोई कंजेशन कंट्रोल या री-ट्रांसमिशन नहीं। इसलिए OpenVPN का उपयोग करते समय TCP ओवर TCP की कोई समस्या नहीं होगी।
कनेक्शन विफलताओं का पता हार्टबीट्स द्वारा लगाया जाता है। यदि टाइम-आउट हो जाता है, तो क्लाइंट स्वचालित रूप से पोर्ट नंबर बदल देगा और फिर से कनेक्ट हो जाएगा। यदि पुन: कनेक्शन सफल होता है, तो पिछला कनेक्शन बहाल हो जाएगा, और सभी मौजूदा UDP वार्तालाप मान्य रहेंगे।
उदाहरण के लिए, यदि आप udp2raw + OpenVPN का उपयोग करते हैं, तो OpenVPN किसी भी पुन: कनेक्ट के बाद कनेक्शन नहीं खोएगा, भले ही नेटवर्क केबल फिर से प्लग की जाए या WiFi एक्सेस पॉइंट बदल दिया जाए।
make cross चलाना है और सब कुछ हो जाता है। (नोट: डेस्कटॉप, RaspberryPi, Android, कुछ Openwrt राउटर्स के लिए प्री-कंपाइल बाइनरी पहले से ही रिलीज़ में शामिल हैं)Bypass UDP QoS Bypass UDP Blocking Bypass OpenVPN TCP over TCP problem OpenVPN over ICMP UDP to ICMP tunnel UDP to TCP tunnel UDP over ICMP UDP over TCP
बाइनरी रिलीज़ डाउनलोड करें https://github.com/wangyu-/udp2raw-tunnel/releases से
मान लीजिए कि आपका UDP ब्लॉक है या QOS किया जा रहा है या बस खराब समर्थित है। मान लीजिए कि आपका सर्वर आईपी 44.55.66.77 है, और udp पोर्ट 7777 पर एक सेवा सुन रही है।
# सर्वर साइड पर चलाएँ:
./udp2raw_amd64 -s -l0.0.0.0:4096 -r 127.0.0.1:7777    -k "passwd" --raw-mode faketcp -a

# क्लाइंट साइड पर चलाएँ
./udp2raw_amd64 -c -l0.0.0.0:3333  -r44.55.66.77:4096  -k "passwd" --raw-mode faketcp -a
(उपरोक्त कमांड को रूट के रूप में चलाने की आवश्यकता है। बेहतर सुरक्षा के लिए, कुछ अतिरिक्त चरणों के साथ, आप udp2raw को गैर-रूट के रूप में चला सकते हैं। अधिक जानकारी के लिए इस लिंक देखें)
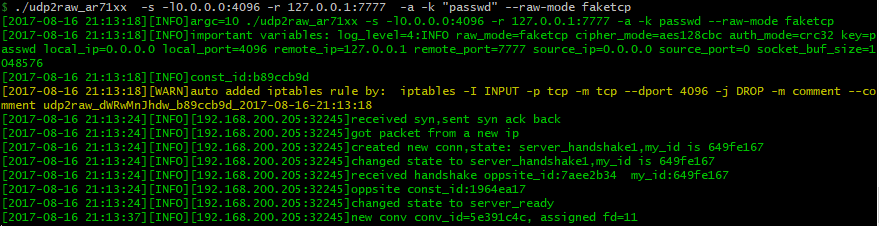
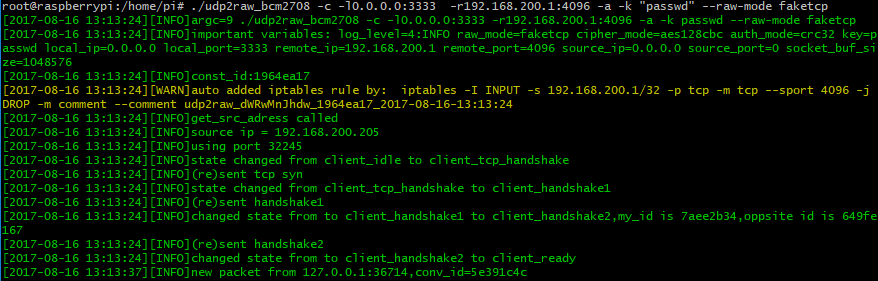
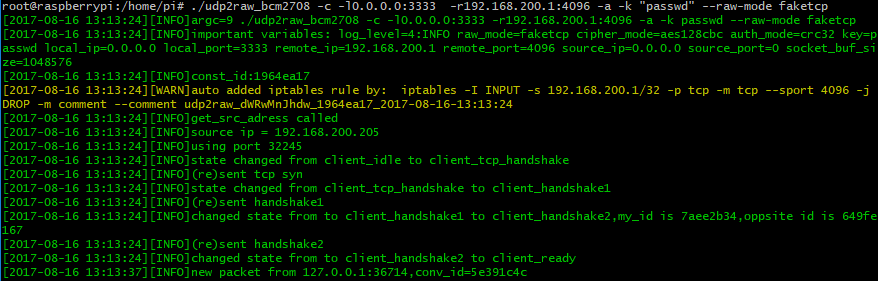
अब, क्लाइंट और सर्वर के बीच TCP पोर्ट 4096 के माध्यम से एक एन्क्रिप्टेड रॉ टनल स्थापित हो गई है। क्लाइंट साइड पर UDP पोर्ट 3333 से कनेक्ट करना सर्वर साइड पर पोर्ट 7777 से कनेक्ट करने के बराबर है। कोई UDP ट्रैफिक उजागर नहीं होगा।
Android पर चलाने के लिए, Android_Guide देखें
-a विकल्प स्वचालित रूप से आपके लिए एक iptables नियम (या कुछ iptables नियम) जोड़ता है, udp2raw स्थिर रूप से काम करने के लिए इस iptables नियम पर निर्भर करता है। सावधान रहें कि -a न भूलें (यह एक सामान्य गलती है)। यदि आप नहीं चाहते कि udp2raw स्वचालित रूप से iptables नियम जोड़े, तो आप इसे मैन्युअल रूप से जोड़ सकते हैं (-g विकल्प देखें) और -a को छोड़ दें।
udp2raw-tunnel
git version:4623f878e0    build date:Nov  3 2024 23:15:46
repository: https://github.com/wangyu-/udp2raw-tunnel

usage:
    run as client : ./this_program -c -l local_listen_ip:local_port -r server_address:server_port  [options]
    run as server : ./this_program -s -l server_listen_ip:server_port -r remote_address:remote_port  [options]
