

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/vxfemboy/ghostport
रक्षात्मक उपकरणआईडीएस/आईपीएस से बचनानेटवर्क सुरक्षाफिंगरप्रिंट स्पूफिंग
GitHubvxfemboy/ghostport

ghostport

Rust में निर्मित एक उच्च-प्रदर्शन पोर्ट स्पूफिंग टूल। सभी पोर्ट्स पर गतिशील सेवा अनुकरण के साथ पोर्ट स्कैनर को भ्रमित करें। इसमें अनुकूलन योग्य सिग्नेचर, कुशल async हैंडलिंग और आसान ट्रैफ़िक पुनर्निर्देशन जैसी सुविधाएँ शामिल हैं।

रिपॉजिटरी देखें
48630453 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

Rust

Ghostport

Ghostport एक परिष्कृत पोर्ट स्पूफिंग टूल है जिसे पोर्ट स्कैनर्स को भ्रमित करने और गुमराह करने के लिए डिज़ाइन किया गया है। यह portspoof की अवधारणा से प्रेरित एक Rust कार्यान्वयन है, जो बेहतर प्रदर्शन और लचीलापन प्रदान करता है।
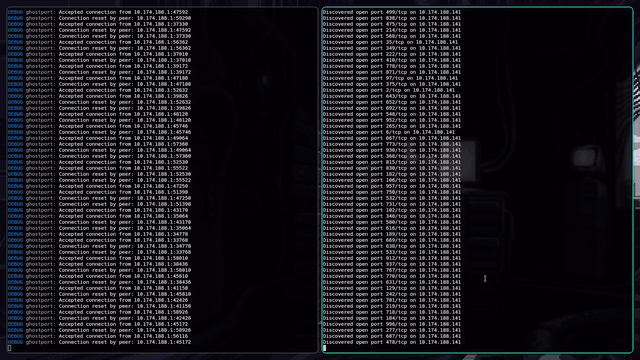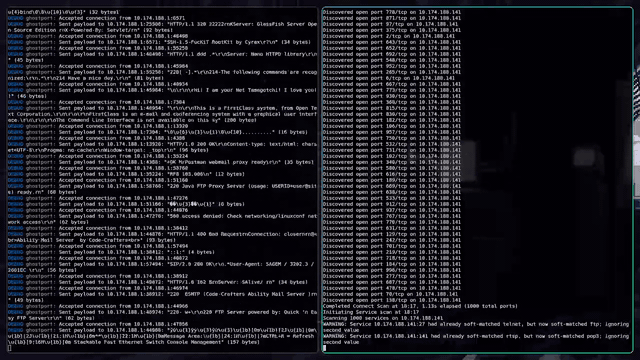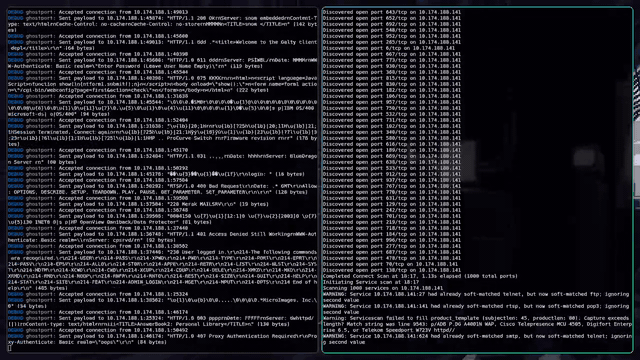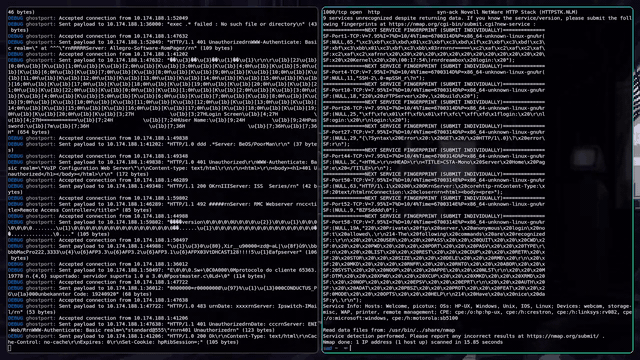
Ghostport Demo

विशेषताएँ

  • डायनेमिक पोर्ट एमुलेशन: पोर्ट स्कैन का जवाब विभिन्न प्रकार के विश्वसनीय सेवा सिग्नेचर के साथ देता है।
  • अनुकूलन योग्य सिग्नेचर: एक साधारण टेक्स्ट फ़ाइल के माध्यम से सेवा सिग्नेचर आसानी से जोड़ें या संशोधित करें।
  • उच्च प्रदर्शन: कनेक्शन के कुशल, एसिंक्रोनस हैंडलिंग के लिए Rust और Tokio के साथ निर्मित।
  • लचीली लॉगिंग: विभिन्न उपयोग मामलों के लिए डिबग, वर्बोज़ और क्वाइट लॉगिंग मोड प्रदान करता है।
  • उपयोग में आसान: उपयुक्त डिफ़ॉल्ट के साथ सरल कमांड-लाइन इंटरफ़ेस।

स्थापना

git clone https://github.com/vxfemboy/ghostport.git
cd ghostport
cargo build --release

उपयोग

बुनियादी उपयोग:

./target/release/ghostport -s signatures.txt

या आप cargo के साथ चला सकते हैं

git clone https://github.com/vxfemboy/ghostport.git
cd ghostport 
cargo run -- -s signatures.txt

यह signatures.txt से सिग्नेचर का उपयोग करके Ghostport को डिफ़ॉल्ट पते (127.0.0.1:8888) पर प्रारंभ करेगा।

कमांड-लाइन विकल्प

  • -s, --signatures <FILE>: सिग्नेचर फ़ाइल का पथ (डिफ़ॉल्ट: "signatures")
  • -l, --listen <ADDRESS>: सुनने का पता (डिफ़ॉल्ट: "127.0.0.1:8888")
  • -d, --debug: डिबग लॉगिंग सक्षम करें
  • -v, --verbose: वर्बोज़ लॉगिंग सक्षम करें
  • -q, --quiet: क्वाइट लॉगिंग सक्षम करें
  • -V, --version: संस्करण जानकारी प्रिंट करें

उदाहरण

कस्टम पते और वर्बोज़ लॉगिंग के साथ चलाएँ:

./target/release/ghostport -s signatures.txt -l 0.0.0.0:8888 -v

डिबग लॉगिंग के साथ चलाएँ:

./target/release/ghostport -s signatures.txt -l 0.0.0.0:8888 -d

सिग्नेचर फ़ाइल प्रारूप

सिग्नेचर फ़ाइल में प्रति पंक्ति एक सिग्नेचर होना चाहिए। सिग्नेचर रॉ टेक्स्ट या regex पैटर्न हो सकते हैं। उदाहरण के लिए:

HTTP/1.1 200 OK\r\nServer: Apache/2.4.41 (Unix)\r\n
SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.1
220 (vsFTPd 3.0.3)

अधिक उदाहरणों के लिए, signatures फ़ाइल देखें।

Ghostport पर ट्रैफ़िक रूट करना

सभी इनकमिंग TCP ट्रैफ़िक को Ghostport पर रीडायरेक्ट करने के लिए, आप iptables का उपयोग कर सकते हैं। यह Ghostport को किसी भी पोर्ट पर कनेक्शन का जवाब देने की अनुमति देगा, प्रभावी रूप से सभी सेवाओं को स्पूफ करते हुए:


INTERFACE="eth0" # change to your network interface

iptables -t nat -A PREROUTING -i $INTERFACE -p tcp -m tcp -m multiport --dports 1:65535 -j REDIRECT --to-ports 8888

यह कमांड पोर्ट 1-65535 पर सभी TCP ट्रैफ़िक को पोर्ट 8888 पर रीडायरेक्ट करेगा, जहाँ Ghostport सुन रहा है। सुनिश्चित करें कि आप "eth0" को अपने वास्तविक नेटवर्क इंटरफ़ेस से बदलें।

[!NOTE] इसके लिए रूट विशेषाधिकारों की आवश्यकता होती है और यह निर्दिष्ट इंटरफ़ेस पर सभी इनकमिंग TCP कनेक्शनों को प्रभावित करेगा। विशेष रूप से प्रोडक्शन सिस्टम पर सावधानी से उपयोग करें।

इस नियम को हटाने के लिए:


iptables -t nat -D PREROUTING -i $INTERFACE -p tcp -m tcp -m multiport --dports 1:65535 -j REDIRECT --to-ports 8888

योगदान

योगदान का स्वागत है! कृपया बेझिझक Pull Request सबमिट करें।

लाइसेंस

यह प्रोजेक्ट GNU लाइसेंस के अंतर्गत लाइसेंस प्राप्त है - विवरण के लिए LICENSE फ़ाइल देखें।

आभार

  • मूल portspoof प्रोजेक्ट से प्रेरित
  • Rust और Tokio के साथ निर्मित
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





