
एक प्रूफ ऑफ कॉन्सेप्ट क्रिप्टो वायरस जो उपयोगकर्ताओं को हमलों और रैन्समवेयर के प्रभावों के बारे में जागरूकता फैलाने के लिए है। Phirautee पूरी तरह से PowerShell का उपयोग करके लिखा गया है और इसे किसी तृतीय-पक्ष लाइब्रेरी की आवश्यकता नहीं है। यह टूल जानकारी चुराता है, भुगतान के लिए संगठन के डेटा को बंधक बना लेता है या संगठन के डेटा को स्थायी रूप से एन्क्रिप्ट/हटा देता है।

रैनसमवेयर के हमलों और उनके प्रभावों के बारे में उपयोगकर्ताओं में जागरूकता फैलाने के लिए एक प्रूफ ऑफ कॉन्सेप्ट क्रिप्टो वायरस। फिरौती पूरी तरह से PowerShell का उपयोग करके लिखा गया है और इसे किसी तीसरे पक्ष की लाइब्रेरी की आवश्यकता नहीं है। यह उपकरण जानकारी चुराता है, किसी संगठन के डेटा को भुगतान के लिए बंधक बनाकर रखता है या स्थायी रूप से संगठन के डेटा को एन्क्रिप्ट/डिलीट कर देता है।
फिरौती एक लिविंग ऑफ द लैंड (LotL) रैनसमवेयर है, जिसका अर्थ है कि यह ऑपरेटिंग सिस्टम के विरुद्ध काम करने के लिए वैध पॉवरशेल कमांड और ऑपरेशन का उपयोग करता है।
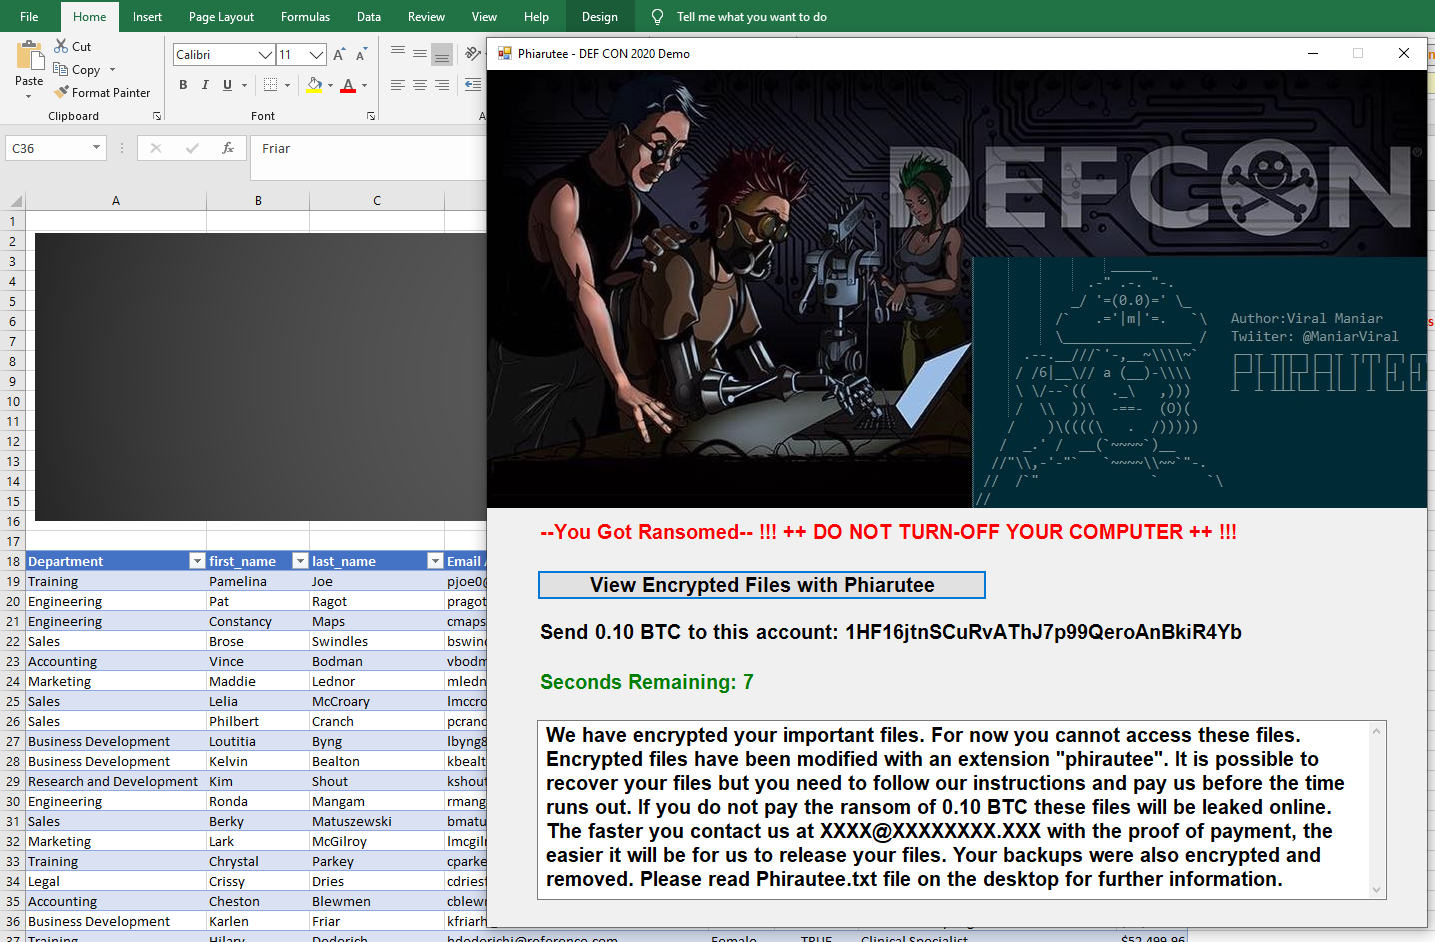
इस परियोजना का उपयोग अवैध उद्देश्यों या ऐसे सिस्टम में हैकिंग के लिए नहीं किया जाना चाहिए जहाँ आपके पास अनुमति नहीं है, यहstrictly शैक्षिक उद्देश्यों के लिए है और लोगों को प्रयोग करने के लिए है।
पिछले कुछ वर्षों में, रैनसमवेयर ने जंगली हो गया है और दुनिया भर के संगठनों को निशाना बनाया जा रहा है, जिससे नुकसान और व्यवधान हो रहा है। जैसा कि हम सभी जानते हैं कि खतरे का परिदृश्य तेजी से बदल रहा है और हम कार्यालयों में रैनसमवेयर संक्रमण के बारे में सुनते हैं या समाचारों में इसके बारे में पढ़ते हैं। क्या आपने कभी सोचा है कि खतरे के अभिनेता रैनसमवेयर कैसे लिख रहे हैं? किसी संगठन को लक्षित करने के लिए किस स्तर की परिष्कार और समझ की आवश्यकता है? इस डेमो में, हम रैनसमवेयर बनाने और फिशिंग के माध्यम से एक होस्ट को लक्षित करने के लिए मूल विंडोज कमांड का उपयोग करेंगे। परिचय देते हुए फिरौती, एक प्रूफ ऑफ कॉन्सेप्ट क्रिप्टो वायरस जो रैनसमवेयर के हमलों और प्रभावों के बारे में उपयोगकर्ता जागरूकता फैलाता है। फिरौती पूरी तरह से PowerShell का उपयोग करके लिखा गया है और इसे किसी तीसरे पक्ष की लाइब्रेरी की आवश्यकता नहीं है। यह उपकरण जानकारी चुराता है, किसी संगठन के डेटा को भुगतान के लिए बंधक बनाकर रखता है या स्थायी रूप से संगठन के डेटा को एन्क्रिप्ट/डिलीट कर देता है। यह उपकरण डिस्क पर डेटा को एन्क्रिप्ट करने के लिए पब्लिक-की क्रिप्टोग्राफी का उपयोग करता है। एन्क्रिप्ट करने से पहले, यह नेटवर्क से हमलावर को फ़ाइलें एक्सफ़िल्ट्रेट करता है। एक बार फ़ाइलें एन्क्रिप्ट और एक्सफ़िल्ट्रेट हो जाने के बाद, मूल फ़ाइलें होस्ट से स्थायी रूप से हटा दी जाती हैं और फिर उपकरण फिरौती की मांग करता है। भुगतान के लिए क्रिप्टोकरेंसी का उपयोग करके फिरौती मांगी जाती है, ताकि लेन-देन कानून प्रवर्तन के लिए ट्रेस करना अधिक कठिन हो। फिरौती के प्रदर्शन के दौरान, आप एक पूर्ण हमला श्रृंखला देखेंगे, अर्थात फिशिंग ईमेल के माध्यम से रैनसमवेयर हमला प्राप्त करने से लेकर समझौता किए गए सिस्टम पर फ़ाइलें कैसे एन्क्रिप्ट होती हैं। यह समझने के लिए स्रोत कोड का एक विस्तृत वॉकथ्रू प्रदान किया जाएगा कि हैकर्स खतरनाक चीजें बनाने के लिए सरल तरीकों का उपयोग कैसे करते हैं। मैं डेमो को सार्वजनिक रूप से उपलब्ध उपकरणों का उपयोग करके फिरौती पर फोरेंसिक विश्लेषण करके कई रक्षा तंत्रों के साथ समाप्त करूंगा।
फिरौती एक प्रूफ ऑफ कॉन्सेप्ट रैनसमवेयर उपकरण है जो पूरी तरह से PowerShell का उपयोग करके लिखा गया है।
यह मशीन पर फ़ाइलों को एन्क्रिप्ट करने के लिए ऑपरेटिंग सिस्टम के विरुद्ध काम करने के लिए लिविंग ऑफ द लैंड (LotL) कमांड का उपयोग करता है।
इस उपकरण का उपयोग आंतरिक बुनियादी ढांचे की पैठ परीक्षण के दौरान या रेड टीम अभ्यास के दौरान फिरौती के हमलों के लिए ब्लू टीम/एसओसी प्रतिक्रिया को मान्य करने के लिए किया जा सकता है।
यह उपयोगकर्ता सामग्री को एन्क्रिप्ट करने के लिए पब्लिक की क्रिप्टोग्राफी का उपयोग करता है और Google ड्राइव के माध्यम से बड़ी फ़ाइलों को एक्सफ़िल्ट्रेट करता है।
सफल हमले पर रैनसमवेयर 0.10 BTC (~1k USD) के भुगतान की मांग करता है।
पहचान:
किसी संगठन को लक्षित करने के लिए फिशिंग सर्वर और डोमेन।
लक्षित उपयोगकर्ता को संलग्नक के रूप में दुर्भावनापूर्ण दस्तावेज़ भेजने के लिए ईमेल सर्वर।
उपयोगकर्ता के लिए संलग्नक के रूप में मैक्रो एम्बेडेड फ़ाइल जो रिमोट सर्वर से लक्षित मशीन पर रैनसमवेयर खींचती है और इसे मेमोरी में चलाती है।
अपने उपयोग के मामले के लिए इसका उपयोग करने के लिए रैनसमवेयर फ़ाइल में कुछ पैरामीटर संशोधित करें।
डेटा एक्सफ़िल्ट्रेशन के लिए:
Google एक REST API प्रदान करता है जिसे PowerShell के माध्यम से एक्सेस किया जा सकता है ताकि फ़ाइलों पर अपलोड, डाउनलोड और डिलीट जैसी संचालन किए जा सकें। REST API आपको अपने ऐप के भीतर से Google ड्राइव स्टोरेज का लाभ उठाने की अनुमति देता है।
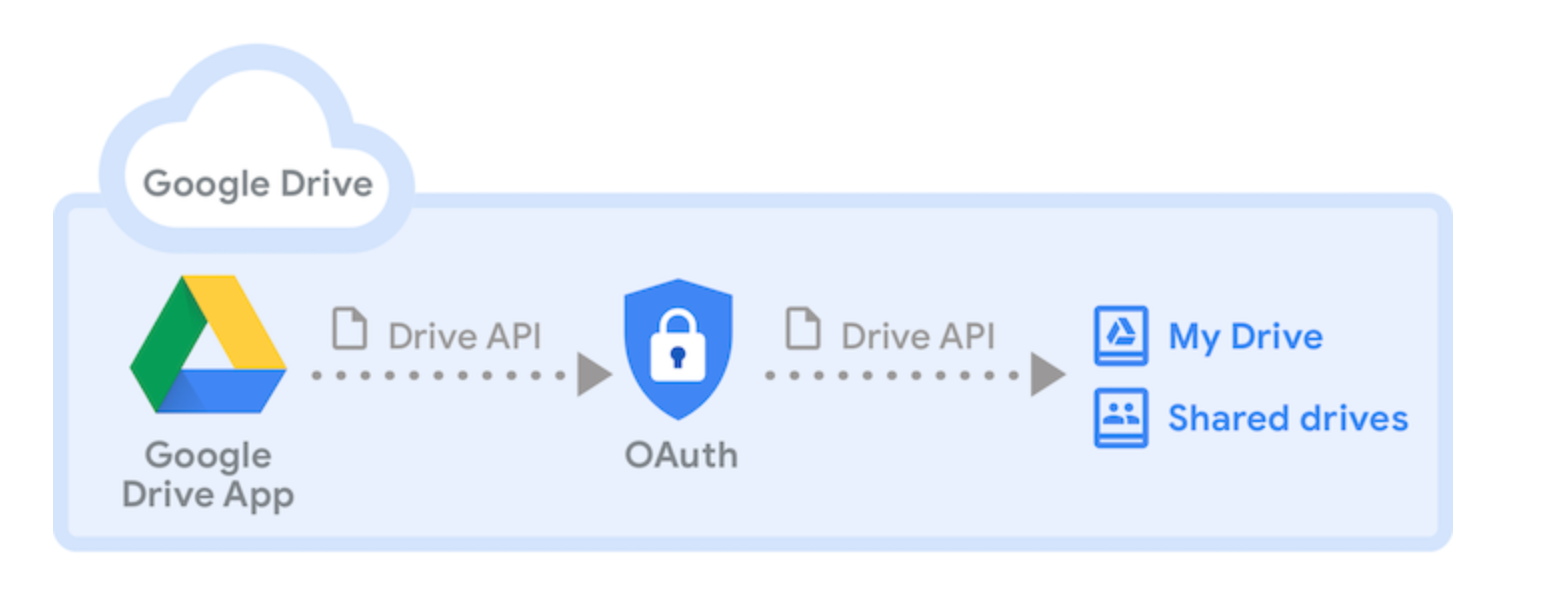
कृपया फिरौती रैनसमवेयर के माध्यम से एक्सफ़िल्ट्रेशन करने के लिए नीचे दिए गए चरणों का पालन करें।
चरण 1: https://console.cloud.google.com/cloud-resource-manager पर जाएं
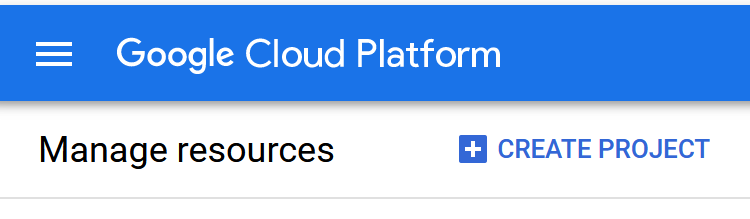
चरण 2: "CREATE PROJECT" पर क्लिक करें
चरण 3: एक बार प्रोजेक्ट बन जाने के बाद, "ENABLE APIS AND SERVICES" पर क्लिक करके Google Drive API को सक्षम करें।
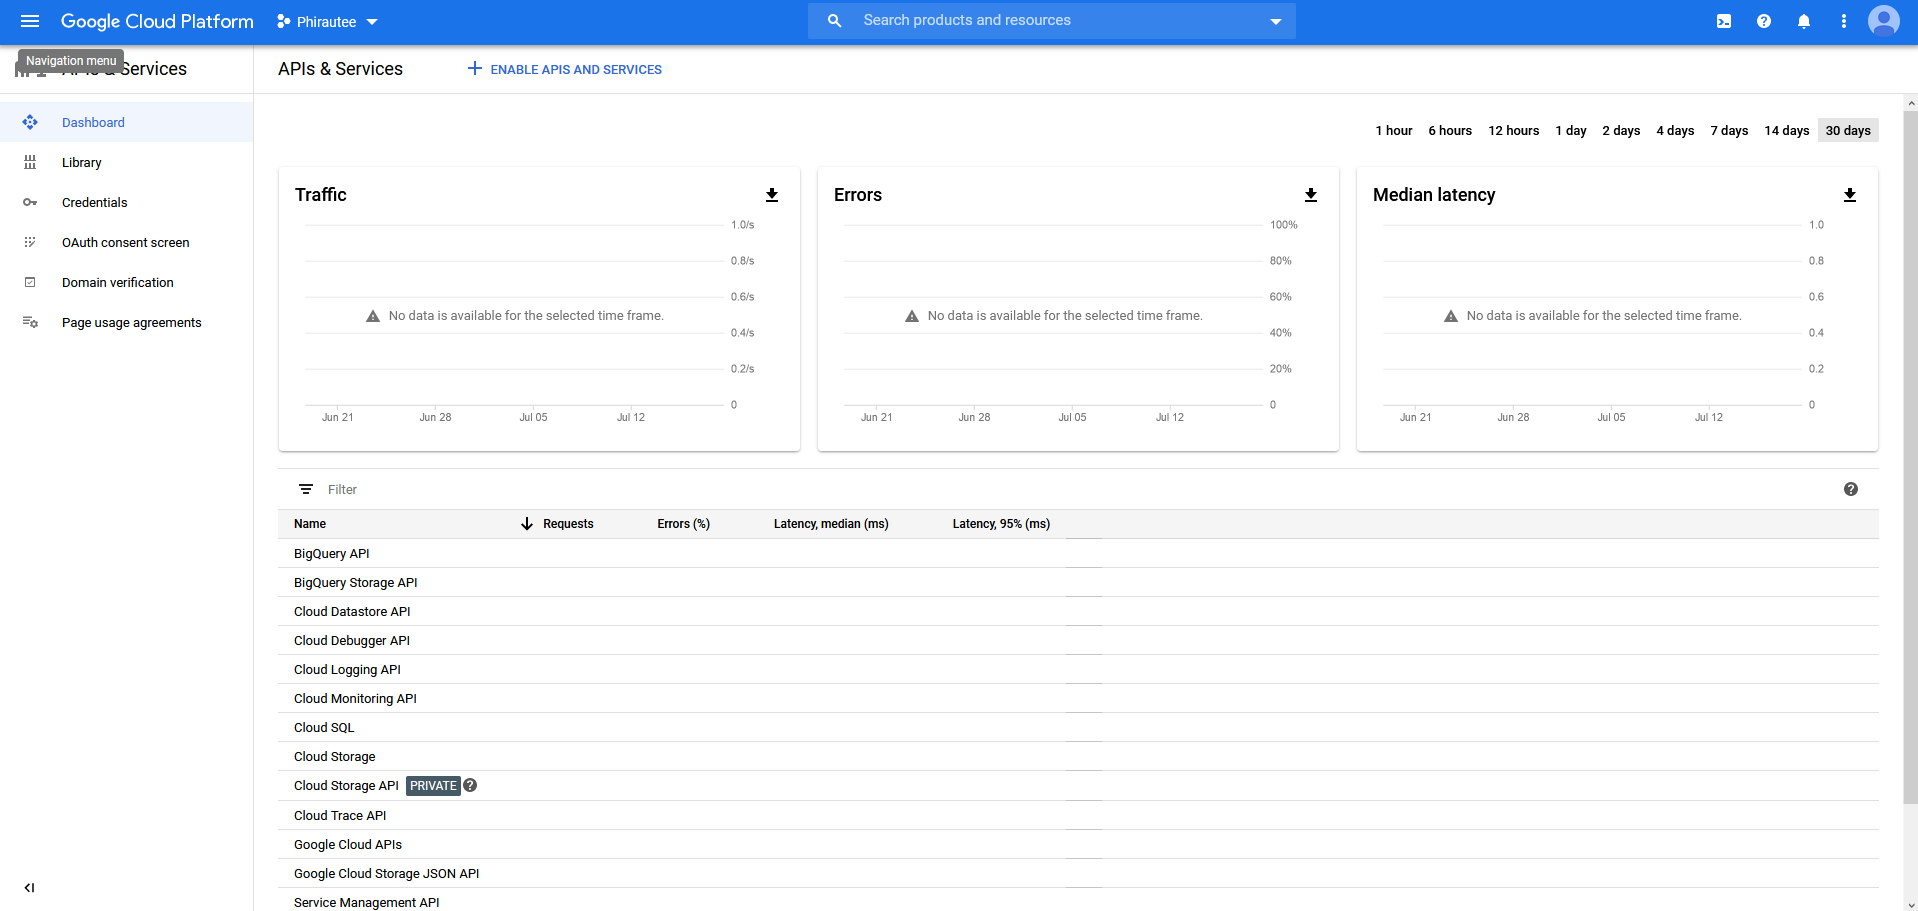
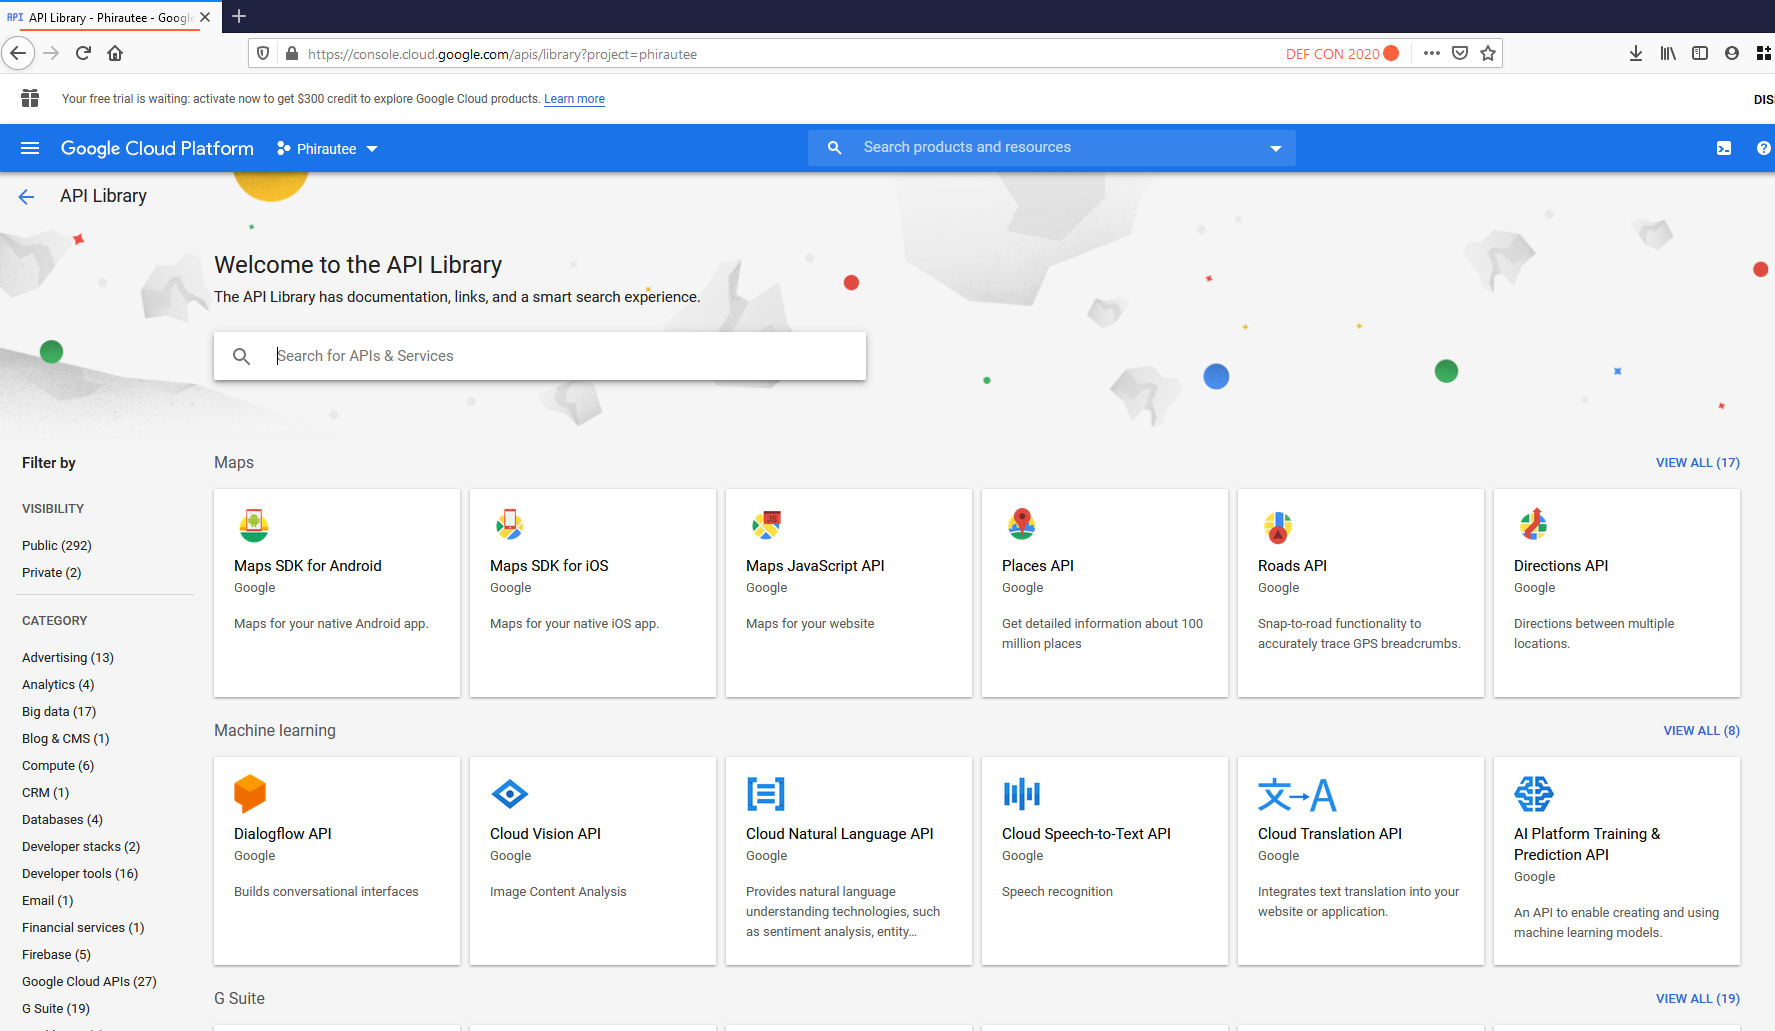
चरण 4: AOI लाइब्रेरी में Google ड्राइव से संबंधित API का पता लगाएं:
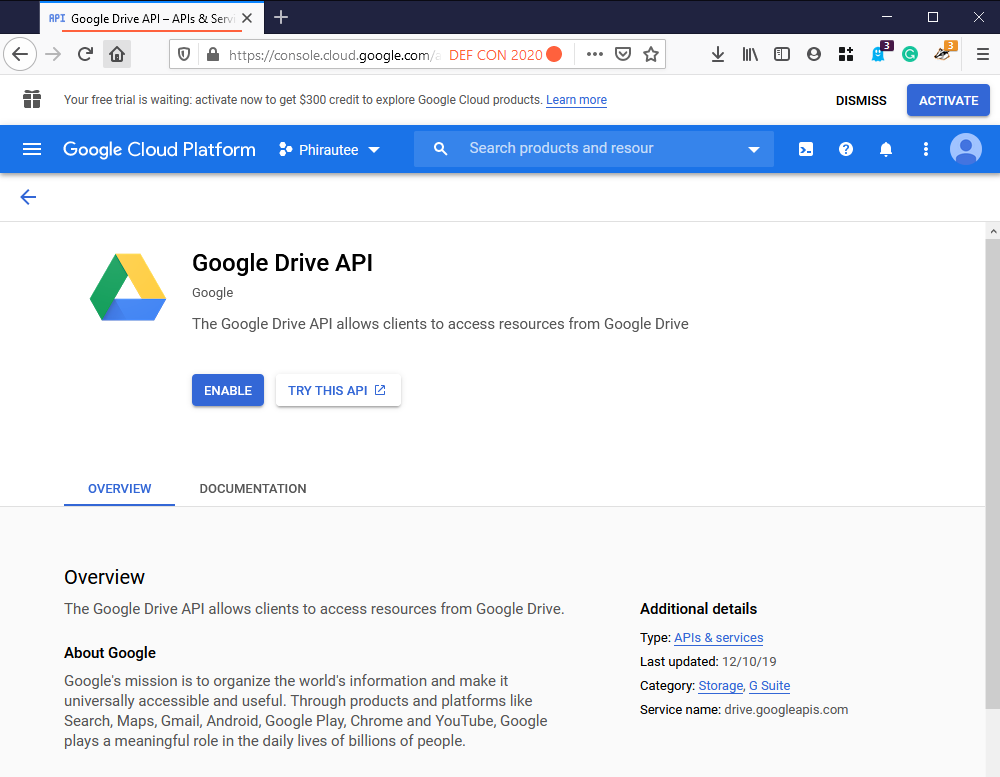
चरण 5: एक बार पता चलने पर API को सक्षम करें। यह Google ड्राइव के माध्यम से विभिन्न संचालनों तक पहुंच की अनुमति देगा।
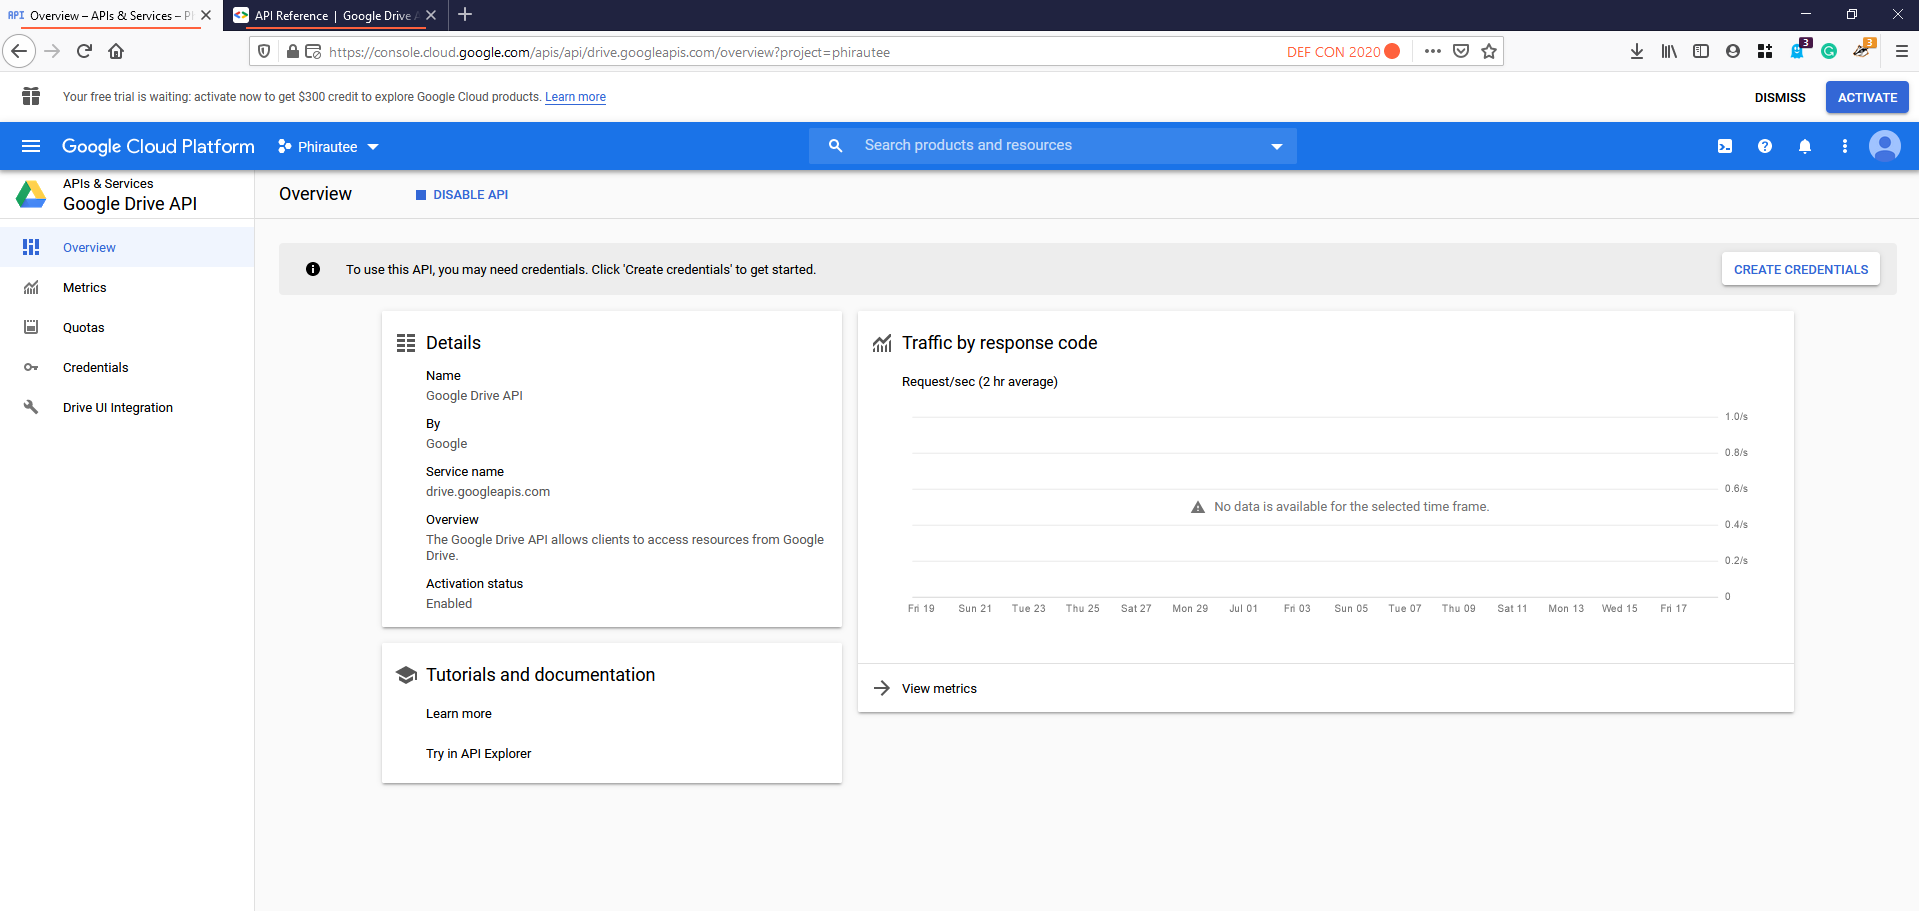
चरण 6: API एक्सेस को सक्षम करने के बाद "create credentials" बटन पर क्लिक करें।
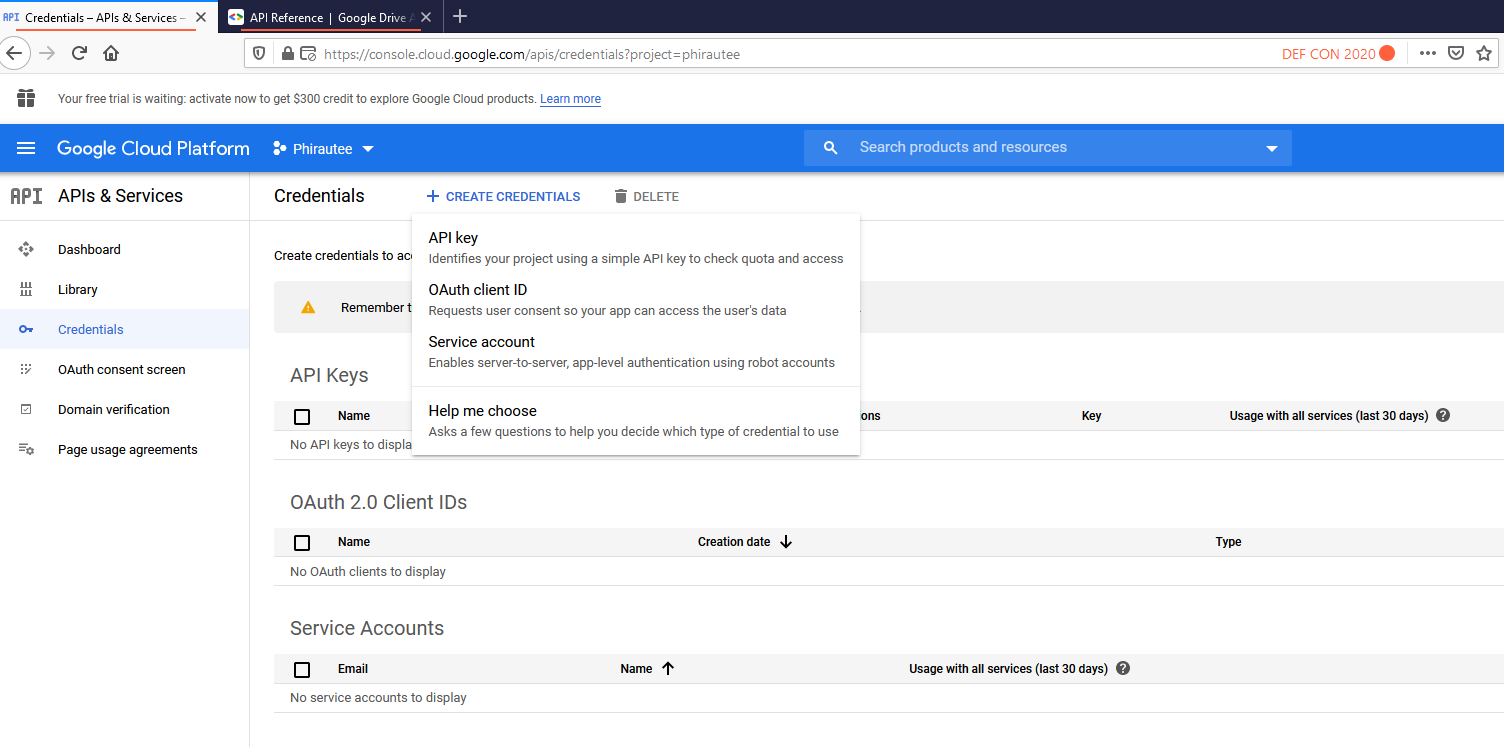
चरण 6: अब OAuth क्लाइंट आईडी क्रेडेंशियल बनाएं
चरण 7: उत्पाद प्रकार के रूप में वेब एप्लिकेशन चुनें और अधिकृत रीडायरेक्ट URI को https://developers.google.com/oauthplayground पर कॉन्फ़िगर करें
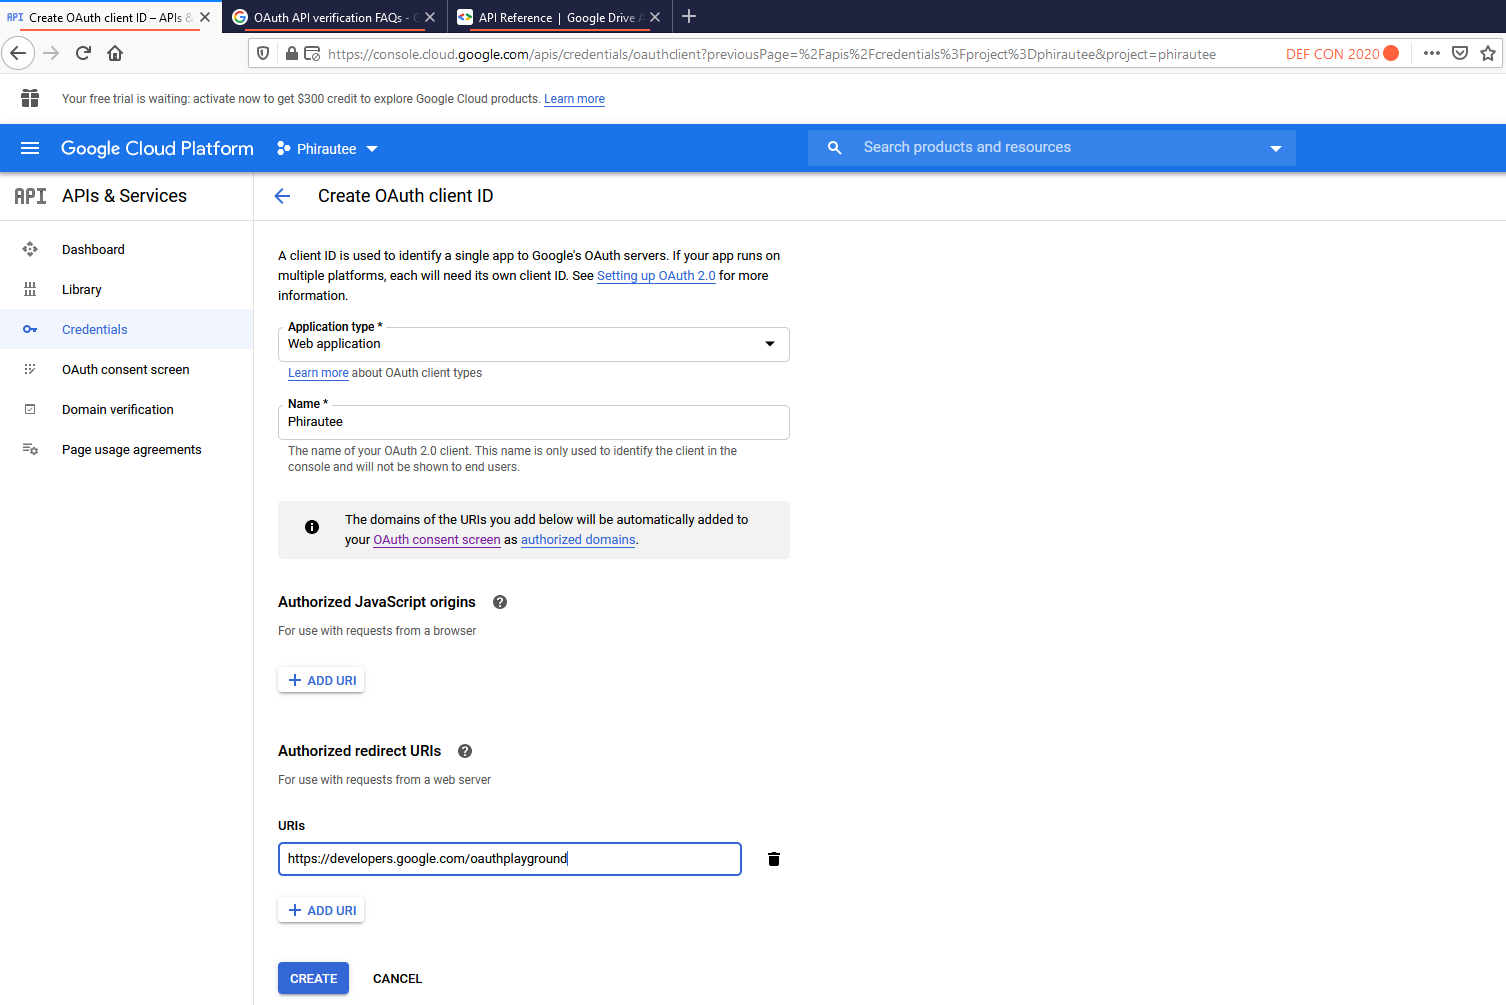
चरण 8: अपना क्लाइंट आईडी और सीक्रेट सहेजें। यदि आप नहीं करते हैं, तो इसे हमेशा APIs & Services में क्रेडेंशियल्स से एक्सेस किया जा सकता है। अब https://developers.google.com/oauthplayground पर ब्राउज़ करें
