 underh0st/cpanel-audit-remediation-tool
CVE-2026-41940 भेद्यता के लिए ऑडिट और घटना प्रतिक्रिया उपकरण


cPanel इंफ्रास्ट्रक्चर के लिए पेशेवर सुरक्षा ऑडिटिंग और घटना प्रतिक्रिया सुइट।
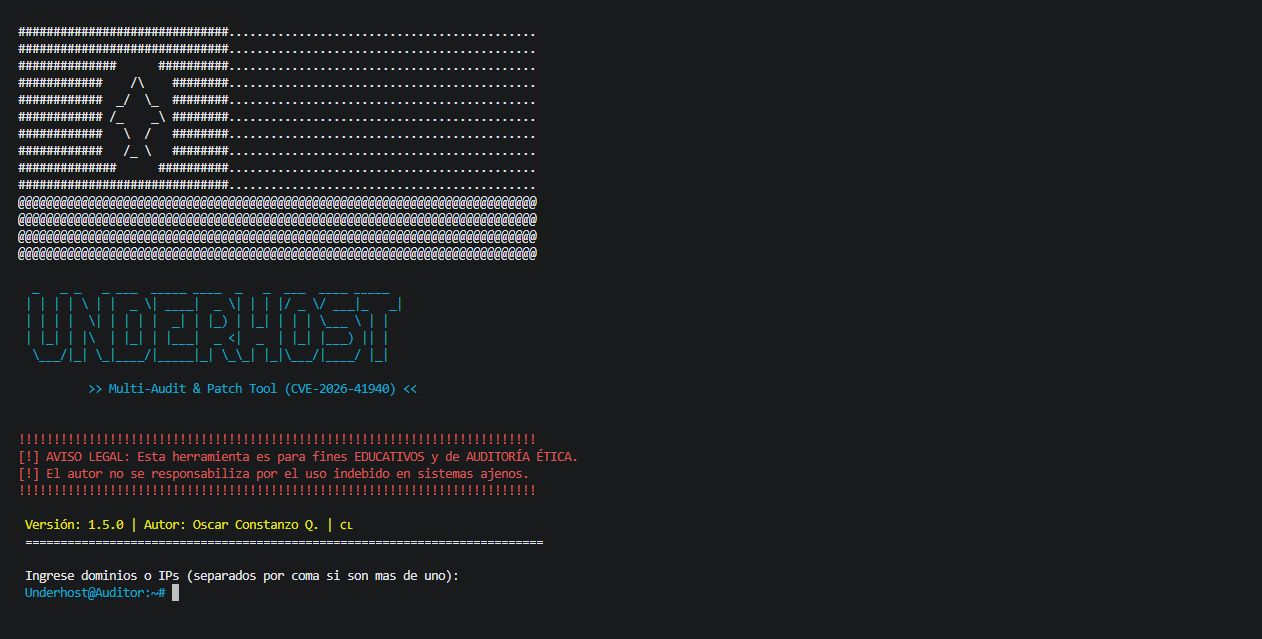
यह टूल ऑस्कर कॉन्स्टैन्ज़ो क्वेज़ादा, उर्फ अंडरहोस्ट द्वारा cPanel सर्वरों में CVE-2026-41940 कमजोरी की पहचान करने और उसे ठीक करने के लिए विकसित किया गया था। यह दोष HTTP सत्र हेडर इंजेक्शन के माध्यम से प्रमाणीकरण बायपास की अनुमति देता है, जिससे एक हमलावर बिना वैध पासवर्ड के पूर्ण प्रशासनिक (रूट) विशेषाधिकार प्राप्त कर सकता है।
⚠️ कानूनी अस्वीकरण यह टूल केवल शैक्षिक और नैतिक ऑडिटिंग उद्देश्यों के लिए प्रदान किया गया है। लेखक किसी भी दुरुपयोग, क्षति या अनधिकृत पहुंच के लिए जिम्मेदार नहीं है। इस सॉफ़्टवेयर का उपयोग केवल स्पष्ट अनुमति के साथ नेटवर्क पर करें।
# Clone the repository
git clone https://github.com/Underh0st/CPanel-Audit-Remediation-Tool.git

# Enter the directory
cd CPanel-Audit-Remediation-Tool

# Install dependencies
pip3 install -r requirements.txt

# Run the script
python3 ART.py
📋 उपचार प्रोटोकॉल यह टूल व्यवस्थापक को एक पेशेवर घटना प्रतिक्रिया प्रोटोकॉल के माध्यम से मार्गदर्शन करता है।
1.अलगाव: फ़ायरवॉल के माध्यम से प्रबंधन पोर्ट (2082-2087) तक पहुंच प्रतिबंधित करें।
2.पैचिंग: /scripts/upcp --force का उपयोग करके कोर अपडेट को बाध्य करें।
3.सफाई: चुराए गए टोकन को अमान्य करने के लिए /var/cpanel/sessions/raw/ की भौतिक शुद्धि।
4.खतरे की खोज: find /home -mtime -1 -ls का उपयोग करके स्थिरता (बैकडोर) का पता लगाएं।
5.हार्डनिंग: cPHulk और मल्टी-फैक्टर प्रमाणीकरण (MFA) सक्षम करें।
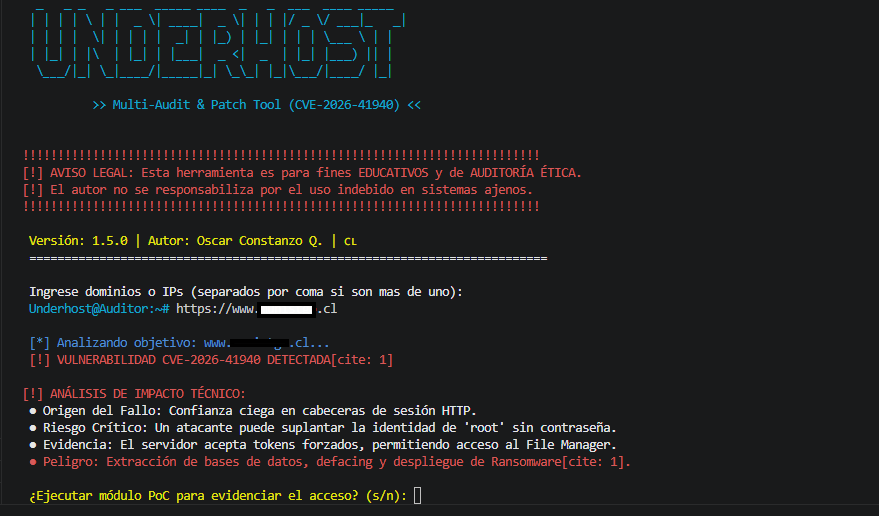 चित्र 2: सक्रिय स्कैनिंग मॉड्यूल CVE-2026-41940 की सफलतापूर्वक पहचान कर रहा है और जोखिम मूल्यांकन उत्पन्न कर रहा है।
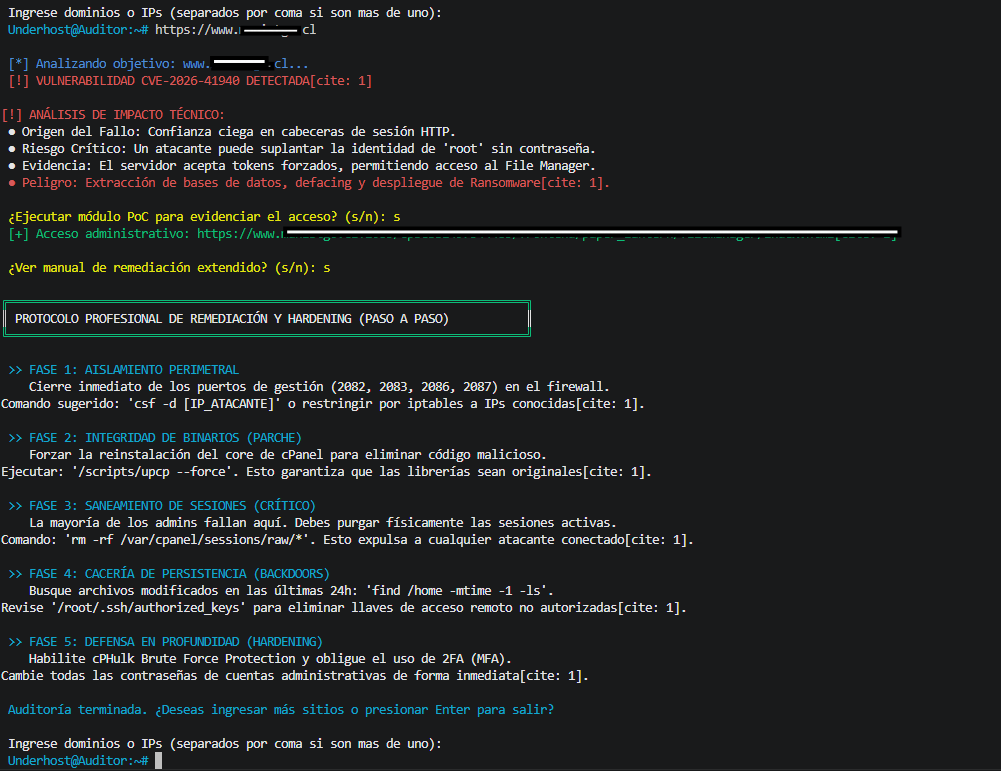 चित्र 3: सिस्टम सफाई और हार्डनिंग का विवरण देने वाला पेशेवर 5-चरणीय घटना प्रतिक्रिया मैनुअल।
लेखक ऑस्कर कॉन्स्टैन्ज़ो क्वेज़ादा। (अंडरहोस्ट) - 2010 से आक्रामक हैकर
