
 trappsec-dev/trappsec
ओपन-सोर्स फ्रेमवर्क API में यथार्थवादी डिकॉय रूट और हनी फील्ड्स को एम्बेड करने के लिए, व्यावसायिक तर्क की जांच करने वाले हमलावरों का पता लगाने और टोही को कार्रवाई योग्य सुरक्षा टेलीमेट्री में परिवर्तित करने हेतु।

trappsec एक ओपन-सोर्स फ्रेमवर्क है जो डेवलपर्स को उन हमलावरों का पता लगाने में मदद करता है जो API बिज़नेस लॉजिक की जाँच करते हैं। वास्तविक API संरचनाओं से अलग पहचानना मुश्किल होने वाले यथार्थवादी डिकॉय रूट्स और हनी फ़ील्ड्स एम्बेड करके, हमलावरों को प्रमाणित करने के लिए प्रेरित किया जाता है — जिससे टोही (reconnaissance) को कार्रवाई योग्य सुरक्षा टेलीमेट्री में बदला जा सके।
उन 1% लोगों के लिए बनाया गया है जो वास्तव में अपने सुरक्षा अलर्ट देखते हैं, और उन 99% के लिए भी जिन्हें बस उनके होने का विचार पसंद है।
डॉक्स पढ़ें • अल्ट्रा क्विकस्टार्ट • थ्रेट मॉडल • प्रोडक्शन
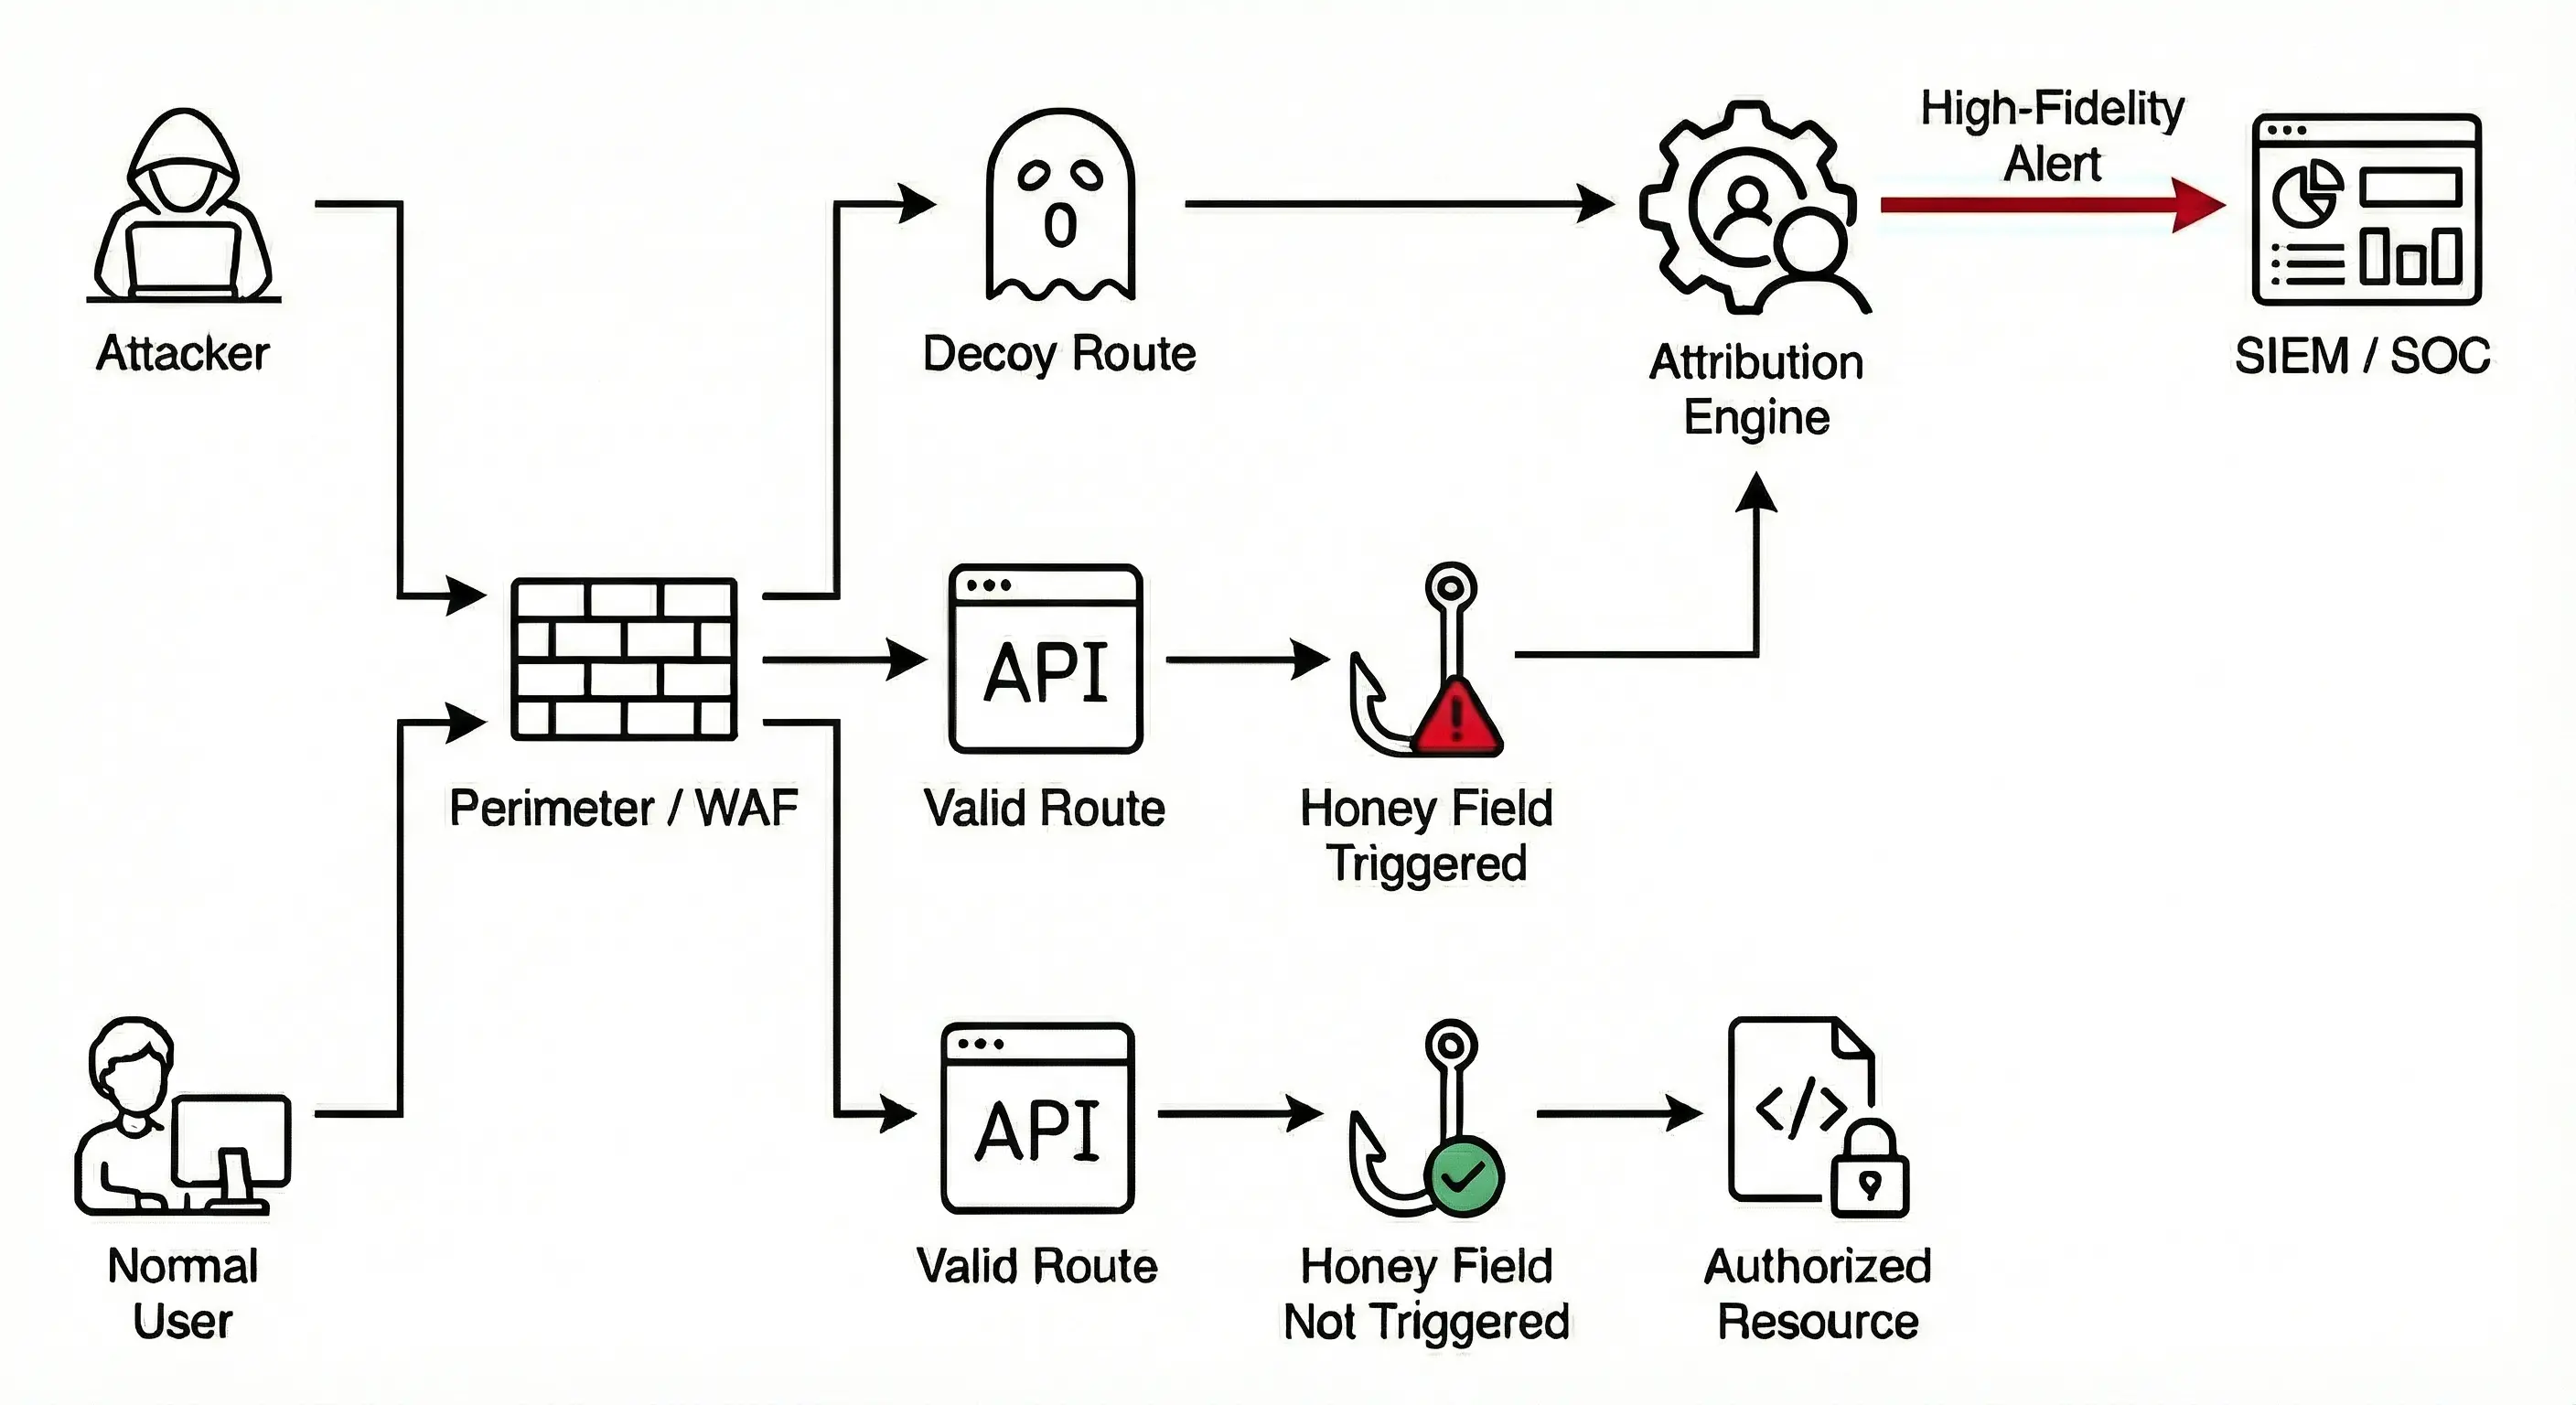
डिकॉय रूट्स: ये "भूत" एंडपॉइंट्स हैं जो आपके वास्तविक लॉजिक से बाहर रहते हैं लेकिन प्रामाणिक दिखते हैं। अपने क्लाइंट-साइड कोड में डमी संदर्भ लगाकर, आप हमलावरों को इन ट्रैप्स पर हमला करने के लिए फुसला सकते हैं, जिससे आप उनके व्यवहार की निगरानी कस्टम स्टैटिक या डायनामिक रिस्पॉन्स के माध्यम से कर सकते हैं जो प्रमाणीकरण स्थिति के अनुसार अनुकूलित होते हैं।
हनी फ़ील्ड्स: वैध API एंडपॉइंट्स के भीतर एम्बेड किए गए गैर-कार्यात्मक पैरामीटर जो अदृश्य ट्रिपवायर के रूप में कार्य करते हैं। आप हमलावरों को स्टैटिक मानों वाले छिपे हुए फ़ॉर्म फ़ील्ड्स के रूप में इन्हें शामिल करके फुसला सकते हैं, या GET रिस्पॉन्स में दिखने वाले मौजूदा "read-only" एट्रिब्यूट्स का उपयोग हनी फ़ील्ड्स के रूप में कर सकते हैं जो तब अलर्ट ट्रिगर करते हैं जब कोई हमलावर POST या PUT अनुरोधों के माध्यम से उन्हें संशोधित करने का प्रयास करता है।
आइडेंटिटी एट्रिब्यूशन: फ्रेमवर्क हुक्स आपको किसी अनुरोध को प्रमाणित उपयोगकर्ता पहचान से जोड़ने की अनुमति देते हैं। आप ट्रैप्स को एक विशिष्ट intent (प्रिविलेज एस्केलेशन, टोही आदि) से भी मैप कर सकते हैं। इन्हें मिलाकर, आपको उच्च-निष्ठा (high-fidelity) अलर्ट मिलते हैं जिन पर सुरक्षा टीमें तेज़ी से और अधिक प्रभावी ढंग से प्रतिक्रिया दे सकती हैं।
प्रमाणीकरण आवश्यक करें: ऐसे इंटरनेट में जो अधिकतर हानिरहित है लेकिन तेजी से ऐसे लोगों और स्कैनरों (मुख्यतः स्कैनरों) से भरा जा रहा है जो ऐसी चीज़ों को टटोलते हैं जिन्हें उन्हें नहीं टटोलना चाहिए, आप शोर में दबना नहीं चाहते। उन्हें प्रमाणीकरण के साथ जाँच करने के लिए निर्देशित करने हेतु (401, Unauthorized) जैसे अन-प्रमाणित टेम्पलेट रिस्पॉन्स का उपयोग करें।
घुल-मिल जाएँ: एक ट्रैप को आपके API के सामान्य हिस्से जैसा बिल्कुल दिखना चाहिए। एक अच्छा ट्रैप आपके API के एक साधारण, मानक — शायद उबाऊ — हिस्से जैसा दिखना चाहिए। यदि यह "सच होने के लिए बहुत अच्छा" लगता है, तो हमलावर इसे नज़रअंदाज़ कर देंगे। ट्रैप्स को ऐसे डिज़ाइन करें कि वे आपके बिज़नेस लॉजिक को समझने या हेरफेर करने की कोशिश करने वाले लोगों को पकड़ सकें।
trappsec सीधे आपके मौजूदा वर्कफ़्लो में एकीकृत हो सकता है। इवेंट्स डिफ़ॉल्ट रूप से आपके मानक लॉगिंग हैंडलर्स में लिखे जाते हैं, लेकिन इन्हें ऑब्ज़र्वेबिलिटी के लिए OpenTelemetry में या स्वचालित प्रतिक्रियाओं को ट्रिगर करने या सुरक्षा टीमों को सूचित करने के लिए Webhooks में भी एकीकृत करने के लिए कॉन्फ़िगर किया जा सकता है।
तीन एजेंट स्किल्स आपके कोडिंग एजेंट को आपके अपने ऐप के लिए एक सुरक्षा इंजीनियर में बदल देती हैं। प्रत्येक अपने परिवर्तन आपके ऐप के अपने कोड में लिखता है, कोई निर्भरता नहीं जोड़ता, किसी भी स्टैक पर काम करता है, और OpenTelemetry के माध्यम से रिपोर्ट करता है, जिसे ऐप में पहले से ही ट्रेस और लॉग्स के साथ सेट अप होना चाहिए। तीनों एक ही स्कीमा साझा करते हैं: कॉलर की पहचान प्रत्येक अनुरोध के सर्वर स्पैन पर एक बार सेट की जाती है, डिसेप्शन और डिटेक्शन से प्राप्त निष्कर्ष केवल नियम के तथ्यों को लेकर उससे जुड़ते हैं, और ऑडिट रिकॉर्ड अपने आप में पूर्ण होते हैं।
add-deception ऐसे honey fields और decoy routes डिज़ाइन करता है जो आपके API के conventions से मेल खाते हैं, और उन्हीं authentication, loaders और validation से बनाए जाते हैं जो उनके बगल वाले routes में इस्तेमाल होते हैं, साथ ही ऐसे frontend lures भी जो ऐसे दिखते हैं जैसे आपकी टीम ने लिखे हों। यह सत्यापित करता है कि हर tripwire सक्रिय होता है और कोई भी वास्तविक उपयोगकर्ता उसे कभी trigger नहीं कर सकता।add-detection आपका ऐप जो validation पहले से करता है उसे detections में बदल देता है: यह उन checks को ढूँढता है जो inputs को अस्वीकार करते हैं और ऐसी स्थितियाँ बताते हैं जो कोई वास्तविक client उत्पन्न नहीं कर सकता (ऐसे मान जो UI कभी प्रस्तावित नहीं करता, ऐसे totals जो server से मेल नहीं खाते, क्रम से बाहर steps, किसी अन्य tenant के IDs) और प्रत्येक को यह रिपोर्ट करने योग्य बनाता है कि किसने प्रयास किया, बिना किसी response को बदले।add-auditing आपके product में उपयोगकर्ता क्या करते हैं, इसे रिकॉर्ड करता है — रोज़मर्रा के edits से लेकर इसके core objects तक और security-संबंधित क्रियाओं (sign-ins, role changes, sharing, exports, API keys, settings) तक — actor, किसकी ओर से, tenant, origin, resource, changes और outcome के साथ self-contained audit records के रूप में।Claude Code:
/plugin marketplace add trappsec-dev/trappsec
/plugin install trappsec@trappsec
फिर अपने ऐप में deception जोड़ने, detection जोड़ने या audit logging जोड़ने के लिए कहें, या /trappsec:add-deception, /trappsec:add-detection या /trappsec:add-auditing चलाएँ।
अन्य एजेंट जो Agent Skills का समर्थन करते हैं: plugins/trappsec/skills में मौजूद skills को अपने एजेंट की skills डायरेक्टरी में कॉपी करें।
| भाषा | फ्रेमवर्क |
|---|---|
| Python | Flask |
| FastAPI | |
| Starlette | |
| Litestar | |
| Django | |
| Sanic | |
| Tornado | |
| Node.js | Express |
| NestJS | |
| Fastify | |
| Hapi | |
| Koa | |
| Hono | |
| Go | net/http |
| Gin | |
| Echo | |
chi, gorilla/mux और अन्य http.Handler राउटर |
आपका पसंदीदा फ्रेमवर्क सूची में नहीं है? यहाँ अनुरोध करें।
सामुदायिक सहायता GitHub issues और discussions के माध्यम से उपलब्ध है।
व्यावसायिक सहायता या सेवाओं के लिए, [email protected] पर ईमेल करें।






