 teycir/apihunter
Rust में लिखा async API सुरक्षा स्कैनर जो CORS, CSP, GraphQL, JWT, OpenAPI और सक्रिय API पोस्चर जाँच के लिए है।

यदि यह प्रोजेक्ट आपके काम में सहायक है, तो निरंतर रखरखाव और नई सुविधाओं का समर्थन करें।
ETH दान वॉलेट
0x11282eE5726B3370c8B480e321b3B2aA13686582

ऊपर दिया गया QR कोड स्कैन करें या वॉलेट पता कॉपी करें।


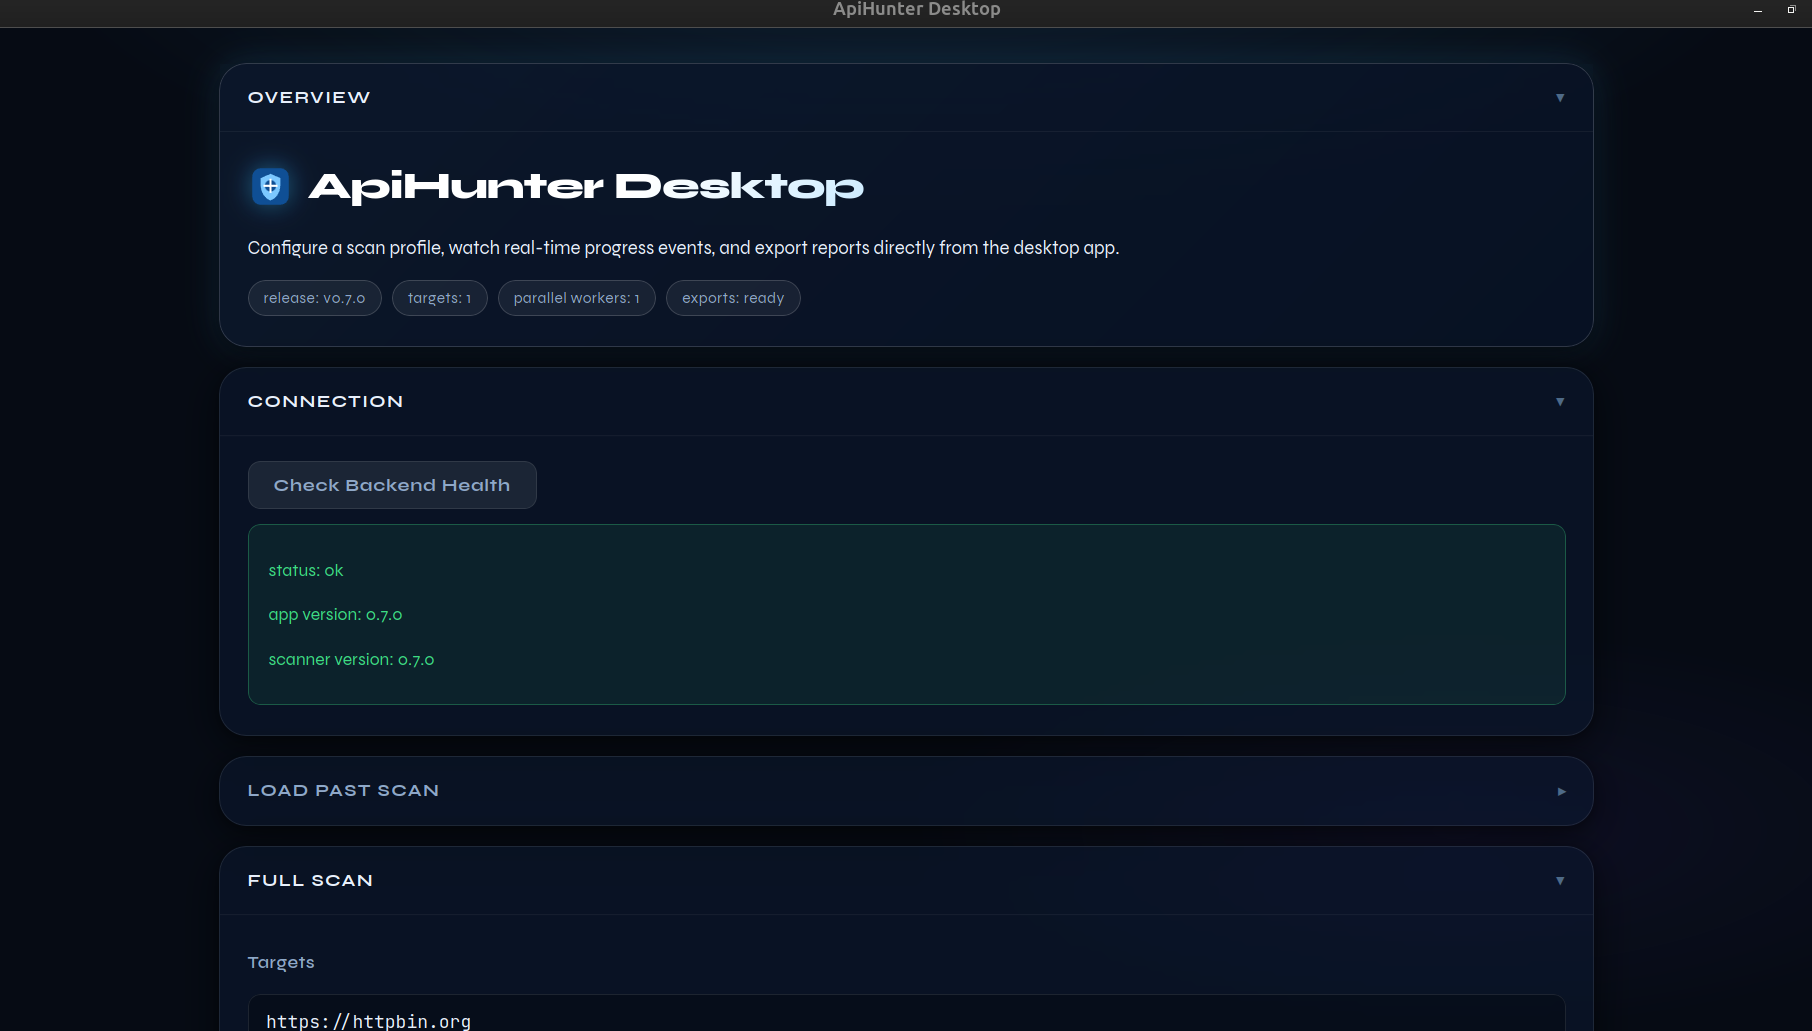
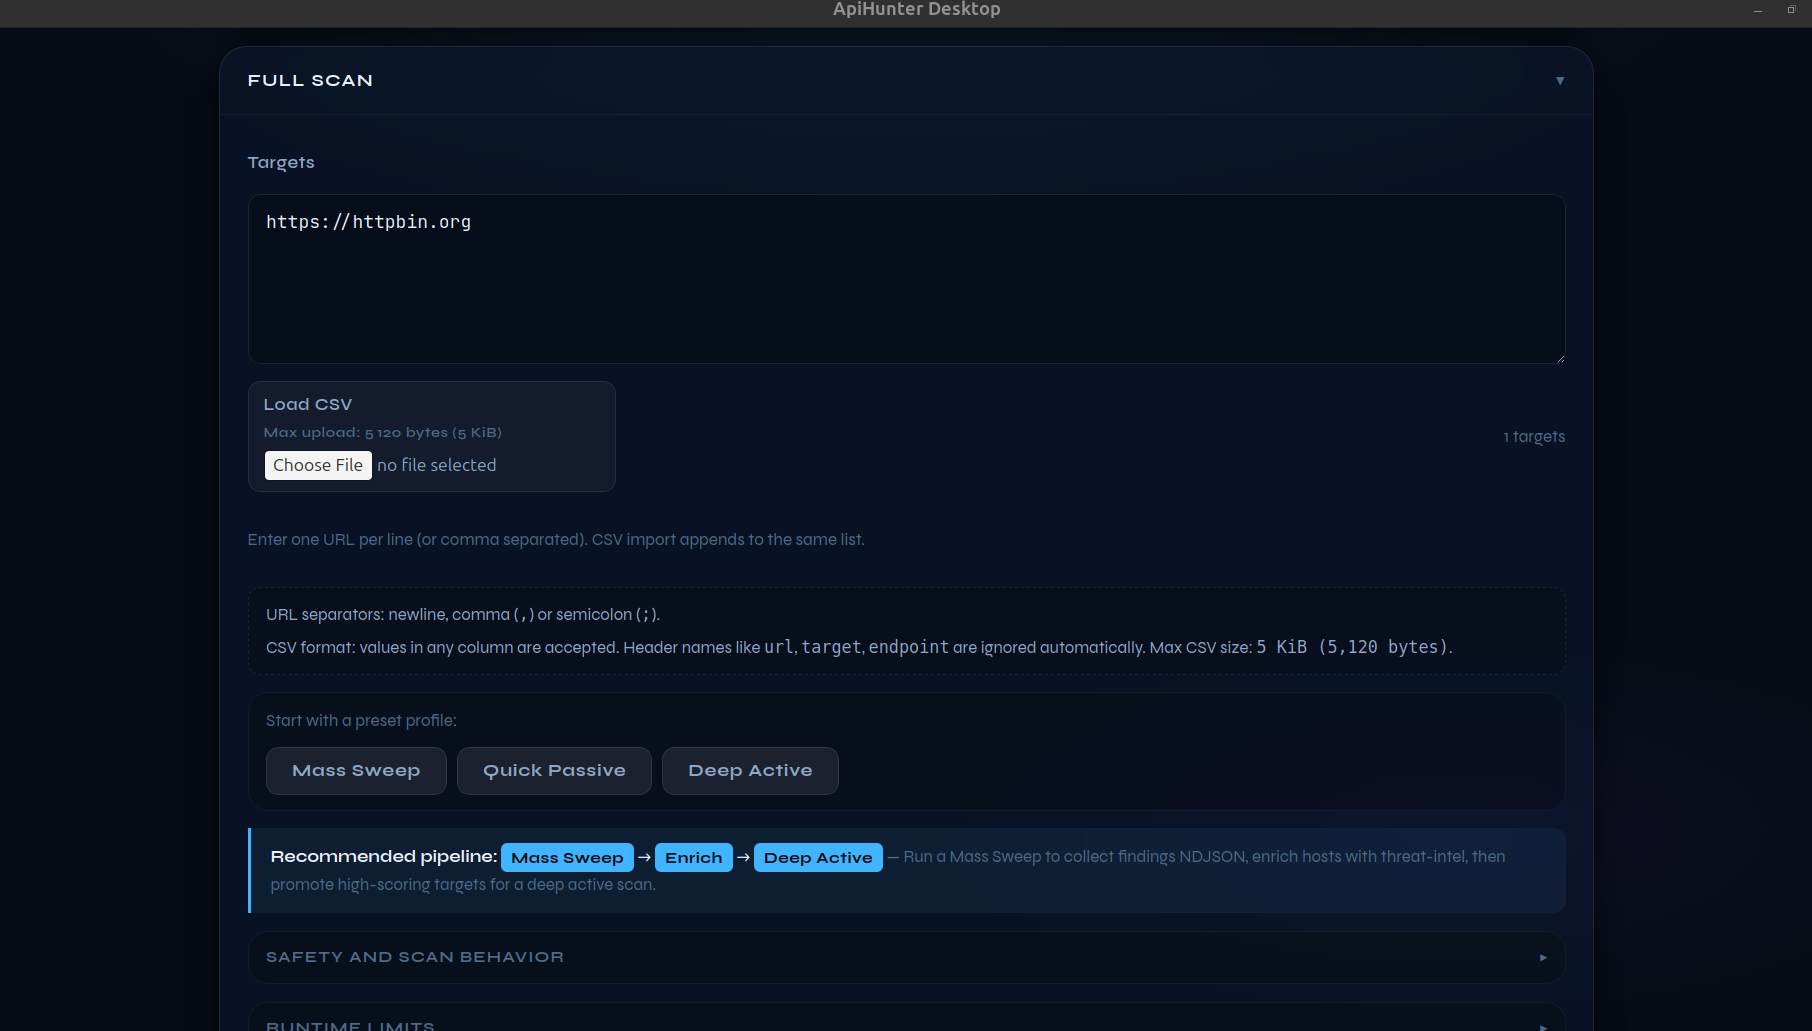
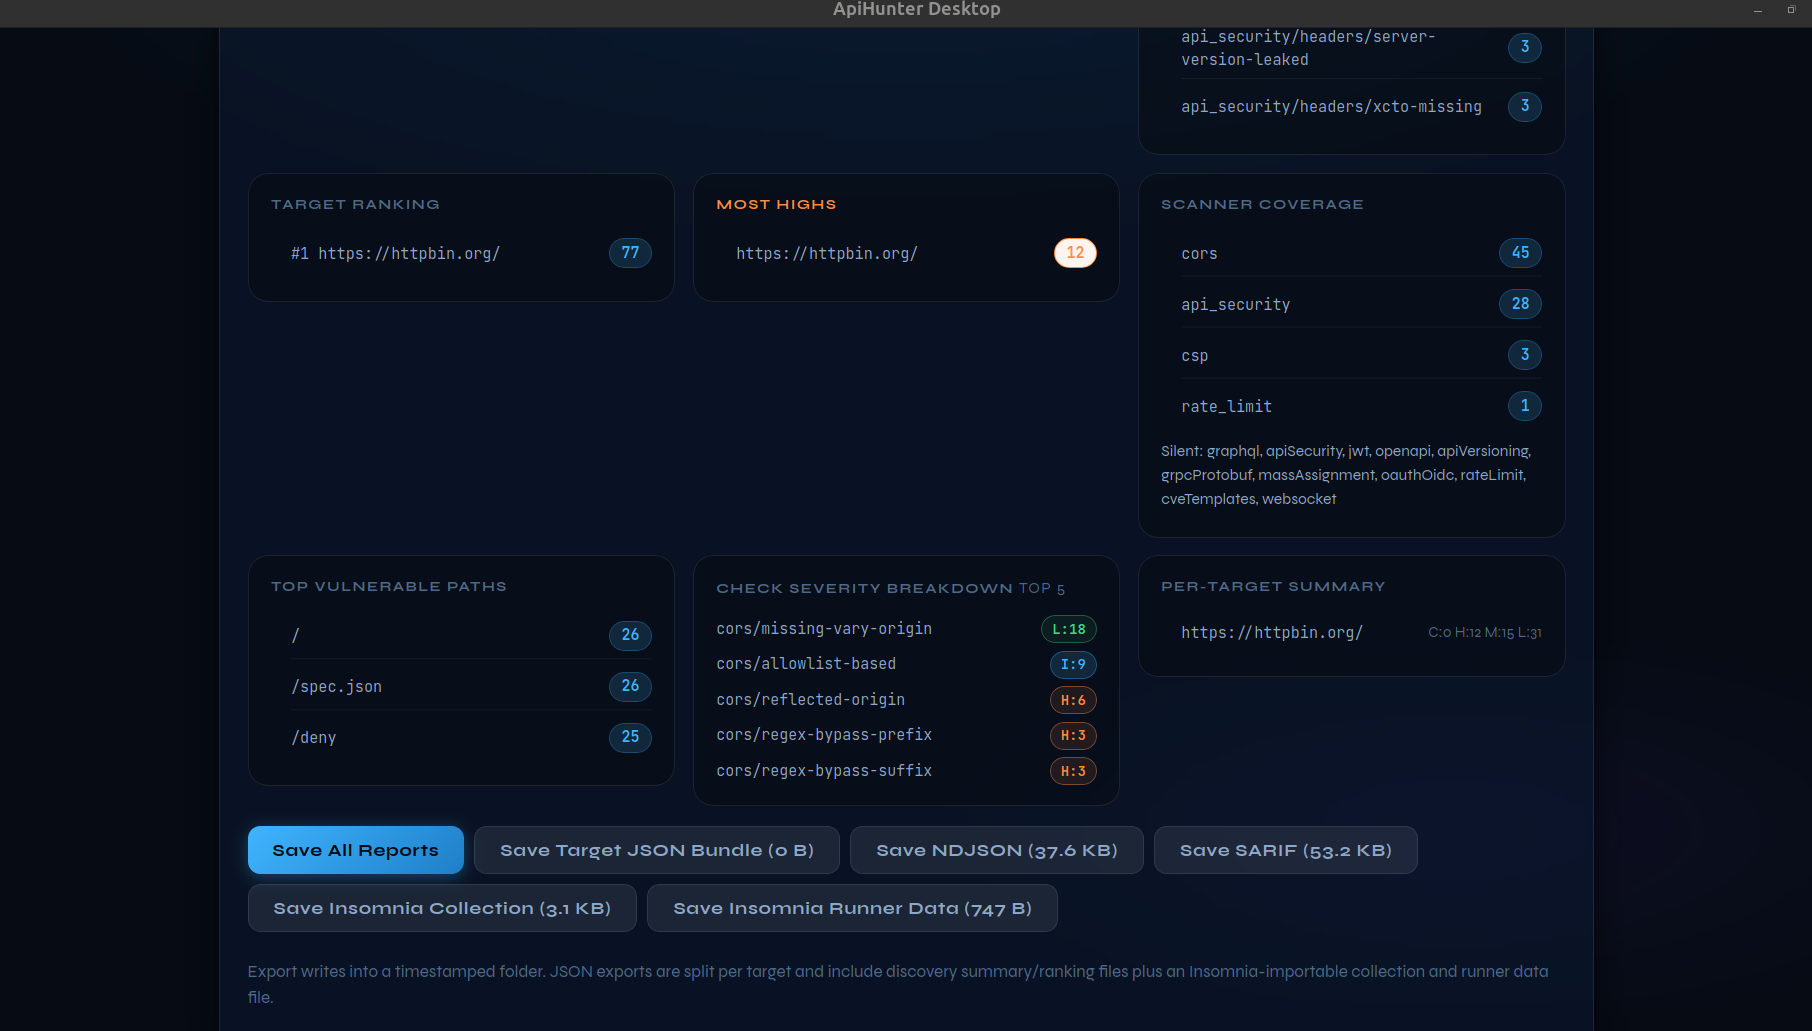
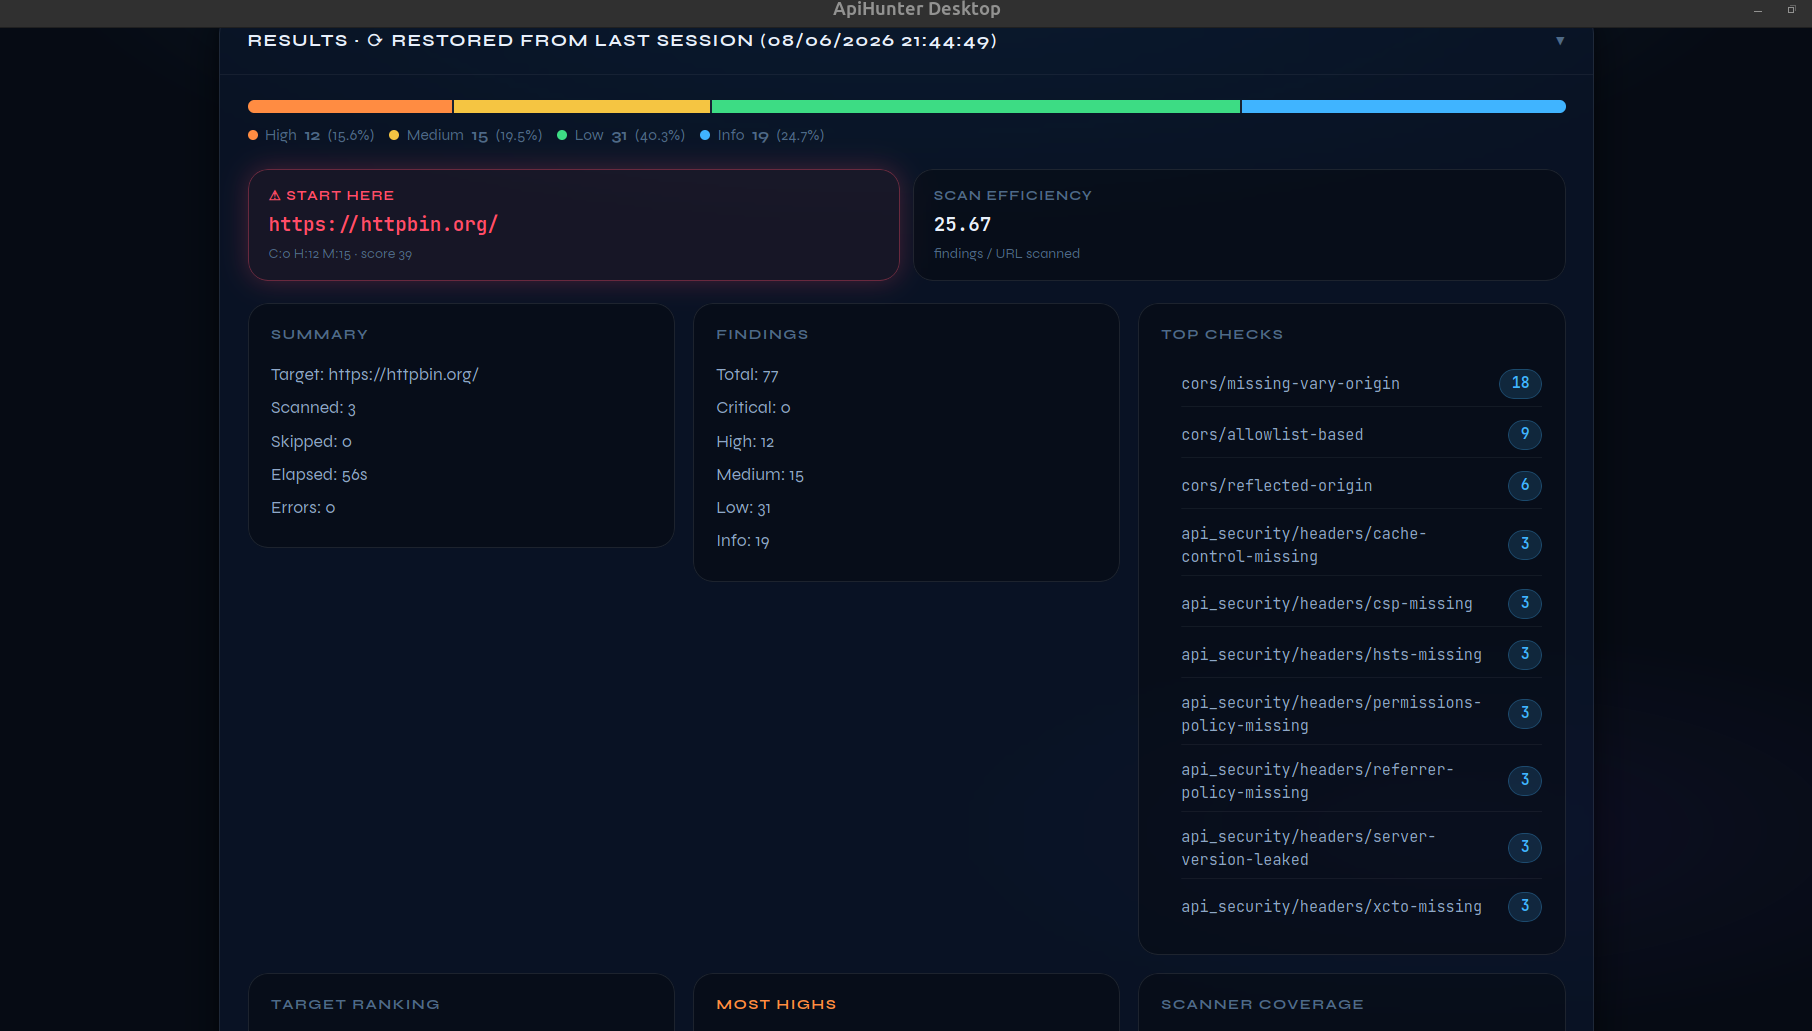
API बेसलाइन परीक्षण और रिग्रेशन पहचान हेतु एसिंक्रोनस, मॉड्यूलर API सुरक्षा स्कैनर।
अनुकूली समवर्तीता और CI-तैयार आउटपुट (NDJSON/SARIF) का उपयोग करके डिस्कवरी को लक्षित जाँचों (CORS/CSP/GraphQL/OpenAPI/JWT/API सुरक्षा) के साथ जोड़ता है।
उपयोग-मामले: रेड-टीम/API पेंटेस्ट डिस्कवरी और एक्सप्लॉइट सत्यापन के लिए आक्रमण (offense), तथा CI/CD रिग्रेशन गेटिंग, निरंतर API सख्तीकरण और प्रारंभिक गलत-कॉन्फ़िगरेशन पहचान के लिए रक्षा (defense)।
बड़े पैमाने पर स्कैन करना? Triage मोड देखें — मुख्य सुरक्षा जाँचों के साथ 20 मिनट में 5000 लक्ष्यों को स्कैन करें, फिर निष्कर्षों में खतरे की खुफिया जानकारी (पोर्ट, CVE, ASN, डोमेन आयु) जोड़ने के लिए Enrich मोड का उपयोग करें।
ApiHunterapihunterapi_scannerapihunter (cargo run के लिए डिफ़ॉल्ट)खोज-क्षमता के लिए इन्हें GitHub रिपॉजिटरी सेटिंग्स में सेट करें:
Async API security scanner for CORS/CSP/GraphQL/JWT/OpenAPI and active API posture checks.https://github.com/Teycir/ApiHunterrust, security, api-security, scanner, graphql, cors, csp, jwt, openapi, sarif, ndjsonflowchart LR A[CLI apihunter] --> B[main.rs] D[Input Sources] --> E[Pre-filter + Discovery] B --> C[HttpClient + Config] E --> F[runner.rs] C --> F
F --> G1[Passive scanners]
F --> G2[Active scanners]

I[template-tool] --> H[CVE templates]
H --> G2

G1 --> J[Findings]
G2 --> J
J --> K[Reporter]
K --> L[Auto Reports]
K --> M[CI/CD Controls]
## ApiHunter क्यों?

### मुख्य लाभ

- **API-प्रथम आर्किटेक्चर**: REST/GraphQL API के लिए विशेष रूप से निर्मित, वेब ऐप स्कैनर से रूपांतरित नहीं
- **बुद्धिमान गलत-सकारात्मक न्यूनीकरण**:
  - कैनरी प्रोबिंग के साथ SPA कैच-ऑल पहचान
  - संदर्भ-जागरूक गुप्त सत्यापन (फ्रंटएंड बनाम बैकएंड)
  - बॉडी सामग्री सत्यापन और रेफरर जाँच
  - डुप्लिकेट निष्कर्षों को छोड़ने के लिए प्रतिक्रिया फिंगरप्रिंटिंग
- **डिज़ाइन से उत्पादन-सुरक्षित**:
  - त्रुटियों पर पीछे हटने वाली अनुकूली समवर्तीता (AIMD)
  - कॉन्फ़िगर करने योग्य विलंब के साथ प्रति-होस्ट दर सीमा
  - विनम्रता नियंत्रण (पुनः प्रयास, टाइमआउट, WAF से बचाव)
  - सक्रिय जाँच के लिए ड्राई-रन मोड
- **चुपके और बचाव**:
  - क्यूरेटेड पूल से रनटाइम User-Agent रोटेशन (assets/user_agents.txt)
  - जिटर के साथ यादृच्छिक अनुरोध विलंब
  - प्रति-होस्ट विलंब प्रवर्तन (बर्स्ट पैटर्न से बचाता है)
  - एक्सपोनेंशियल बैकऑफ़ के साथ पुनः प्रयास तर्क
  - वैध ट्रैफ़िक के साथ घुलने-मिलने के लिए कस्टम हेडर इंजेक्शन
  - सर्वर प्रतिक्रियाओं के आधार पर अनुकूली समय
  - डिफ़ॉल्ट मोड में कोई हार्डकोडेड स्कैनर फिंगरप्रिंट नहीं

### स्टेल्थ तकनीकों पर गहन चर्चा

ApiHunter WAF (वेब एप्लिकेशन फ़ायरवॉल) और बॉट सुरक्षा प्रणालियों द्वारा पहचान से बचने के लिए कई स्टेल्थ तकनीकों का उपयोग करता है:

#### 1. User-Agent रोटेशन
**यह क्या करता है:** एक फ़ाइल से 100+ वास्तविक ब्राउज़र User-Agent स्ट्रिंग्स के बीच यादृच्छिक रूप से चक्रण करता है (`assets/user_agents.txt`)

**यह क्यों काम करता है:** बॉट आमतौर पर एक ही User-Agent का उपयोग करते हैं (जैसे `curl/7.68.0`). Chrome, Firefox, Safari, आदि होने का दिखावा करके, आप वैध ट्रैफ़िक में घुल-मिल जाते हैं

**सरल उपमा:** हमेशा एक ही वर्दी पहनने के बजाय अलग-अलग भेष बदलने जैसा

#### 2. यादृच्छिक समय और जिटर
**यह क्या करता है:** जिटर (छोटे यादृच्छिक बदलाव) के साथ अनुरोधों के बीच यादृच्छिक विलंब जोड़ता है (`--delay-ms` द्वारा नियंत्रित)

**यह क्यों काम करता है:** बॉट सही अंतराल पर अनुरोध भेजते हैं (ठीक 100ms के अंतर पर). मनुष्य अप्रत्याशित होते हैं. यादृच्छिक समय ट्रैफ़िक को जैविक दिखाता है

**सरल उपमा:** रोबोट की तरह मार्च करने के बजाय अनियमित कदमों से चलना

#### 3. प्रति-होस्ट विलंब प्रवर्तन
**यह क्या करता है:** प्रत्येक डोमेन के लिए विलंब को अलग-अलग ट्रैक करता है, वैश्विक रूप से नहीं

**यह क्यों काम करता है:** बर्स्ट पैटर्न को रोकता है जहाँ आप एक होस्ट को तुरंत 50 बार हिट करते हैं. प्रत्येक होस्ट विनम्र, दूरी वाले अनुरोध देखता है

**सरल उपमा:** एक ही व्यक्ति पर बार-बार चिल्लाने के बजाय विभिन्न बातचीत में बारी-बारी से भाग लेना
