
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
HackTheBox-Reporting — Hack The Box CPTS, CWES, CDSA, CWEE, CAPE, CJCA, CWPE, COAE, CDEP परीक्षा और लैब रिपोर्टिंग / नोट-टेकिंग टूल | Kitploit
उपकरण/GitHubGitHub/syslifters/hackthebox-reporting
पेनिट्रेशन टेस्टिंगलर्निंग और शिक्षारेड टीमिंगचयनित संसाधनलर्निंग पाथ और कोर्सलैब और अभ्यास
GitHubsyslifters/hackthebox-reporting

HackTheBox-Reporting

Hack The Box CPTS, CWES, CDSA, CWEE, CAPE, CJCA, CWPE, COAE, CDEP परीक्षा और लैब रिपोर्टिंग / नोट-टेकिंग टूल

रिपॉजिटरी देखें
448291 महीना पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer एक ओपन-सोर्स विशेषाधिकार प्रबंधन (PAM) प्लेटफ़ॉर्म है जो DevOps और IT टीमों को SSH, RDP, Kubernetes, डेटाबेस और RemoteApp एंडपॉइंट्स तक वेब ब्राउज़र के माध्यम से मांग पर और सुरक्षित पहुँच प्रदान करता है।

    350
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    वेब पर 7,700+ सोशल मीडिया पहचानों को खोजने और मैप करने के लिए AI-संचालित OSINT इंजन

    283

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

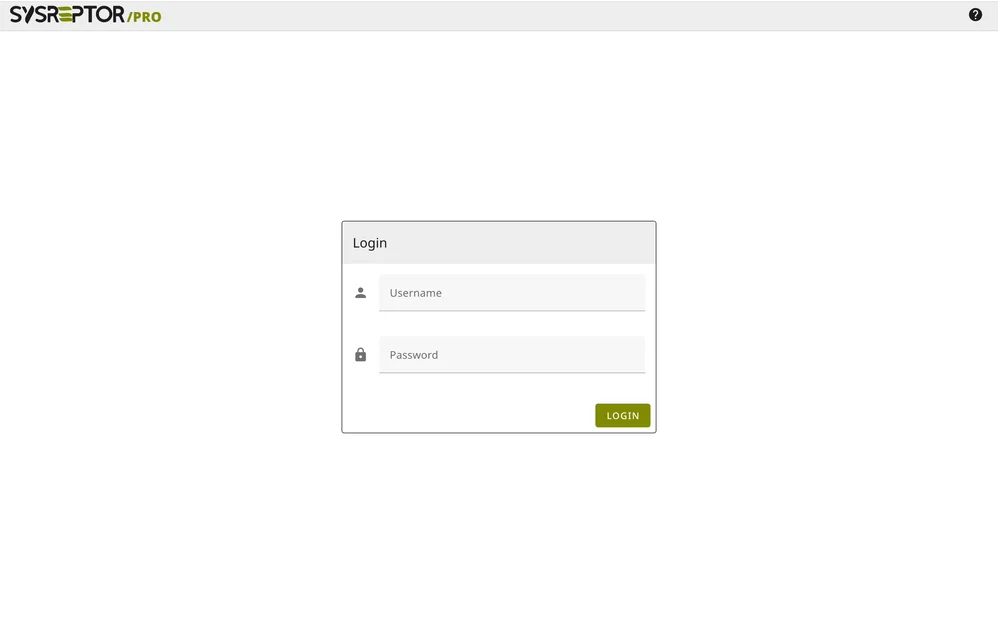
SysReptor का उपयोग करके Hack The Box रिपोर्टिंग

SysReptor

सुरक्षा पेशेवरों के लिए पेंटेस्ट रिपोर्ट बनाना आसान बनाने हेतु डिज़ाइन किया गया एक आसान और अनुकूलन योग्य पेंटेस्ट रिपोर्टिंग प्लेटफ़ॉर्म।


Hack The Box रिपोर्टिंग (आधिकारिक रूप से अनुशंसित)

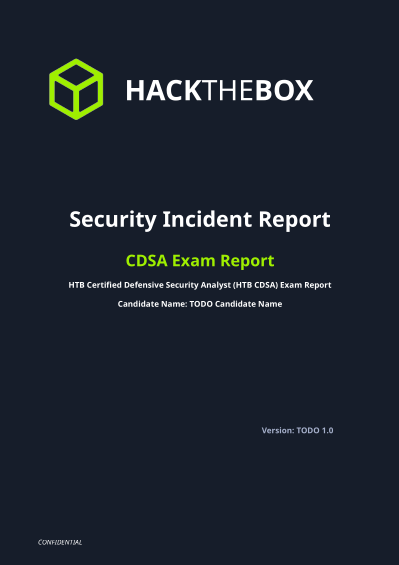
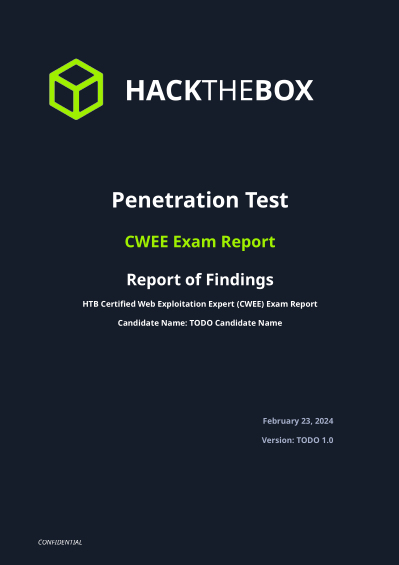
यह रिपॉज़िटरी Hack The Box (HTB) रिपोर्ट टेम्पलेट्स को प्रदर्शित करती है, जो SysReptor के साथ बनाए गए हैं — एक पूरी तरह से अनुकूलन योग्य पेंटेस्ट रिपोर्टिंग प्लेटफ़ॉर्म।

समर्थित प्रमाणपत्र:
CPTS, CWES, CDSA, CWEE, CAPE, CJCA, CWPE, COAE, CDEP

फ़ॉर्मेटिंग पर नहीं, हैकिंग पर ध्यान दें। आपकी Hack The Box यात्रा के लिए शुभकामनाएँ! ❤️
Signup

🚀 यहाँ साइन अप करें (यह मुफ़्त है)

पहले से ही खाता है? यहाँ लॉगिन करें।

मिनटों में आपकी Hack The Box रिपोर्ट

GIF

सेल्फ-होस्टिंग पसंद है (वह भी मुफ़्त)?

  1. SysReptor इंस्टॉल करें
  2. सभी HTB डिज़ाइन और रिपोर्ट आयात करें:
cd sysreptor/deploy
curl -s "https://docs.sysreptor.com/assets/htb-designs.tar.gz" | docker compose exec --no-TTY app python3 manage.py importdemodata --type=design
curl -s "https://docs.sysreptor.com/assets/htb-demo-projects.tar.gz" | docker compose exec --no-TTY app python3 manage.py importdemodata --type=project

💡 हमारे दस्तावेज़ पर एक नज़र डालें।


कोई टेम्पलेट नहीं मिल रहा या प्रश्न हैं? issue खोलें या हमसे संपर्क करें। हमें मदद करके खुशी होगी।

आपके लाभ

💲 मुफ़्त
📝 markdown में लिखें
⚙️ PDF में रेंडर करें
🛡️ CPTS, CWES, CDSA, CWEE, CAPE, CJCA
🚀 पूरी तरह से अनुकूलन योग्य
👌 स्थानीय सॉफ़्टवेयर समस्या निवारण की आवश्यकता नहीं
Hack The Box रिपोर्ट टेम्पलेट

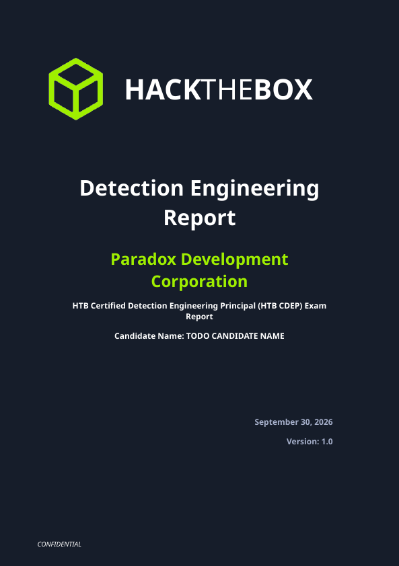
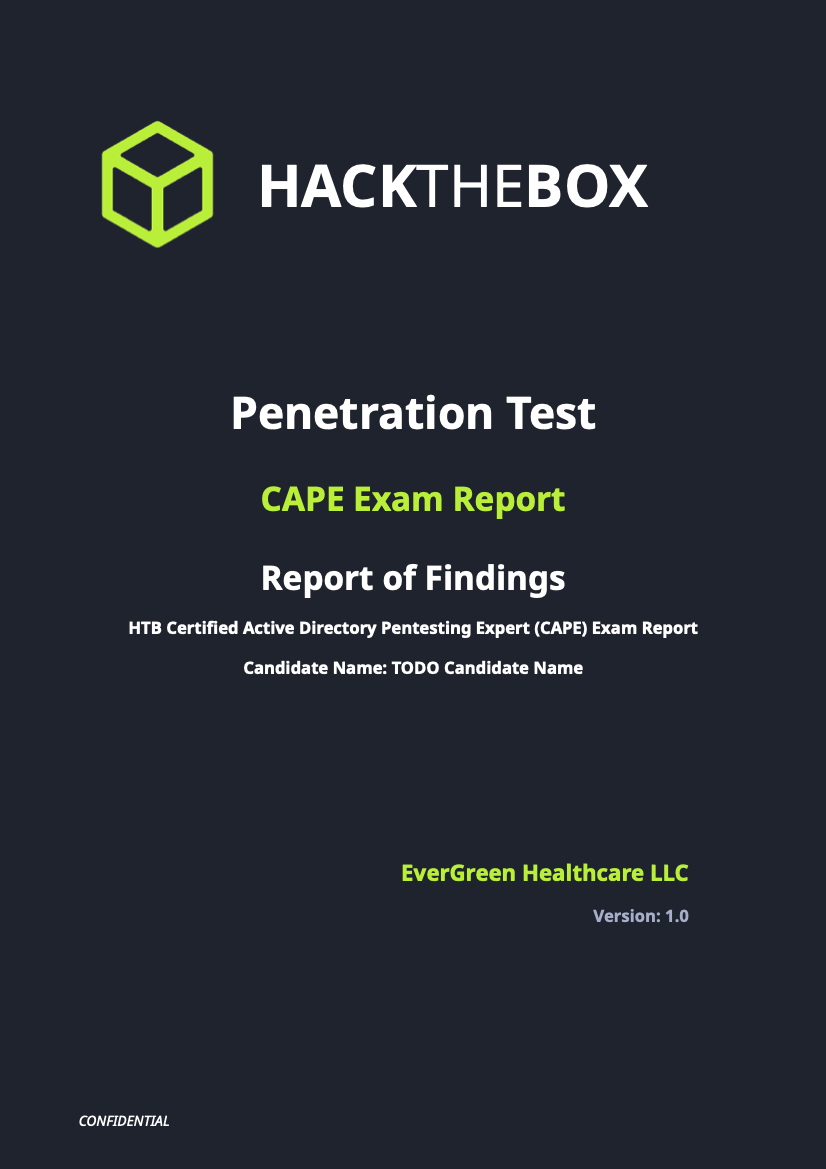
HTB CPTS Report HTB CWES Report HTB CDSA Report HTB CWEE Report HTB CAPE Report HTB CJCA Report HTB CWPE Report HTB COAE Report HTB CDEP Report

Hack The Box संक्षिप्ताक्षर

टूल डाउनलोड करें