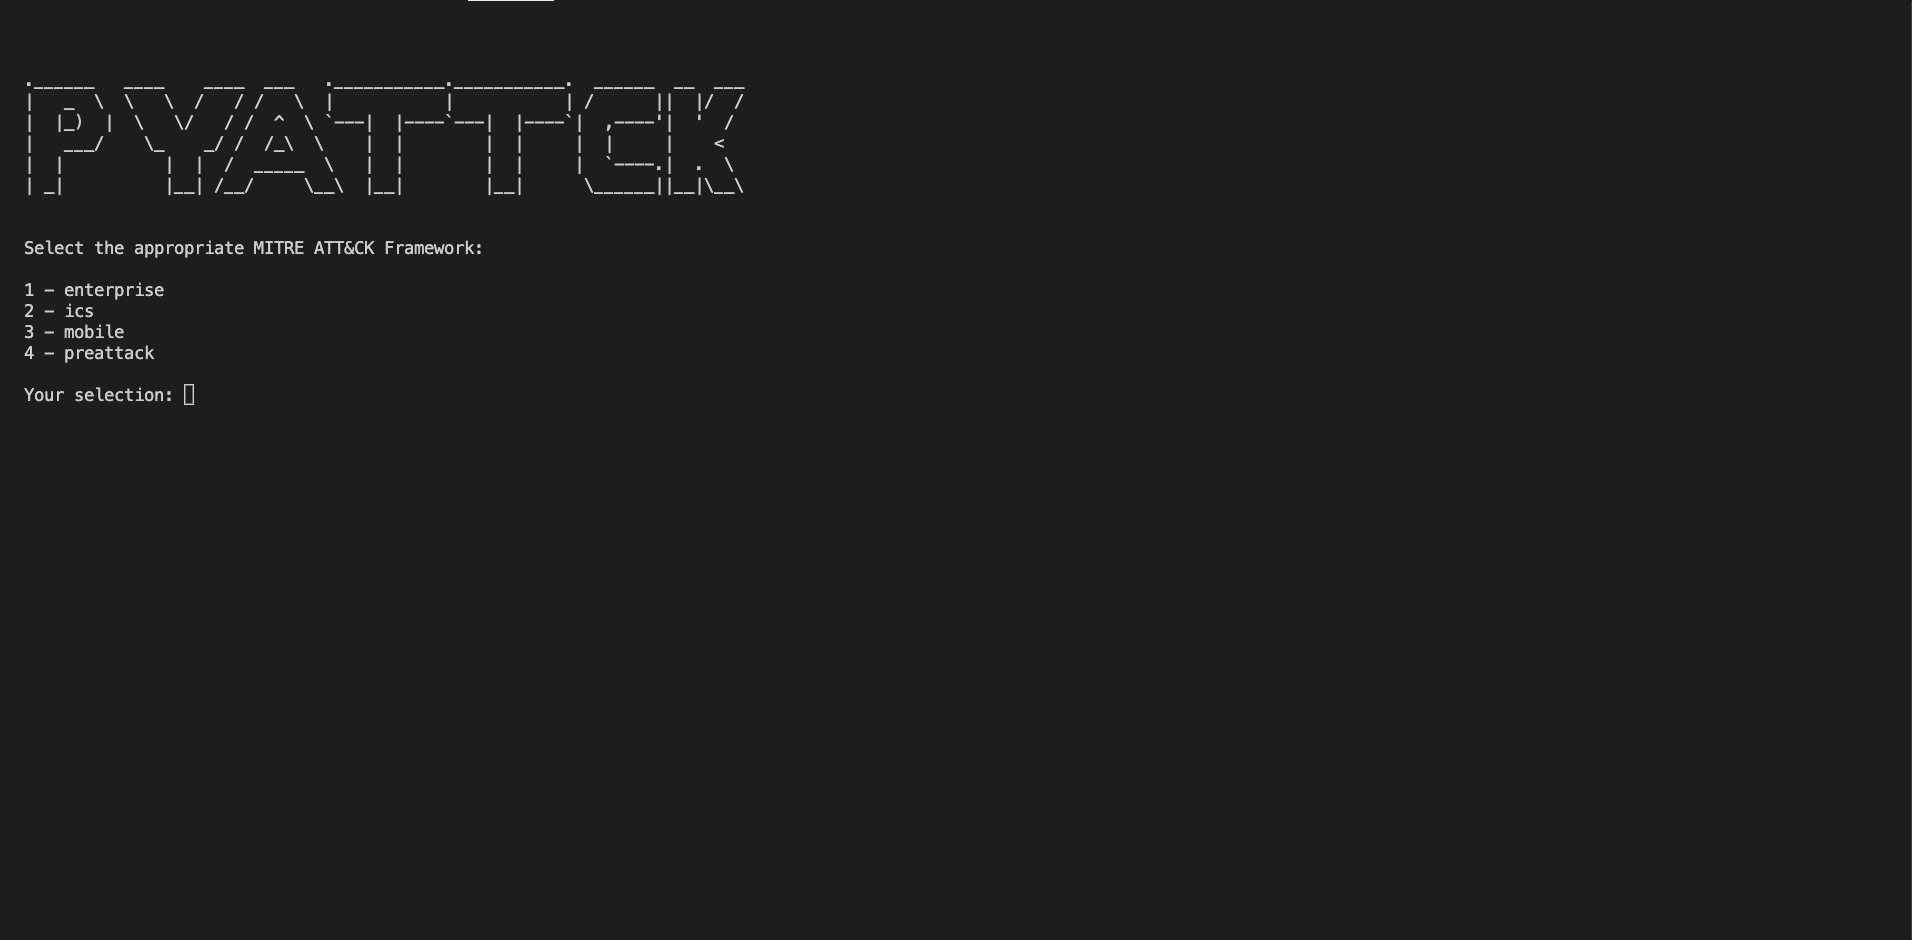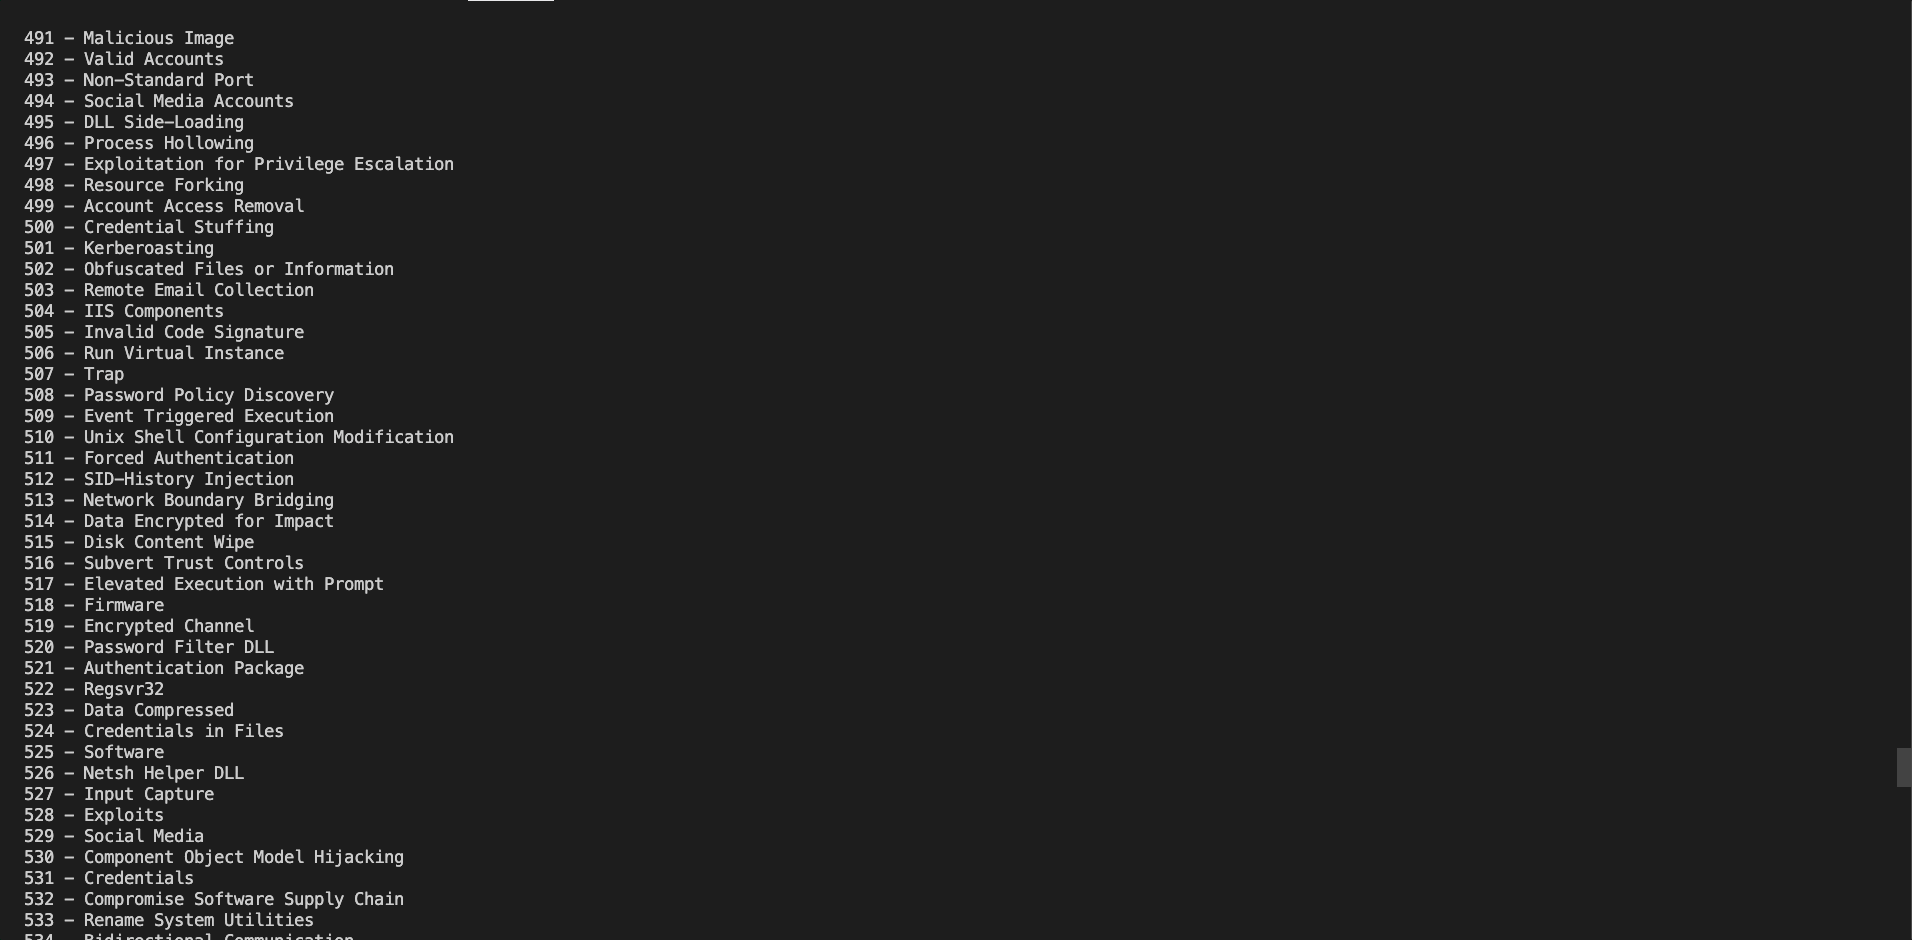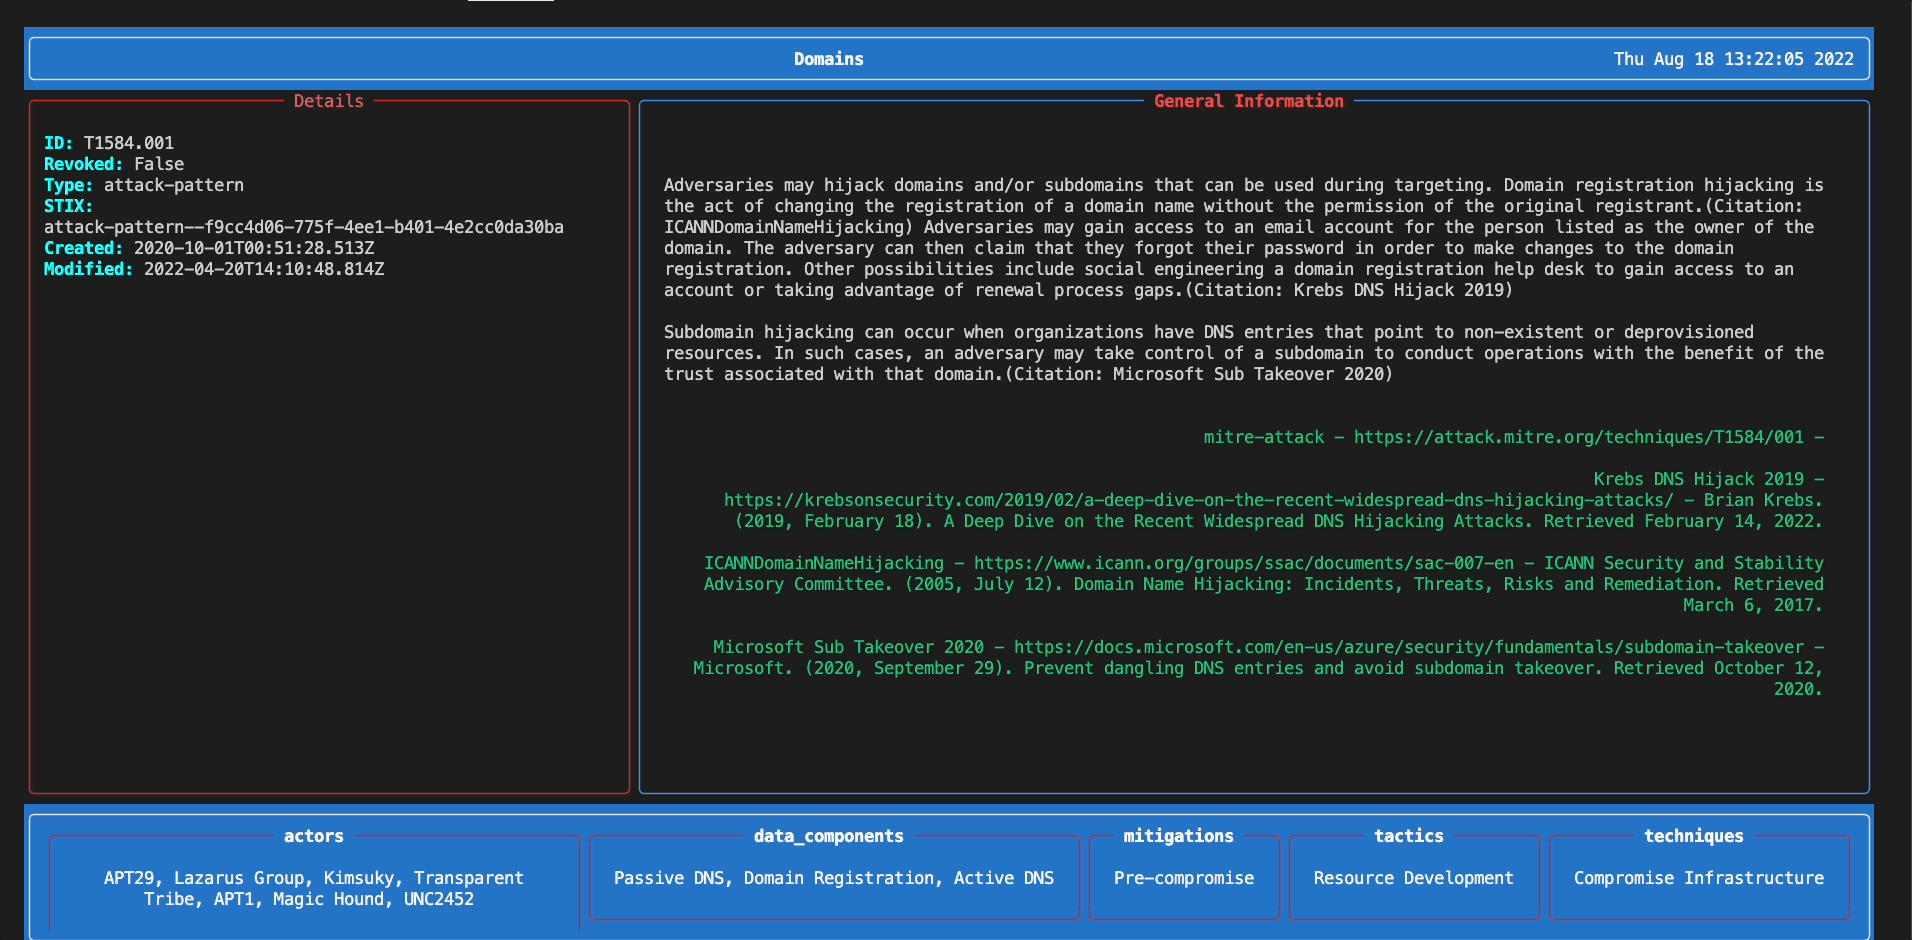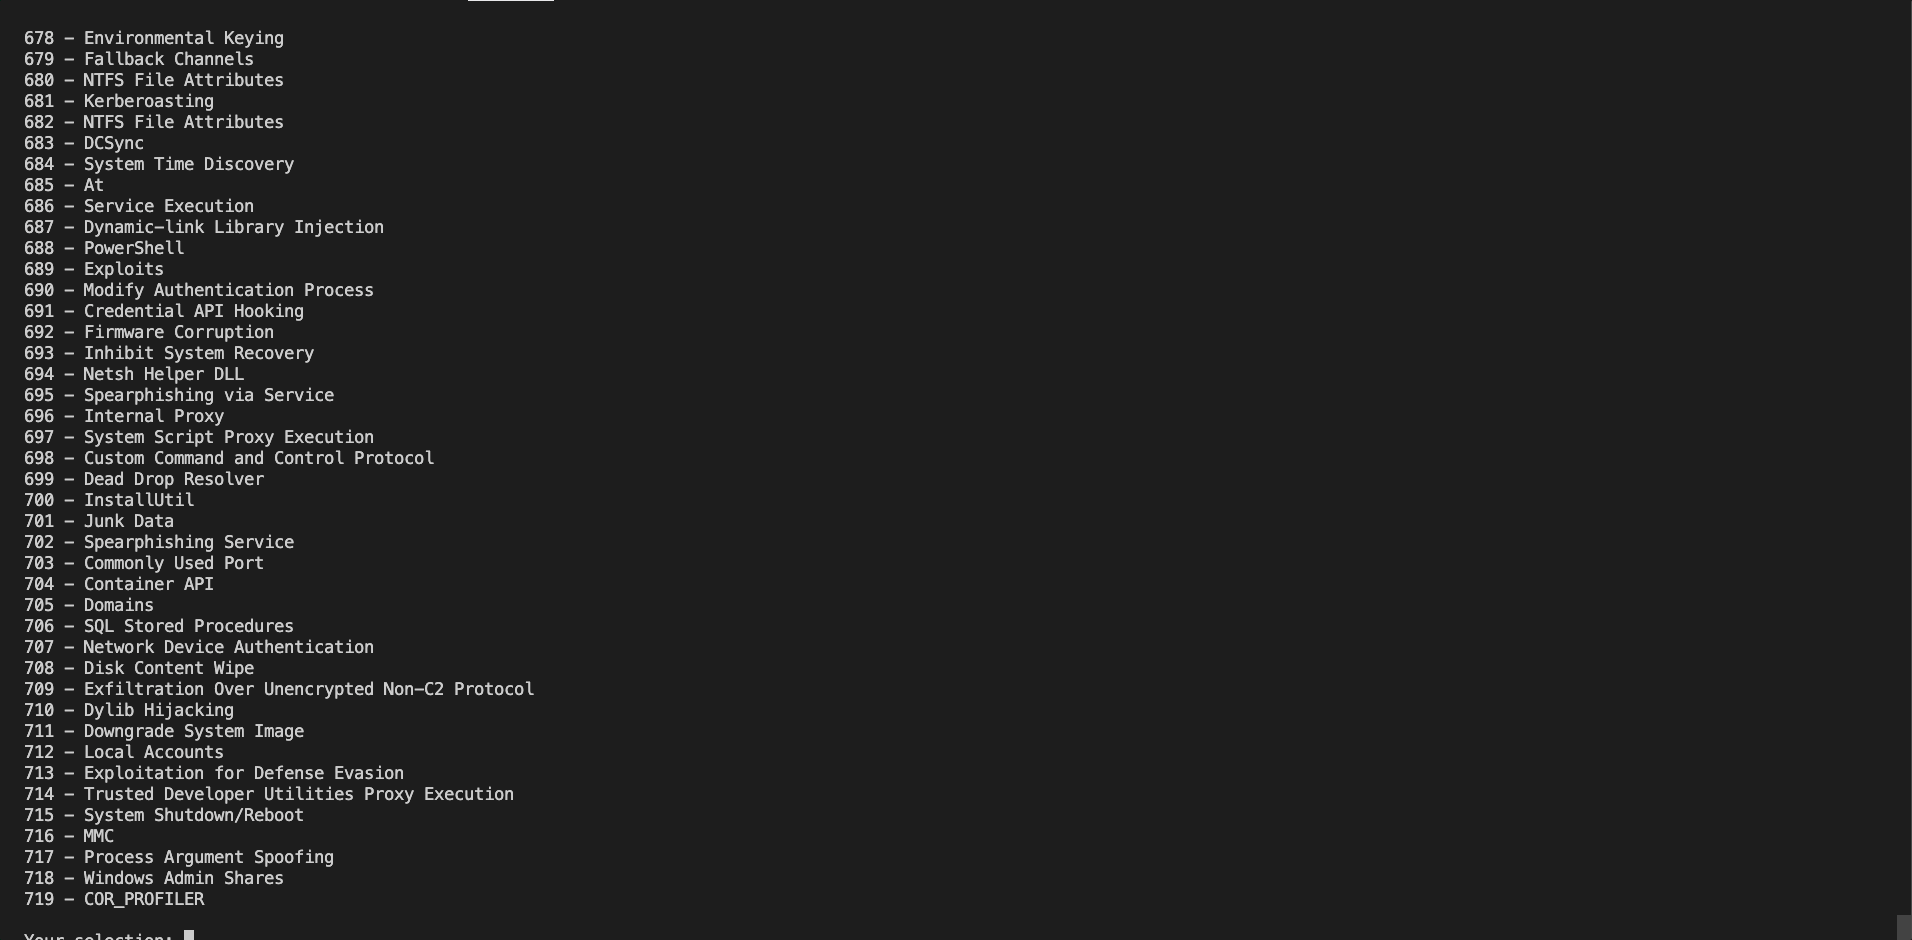
 swimlane/pyattck
Mitre ATT&CK Framework के साथ इंटरैक्ट करने के लिए एक Python पैकेज


    .______   ____    ____  ___   .___________.___________.  ______  __  ___
    |   _  \  \   \  /   / /   \  |           |           | /      ||  |/  /
    |  |_)  |  \   \/   / /  ^  \ `---|  |----`---|  |----`|  ,----'|  '  /
    |   ___/    \_    _/ /  /_\  \    |  |        |  |     |  |     |    <
    |  |          |  |  /  _____  \   |  |        |  |     |  `----.|  .  \
    | _|          |__| /__/     \__\  |__|        |__|      \______||__|\__\
MITRE ATT&CK Frameworks के साथ इंटरैक्ट करने के लिए एक Python पैकेज
वर्तमान संस्करण 7.1.1 है
pyattck MITRE ATT&CK Frameworks के लिए एक हल्का-फुल्का फ्रेमवर्क है। यह पैकेज MITRE Enterprise, PRE-ATT&CK, Mobile, और ICS Frameworks से विवरण निकालता है।
pyattck संगठनों और व्यक्तियों को MITRE ATT&CK Framework(s) को प्रोग्रामेटिक तरीके से एक्सेस करने में सहायता करता है। इसका मतलब है, आप Enterprise, Mobile, Pre-Attck, और ICS फ्रेमवर्क द्वारा परिभाषित सभी अभिनेताओं, मैलवेयर, शमन, रणनीतियों, तकनीकों और टूल्स को कमांड-लाइन उपयोगिता या अपने कोड बेस में एम्बेड करके एक्सेस कर सकते हैं।
इस डेटा को स्वचालित (स्क्रिप्टेड/कोडेड) तरीके से एक्सेस करने के कई कारण हो सकते हैं, लेकिन कुछ उदाहरण हैं:
pyattck के अन्य लाभ भी हैं जिनमें अतिरिक्त प्रासंगिक डेटा प्रदान करने की क्षमता शामिल है। आप इस डेटा के बारे में अधिक जानकारी यहाँ पा सकते हैं, लेकिन मूल बात यह है कि pyattck अतिरिक्त प्रासंगिक डेटा एकत्र करने के लिए कई ओपन-सोर्स रिपॉजिटरी का उपयोग करता है, जैसे कि किसी तकनीक को निष्पादित करने के लिए उपयोग किए जाने वाले कमांड, किसी दुर्भावनापूर्ण अभिनेता के बारे में देश और अन्य विवरण, परिभाषित टूल/मैलवेयर के समान मैलवेयर के अन्य वेरिएंट, आदि।
यह अतिरिक्त संदर्भ ही pyattck को वास्तव में शक्तिशाली बनाता है और लोगों को अपने डिटेक्शन नियमों के अधिक मजबूत परीक्षण और सत्यापन, परीक्षण धारणाओं को मान्य करने आदि में सक्षम बनाता है। वास्तव में, pyattck का उपयोग ब्लू, रेड और पर्पल टीमों को संगठनों (और स्वयं) की रक्षा करने में मदद करने के अनगिनत तरीके हैं।
pyattck पैकेज MITRE ATT&CK Frameworks से सभी रणनीतियाँ, तकनीकें, अभिनेता, मैलवेयर, टूल और शमन, साथ ही MITRE ATT&CK डेटासेट (उप-तकनीकों सहित) के भीतर कोई भी परिभाषित संबंध प्राप्त करता है।
इसके अलावा, तकनीकों, अभिनेताओं और टूल (यदि लागू हो) के पास अब तीसरे पक्ष के संसाधनों से एकत्रित डेटा है जो विभिन्न गुणों के माध्यम से सुलभ है। इन सुविधाओं के बारे में अधिक विस्तृत जानकारी के लिए, External Datasets देखें।
pyattck पैकेज आपको निम्न की अनुमति देता है:
आप pyattck को OS X, Linux या Windows पर स्थापित कर सकते हैं। आप इसे सीधे स्रोत से भी स्थापित कर सकते हैं। स्थापित करने के लिए, नीचे संबंधित ऑपरेटिंग सिस्टम शीर्षक के अंतर्गत कमांड देखें।
pip install pyattck
git clone https://github.com/swimlane/pyattck.git
cd pyattck
python setup.py install
pyattck का उपयोग करने के लिए आपको एक Attck ऑब्जेक्ट को इंस्टैंशिएट करना होगा। यद्यपि आप सीधे प्रत्येक वर्ग के साथ बातचीत कर सकते हैं, लेकिन इच्छित उपयोग Attck ऑब्जेक्ट के माध्यम से है:
from pyattck import Attck

attack = Attck()
डिफ़ॉल्ट रूप से, sub-techniques प्रत्येक तकनीक ऑब्जेक्ट के अंतर्गत सुलभ हैं। आप अपना Attck ऑब्जेक्ट बनाते समय nested_techniques=False पास करके इस व्यवहार को बंद कर सकते हैं।
उदाहरण के लिए, डिफ़ॉल्ट व्यवहार निम्नलिखित उदाहरण जैसा दिखता है:
from pyattck import Attck

attack = Attck()

for technique in attack.enterprise.techniques:
    print(technique.id)
    print(technique.name)
    for subtechnique in technique.techniques:
        print(subtechnique.id)
        print(subtechnique.name)
आप अपने Attck ऑब्जेक्ट पर निम्नलिखित मुख्य गुणों तक पहुँच सकते हैं:
एक बार जब आप MITRE ATT&CK Framework निर्दिष्ट कर देते हैं, तो आप अतिरिक्त गुणों तक पहुँच सकते हैं।
यहाँ Enterprise गुण के अंतर्गत सुलभ ऑब्जेक्ट दिए गए हैं:
enterprise गुण के अंतर्गत ऑब्जेक्ट प्रकारों के बारे में अधिक जानकारी के लिए, Enterprise देखें।
यहाँ PreAttck गुण के अंतर्गत सुलभ ऑब्जेक्ट दिए गए हैं:
preattck गुण के अंतर्गत ऑब्जेक्ट प्रकारों के बारे में अधिक जानकारी के लिए, PreAttck देखें।
यहाँ Mobile गुण के अंतर्गत सुलभ ऑब्जेक्ट दिए गए हैं:
mobile गुण के अंतर्गत ऑब्जेक्ट प्रकारों के बारे में अधिक जानकारी के लिए, Mobile देखें।
यहाँ ICS गुण के अंतर्गत सुलभ ऑब्जेक्ट दिए गए हैं:
