
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ActiveMQ-cve-2026-42588-scanner-gui — GUI-आधारित स्कैनर और एक्सप्लॉइट टूल CVE-2026-42588 (ActiveMQ RCE) के लिए। VPS पेलोड डिलीवरी और DNSLog-आधारित कमजोरी सत्यापन को ऑटोमेटेड XML इंजेक्शन के साथ समर्थन करता है। | Kitploit
उपकरण/GitHubGitHub/strivepan/activemq-cve-2026-42588-scanner-gui
भेद्यता स्कैनरपेलोड जनरेशनशोषणवेब एप्लिकेशन शोषणकमांड एंड कंट्रोलरिमोट एक्सेस टूल
GitHubstrivepan/activemq-cve-2026-42588-scanner-gui

ActiveMQ-cve-2026-42588-scanner-gui

GUI-आधारित स्कैनर और एक्सप्लॉइट टूल CVE-2026-42588 (ActiveMQ RCE) के लिए। VPS पेलोड डिलीवरी और DNSLog-आधारित कमजोरी सत्यापन को ऑटोमेटेड XML इंजेक्शन के साथ समर्थन करता है।

रिपॉजिटरी देखें
1073 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

ActiveMQ-cve-2026-42588-scanner-gui

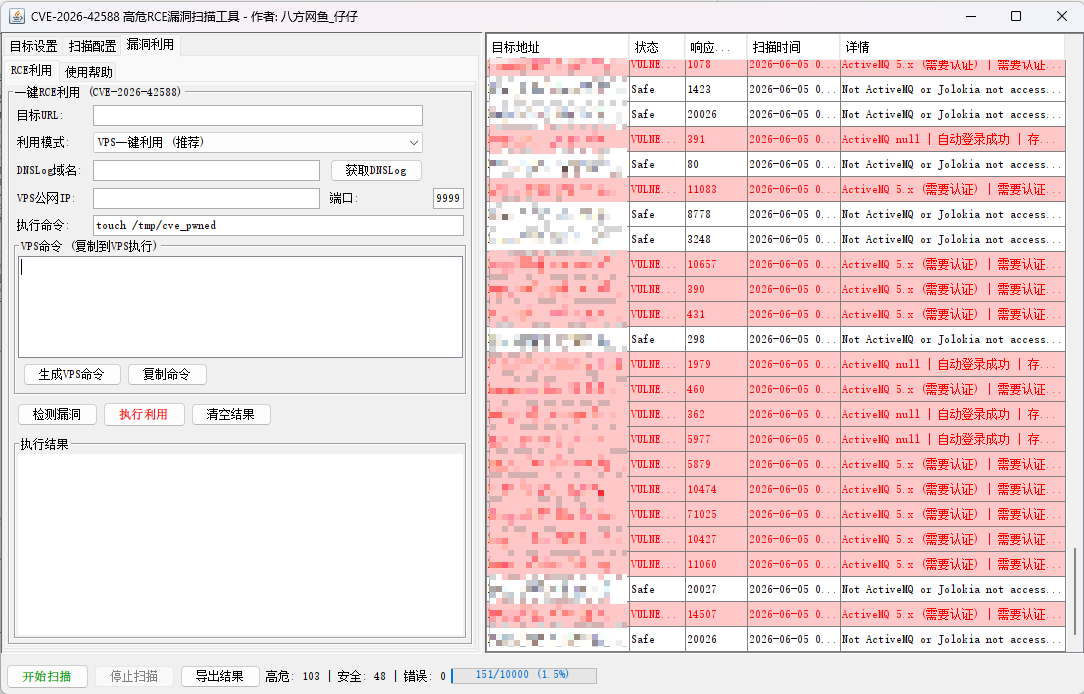
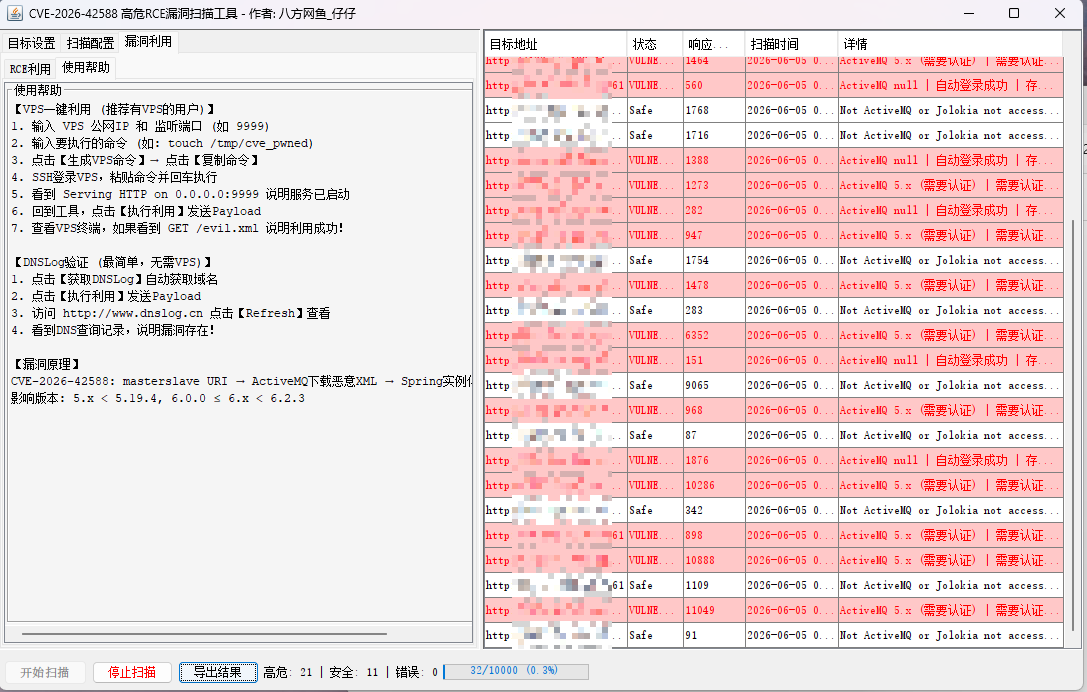
【VPS एक-क्लिक शोषण (VPS वाले उपयोगकर्ताओं के लिए अनुशंसित)】

  1. VPS का सार्वजनिक IP और लिसनिंग पोर्ट (जैसे 9999) दर्ज करें
  2. निष्पादित करने के लिए कमांड दर्ज करें (जैसे: touch /tmp/cve_pwned)
  3. 【VPS कमांड उत्पन्न करें】पर क्लिक करें → 【कमांड कॉपी करें】पर क्लिक करें
  4. SSH के माध्यम से VPS में लॉगिन करें, कमांड पेस्ट करें और एंटर दबाएँ
  5. Serving HTTP on 0.0.0.0:9999 दिखाई देने का मतलब है सेवा शुरू हो गई है
  6. टूल पर वापस जाएँ, 【शोषण निष्पादित करें】पर क्लिक करके Payload भेजें
  7. VPS टर्मिनल देखें, यदि GET /evil.xml दिखाई देता है तो शोषण सफल!

【DNSLog सत्यापन (सबसे सरल, VPS की आवश्यकता नहीं)】

  1. 【DNSLog प्राप्त करें】पर क्लिक करके स्वचालित रूप से डोमेन प्राप्त करें
  2. 【शोषण निष्पादित करें】पर क्लिक करके Payload भेजें
  3. http://www.dnslog.cn पर जाएँ, 【Refresh】पर क्लिक करके देखें
  4. DNS क्वेरी रिकॉर्ड दिखाई देने का मतलब है भेद्यता मौजूद है!

【भेद्यता सिद्धांत】 CVE-2026-42588: masterslave URI → ActiveMQ द्वारा दुर्भावनापूर्ण XML डाउनलोड → Spring द्वारा Bean इंस्टेंशिएशन → RCE प्रभावित संस्करण: 5.x < 5.19.4, 6.0.0 ≤ 6.x < 6.2.3
ActiveMQ ActiveMQ_RCE
टूल डाउनलोड करें