 spyboy-productions/websecprobe
वेब अनुप्रयोगों में HTTP 403 प्रतिक्रियाओं का विश्लेषण करने और पहुंच नियंत्रण गलत कॉन्फ़िगरेशन की पहचान करने के लिए सुरक्षा परीक्षण उपकरण।




WebSecProbe एक सुरक्षा परीक्षण उपयोगिता है जिसे वेब सुरक्षा शोधकर्ताओं, पेनिट्रेशन टेस्टरों और सिस्टम प्रशासकों के लिए डिज़ाइन किया गया है ताकि वे HTTP 403 (Forbidden) प्रतिक्रियाओं और वेब एप्लिकेशनों में पहुँच नियंत्रण व्यवहार का विश्लेषण कर सकें।
यह उपकरण गलत कॉन्फ़िगरेशन, असंगत प्राधिकरण जाँच और अनपेक्षित पहुँच पथों की पहचान करने में सहायता करता है, जो अनुरोध विविधताओं, हेडर और एंडपॉइंट्स का व्यवस्थित परीक्षण करके काम करता है। ये तकनीकें उन कमजोरियों को उजागर करने में मदद करती हैं जो मैन्युअल परीक्षण के दौरान अनदेखी रह सकती हैं।
WebSecProbe केवल अधिकृत सुरक्षा आकलन और रक्षात्मक अनुसंधान के लिए है, जो टीमों को पहुँच नियंत्रण कार्यान्वयन को मान्य करने और अपने वेब एप्लिकेशनों की समग्र सुरक्षा मुद्रा को मजबूत करने में सक्षम बनाता है।
[!IMPORTANT] इस उपकरण का उपयोग केवल उन एप्लिकेशनों पर करें जिनके आप स्वामी हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट अनुमति है।

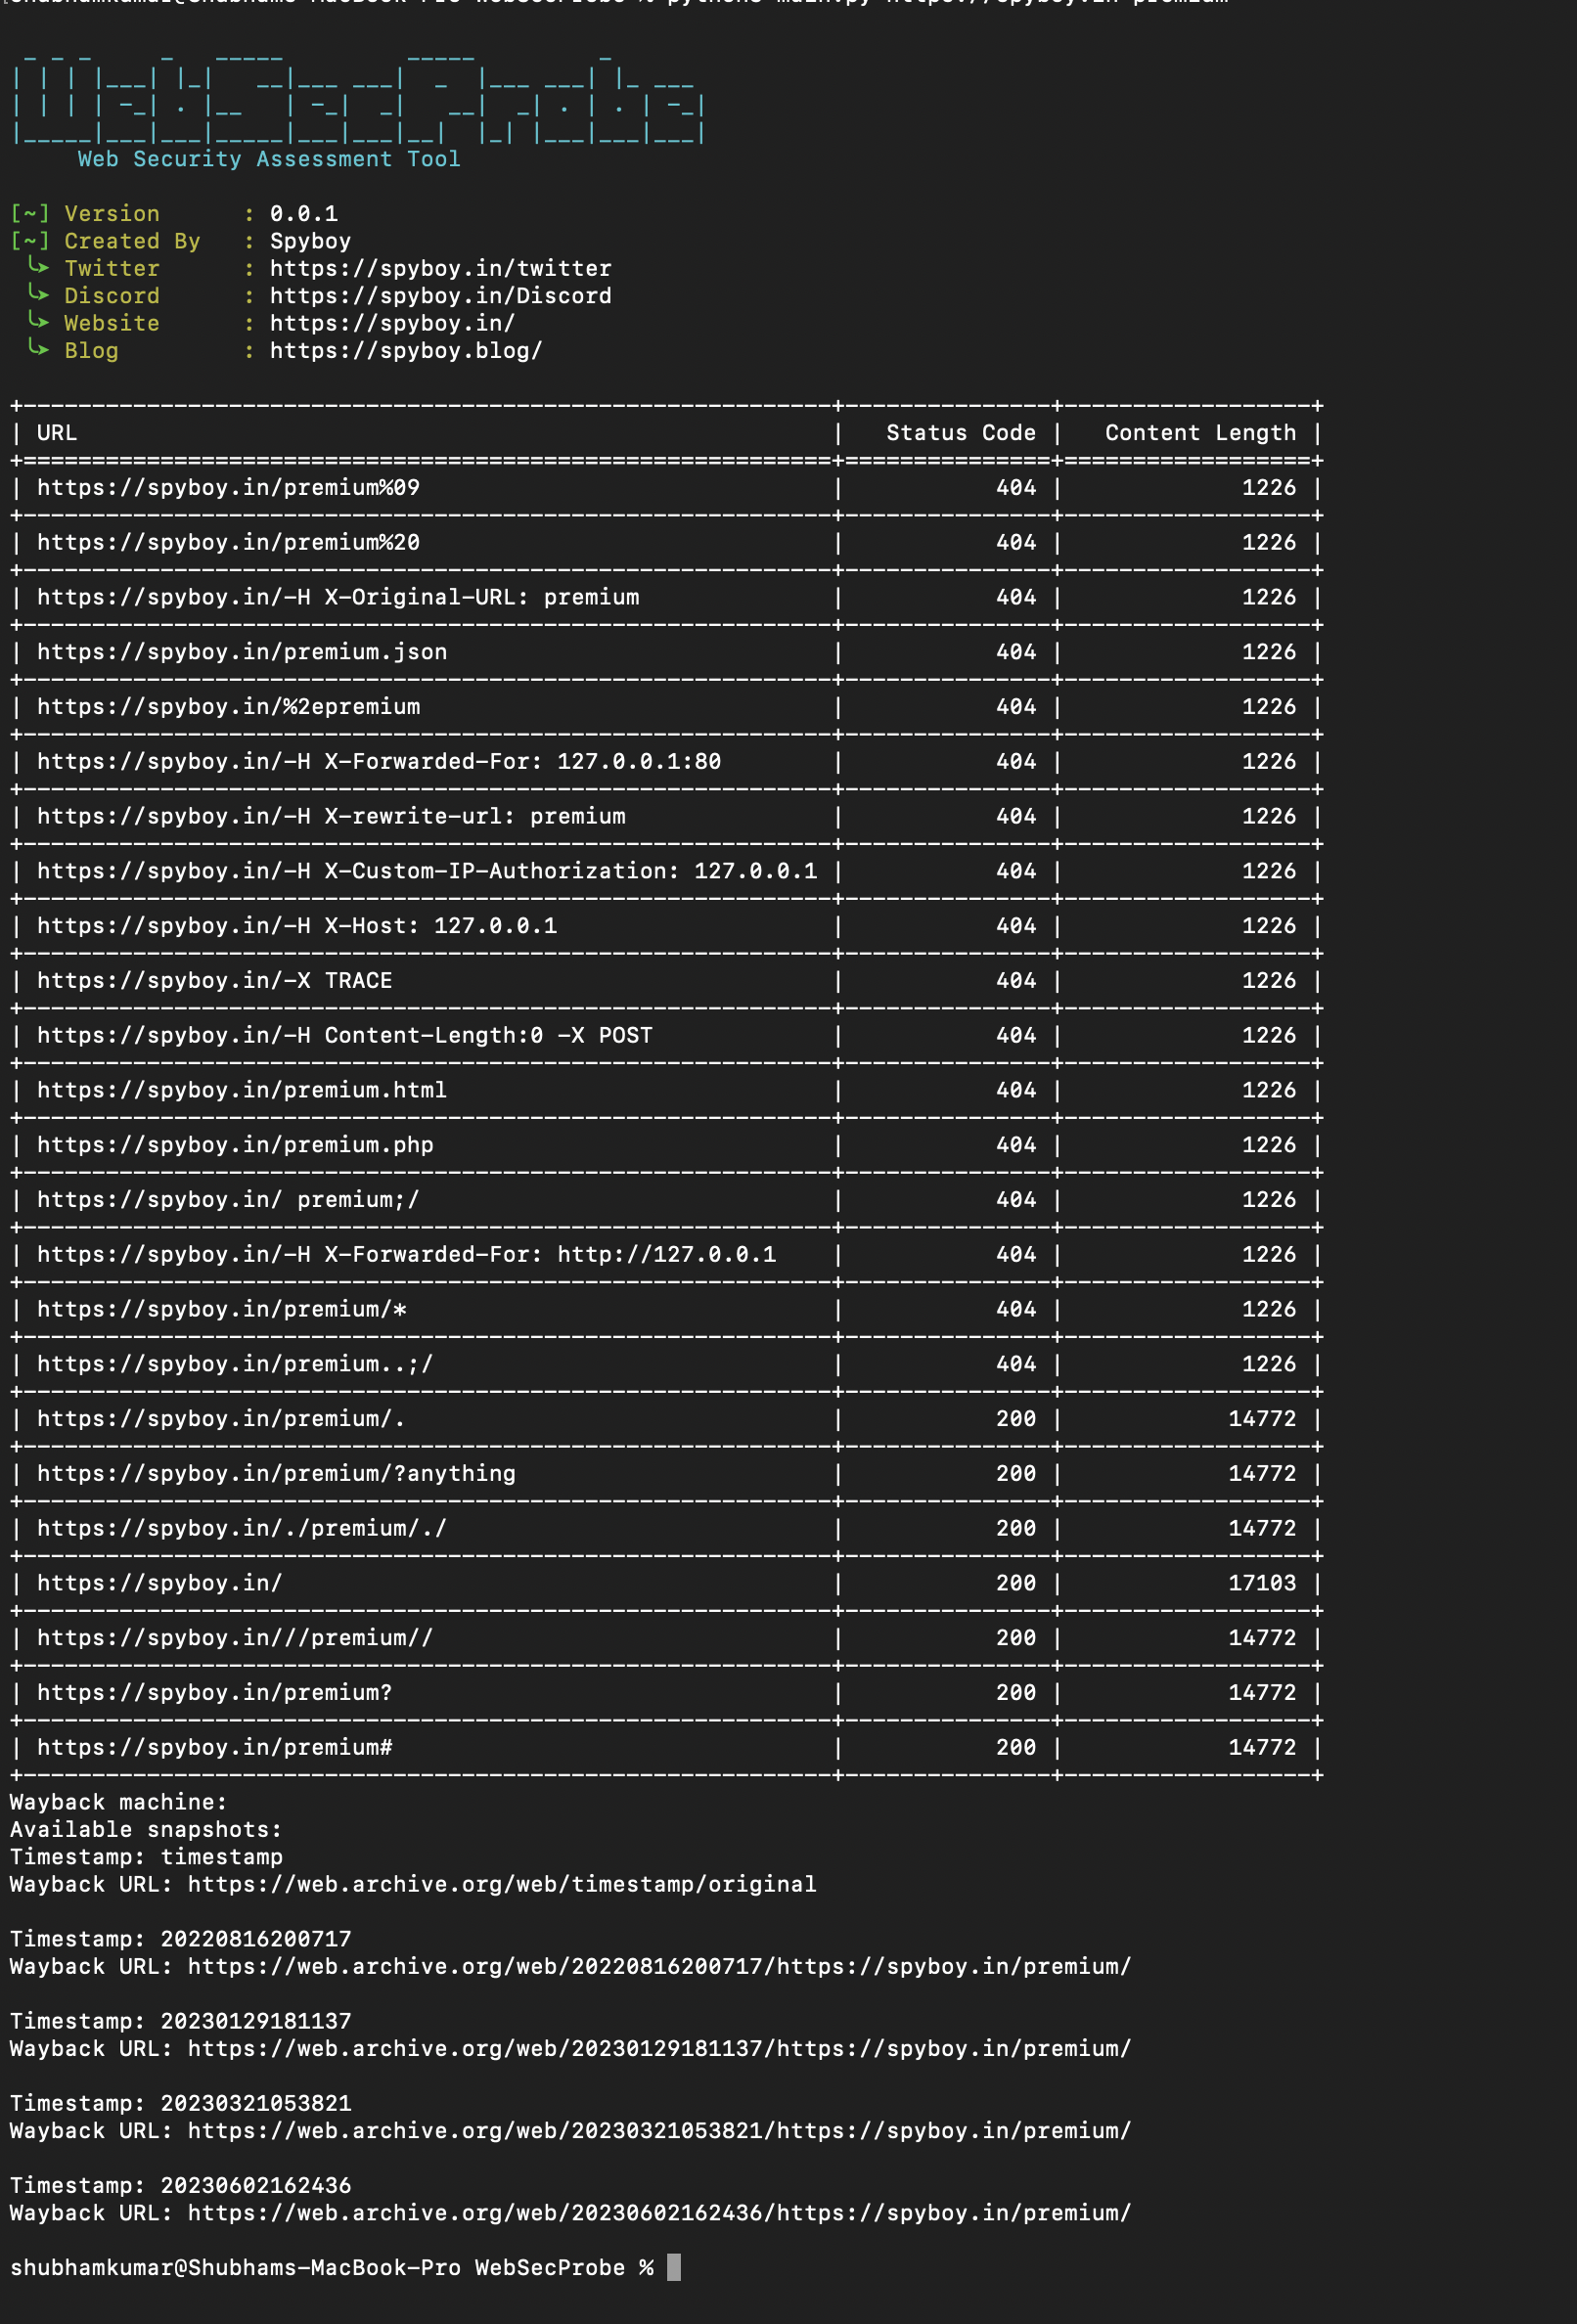
WebSecProbe को लक्ष्य URL पर विभिन्न पेलोड के साथ HTTP अनुरोधों की एक श्रृंखला निष्पादित करने के लिए डिज़ाइन किया गया है ताकि संभावित सुरक्षा कमजोरियों या गलत कॉन्फ़िगरेशन का परीक्षण किया जा सके। कोड का संक्षिप्त विवरण इस प्रकार है:
क्या यह उपकरण 403 को बायपास करता है?
कोड का उद्देश्य सर्वर के व्यवहार का परीक्षण करना है जब विभिन्न अनुरोध किए जाते हैं, जिनमें विभिन्न पेलोड, हेडर और URL विविधताएँ शामिल हैं। जबकि कोड में कुछ पेलोड और हेडर का उपयोग कुछ परिदृश्यों में संभावित सुरक्षा गलत कॉन्फ़िगरेशन या कमजोरियों का परीक्षण करने के लिए किया जा सकता है, यह गारंटी नहीं देता कि यह 403 Forbidden स्थिति कोड को बायपास करेगा।
संक्षेप में, यह कोड विभिन्न अनुरोधों के प्रति वेब सर्वर की प्रतिक्रियाओं का पता लगाने और विश्लेषण करने का एक उपकरण है, लेकिन यह 403 Forbidden स्थिति कोड को बायपास कर सकता है या नहीं, यह लक्ष्य सर्वर द्वारा कार्यान्वित विशिष्ट कॉन्फ़िगरेशन और सुरक्षा उपायों पर निर्भर करता है।
यहाँ पेलोड का संक्षिप्त विवरण दिया गया है:
खाली स्ट्रिंग:
URL एन्कोडिंग (%2e):
पथ जिसमें स्लैश (/) हो:
डबल स्लैश (//):
पथ जिसमें वर्तमान निर्देशिका (./) हो:
अनुरोध हेडर (-H X-Original-URL):
अनुरोध हेडर (-H X-Custom-IP-Authorization):
अनुरोध हेडर (-H X-Forwarded-For):
अनुरोध हेडर (-H X-rewrite-url):
URL एन्कोडिंग (%20 और %09):
क्वेरी पैरामीटर (?):
पथ जिसमें HTML एक्सटेंशन (.html) हो:
पथ जिसमें क्वेरी स्ट्रिंग (/?anything) हो:
फ़्रैगमेंट आइडेंटिफ़ायर (#):
POST अनुरोध हेडर (-H Content-Length:0 -X POST):
वाइल्डकार्ड (*):
पथ जिसमें PHP एक्सटेंशन (.php) हो:
पथ जिसमें JSON एक्सटेंशन (.json) हो:
HTTP विधि (-X TRACE):
अनुरोध हेडर (-H X-Host):
पथ ट्रैवर्सल (..;/):
शुरुआत में व्हाइटस्पेस (" " + self.path):
पथ जिसमें सेमीकोलन (;) हो:
अतिरिक्त स्लैश के साथ पथ:
URL-एन्कोडेड स्लैश के साथ पथ:
डबल URL-एन्कोडेड स्लैश के साथ पथ:
पथ पैरामीटर के साथ पथ:
पथ में क्वेरी पैरामीटर के साथ पथ:
अतिरिक्त डॉट्स के साथ पथ:
यूनिकोड एन्कोडिंग के साथ पथ:
डबल URL-एन्कोडेड डॉट के साथ पथ:
URL-एन्कोडेड नल बाइट के साथ पथ:
हेक्स एन्कोडिंग के साथ पथ:
यह सूची वेब सुरक्षा परीक्षण में उपयोग की जाने वाली विभिन्न सामान्य तकनीकों को कवर करती है। हालाँकि, इन पेलोड की प्रभावशीलता लक्ष्य प्रणाली में मौजूद विशिष्ट कमजोरियों या गलत कॉन्फ़िगरेशन पर निर्भर करती है।




pip install WebSecProbe
WebSecProbe <URL> <Path>
