
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CrabCrypt — AES-256-GCM फ़ाइल एन्क्रिप्शन उपकरण, Tkinter GUI के साथ, सुरक्षित, ऑफ़लाइन फ़ाइल सुरक्षा के लिए PBKDF2 और Argon2 कुंजी व्युत्पत्ति का समर्थन करता है। | Kitploit
उपकरण/GitHubGitHub/spyboy-productions/crabcrypt
एन्क्रिप्शन/डिक्रिप्शन उपकरणक्रिप्टोग्राफी
GitHubspyboy-productions/crabcrypt

CrabCrypt

AES-256-GCM फ़ाइल एन्क्रिप्शन उपकरण, Tkinter GUI के साथ, सुरक्षित, ऑफ़लाइन फ़ाइल सुरक्षा के लिए PBKDF2 और Argon2 कुंजी व्युत्पत्ति का समर्थन करता है।

रिपॉजिटरी देखें
264331 साल पहलेKitploit द्वारा समीक्षित
साझा करें

अगर आपको यह GitHub रेपो उपयोगी लगे, तो कृपया इसे एक स्टार देने पर विचार करें! ⭐️


CrabCrypt🦀🔐

CrabCrypt एक सुरक्षित फ़ाइल एन्क्रिप्शन टूल है जिसमें GUI है, जिसे किसी भी फ़ाइल को आसानी से एन्क्रिप्ट और डिक्रिप्ट करने के लिए डिज़ाइन किया गया है। AES एन्क्रिप्शन और एक आकर्षक Tkinter इंटरफ़ेस के साथ, CrabCrypt आपकी फ़ाइलों को गोपनीय और अनधिकृत पहुँच से सुरक्षित रखता है।


🚀 विशेषताएँ

✅ सुरक्षित एन्क्रिप्शन - मजबूत कुंजी व्युत्पत्ति के साथ AES-256 एन्क्रिप्शन का उपयोग करता है।
✅ प्रमाणित एन्क्रिप्शन - एन्क्रिप्शन के लिए AES-GCM का उपयोग करता है, जिससे पैडिंग की आवश्यकता समाप्त हो जाती है और सामान्य हमलों को रोका जाता है।
✅ मजबूत कुंजी व्युत्पत्ति - बढ़ी हुई सुरक्षा के लिए PBKDF2 (600K iterations) और Argon2 दोनों प्रदान करता है।
✅ कोई पैडिंग समस्या नहीं - चूँकि AES-GCM का उपयोग किया जाता है, पैडिंग भेद्यताएँ (जैसे CBC में) पूरी तरह से टाल दी जाती हैं।
✅ सहज UI - फ़ाइल चयन और पासवर्ड सुरक्षा के लिए सरल और उपयोगकर्ता-अनुकूल इंटरफ़ेस।
✅ मल्टी-फ़ाइल समर्थन - किसी भी प्रकार की फ़ाइल को एन्क्रिप्ट और डिक्रिप्ट करें।
✅ ऑफ़लाइन और निजी - कोई इंटरनेट कनेक्शन आवश्यक नहीं, पूर्ण गोपनीयता सुनिश्चित करता है।


OS अनुकूलता :


🚀 डाउनलोड और इंस्टॉलेशन

🖥️ विंडोज़ उपयोगकर्ताओं के लिए

📥 CrabCrypt.exe डाउनलोड करें और इसे चलाएँ – किसी इंस्टॉलेशन की आवश्यकता नहीं!

🔹 चलाने के चरण:

  1. ऊपर दिए गए डाउनलोड लिंक पर क्लिक करें।
  2. CrabCrypt.exe पर डबल-क्लिक करें।
  3. Windows SmartScreen चेतावनी? ⚠️
    • यदि आप SmartScreen चेतावनी देखते हैं, तो "अधिक जानकारी" पर क्लिक करें और फिर "फिर भी चलाएँ" पर क्लिक करें।
    • ऐसा इसलिए होता है क्योंकि ऐप नया और अहस्ताक्षरित है, लेकिन यह सुरक्षित है!
अपनी खुद की .exe फ़ाइल कंपाइल करने का तरीका देखने के लिए यहाँ क्लिक करें।
pip install pyinstaller
pyinstaller --onefile --noconsole --icon=crabcrypt.ico CrabCrypt.py
  

🐧 मैन्युअल इंस्टॉलेशन या Linux और macOS उपयोगकर्ताओं के लिए


1️⃣ रिपॉजिटरी क्लोन करें

git clone https://github.com/spyboy-productions/CrabCrypt.git
cd CrabCrypt

2️⃣ निर्भरताएँ इंस्टॉल करें

pip install -r requirements.txt

3️⃣ CrabCrypt चलाएँ

python CrabCrypt.py

🔑 उपयोग कैसे करें

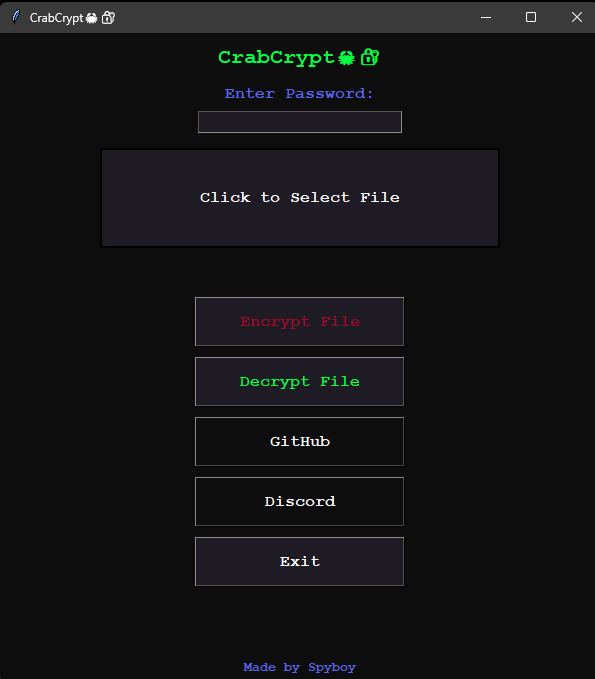
  1. एक फ़ाइल चुनें: अपनी फ़ाइलें ब्राउज़ करने के लिए फ़ाइल चयन क्षेत्र पर क्लिक करें।
  2. एक पासवर्ड दर्ज करें: एन्क्रिप्शन के लिए एक मजबूत पासवर्ड चुनें।
  3. एन्क्रिप्ट या डिक्रिप्ट करें: फ़ाइल को प्रोसेस करने के लिए संबंधित बटन पर क्लिक करें।
  4. आउटपुट सहेजें: एन्क्रिप्टेड/डिक्रिप्टेड फ़ाइल एक प्रॉम्प्ट के साथ सहेजी जाएगी।

⚠️ सीमाएँ

🚧 कोई पासवर्ड पुनर्प्राप्ति नहीं - यदि आप पासवर्ड भूल जाते हैं, तो डिक्रिप्शन असंभव है।
🚧 फ़ाइल आकार - बड़ी फ़ाइलों को प्रोसेस होने में अधिक समय लग सकता है।


करने योग्य कार्य

  1. स्व-विनाश मोड एक मोड हो जहाँ यदि कोई ट्रिगर पूरा होता है (जैसे, पासवर्ड प्रयास कई बार विफल होता है), तो सभी चयनित फ़ाइलें तुरंत एन्क्रिप्ट और नष्ट हो जाती हैं।
  2. पोस्ट-क्वांटम एन्क्रिप्शन एल्गोरिदम उदाहरण: Kyber + AES-GCM (Kyber NIST के PQC फाइनलिस्ट से एक क्वांटम-प्रतिरोधी एल्गोरिदम है) AES कुंजी को एन्क्रिप्ट करने के लिए पोस्ट-क्वांटम KEMs (Kyber, FrodoKEM) का उपयोग करें।

📢 योगदान करें

CrabCrypt को बेहतर बनाना चाहते हैं? PR खोलें या एक मुद्दा सबमिट करें!
💬 यदि कोई समस्या हो तो यहाँ चैट करें

Discord Server

⭔ स्नैपशॉट्स:


अगर आपको यह GitHub रेपो उपयोगी लगे, तो कृपया इसे एक स्टार देने पर विचार करें! ⭐️

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    424
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    276

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →